

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Characterization-and-Detection-of-Cross-Router-Covert-Channels — يتضمن هذا المستودع الكود المصدري المستخدم في ورقة "توصيف وكشف القنوات الخفية عبر الموجّهات". | Kitploit
أدوات/GitHubGitHub/orensv/characterization-and-detection-of-cross-router-covert-channels
أمن الشبكاتأمن الشبكات اللاسلكيةاختبار الاختراقتعلم الآلةكشف التسللالتعلم والتعليمكشف الشذوذ
GitHuborensv/characterization-and-detection-of-cross-router-covert-channels
مشاركة

Characterization-and-Detection-of-Cross-Router-Covert-Channels

يتضمن هذا المستودع الكود المصدري المستخدم في ورقة "توصيف وكشف القنوات الخفية عبر الموجّهات".

عرض المستودع
3120منذ 3 سنواتلم تتم المراجعة بعد

توصيف واكتشاف القنوات الخفية عبر الموجّهات

يحتوي هذا المستودع على الكود المصدري المستخدم في الورقة البحثية "Characterization and Detection of Cross-Router Covert Channels". للوصول إلى الورقة، قم بزيارة موقع مختبر الدكتور أورين: orenlab.

البيانات الكاملة المستخدمة في الورقة متاحة عبر هذا الرابط.

الهجمات

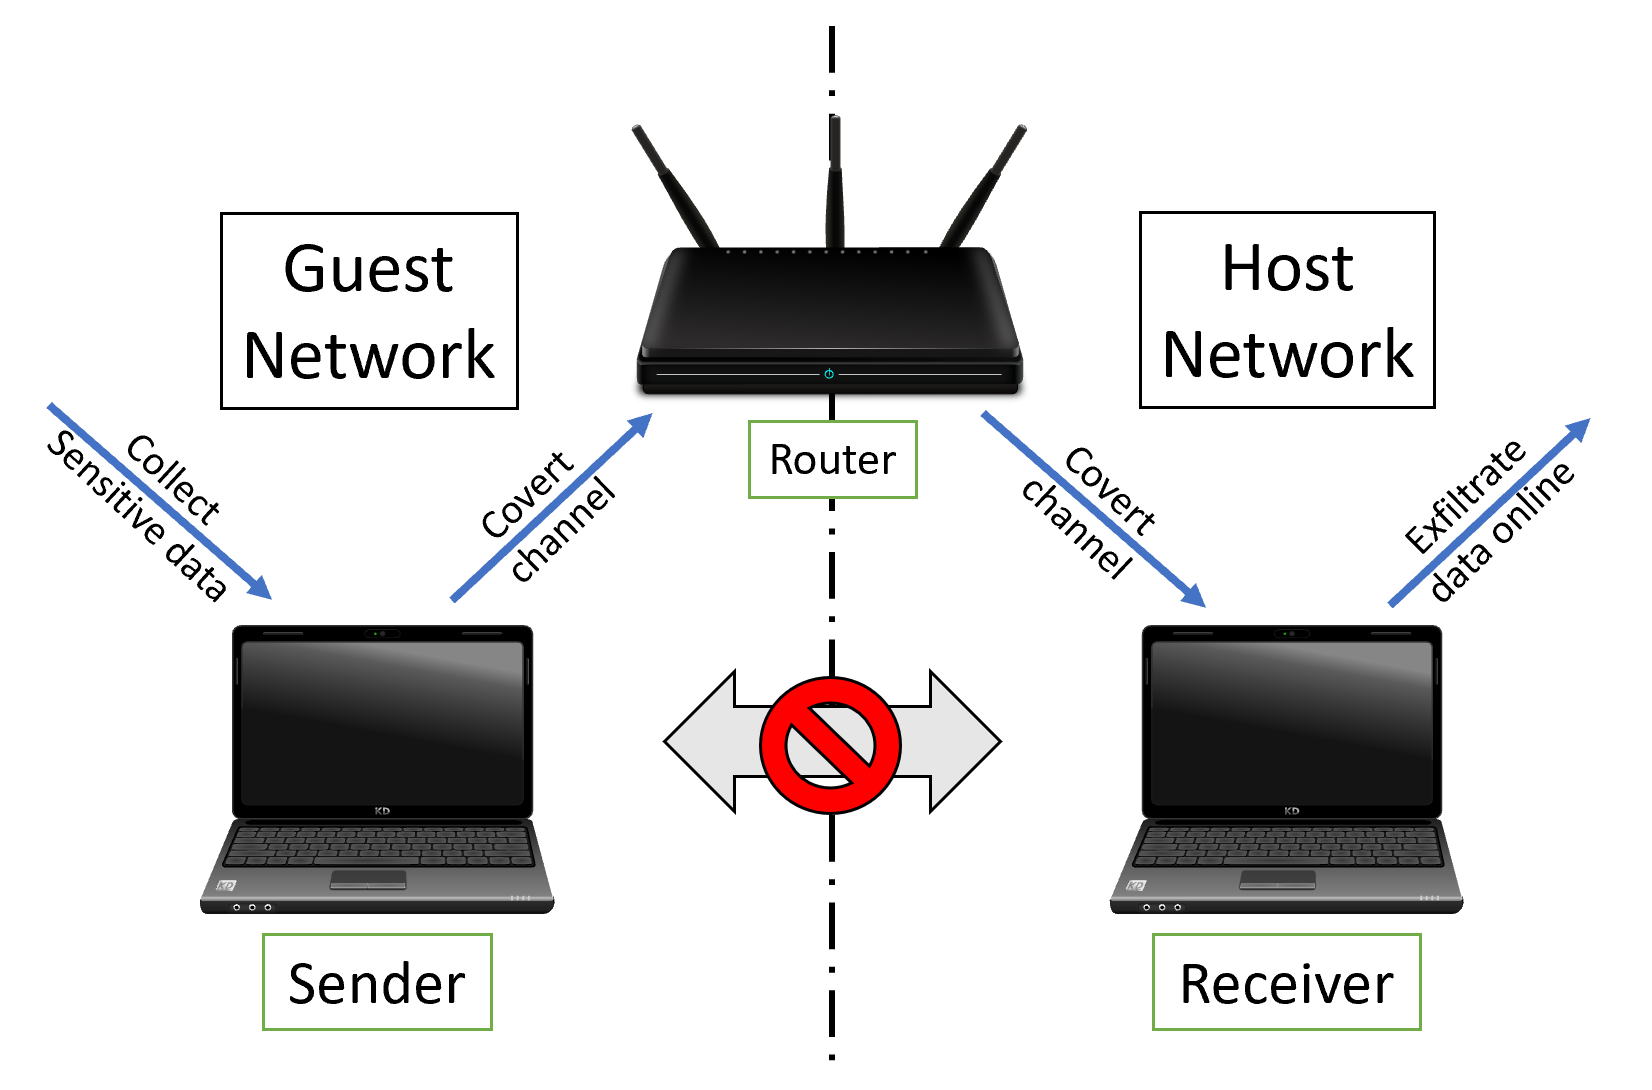
تعرض الورقة قناتين خفيتين لتوقيت الشبكة تكسران العزل المنطقي بين شبكتين تستضيفهما موجّه مشترك واحد: هجمات CRCC وWi-Fi Micro-jamming.

باستخدام هذه القنوات الخفية، تمكّنا من تسريب المعلومات بين الشبكتين، حتى مع حظر الاتصال العلني.
cc

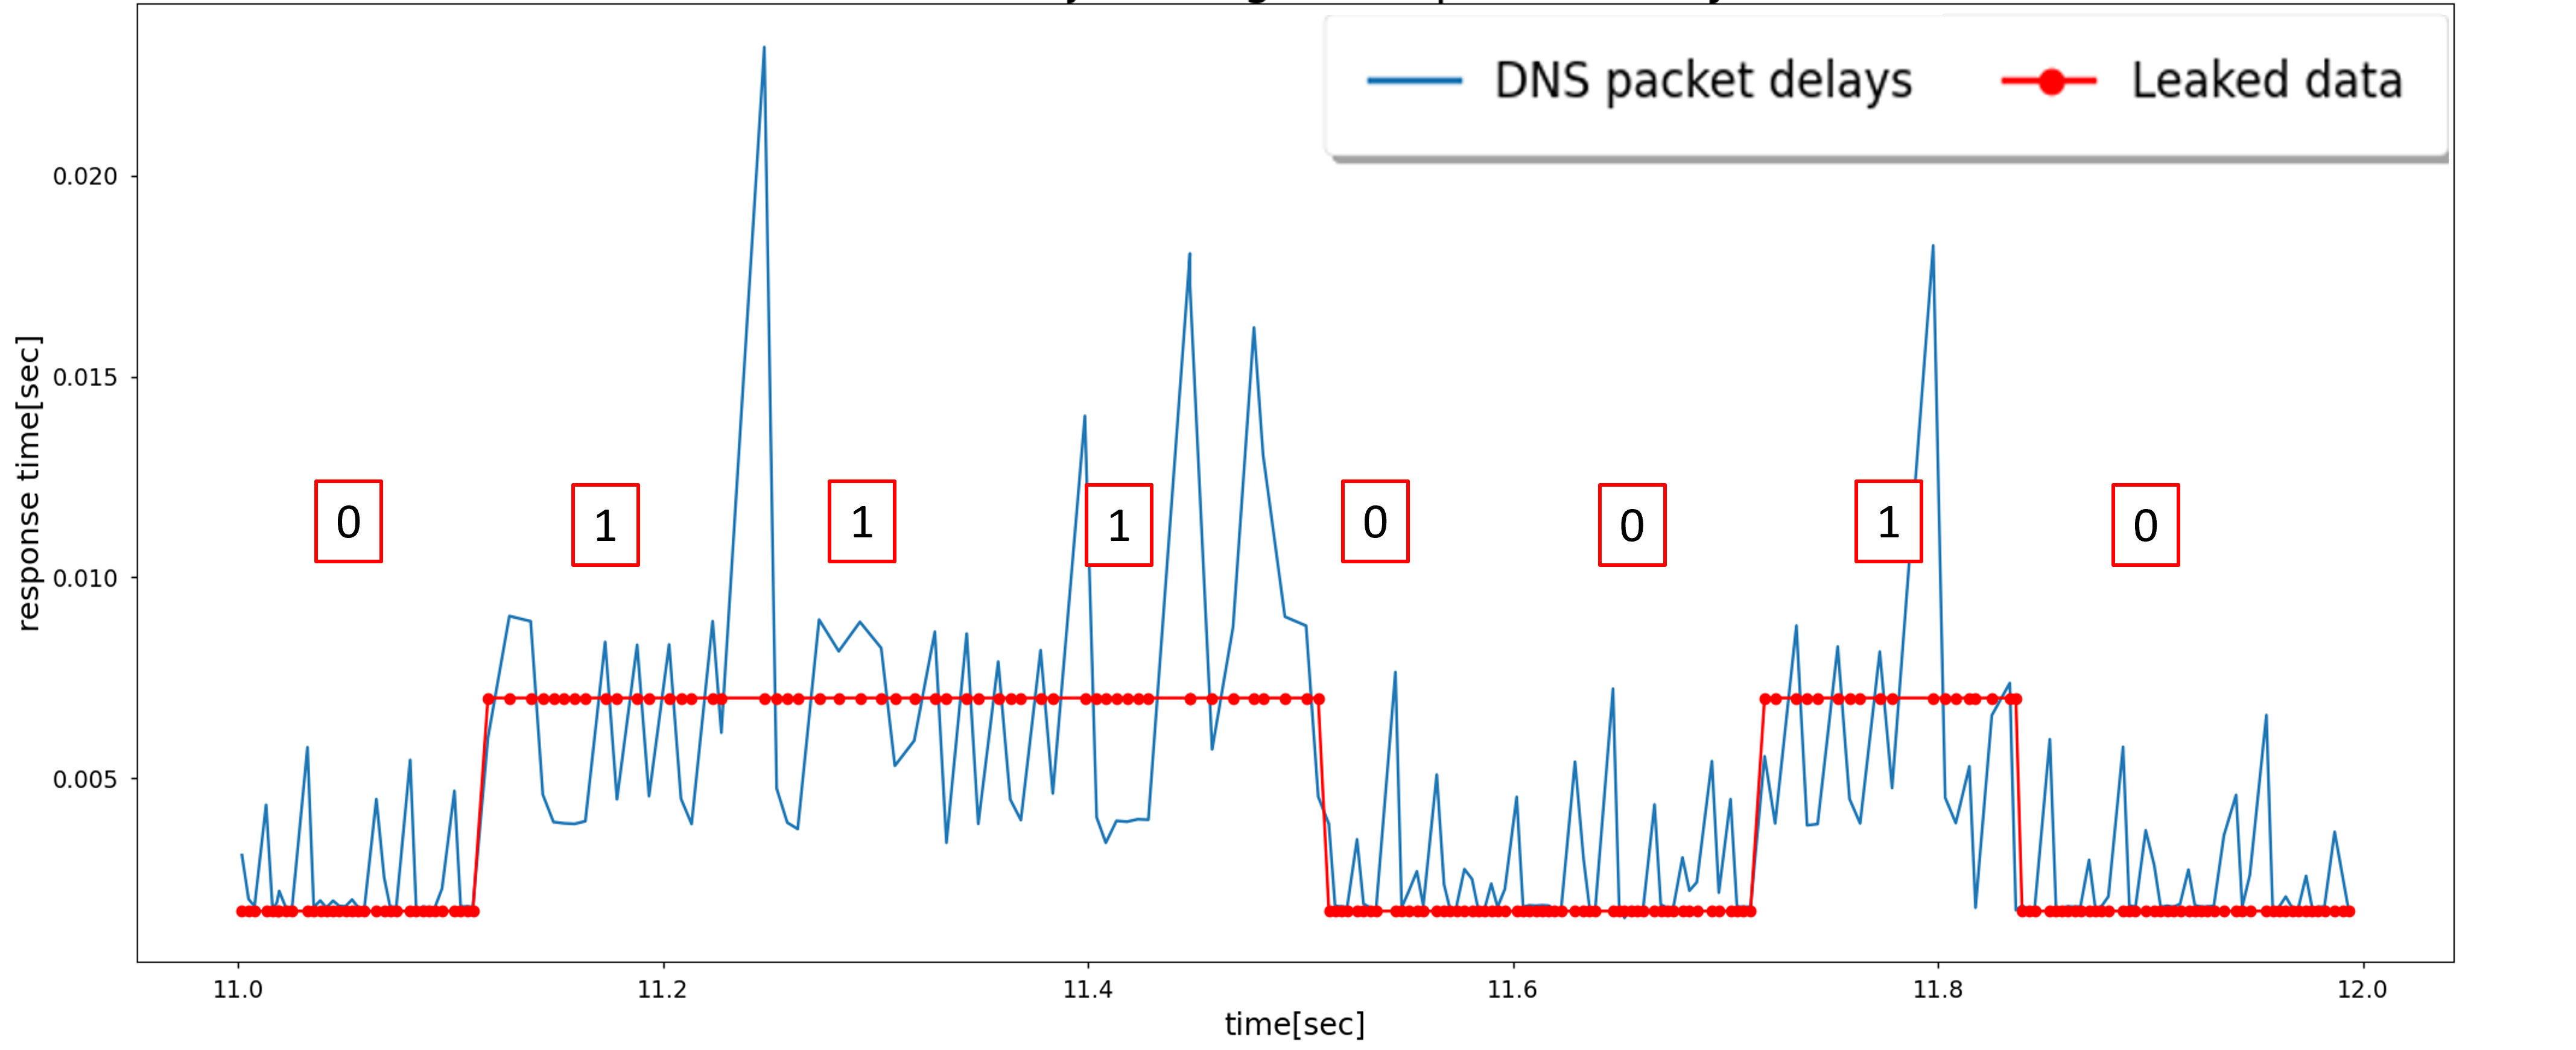
يستنزف كلا الهجومين عمدًا الموارد المادية للموجّه وفقًا لبتات المعلومات المسرّبة. وبهذه الطريقة، يمكن لجهاز في الشبكة المضيفة إرسال المعلومات إلى جهاز في شبكة الضيف يقوم بقياس أوقات استجابة الموجّه بشكل دوري. ترتبط أوقات الاستجابة الطبيعية بالبت '0'، بينما ترتبط أوقات الاستجابة الكبيرة بالبت '1'.
Picture4

الدفاع

تعرض الورقة أيضًا طريقة لكشف كلا الهجومين باستخدام كاشف ML/DL. تستخرج النماذج ميزات سلوكية من حركة مرور الشبكة ويمكنها اكتشاف الحالات الشاذة الناتجة عن هذه الهجمات. النماذج المستخدمة هي نماذج شبه خاضعة للإشراف تؤدي اكتشاف الجِدّة (novelty detection).

للكشف عن الهجمات استخدمنا:

  • كشف CRCC: مشفّر ذاتي عميق (Deep Autoencoder).
  • كشف Wi-Fi Micro-jamming: عامل الشذوذ المحلي (Local Outlier Factor - LOF).

البدء

محتويات المستودع

يحتوي مجلد Attacks على الكود المصدري لكلا الهجومين، بالإضافة إلى مستندات وصور للمساعدة في تجهيز إعدادهما.

يحتوي مجلد Defense على الكود المصدري لكاشف ML/DL، ومستخرج الميزات، والميزات الفعلية المستخدمة في الورقة.

المتطلبات

  • Python 3
  • Scapy
  • tcpdump
  • Wireshark + tshark

الإعداد

  • يجب بناء الإعداد كما هو موصوف في الورقة.
  • يمكنك أيضًا الرجوع إلى الأدلة في مجلد "Attacks".

المؤلفون

المؤلف الرئيسي: Oren Shvartzman ([email protected])

المؤلفون المشاركون: Adar Ovadya, Kfir Zvi, Omer Schwartz, Rom Ogen, Yakov Mallah, Niv Gilboa, وYossi Oren

شكر وتقدير

دُعم هذا العمل من قبل Israel Science Foundation بموجب المنحتين 702/16 و703/16. نشكر Eyal Ronen على توفير الإلهام والمعدات لبدء أبحاثنا حول التشويش الجزئي على Wi-Fi. كما نشكر Clémentine Maurice على توفير الدافع لأبحاثنا حول القنوات الخفية عبر الموجّهات، ومشرفنا في WOOT، Paul Pearce، لمساعدتنا في تحسين الورقة. أخيرًا، نود أن نشكر Yagel Netanel على تصميم وتنفيذ أجزاء كبيرة من نظام هجوم CRCC الذي استُخدم لجمع البيانات لهذا البحث.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




