
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vercel-april2026-incident-response — هذا هو دليل الاستجابة للحوادث الذي أنشأناه لاختراق Vercel في أبريل 2026 | Kitploit
أدوات/GitHubGitHub/opensourcemalware/vercel-april2026-incident-response
إدارة مؤشرات الاختراق (IOC)التحاليل الرقمية الجنائيةأمن السحابةاستخبارات التهديداتأمن سلسلة التوريدالاستجابة للحوادث
GitHubopensourcemalware/vercel-april2026-incident-response

vercel-april2026-incident-response

هذا هو دليل الاستجابة للحوادث الذي أنشأناه لاختراق Vercel في أبريل 2026

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع
32320منذ 6 أشهرتمت المراجعة من قبل Kitploit

دليل الاستجابة لحادثة Vercel أبريل 2026

آخر تحديث: 20 أبريل 2026 @ 12:07 مساءً AEST/بريسبان - (الإصدار 2 — يتضمن تحديث الرئيس التنفيذي لـ Vercel بتاريخ 20 أبريل)

مهم: هذه ليست نصيحة قانونية أو رسمية. إذا كنت تعتقد أنك تعرضت للاختراق، يرجى التواصل مع شريك استجابة للحوادث. يتم تقديم هذه المعلومات فقط كحسن نية من قبل فريق OpenSourceMalware. إذا كنت ترغب في الحصول على مقدمات لشركات الاستجابة للحوادث، يمكننا اقتراح بعضها التي عملنا معها.


ماذا حدث؟

أعلنت Vercel في 19 أبريل 2026 أن مهاجمًا حصل على وصول غير مصرح به إلى الأنظمة الداخلية. إليك الإعلان الرسمي:
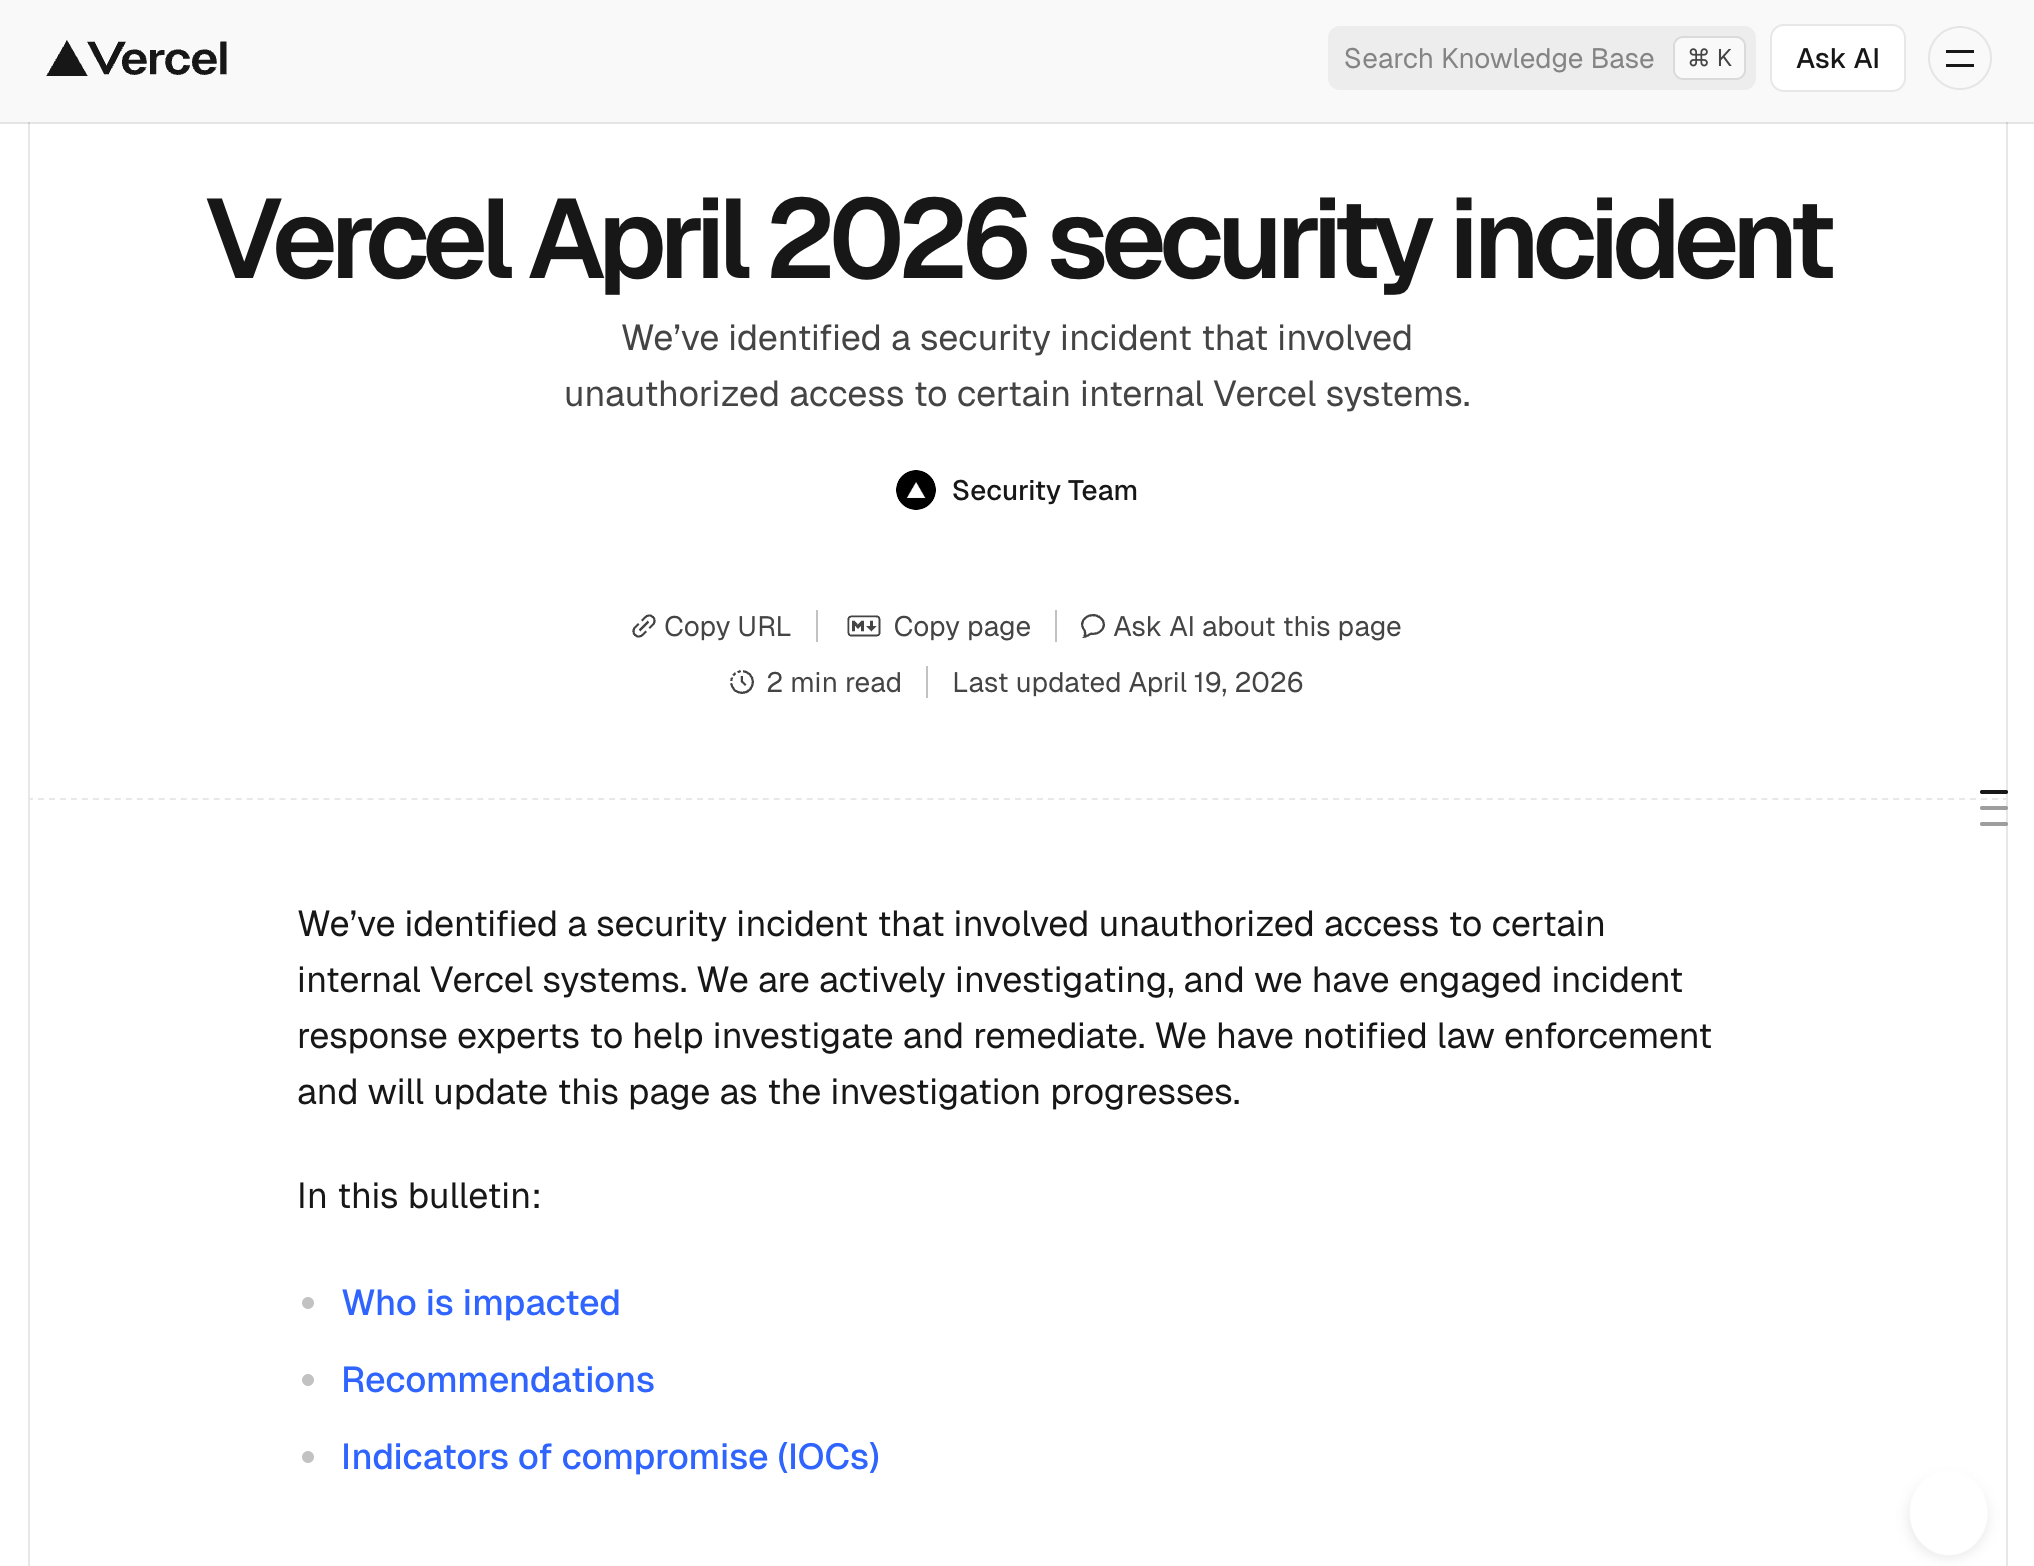
إعلان أمان Vercel

في 20 أبريل، نشر الرئيس التنفيذي لـ Vercel، Guillermo Rauch، تحديثًا مفصلاً أكد فيه مسار الوصول الأولي: استخدم موظف في Vercel منصة ذكاء اصطناعي تسمى Context.ai، والتي تم اختراقها هي نفسها؛ ومن هناك، انتقل المهاجم إلى حساب الموظف في Google Workspace ثم صعد إلى بيئات Vercel. متغيرات البيئة مشفرة عند التخزين، لكن المهاجم كان قادرًا على تعداد المتغيرات التي لم يتم وضع علامة "حساسة" عليها. يصف Vercel المهاجم بأنه متطور للغاية ومن المحتمل أن يكون مدعومًا بالذكاء الاصطناعي. Google Mandiant تشارك في الاستجابة. تذكر Vercel أن Next.js و Turbopack ومشاريعها مفتوحة المصدر لا تزال آمنة.

إليك قسم مؤشرات الاختراق المهم من هذا التنبيه الأمني:
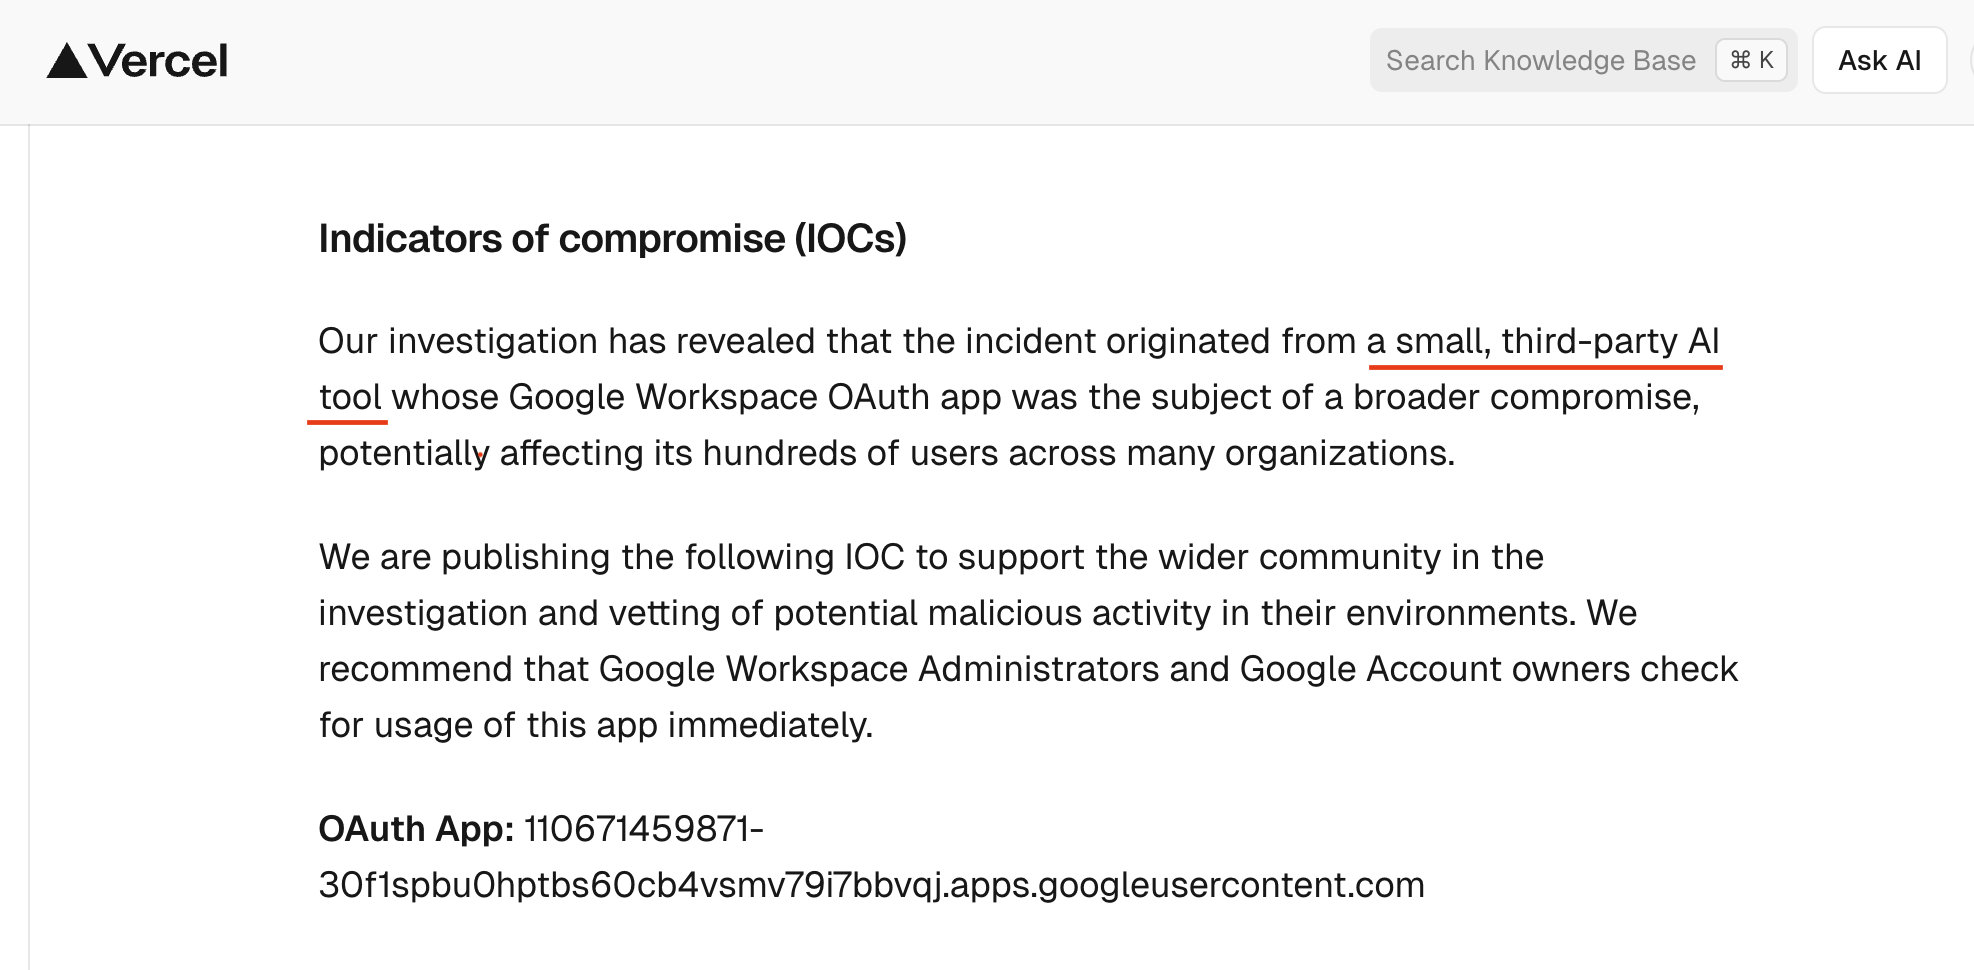
معلومات مؤشرات اختراق Vercel

خفيفة جدًا في التفاصيل. لا يخبرونك حتى أين تتحقق من مؤشر Google الوحيد. كعميل لـ Vercel، أنا محبط جدًا من هذا المستوى من التفاصيل. ساعدني في فهم ما الذي أبحث عنه! أخبرني أين أذهب لمعرفة ما إذا كنت قد تعرضت للاختراق أم لا!

في غياب التفاصيل من Vercel، قمنا بإنشاء هذا المستند

إذا كنت تدير أعباء عمل على Vercel، افترض ما يلي حتى يثبت العكس:

  1. متغيرات البيئة غير الموسومة بأنها "حساسة" على أي مشروع Vercel في نافذة التعرض ربما كانت قابلة للقراءة.
  2. أي بيانات اعتماد تم دفعها إلى Vercel عبر لوحة التحكم أو CLI vercel env والتي لم يتم تدويرها هي مسؤولية قائمة.
  3. الرموز داخل مسارات تكامل Vercel ↔ GitHub و Vercel ↔ Linear ربما كانت متاحة.
  4. لن تحصل على إشارة مرتبة "أنت متأثر / أنت غير متأثر" بسرعة. قم بالتدوير أولاً، ثم حقق.

معروف مقابل مُدّعَى: احتفظ بهذه منفصلة في إحاطاتك

هذا التمييز مهم للاتصالات التنفيذية ولتجنب الإفراط في الاستجابة (أو النقص في الاستجابة).

مؤكد من قبل Vercel (النشرة + تحديث الرئيس التنفيذي بتاريخ 20 أبريل)

  • وصول غير مصرح به إلى بعض أنظمة Vercel الداخلية.
  • متجه الوصول الأولي: Context.ai، وهي منصة ذكاء اصطناعي استخدمها موظف في Vercel، تم اختراقها. استخدم المهاجم نقطة الارتكاز تلك لاختراق حساب موظف Vercel في Google Workspace، ثم صعد من هناك إلى بيئات Vercel.
  • متغيرات بيئة العملاء مشفرة عند التخزين. المتغيرات المصنفة على أنها "غير حساسة" كانت مع ذلك قابلة للتعداد من قبل المهاجم بمجرد دخوله.
  • تأثير العميل وُصف بأنه "محدود للغاية"؛ تواصلت Vercel مباشرة مع العملاء الذين لديها مخاوف بشأنهم.
  • تم تحليل Next.js و Turbopack ومشاريع Vercel مفتوحة المصدر ويُعتقد أنها لا تزال آمنة (أي لا يوجد أي قطعة خبيثة في مسار إصدار تلك المشاريع وفقًا لبيان Vercel في 20 أبريل).
  • وُصف المهاجم بأنه متطور للغاية ومن المحتمل أن يكون مدعومًا بالذكاء الاصطناعي بشكل كبير.
  • شركاء الاستجابة: Google Mandiant منخرط بنشاط؛ شركات استجابة خارجية، أقران في الصناعة، وجهات إنفاذ القانون متورطة.
  • تواصلت Vercel مع Context.ai للمساعدة في فهم النطاق الكامل.
  • قامت Vercel بشحن تحسينات واجهة المستخدم: صفحة نظرة عامة على متغيرات البيئة، إدارة محسّنة للمتغيرات الحساسة.

تم الإبلاغ عنه / نسبه من قبل أطراف ثالثة والمهاجم (غير مؤكد من قبل Vercel)

  • تكاملات Linear و GitHub تأثرت بشكل غير متناسب (تقارير مجتمعية، ولا سيما Theo Browne على X).
  • بيانات معروضة للبيع على BreachForums: قاعدة بيانات داخلية، حسابات موظفين، رموز GitHub، رموز npm، أجزاء من كود المصدر، طوابع زمنية للنشاط — معروضة بحوالي 2 مليون دولار.
  • الفاعل يعرّف نفسه باسم ShinyHunters؛ فاعلون آخرون مرتبطون تاريخيًا بهذا اللقب نفوا التورط.
  • فئات محددة من بيانات العملاء تم تسريبها تتجاوز ما أكدته Vercel مباشرة مع العملاء.

تعامل مع التقارير غير المؤكدة على أنها محتملة وقابلة للتنفيذ لفحصك الخاص، لكن لا تستشهد بها كحقيقة في اتصالات العملاء أو الجهات التنظيمية حتى تؤكدها Vercel أو يكون لديك دليل مستقل. الفجوة بين "متغيرات البيئة القابلة للتعداد" (مؤكدة من قبل Rauch) و"رموز npm + GitHub للبيع على BreachForums" (ادعاء المهاجم) هي الفجوة الأكثر أهمية لمخاطر سلسلة التوريد — افترض الأسوأ لأغراض التدوير، والتزم بالنسخة المؤكدة للاتصالات.


النطاق: من يحتاج إلى تشغيل هذا الدليل

أعلى أولوية — تلقيت اتصالاً مباشرًا من Vercel، أو ينطبق أي مما يلي:

  • لديك (أو كان لديك) تكامل Vercel ↔ GitHub مع نطاق كتابة المستودع.
  • لديك (أو كان لديك) تكامل Vercel ↔ Linear.
  • تقوم بتخزين أسرار غير مشفرة (غير موسومة كحساسة) كمتغيرات بيئة Vercel.
  • تنشر حزم npm من CI/CD الذي يعمل على أو من خلال بنية Vercel التحتية.

أولوية قياسية — أي فريق لديه مشاريع Vercel نشطة، حتى مواقع التسويق. غالبًا ما تحتوي مواقع التسويق على مفاتيح API لنظام إدارة المحتوى، ورموز تحليلات، ومفاتيح ويب هوك للنماذج التي تنتقل إلى أنظمة أكثر حساسية.

لا يزال يتعين القيام به — حتى لو تم حذف مشاريعك قبل الحادثة. السؤال هو ما إذا كانت الأسرار موجودة في Vercel في شكل قابل للقراءة، وليس ما إذا كان المشروع لا يزال موجودًا.

سؤال موازٍ: هل مؤسستك معرضة مباشرة لـ Context.ai؟

يذكر تحديث 20 أبريل Context.ai كمورّد معرض للخطر. إذا كان أي شخص في مؤسستك يستخدم Context.ai بشكل مستقل عن Vercel — لذكاء الاجتماعات، وإدارة المعرفة، وإثراء CRM، أو أي سير عمل آخر — فقد يكون لديك نافذة تعرض مباشرة خاصة بك منفصلة عن حادثة Vercel.

قم بتشغيل هذه الفحوصات بالتوازي:

  • استعلم عن نظام الدخول الموحد / موفر الهوية (Okta, Entra, Google Workspace) عن أي مستخدم قام بالمصادقة على Context.ai أو تطبيق OAuth متعلق بـ Context.
  • ابحث في وحدة تحكم إدارة Google Workspace → Security → OAuth app access logs عن context.ai أو معرفات التطبيقات المرتبطة.
  • تحقق من أدوات إدارة النفقات / إدارة اشتراكات SaaS للشركات عن اشتراكات Context.ai.
  • راجع نطاقات OAuth الممنوحة — نطاقات قراءة Gmail والتقويم و Drive ودليل Workspace عالية التأثير.

إذا وجدت استخدامًا لـ Context.ai في بيئتك، قم بإلغاء منح OAuth، ودوّر أي بيانات اعتماد مرت عبر سير عمل Context.ai، وراقب حسابات Google Workspace للمستخدمين المتأثرين بحثًا عن نفس مؤشرات الاختراق التي تصف Vercel رؤيتها على حساب موظفها. تواصل مع Context.ai مباشرة للحصول على تفاصيل حادثتك الخاصة؛ صرحت Vercel علنًا أنها تنسق مع Context لمساعدة المؤسسات المتأثرة الأخرى.


المرحلة 0: وقف النزيف (أول 60 دقيقة)

هدفان: منع المزيد من الضرر، والحفاظ على الأدلة.

  1. جمّد عمليات النشر. أوقف عمليات النشر التلقائي على الفروع الإنتاجية. تريد منع نشر بناء معدل من قبل المهاجم، وتريد إيقاف دوران سجل التدقيق.

  2. عطّل تطبيق Vercel GitHub App. إذا كان لديك تطبيق Vercel GitHub App مثبتًا، والذي سيكون موجودًا إذا كنت تقوم بنشر تلقائي إلى Vercel عند دفع كود جديد إلى GitHub. يمكنك العثور على تطبيقات GitHub المثبتة على https://github.com/organizations/<GitHub-Organization>/settings/installations
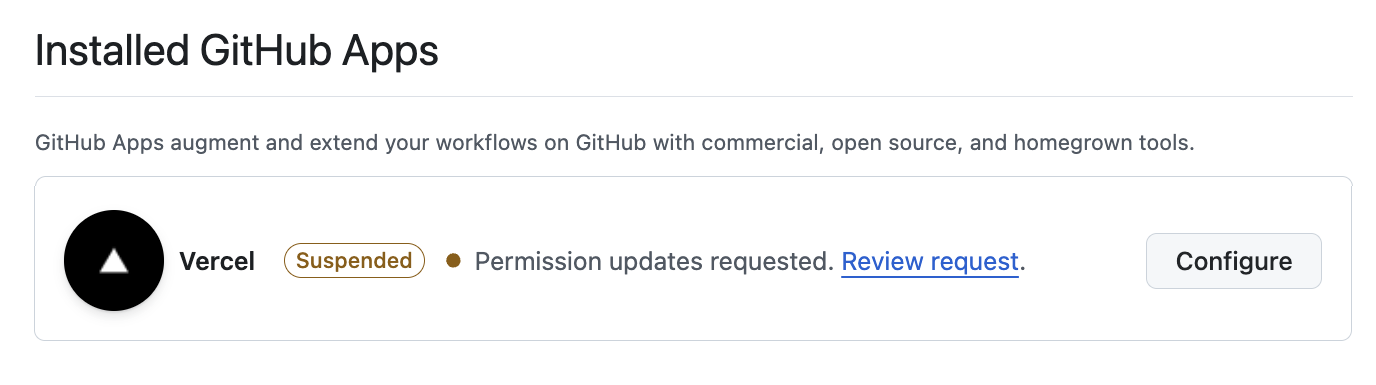
    تعطيل تطبيق Vercel GitHub App

  3. حدد الوصول الذي يمتلكه تطبيق GitHub App. انقر على زر التكوين أعلاه وتدقيق المستودعات التي كان لتطبيق Vercel حق الوصول إليها. هذا يخبرك بما تحتاج إلى التركيز عليه الآن. اذهب إلى GitHub → Organization → Settings → GitHub Apps → Vercel. راجع:
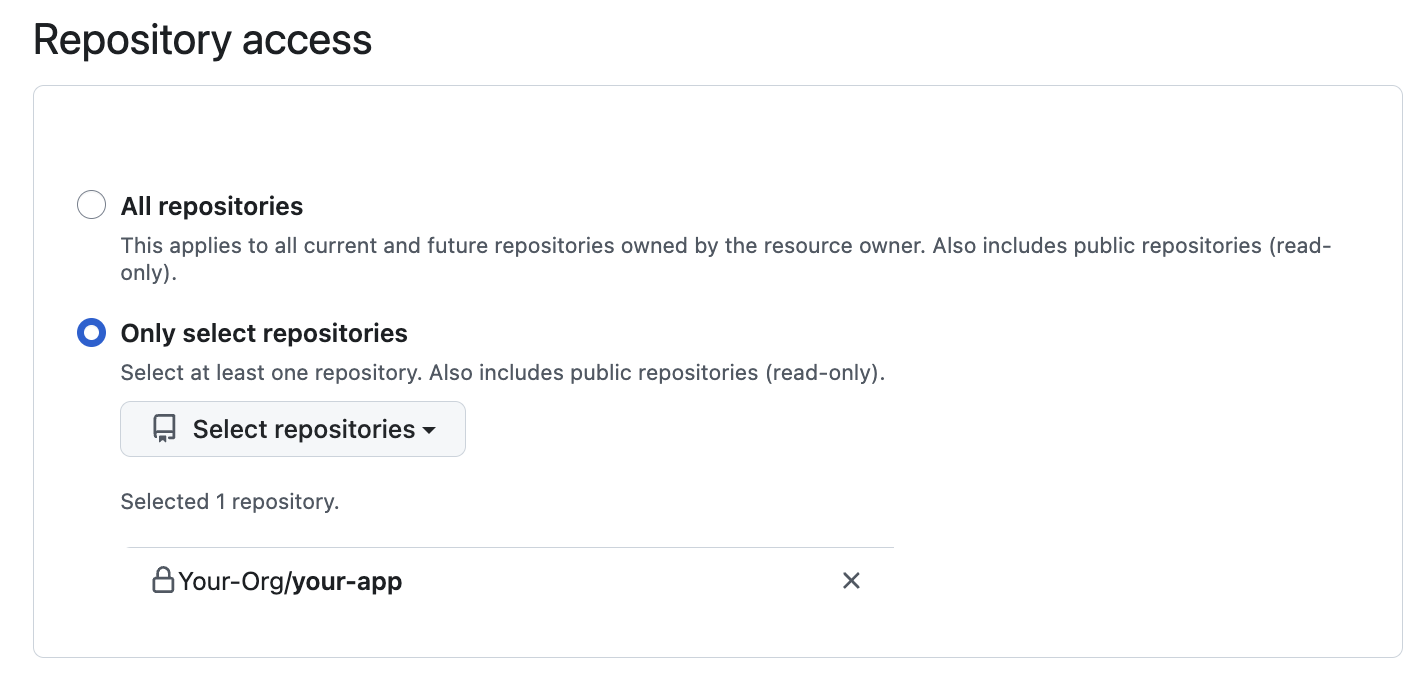
    • وصول المستودع (جميع المستودعات مقابل المختارة)
    • الأذونات الممنوحة
    • تاريخ التثبيت ومن قام بتثبيته

وصول مستودع GitHub

تنزيل الأداة