 openclarity/kubeclarity
KubeClarity هي أداة لكشف وإدارة قائمة مكونات البرمجيات (SBOM) والثغرات الأمنية في صور الحاويات وأنظمة الملفات.

[!IMPORTANT] تم إيقاف KubeClarity وتم استبداله بـ openclarity/openclarity.
راجع بيان الإصدار لمزيد من المعلومات.
هذا المشروع لا يتلقى تحديثات. نشجعك على الترحيل.
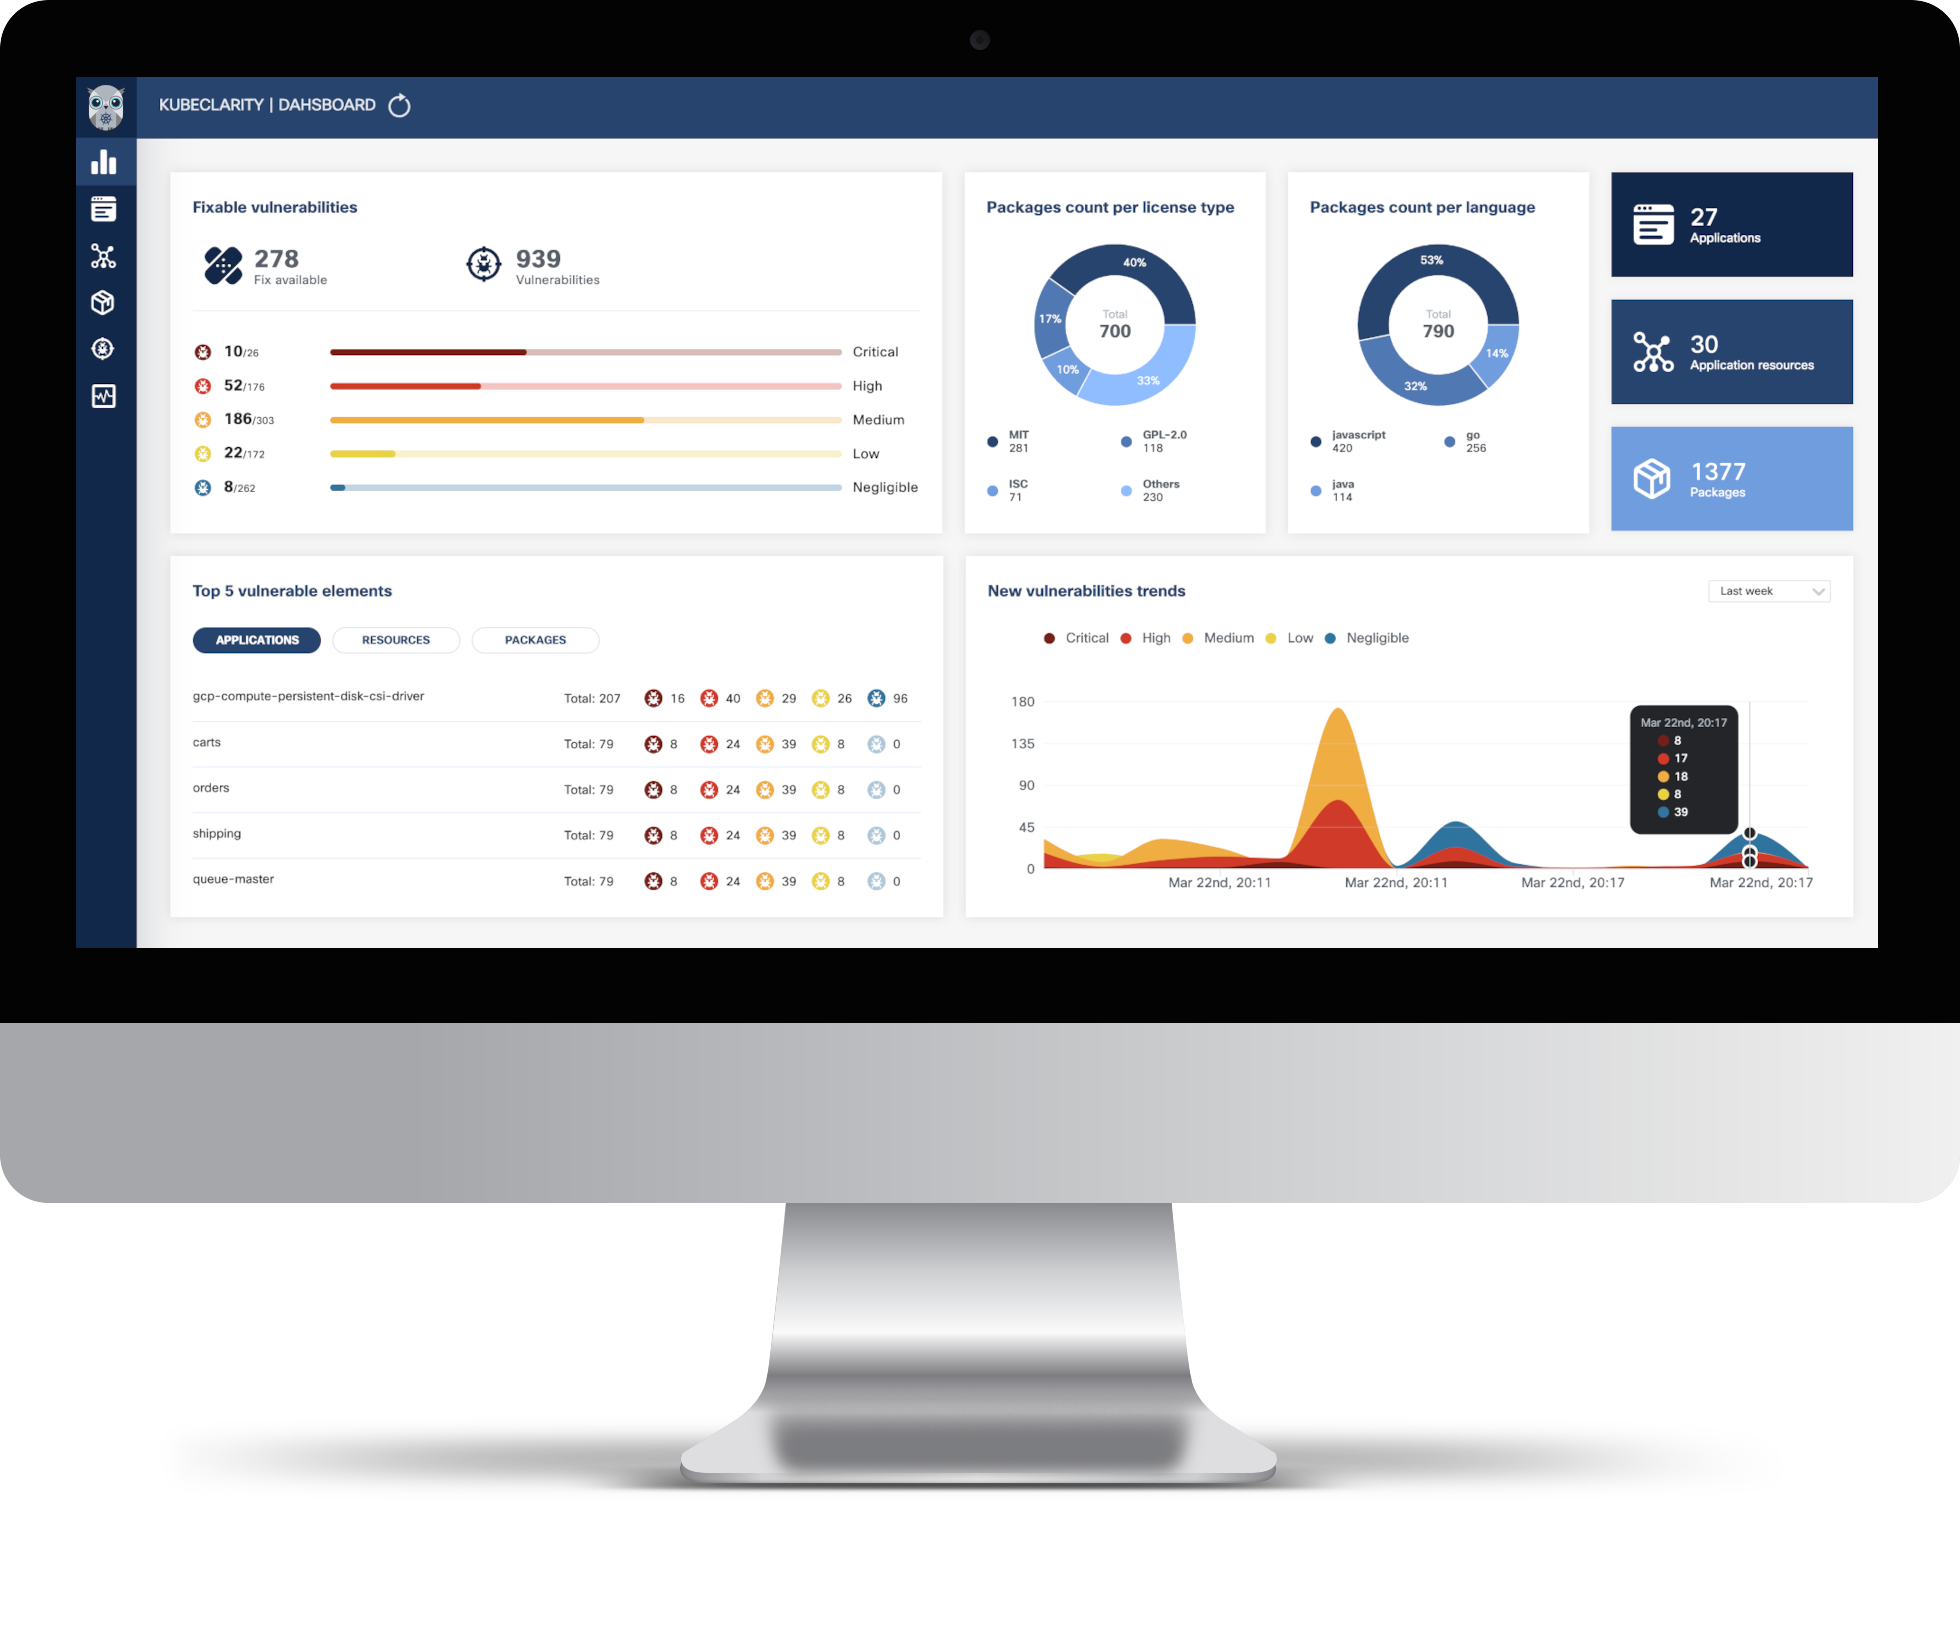
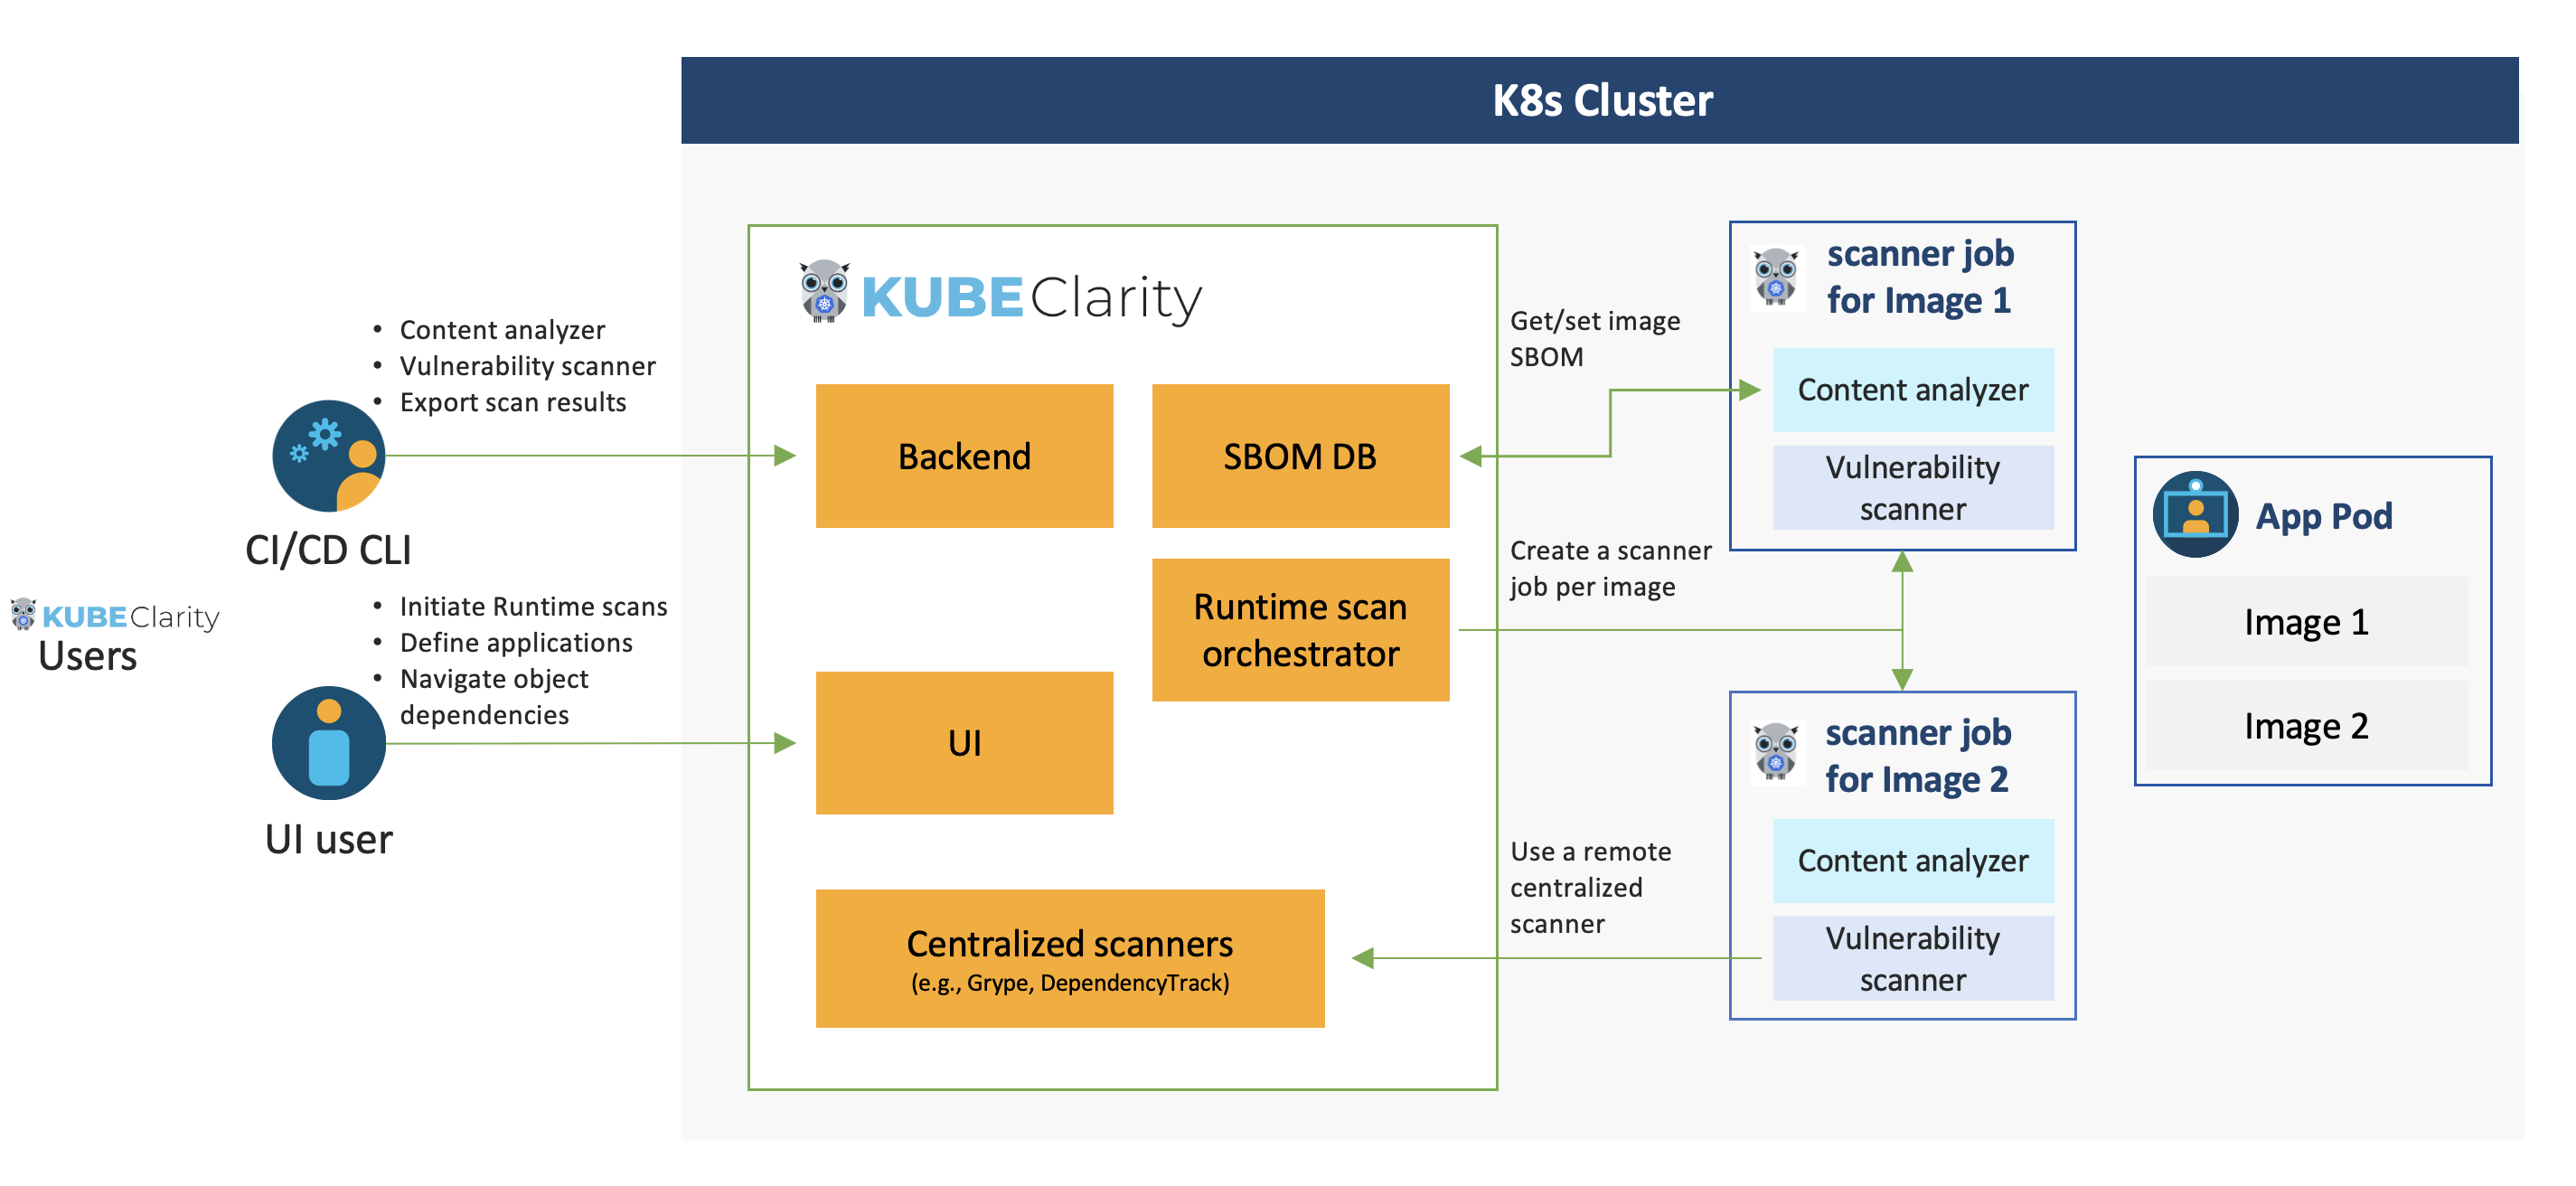
KubeClarity هي أداة للكشف عن وإدارة فواتير المواد البرمجية (SBOM) والثغرات الأمنية في صور الحاويات وأنظمة الملفات. وهي تقوم بمسح كل من مجموعات K8s في وقت التشغيل وخطوط أنابيب CI/CD لتعزيز أمان سلسلة التوريد البرمجية.
محلل المحتوى KubeClarity يتكامل مع مولدات SBOM التالية:
ماسح الثغرات KubeClarity يتكامل مع الماسحات التالية:
أضف مستودع Helm ```shell helm repo add kubeclarity https://openclarity.github.io/kubeclarity
Save KubeClarity default chart values
helm show values kubeclarity/kubeclarity > values.yaml
تحقق من الإعدادات في values.yaml وقم بتحديث القيم المطلوبة إذا لزم الأمر. لتفعيل وتكوين مولدات SBOM وماسحات الثغرات المدعومة، يرجى التحقق من إعدادات "analyzer" و "scanner" ضمن قسم "vulnerability-scanner" في قيم Helm.
انشر KubeClarity باستخدام Helm ```shell helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity
أو لتثبيت OpenShift Restricted SCC المتوافق: ```shell
helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity --set global.openShiftRestricted=true
--set kubeclarity-postgresql.securityContext.enabled=false --set kubeclarity-postgresql.containerSecurityContext.enabled=false
--set kubeclarity-postgresql.volumePermissions.enabled=true --set kubeclarity-postgresql.volumePermissions.securityContext.runAsUser="auto"
--set kubeclarity-postgresql.shmVolume.chmod.enabled=false
3. إعادة توجيه المنفذ إلى KubeClarity UI:   ```shell
kubectl port-forward -n kubeclarity svc/kubeclarity-kubeclarity 9999:8080
ملاحظة
تتطلب KubeClarity هذه الأذونات من K8s:
الإذن السبب قراءة الأسرار في CREDS_SECRET_NAMESPACE (الافتراضي: kubeclarity) هذا يسمح لك بتكوين أسرار سحب الصور لمسح مستودعات الصور الخاصة. قراءة config maps في مساحة نشر KubeClarity. هذا مطلوب للحصول على القالب المُهيأ لوظيفة الماسح الضوئي. سرد pods في نطاق الكتلة. هذا مطلوب لحساب pods المستهدفة التي تحتاج إلى المسح. سرد namespaces. هذا مطلوب لجلب namespaces المستهدفة للمسح في واجهة مسح وقت التشغيل K8s. إنشاء وحذف jobs في نطاق الكتلة. هذا مطلوب لإدارة jobs التي ستقوم بمسح pods المستهدفة في namespaces الخاصة بها.
إلغاء تثبيت Helm ```shell helm uninstall kubeclarity -n kubeclarity
تنظيف الموارد
بشكل افتراضي، لن يقوم Helm بإزالة وحدات تخزين PVCs و PVs الخاصة بـ StatefulSets. قم بتشغيل الأمر التالي لحذفهم جميعًا:
