 omriher/captipper
مستكشف حركة مرور HTTP الخبيثة

CapTipper v0.3: http://www.omriher.com/2015/08/captipper-v03-is-out.html
CapTipper v0.2: http://www.omriher.com/2015/03/captipper-02-released.html
CapTipper v0.1: http://www.omriher.com/2015/01/captipper-malicious-http-traffic.html
CapTipper هي أداة بايثون لتحليل واستكشاف وإحياء حركة المرور الخبيثة HTTP.
يقوم CapTipper بإعداد خادم ويب يعمل تمامًا مثل الخادم في ملف PCAP،
ويحتوي على أدوات داخلية، مع وحدة تحكم تفاعلية قوية، لتحليل وفحص المضيفين والكائنات والمحادثات الموجودة.
توفر الأداة للباحث الأمني سهولة الوصول إلى الملفات وفهم تدفق الشبكة،
وهي مفيدة عند محاولة البحث عن الاستغلالات والشروط المسبقة والإصدارات والإبهامات والإضافات والكودات الصدفية.
تغذية CapTipper بمحتوى حركة مرور بطريقة التحميل أثناء التصفح (مثل مجموعة استغلال) يعرض للمستخدم طلبات URI التي تم إرسالها والبيانات الوصفية للاستجابات.
يمكن للمستخدم في هذه المرحلة التصفح إلى http://127.0.0.1/[host]/[URI] واستلام الاستجابة مرة أخرى إلى المتصفح.
بالإضافة إلى ذلك، يتم إطلاق قشرة تفاعلية للتحقيق العميق باستخدام أوامر متنوعة مثل: hosts, hexdump, info, ungzip, body, client, dump والمزيد...
الوثائق: http://captipper.readthedocs.org
تحديث من 02-Oct-2020:
يدعم CapTipper الآن Python3 ويمكن العثور عليه في الفرع التالي: https://github.com/omriher/CapTipper/tree/python3_support
Usage: ./CapTipper.py <PCAP_file> [-p] [web_server_port=80]
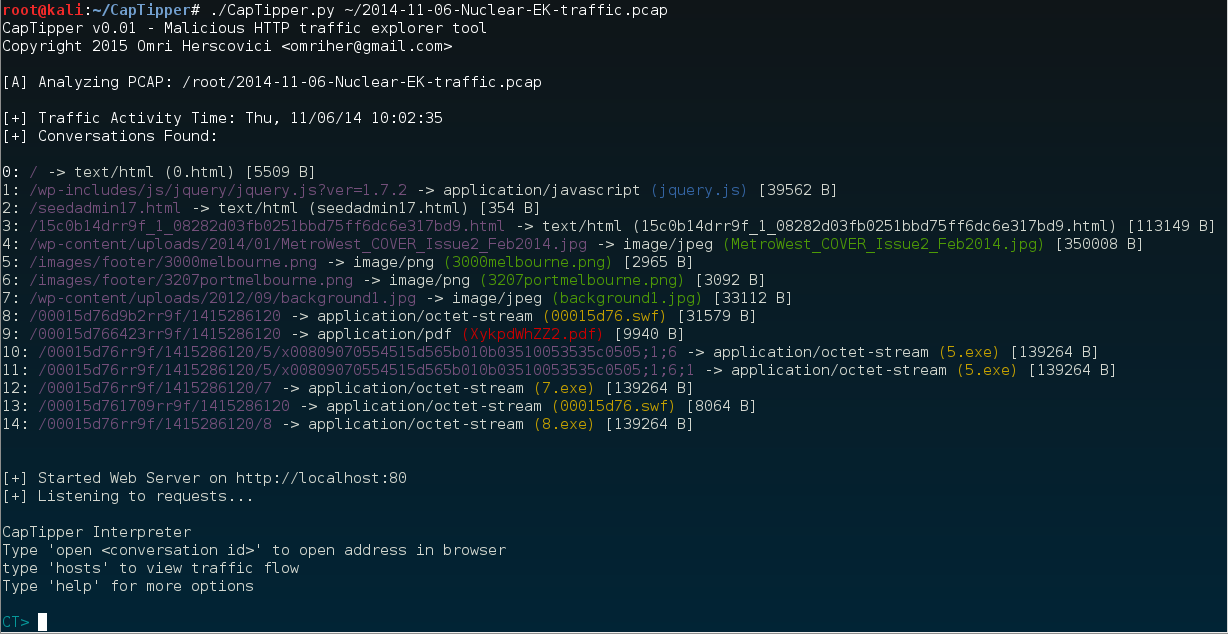
دعنا نحلل ملف PCAP التالي الخاص بعدوى Nuclear EK عبر التصفح [2014-11-06-Nuclear-EK-traffic.pcap](http://malware-traffic-analysis.net/2014/11/06/2014-11-06-Nuclear-EK-traffic.pcap.zip)```sh
C:\CapTipper> CapTipper.py "C:\NuclearFiles\2014-11-06-Nuclear-EK-traffic.pcap"

CapTipper v0.1 - Malicious HTTP traffic explorer tool
Copyright 2015 Omri Herscovici <[email protected]>

[A] Analyzing PCAP: C:\NuclearFiles\2014-11-06-Nuclear-EK-traffic.pcap

[+] Traffic Activity Time: Thu, 11/06/14 17:02:35
[+] Conversations Found:

0: / -> text/html (0.html) [5509 B]
1: /wp-includes/js/jquery/jquery.js?ver=1.7.2 -> application/javascript (jquery.js) [39562 B]
2: /seedadmin17.html -> text/html (seedadmin17.html) [354 B]
3: /15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html -> text/html (15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html) [113149 B]
4: /wp-content/uploads/2014/01/MetroWest_COVER_Issue2_Feb2014.jpg -> image/jpeg (MetroWest_COVER_Issue2_Feb2014.jpg) [350008 B]
5: /images/footer/3000melbourne.png -> image/png (3000melbourne.png) [2965 B]
6: /images/footer/3207portmelbourne.png -> image/png (3207portmelbourne.png) [3092 B]
7: /wp-content/uploads/2012/09/background1.jpg -> image/jpeg (background1.jpg) [33112 B]
8: /00015d76d9b2rr9f/1415286120 -> application/octet-stream (00015d76.swf) [31579 B]
9: /00015d766423rr9f/1415286120 -> application/pdf (XykpdWhZZ2.pdf) [9940 B]
10: /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6 -> application/octet-stream (5.exe) [139264 B]
11: /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6;1 -> application/octet-stream (5.exe) [139264 B]
12: /00015d76rr9f/1415286120/7 -> application/octet-stream (7.exe) [139264 B]
13: /00015d761709rr9f/1415286120 -> application/octet-stream (00015d76.swf) [8064 B]
14: /00015d76rr9f/1415286120/8 -> application/octet-stream (8.exe) [139264 B]


[+] Started Web Server on http://localhost:80
[+] Listening to requests...

CapTipper Interpreter
Type 'open <conversation id>' to open address in browser
type 'hosts' to view traffic flow
Type 'help' for more options

CT>
يقوم التهيئة بإخراج المحادثات الموجودة بين العميل والخادم بالتنسيق التالي:
[ID] : REQUEST URI -> SERVER RESPONSE TYPE (FILENAME) [SIZE IN BYTES]
ID: معرف مخصص للمحادثة المحددة
REQUEST URI: URI الذي تم إرساله إلى الخادم في طلب GET
SERVER RESPONSE TYPE: نوع المحتوى (content-type) المعاد في رأس استجابة الخادم
FILENAME: يمكن أن يكون اسم الملف عدة أشياء:
SIZE IN BYTES: حجم جسم الاستجابة
بعد التهيئة، يحدث أمران:
يحتوي المترجم على أدوات داخلية لمزيد من التحقيق في الكائنات الموجودة في ملف pcap.
فتح URI في المتصفح يتم ببساطة عن طريق كتابة 'open' مع معرف الكائن```sh CT> open 0 CT> log [2015-01-09T18:01:28.878000] 127.0.0.1 : GET / HTTP/1.1
* لا تتطلب أي من الأوامر (باستثناء 'open') تشغيل الخادم فعليًا. يمكنك إيقاف تشغيل الخادم عن طريق كتابة 'server off' أو بإضافة -s عند استدعاء CapTipper.

لنرى ما يمكننا اكتشافه دون استخدام المتصفح.
أولاً، سنلقي نظرة شاملة على حركة المرور باستخدام الأمر 'hosts'```sh
CT> hosts
Found Hosts:

 www.magmedia.com.au
 ├-- /   [0]
 ├-- /wp-includes/js/jquery/jquery.js?ver=1.7.2   [1]
 ├-- /wp-content/uploads/2014/01/MetroWest_COVER_Issue2_Feb2014.jpg   [4]
 ├-- /images/footer/3000melbourne.png   [5]
 ├-- /images/footer/3207portmelbourne.png   [6]
 └-- /wp-content/uploads/2012/09/background1.jpg   [7]


 pixeltouchstudios.tk
 └-- /seedadmin17.html   [2]


 grannityrektonaver.co.vu
 ├-- /15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html   [3]
 ├-- /00015d76d9b2rr9f/1415286120   [8]
 ├-- /00015d766423rr9f/1415286120   [9]
 ├-- /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6   [10]
 ├-- /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6;1   [11]
 ├-- /00015d76rr9f/1415286120/7   [12]
 ├-- /00015d761709rr9f/1415286120   [13]
 └-- /00015d76rr9f/1415286120/8   [14]
يبدو أن www.magmedia.com.au هو الموقع المخترق.
من خلال تقاطع هذه المعلومات وأنواع الملفات التي حصلنا عليها في قائمة المحادثات، يبدو أن grannityrektonaver.co.vu هو المضيف المُصيب.
إذن، ما هو pixeltouchstudios.tk؟
حسنًا، بمعرفة كيف تعمل حزم الاستغلال (exploit-kits) عادةً، من المحتمل أن هذا هو خادم نظام توزيع الحركة (TDS).
دعنا نلقي نظرة أقرب.
يمكننا طباعة الرأس (header) وجسم الصفحة (body) عن طريق كتابة 'head' و 'body':```sh CT> head 2 Displaying header of object 2 (seedadmin17.html):
HTTP/1.1 302 Found Server: nginx Date: Thu, 06 Nov 2014 15:02:38 GMT Content-Type: text/html; charset=iso-8859-1 Content-Length: 354 Connection: keep-alive Set-Cookie: ehihm=YocADE3AAIAAgCvjVtU_.vjVtUQAABAAAAr41bVAA-; expires=Fri, 06-Nov-2015 15:03:11 GMT; path=/; domain=pixeltouchstudios.tk Location: http://grannityrektonaver.co.vu/15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html
CT> body 2 Displaying body of object 2 (seedadmin17.html) [256 bytes]:
302 FoundThe document has moved here.
نرى أن الكائن 2 يعيد إعادة توجيه 302 إلى المضيف المُصيب.
لذا ففرضيتنا كانت على الأرجح صحيحة.
دعنا نحصل على مزيد من المعلومات حول الكائن 2 بكتابة 'info':```sh CT> info 2 Info of conversation 2:
SERVER IP : 108.61.196.84:80 HOST : pixeltouchstudios.tk URI : /seedadmin17.html REFERER : http://www.magmedia.com.au/ RESULT NUM : 302 Found RESULT TYPE : text/html FILE NAME : seedadmin17.html LENGTH : 354 B
كان المُحيل (referrer) إلى تلك الصفحة هو بالطبع **magmedia.co.au**، لكن ما الذي قام بتوجيهنا بالضبط؟
