 oldkingcone/slopshell
أداة webshell PHP الوحيدة التي تحتاجها.


php webshell
لأنني أخطأت ونسيت الحديث عن طريقة الاستخدام. إليك الشرح.
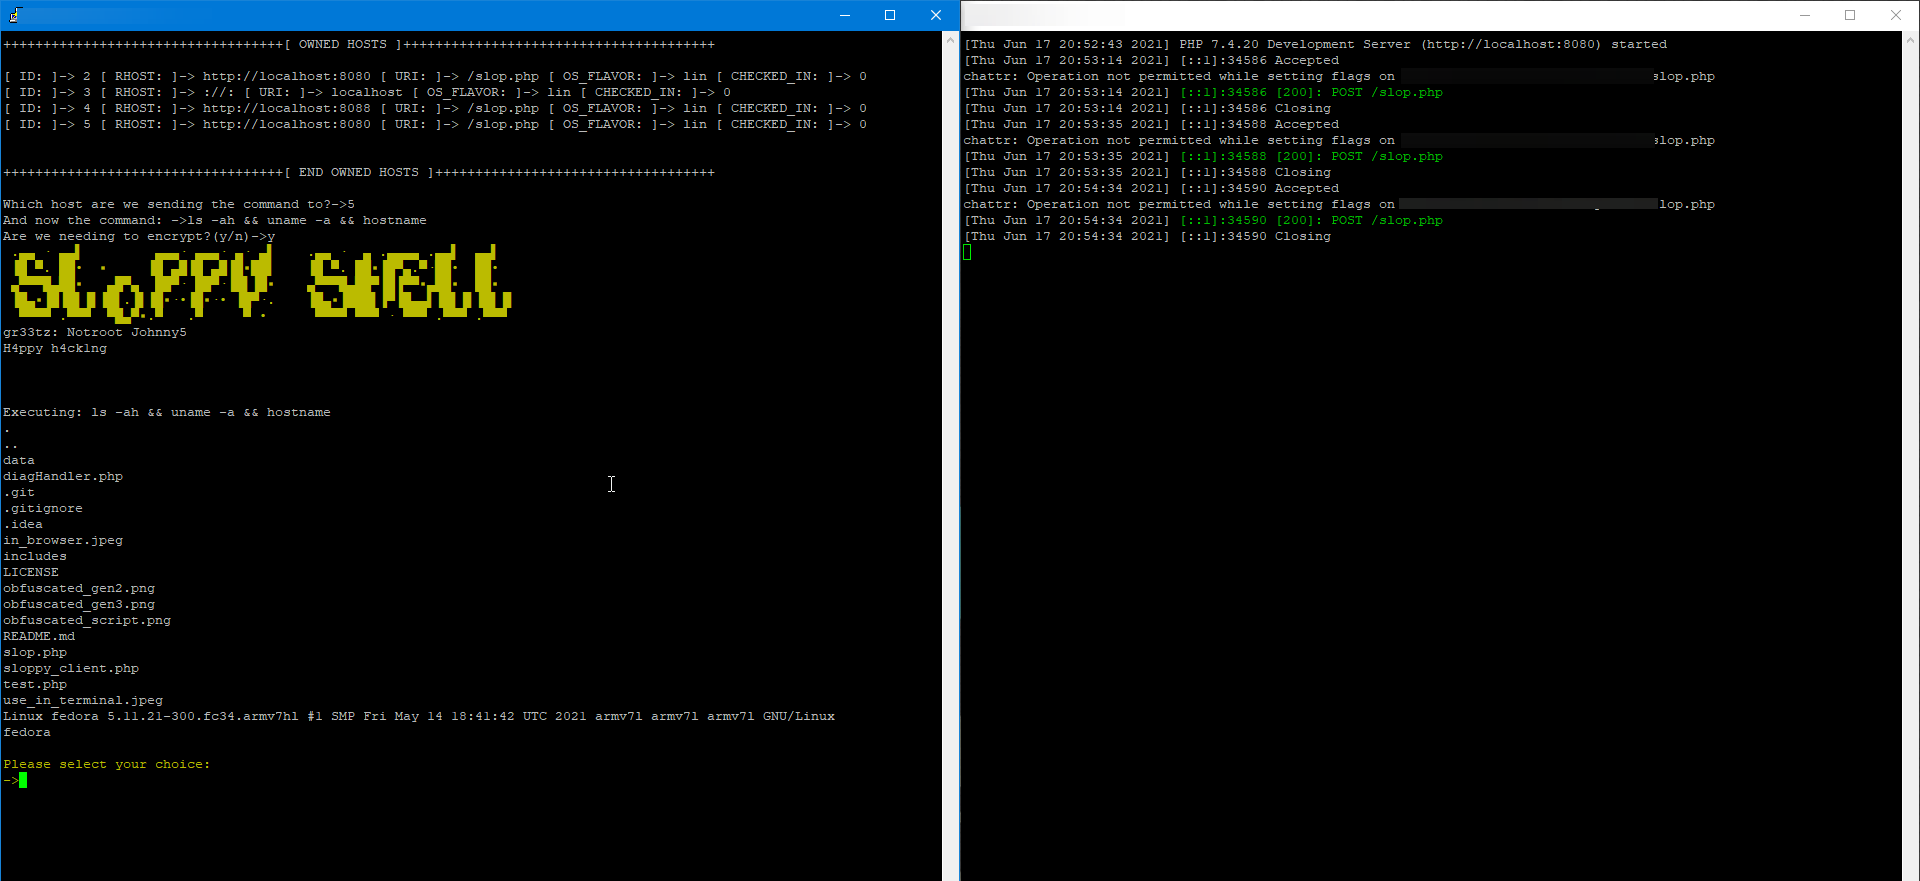
لكي تعمل هذه الشيل، تحتاج إلى شيئين: ضحية تسمح برفع ملفات PHP (نفسك، في بيئة تعليمية) ووسيلة لإرسال طلبات HTTP إلى هذه الـ webshell (السكريبت الخاص بالعميل هو الطريقة المثلى بنسبة 100% للتواصل مع هذه الشيل).
شكراً لكم على كل الدعم الذي قدمه المجتمع، فهذا يعني لنا الكثير. الآن، إليك الأمور التي ستضاف إلى هذه الشيل لجعلها أكثر روعة.
نسبة الكشف الحالية في VirusTotal: 2/59 (أحدث إصدار)

نسبة الكشف الحالية في VirusTotal (الإصدار المُعمّى): 1/59 // هذا إصدار مُحسّن من المُسقِط المُختصر. طول الملف الإجمالي أقل بقليل من 2 كيلوبايت. الآن يقوم Slopshell بتعيين User-Agent عشوائي بقيمة صحيحة، أي User-Agent حقيقي مثل Mozilla, Opera, Chrome, Chromium، إلخ.
المشكلة في حدوث هذا الكشف هي أنني لم أجد حلاً عملياً لكلمة eval؛ إذا لم يكن هناك استدعاء لـ eval لكان هذا السكريبت غير قابل للكشف.
حسناً، ها نحن يا رفاق، كان هناك شيء يضايقني لأكتبه بلغة PHP، وهذا هو. هذه الـ webshell تحتوي على بعض المزايا الإضافية، وتُضاف المزيد يومياً. ستحتاج إلى خادم PostgreSQL يعمل وتتحكم فيه. كيفية تنفيذ ذلك تعود إليك.
Debian: apt install -y postgresql php php-pear python3-pip php-readline php-curl libsodium libsodium-dev && python -m pip install proxybroker --user
RHEL Systems: dnf -y -b install postgresql-server postgresql php php-pear python3-pip php-readline php-curl libsodium libsodium-devel && python -m pip install proxybroker --user
WIN: قم بتثبيت ملف PHP msi، وتأكد من وجود خادم PostgreSQL نشط يمكنك الاتصال به في مكان ما.
بمجرد إعدادها بشكل صحيح والتأكد من أنها تعمل، هناك أمر أشجع على استخدامه وهو pg_ctl يمكنك إنشاء قاعدة البيانات بهذه الطريقة، أو على الأقل تهيئتها وتشغيلها. بعد ذلك، ستعمل جميع استعلامات قاعدة البيانات بشكل جيد.
يجب عليك الانتقال إلى مجلد /lib/ وتشغيل composer install لتثبيت التبعيات الخاصة بالخادم المطلوبة لكي يعمل العميل. يعمل العميل الآن بشكل أسرع بكثير من ذي قبل.
قد تلاحظ أن هذه هي إعادة تغليف لـ backdoor أخرى في WordPress، وبمجرد أن أجد المستودع مرة أخرى، سأحرص على إعطاء الإسناد لوظيفة تنفيذ الأوامر الموجودة في هذه الشل. لا أحب سرقة الكود وأؤمن بضرورة إعطاء الفضل لأهله. شكراً لك أيها السيد الطيب، لقد ساعدتني كثيراً بهذا من خلال إتاحة سكريبتاتك للجمهور.
أثناء إجراء بعض التغييرات، فكرت لماذا لا أضيف طريقة للشيل نفسها لتخفي نفسها عن مسؤول غير ملتفت. نظّفت طرق تنفيذ الكود، نظّفت السكريبت بأكمله. لن يعرض الآن صفحة 500 وهمية، لأن ذلك يجذب انتباهاً كبيراً من مسؤول يقظ (أكثر من تجربتي كمسؤول لمكدس PHP على خادم). رسائل الخطأ 500 تجذب الكثير من الانتباه، مما يعني زيادة احتمالية اكتشاف الشيل. أما استجابة 404 فهي أقل جذباً لانتباه مسؤول الخادم، مما يجعل هذه الشيل أصعب في الاكتشاف والعثور عليها، بالإضافة إلى تغيير اسم الملف، سيكون العثور على هذه الشيل كابوساً مطلقاً. تخصيص User-Agent لا يزال يحتاج إلى عمل، أو ستحتاج قيمة كوكي فريدة لاستخدامها بدلاً من قيمة User-Agent، لكنني لن أضبط ذلك بنفسي وسأدع المستخدمين الأكثر خبرة يخصصون هذه الشيل حسب رغبتهم. مرة أخرى، إذا لاحظت أي مشاكل أو أي نقاط ضعف (معظمها أصلحتها، وحدثت هذه الشيل إلى PHP8 في الغالب، لا أستطيع إضافة type hints بعد لأسباب تتعلق بالتوافق مع الإصدارات السابقة)، فالرجاء فتح مشكلة وإخباري بما هو الخطأ، وسأرى إصلاحه. شكراً، افعل الخير وحارب الشر، استمتع.

