odedshimon/bruteshark
أداة تحليل الشبكات



BruteShark هي أداة تحليل الأدلة الجنائية للشبكات (NFAT) تقوم بمعالجة وفحص عميق لحركة مرور الشبكة (بشكل أساسي ملفات PCAP، ولكنها قادرة أيضًا على الالتقاط المباشر من واجهة شبكة). تشمل: استخراج كلمات المرور، بناء خريطة للشبكة، إعادة بناء جلسات TCP، استخراج تجزئات كلمات المرور المشفرة وحتى تحويلها إلى صيغة Hashcat من أجل تنفيذ هجوم قوة غاشمة (Brute Force) دون اتصال.
الهدف الرئيسي للمشروع هو توفير حل لباحثي الأمن ومسؤولي الشبكات في مهمة تحليل حركة مرور الشبكة بينما يحاولون تحديد نقاط الضعف التي يمكن أن يستغلها مهاجم محتمل للوصول إلى نقاط حرجة على الشبكة.
يتوفر إصداران من BruteShark: تطبيق بواجهة رسومية (ويندوز) وأداة بواجهة سطر أوامر (ويندوز ولينكس).
يمكن أيضًا استخدام المشاريع المختلفة في الحل بشكل مستقل كبنية تحتية لتحليل حركة مرور الشبكة على أجهزة لينكس أو ويندوز. لمزيد من التفاصيل، انظر قسم البنية المعمارية.
طُوّر المشروع في وقت فراغي لمعالجة شغفين رئيسيين لديّ: هندسة البرمجيات وتحليل بيانات الشبكة.
أحب تلقي الملاحظات من مستخدمي BruteShark، رأيكم مهم بالنسبة لي! لا تتردد في التواصل معي على [email protected] أو إنشاء مشكلة جديدة.
يرجى ⭐️ هذا المستودع إذا كان هذا المشروع قد ساعدك!

wget https://github.com/odedshimon/BruteShark/releases/latest/download/BruteSharkCli
./BruteSharkCli
بناء خريطة شبكة
https://user-images.githubusercontent.com/18364847/131922221-5714f351-85f7-4490-bec9-8da4339b66b3.mp4
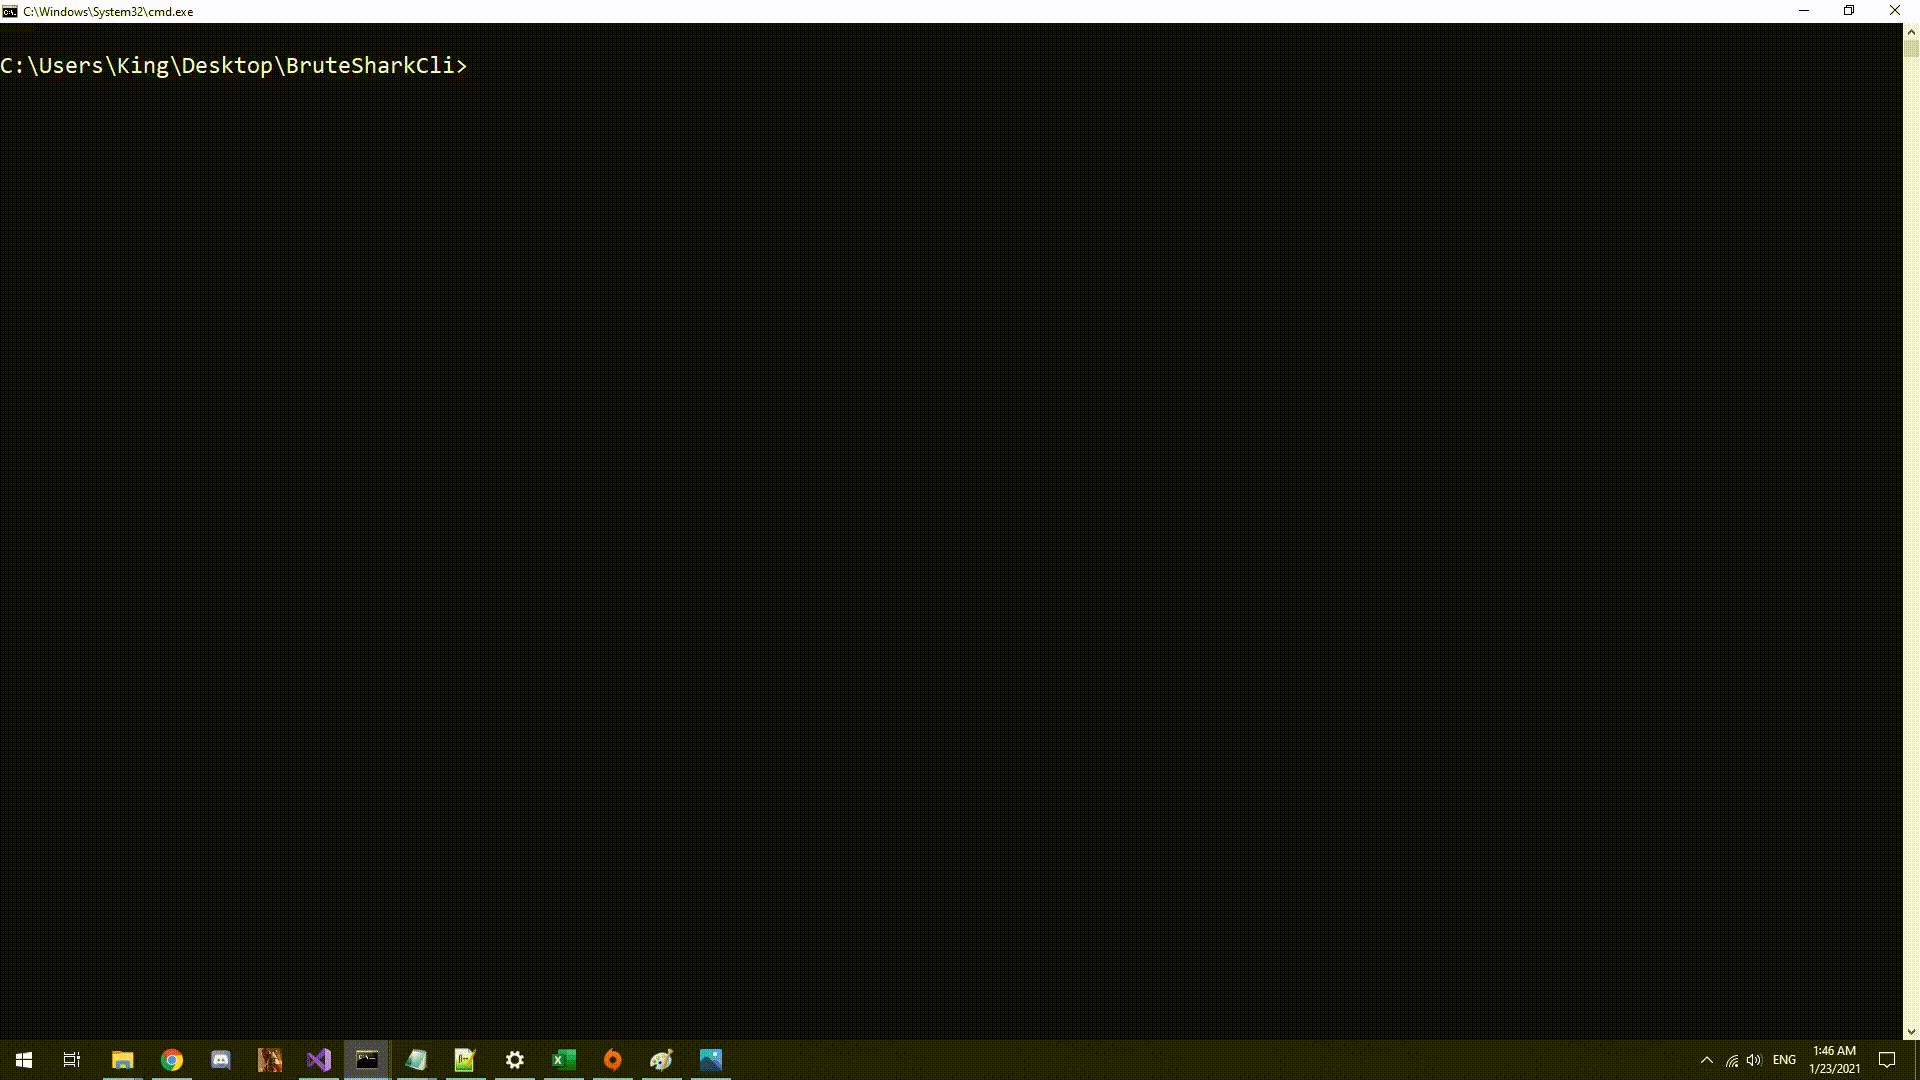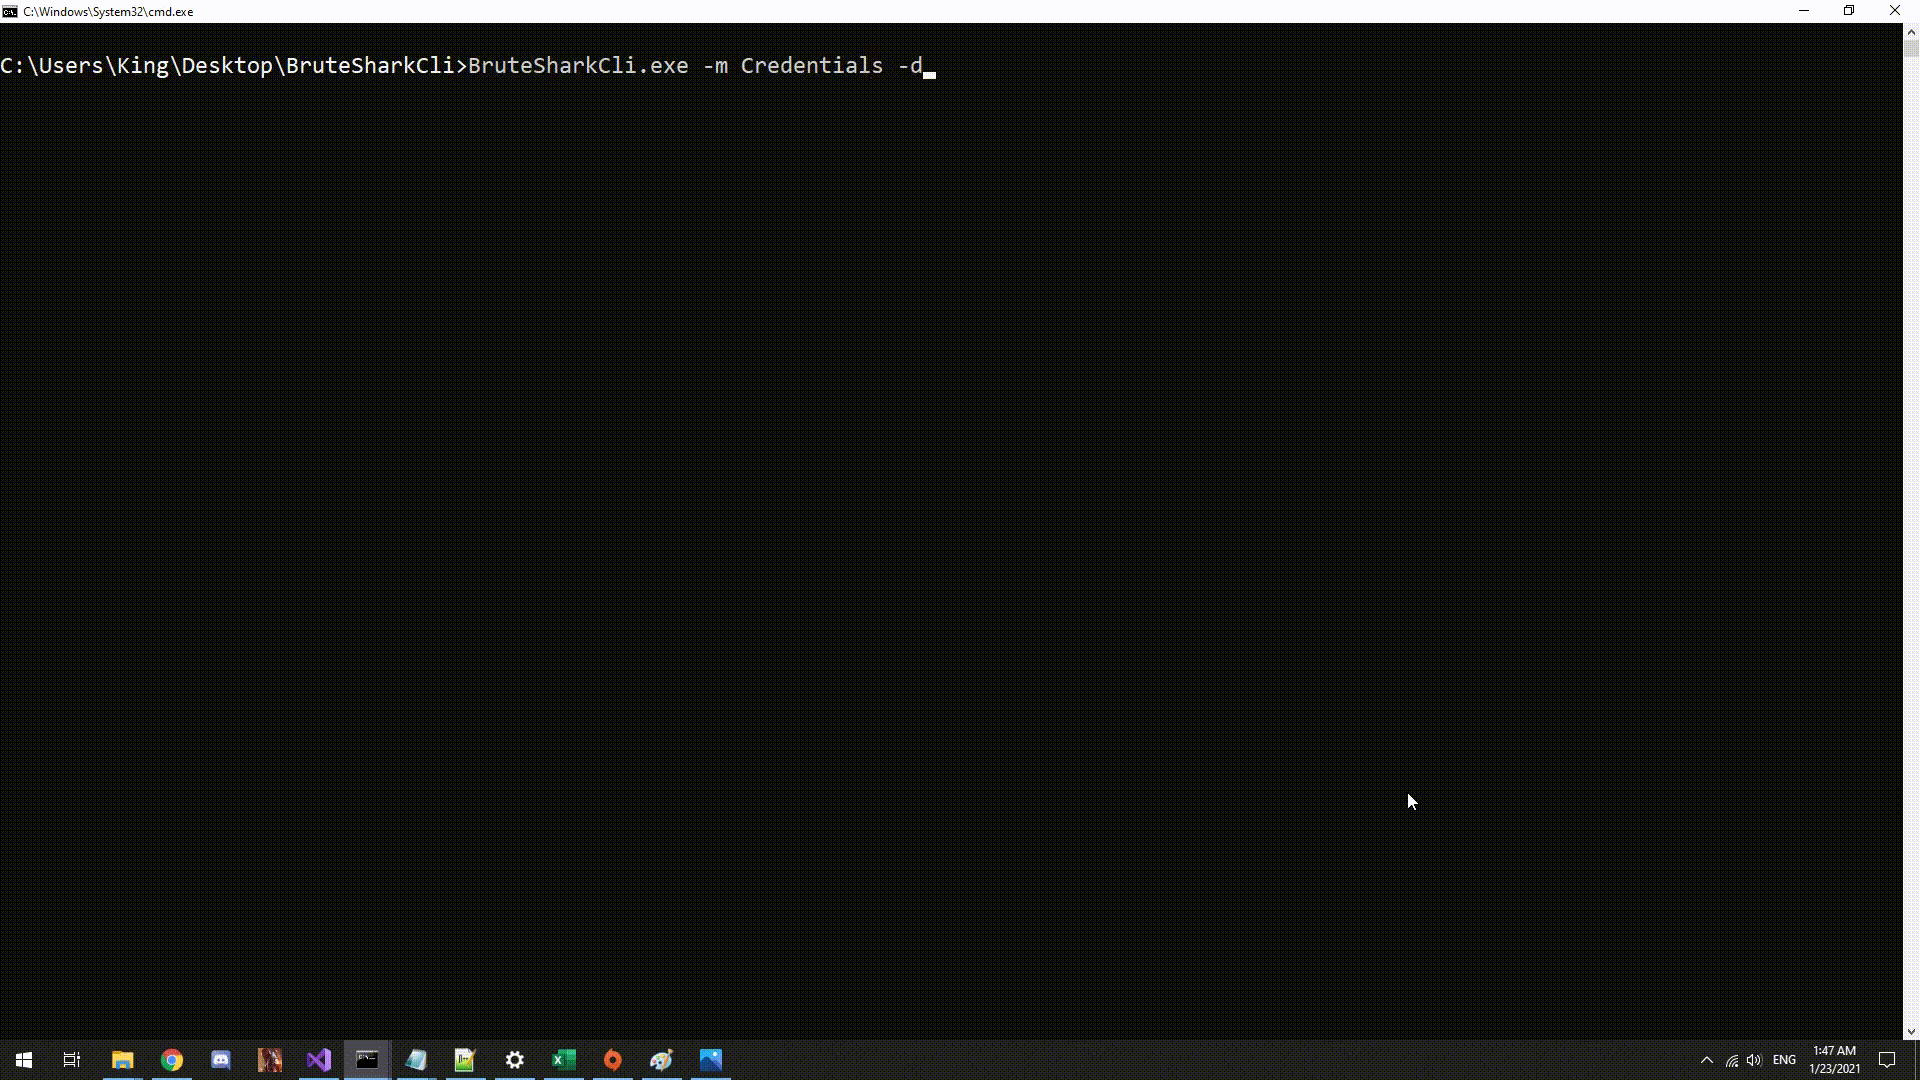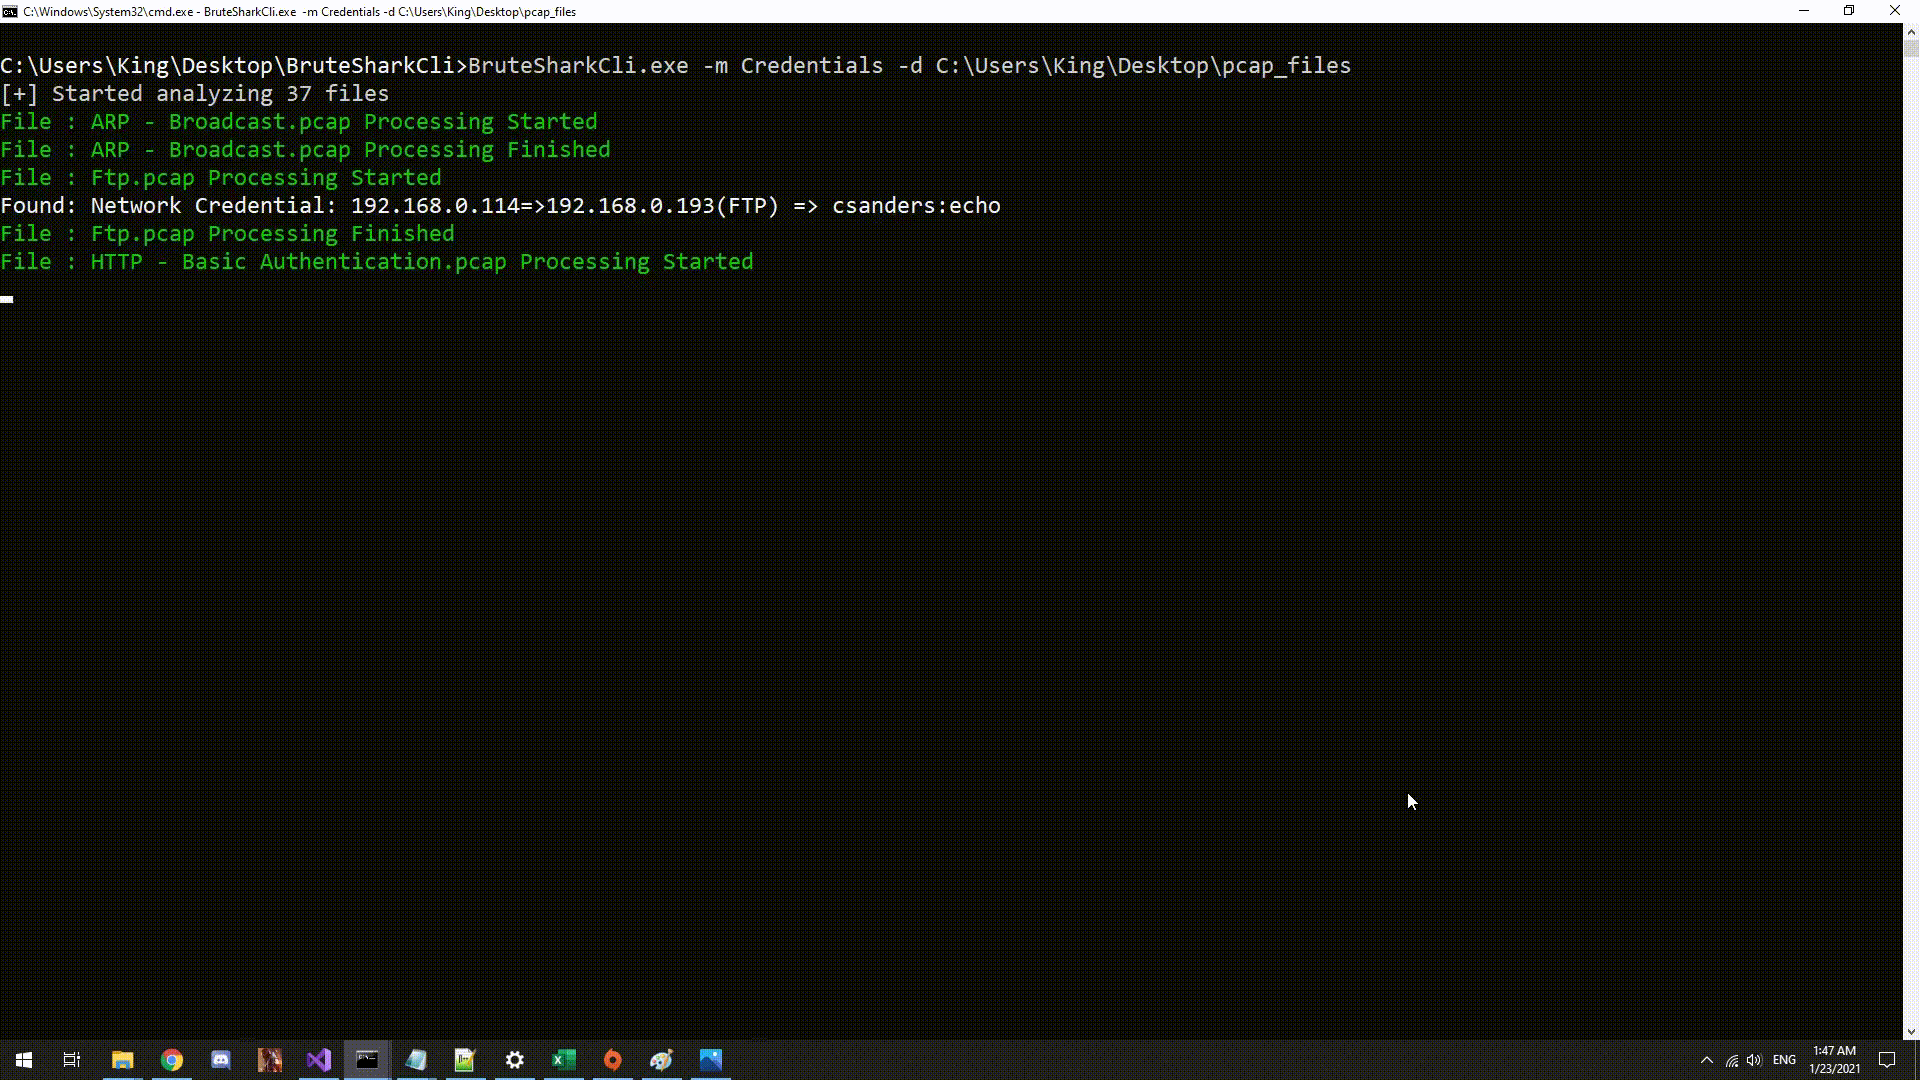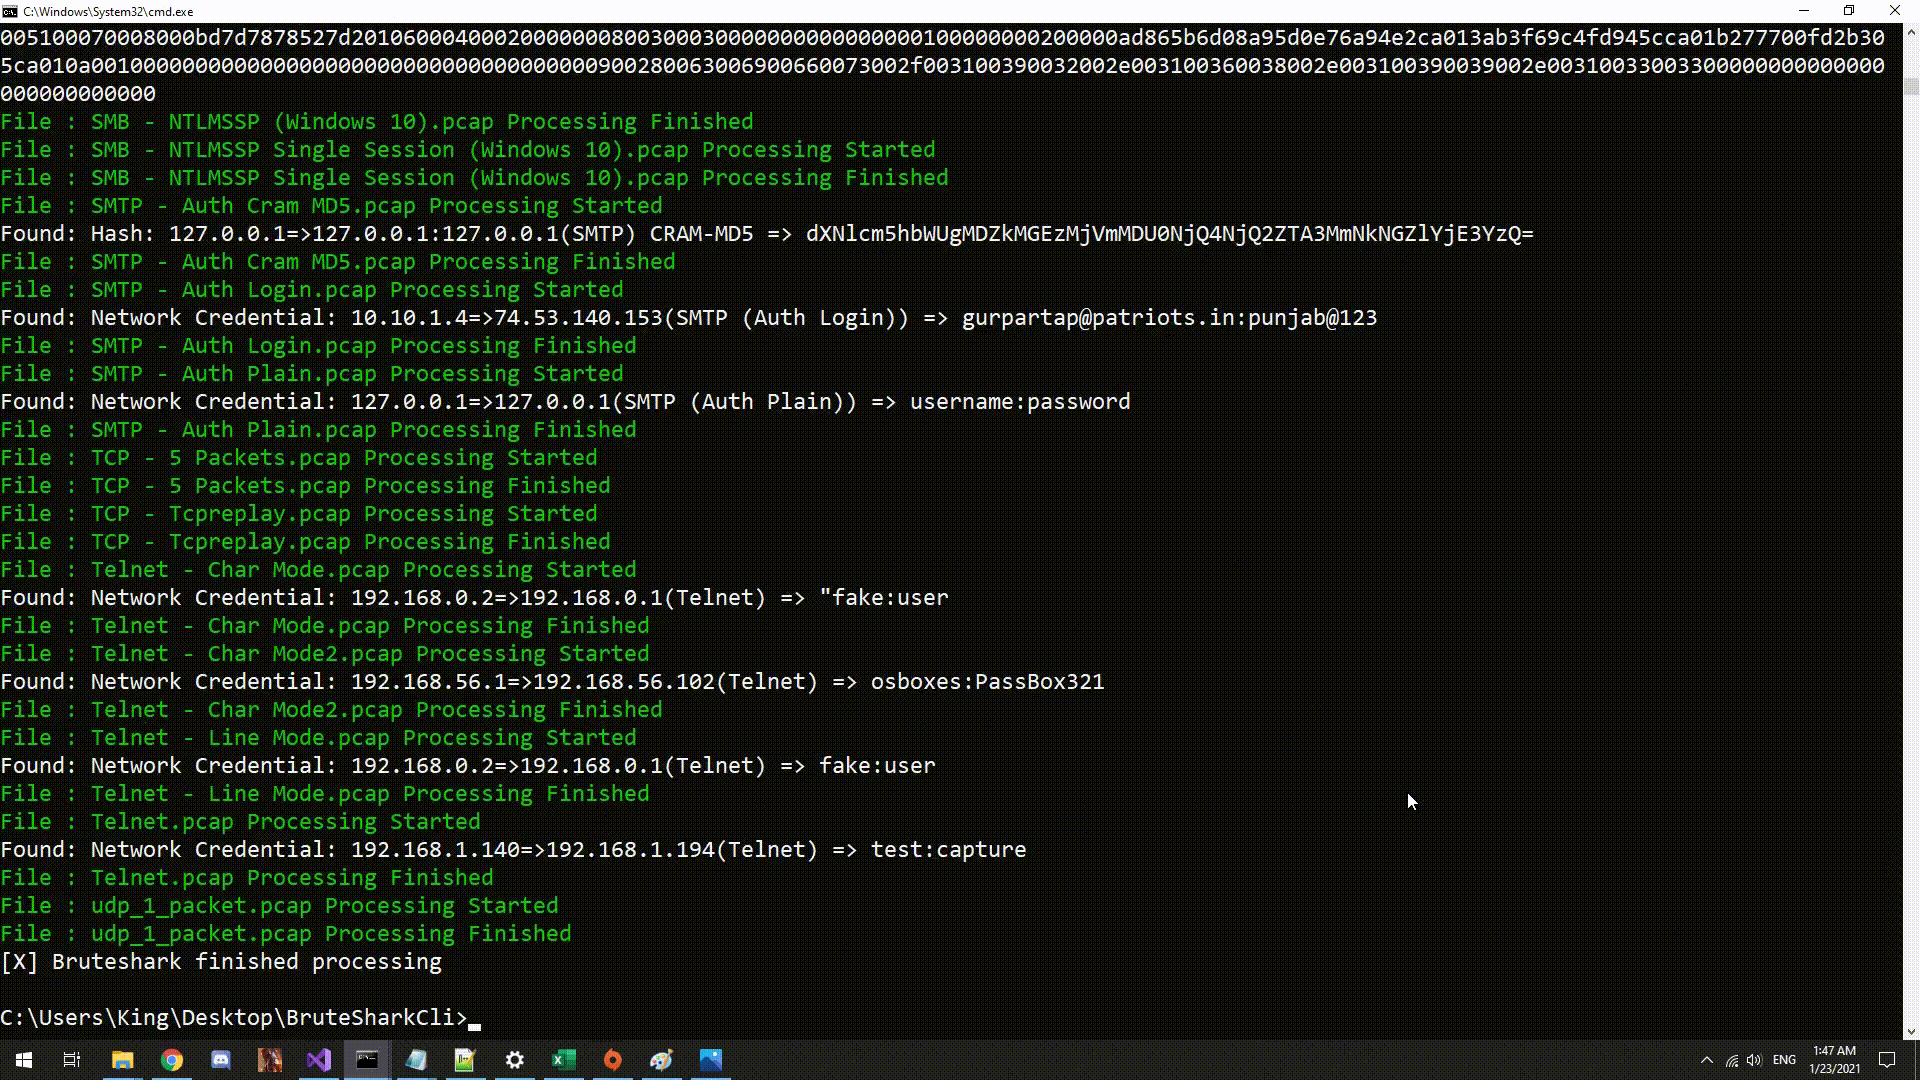
مثال استخدام BruteSharkCli - استخراج كلمات مرور وتجزئات متعددة (متاح أيضًا على يوتيوب)
https://user-images.githubusercontent.com/18364847/131924013-8b2aa18b-0941-456e-a09d-799902554166.mp4
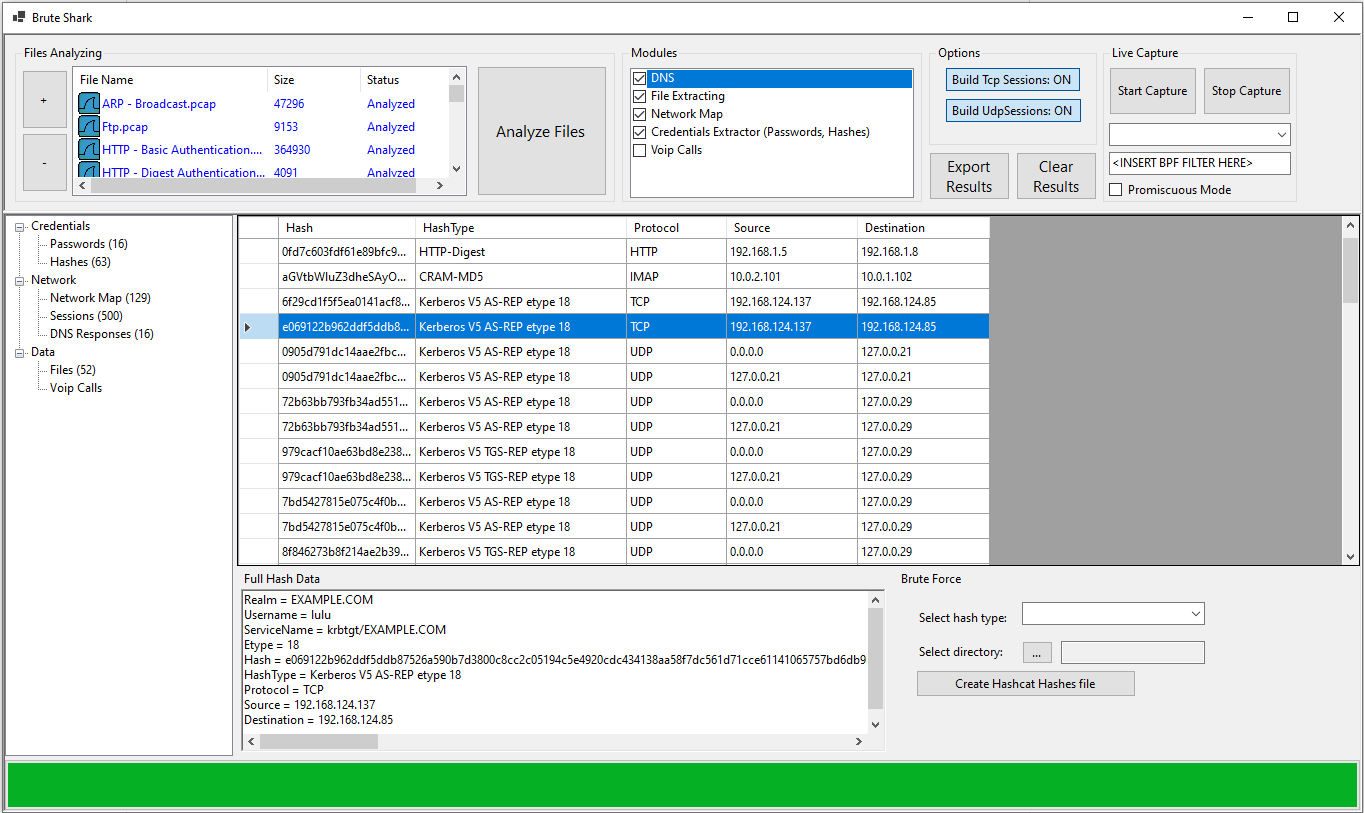
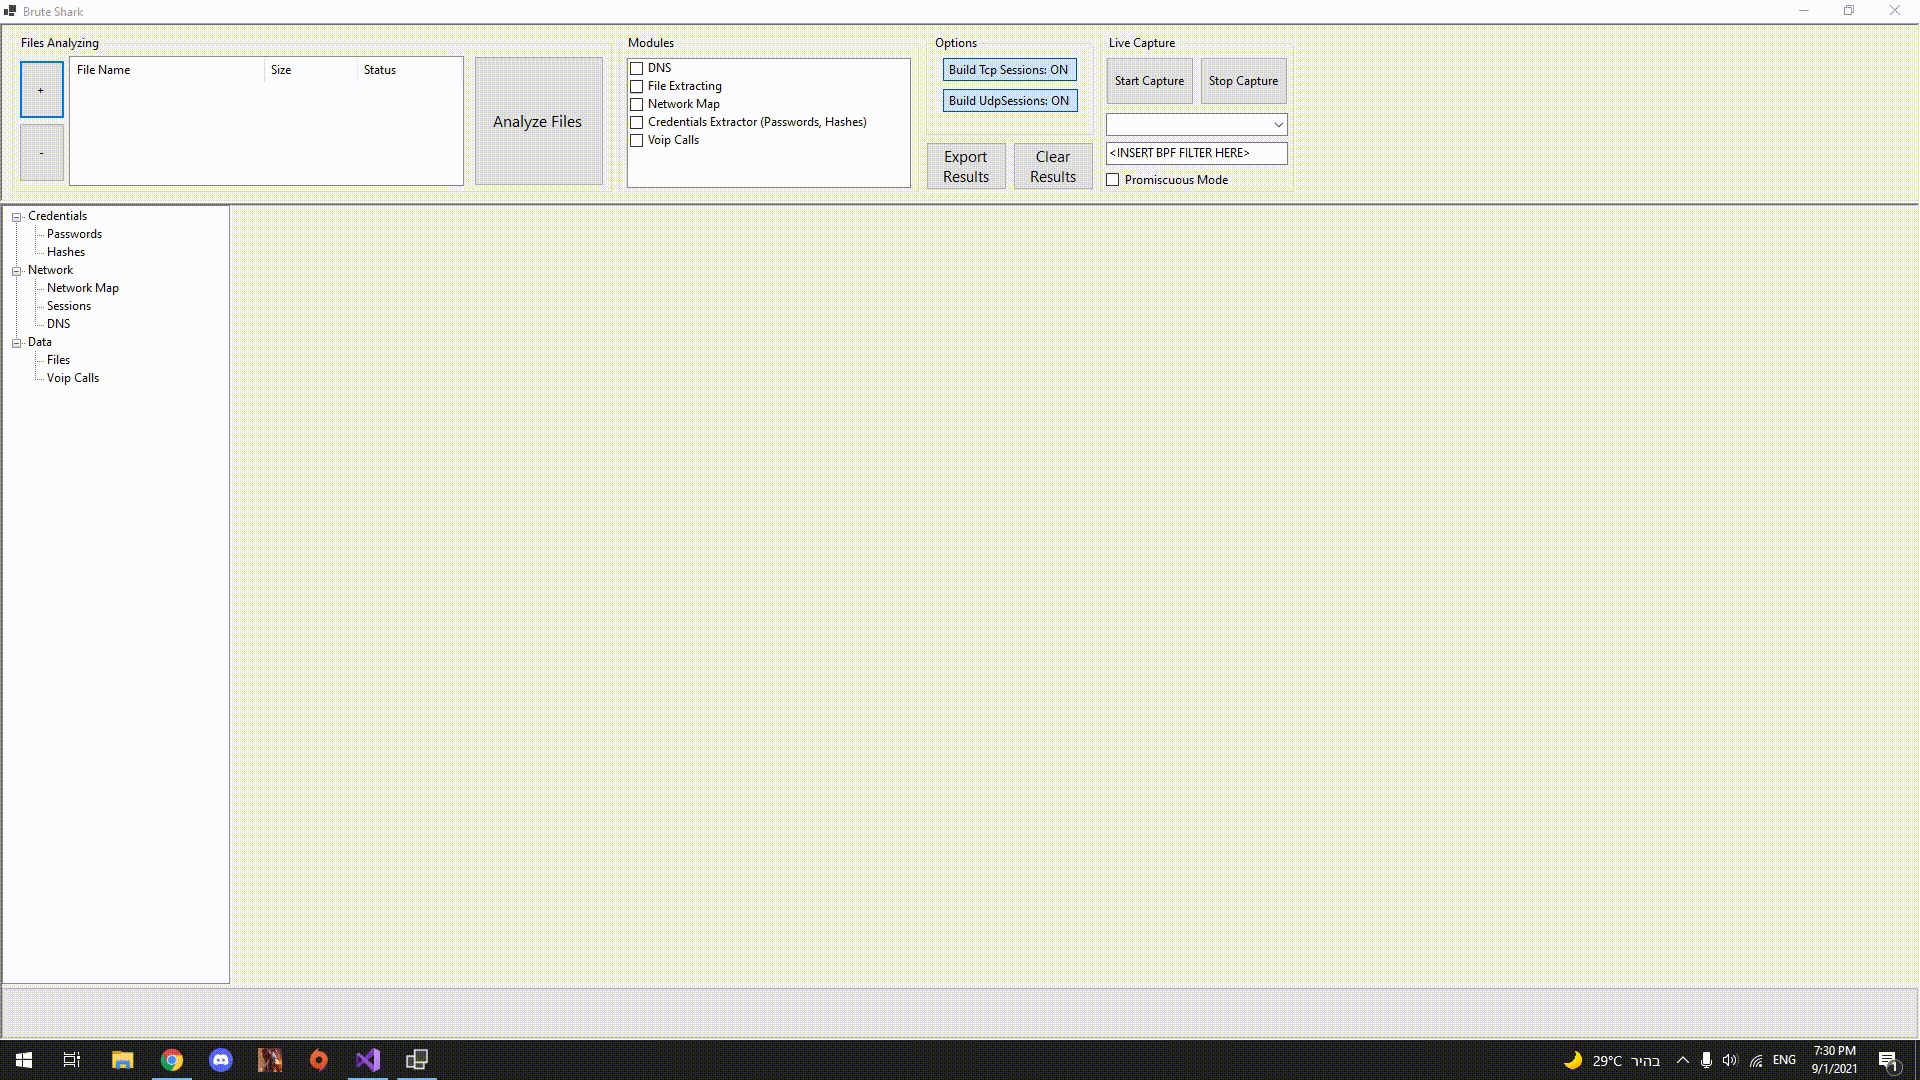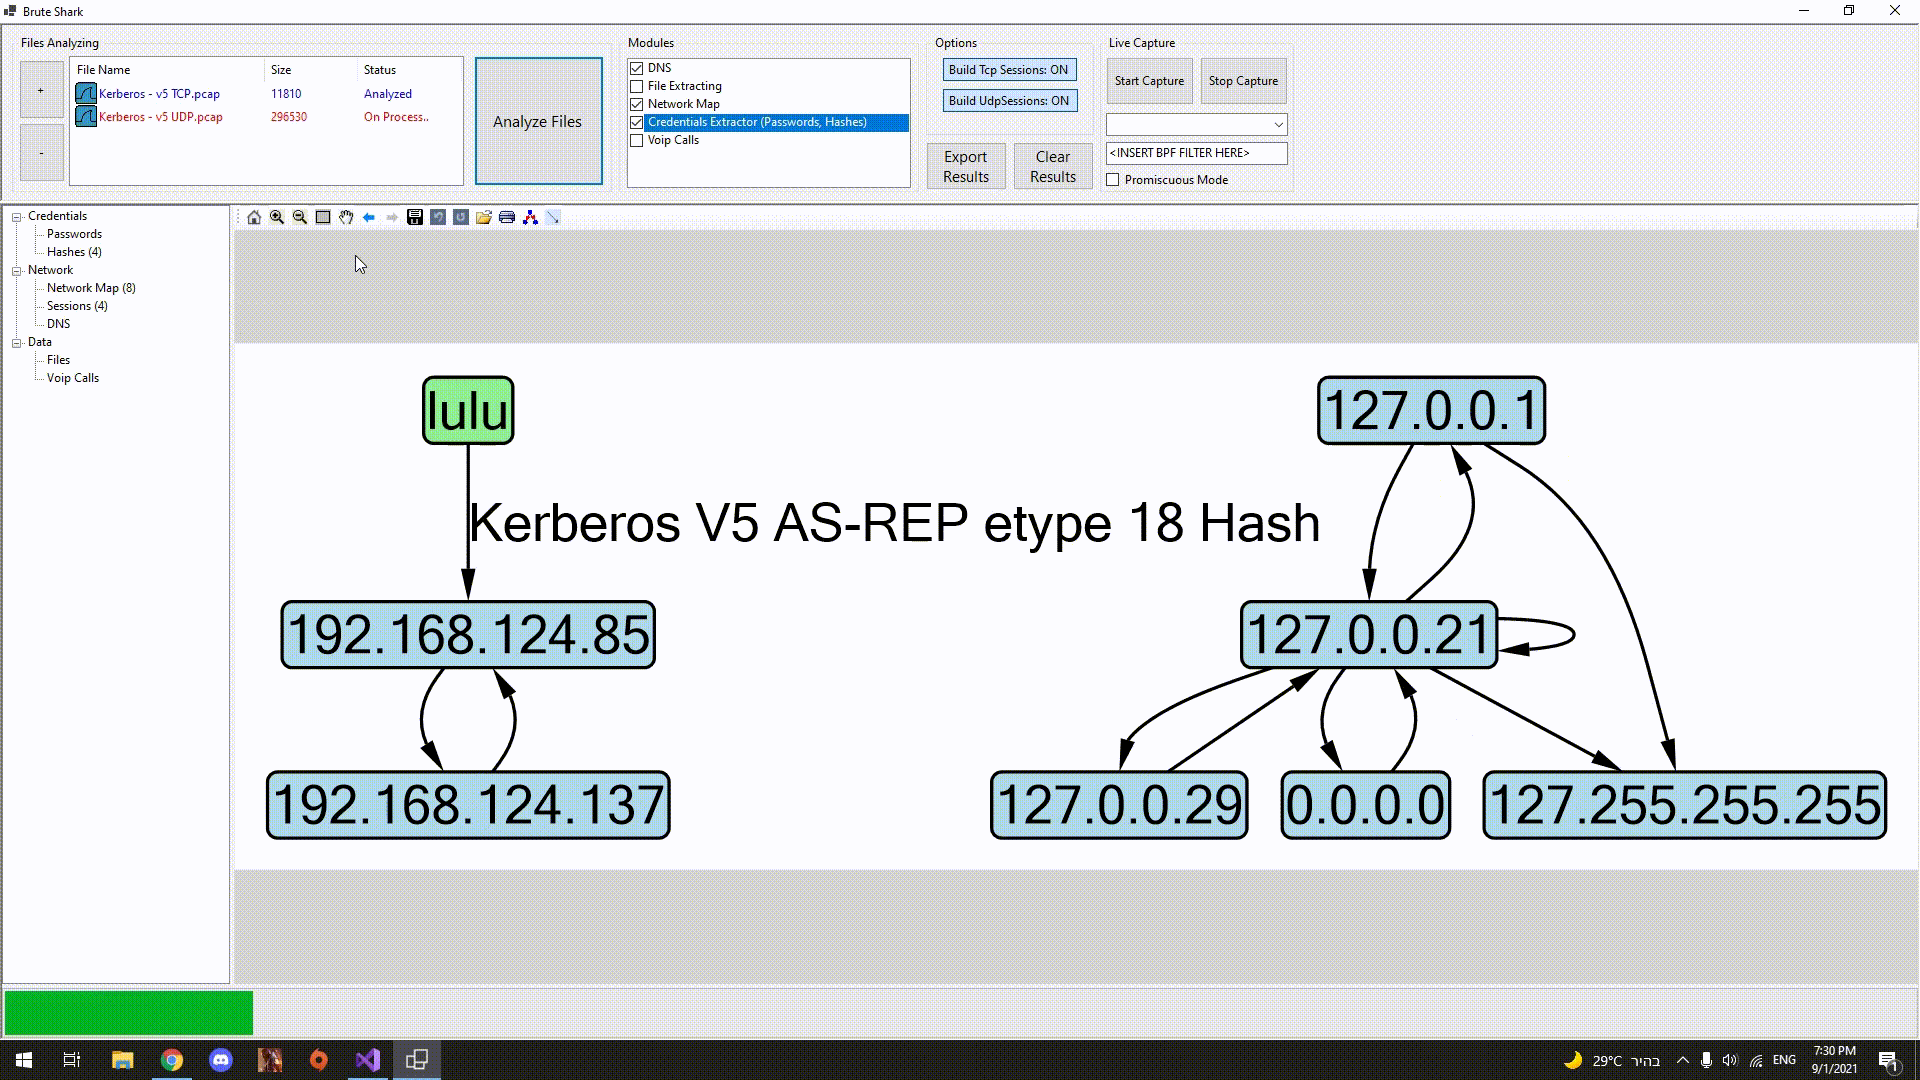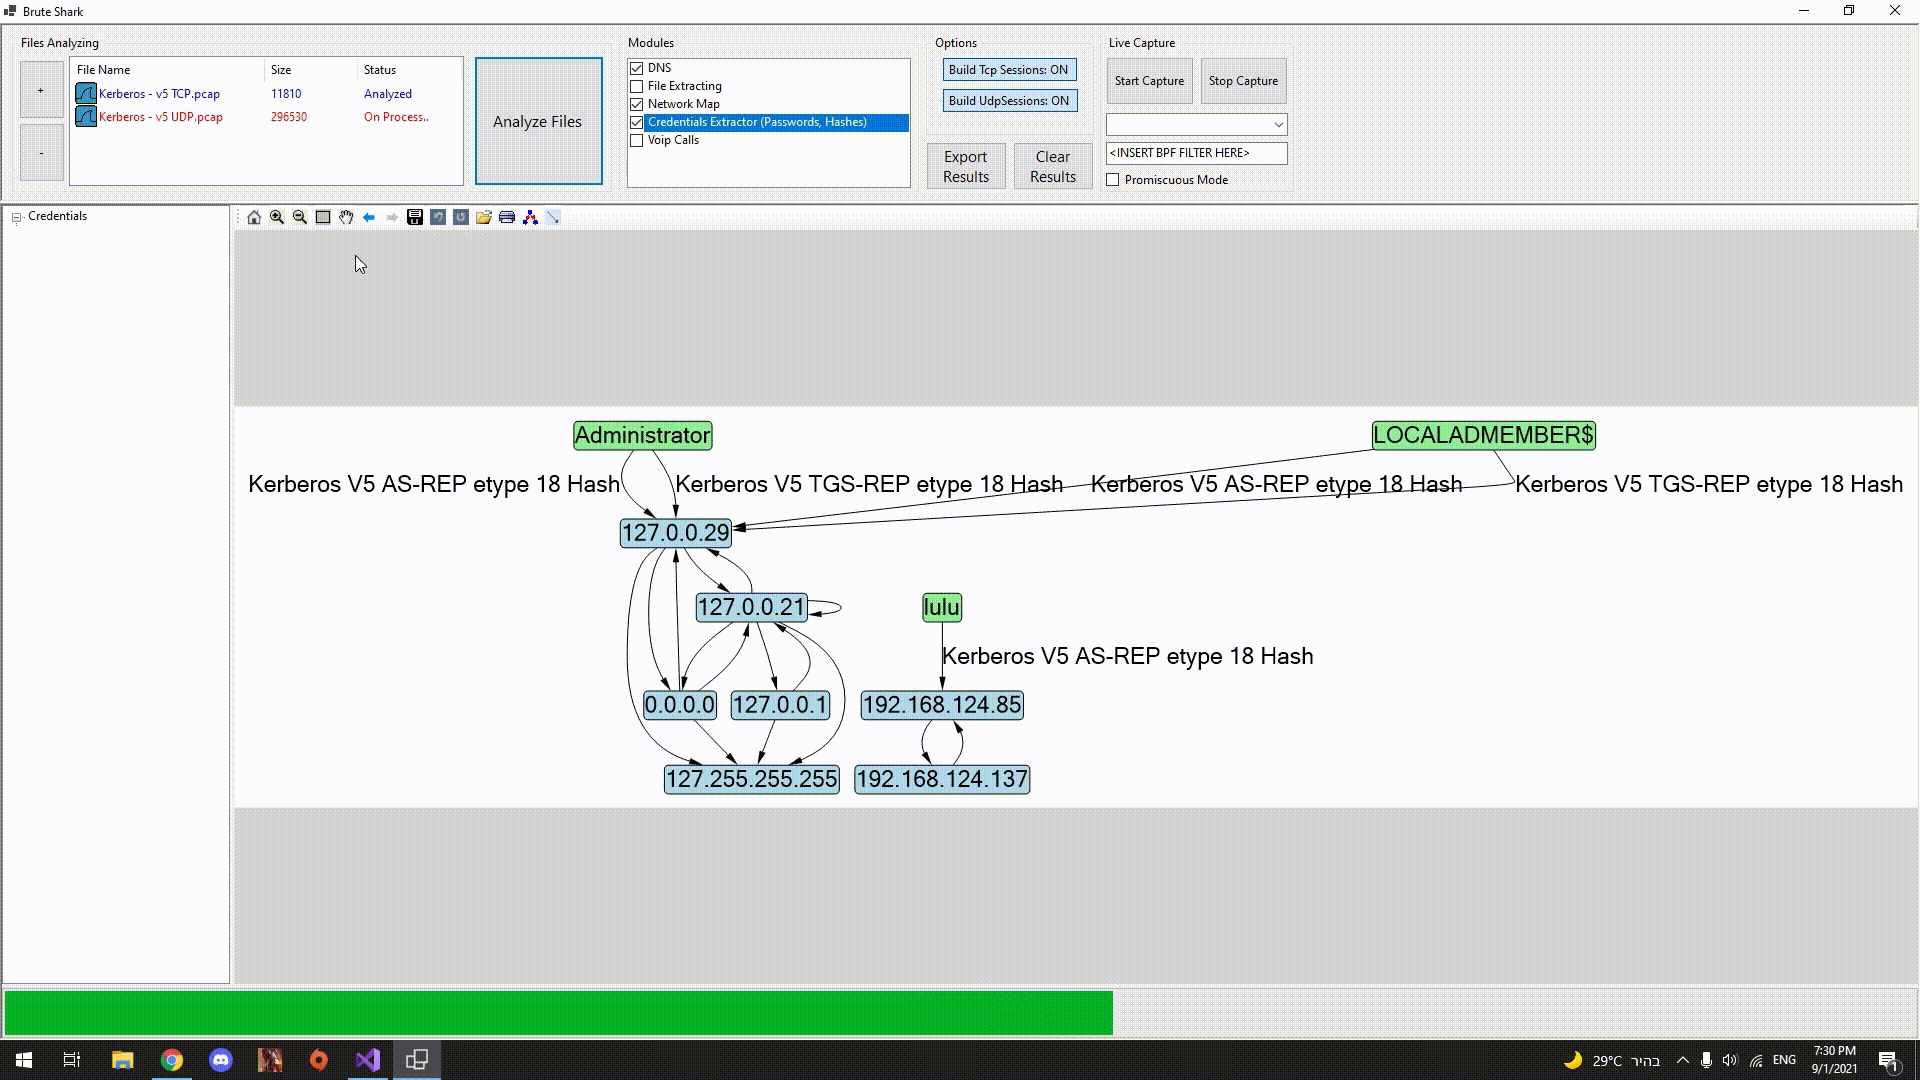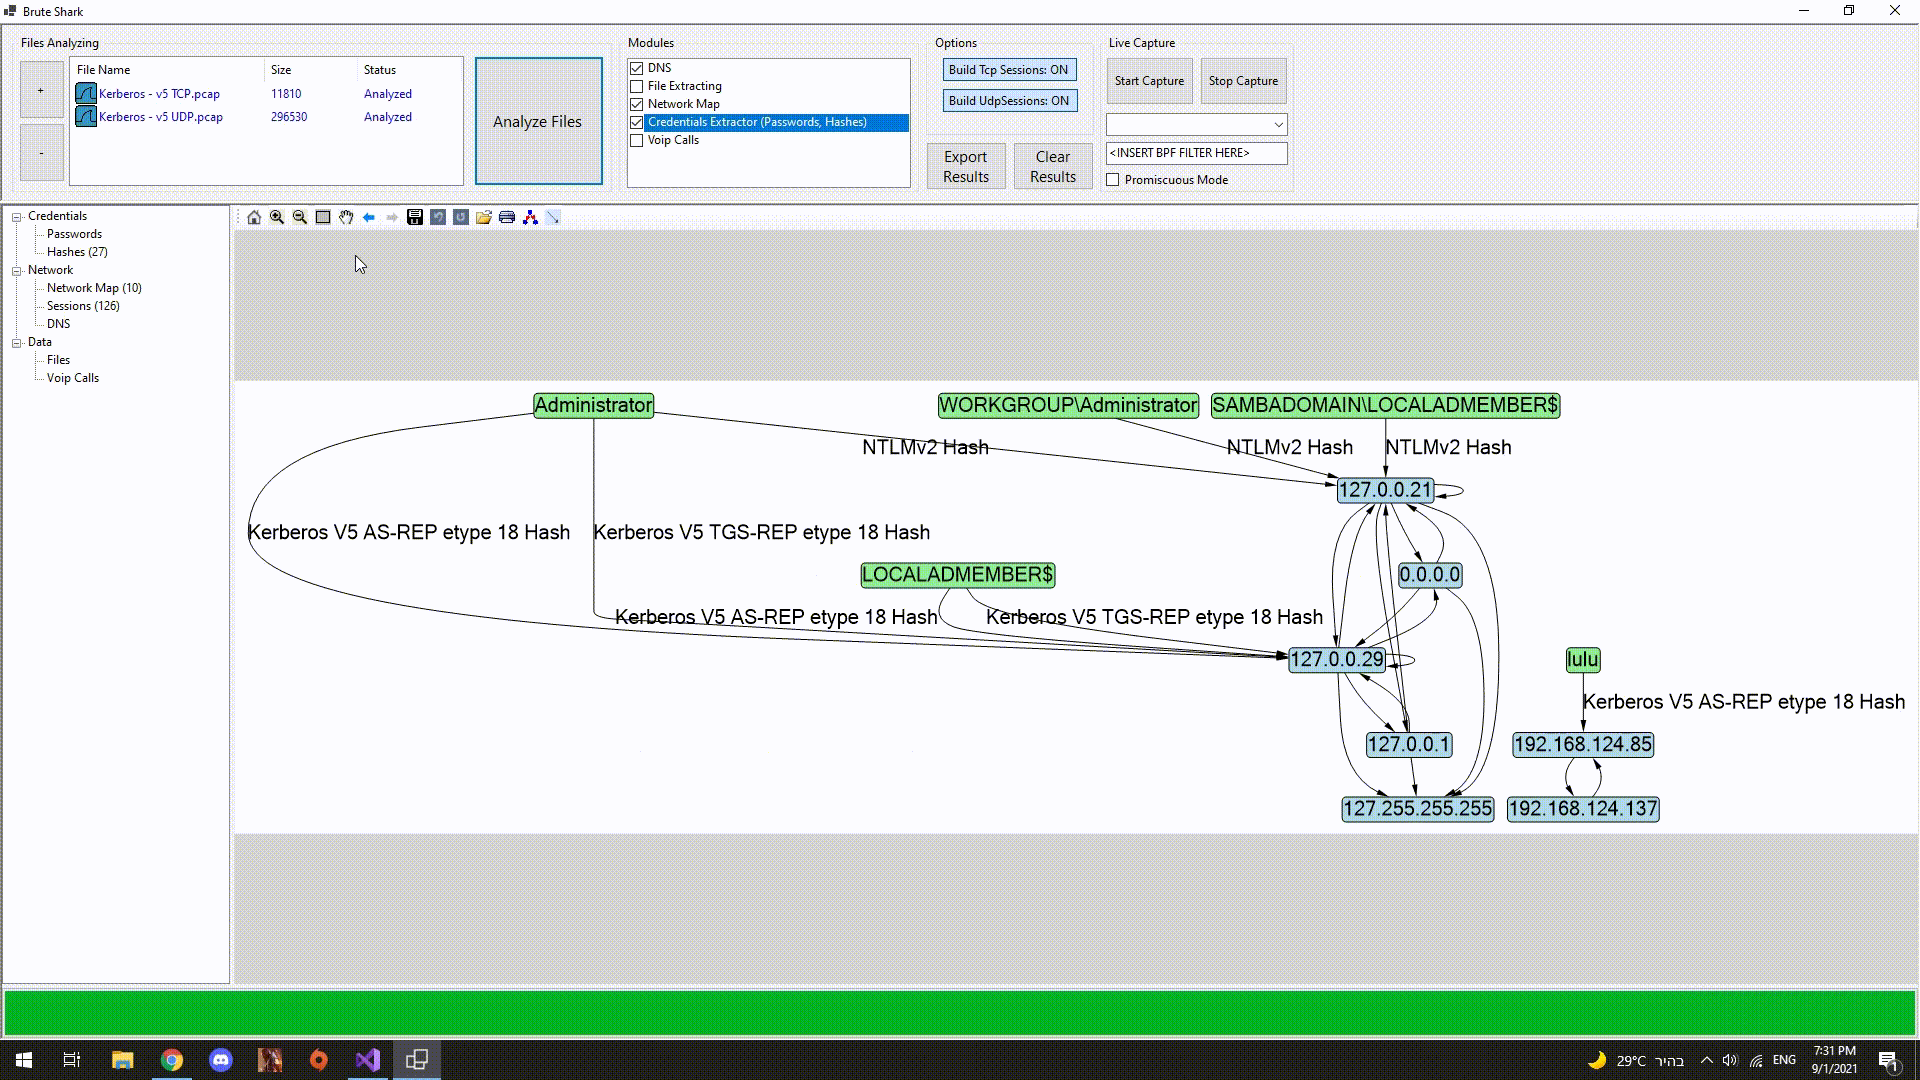
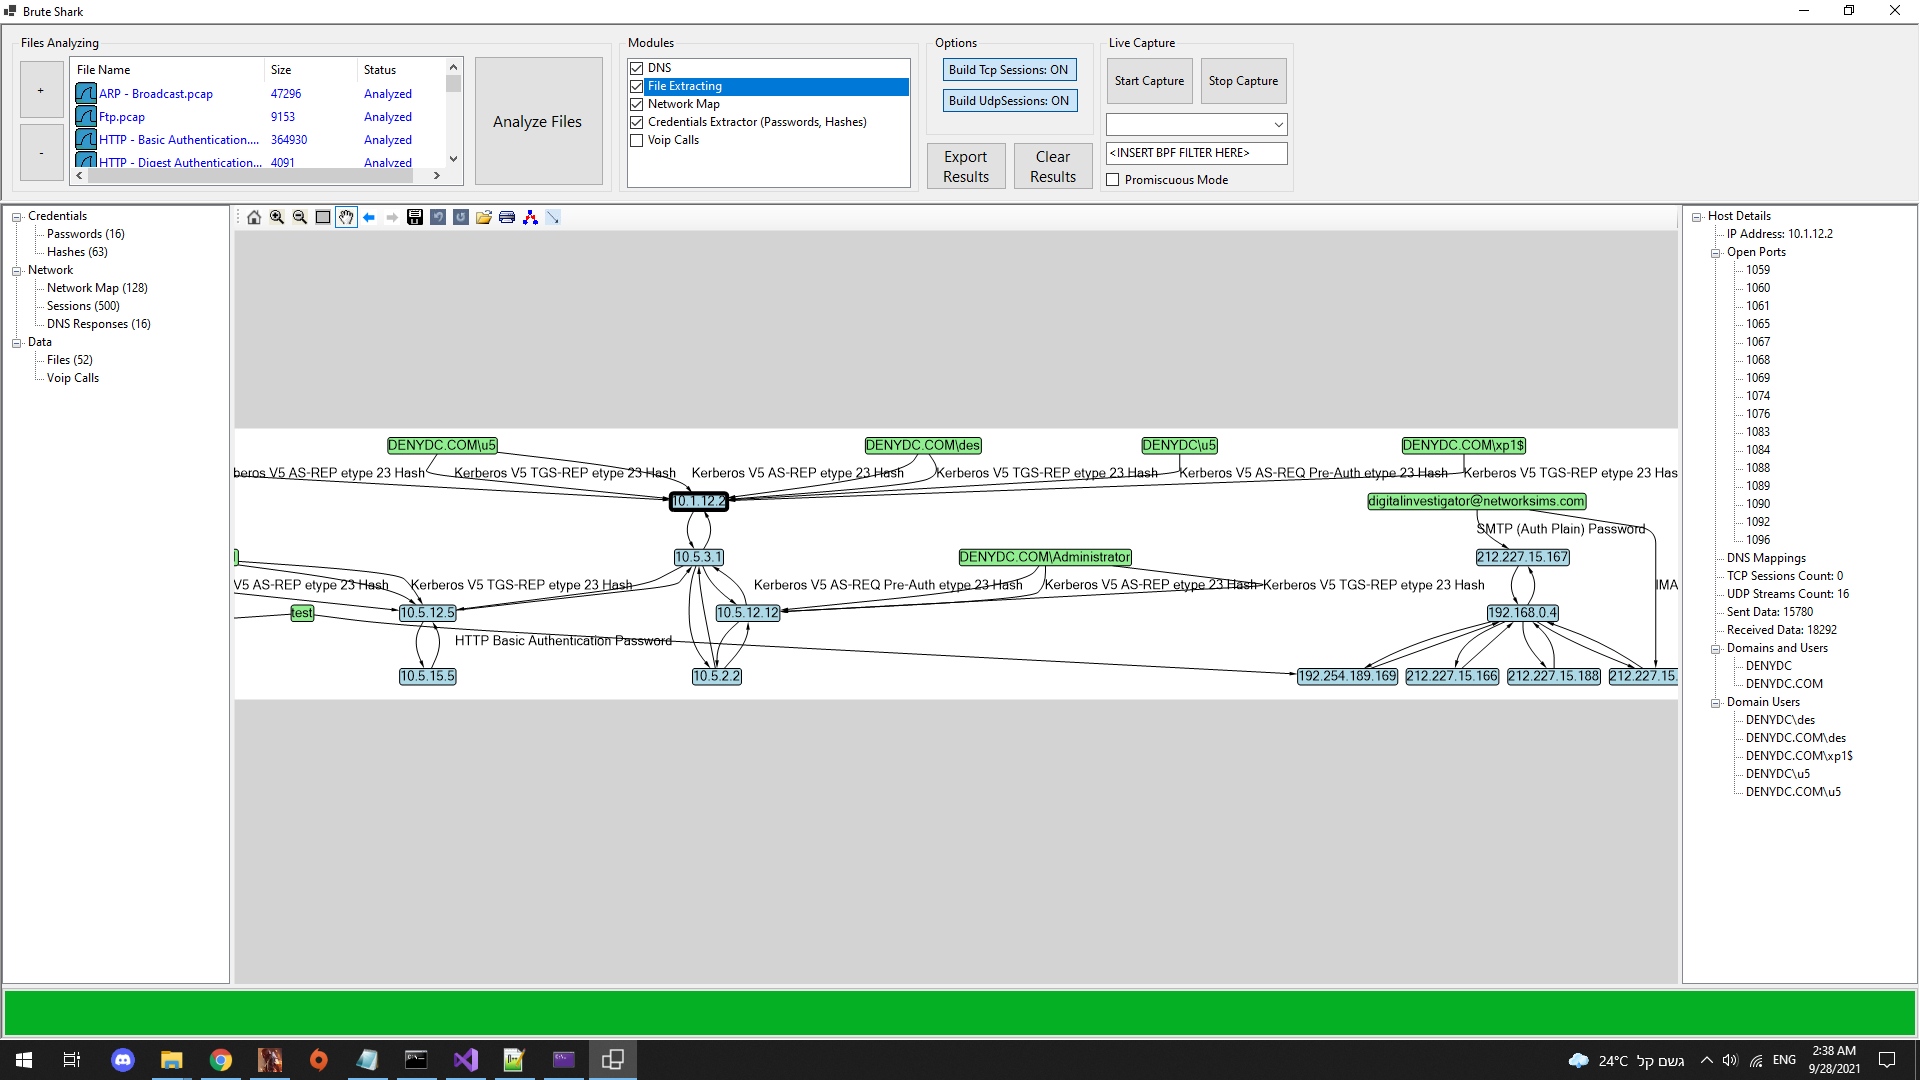
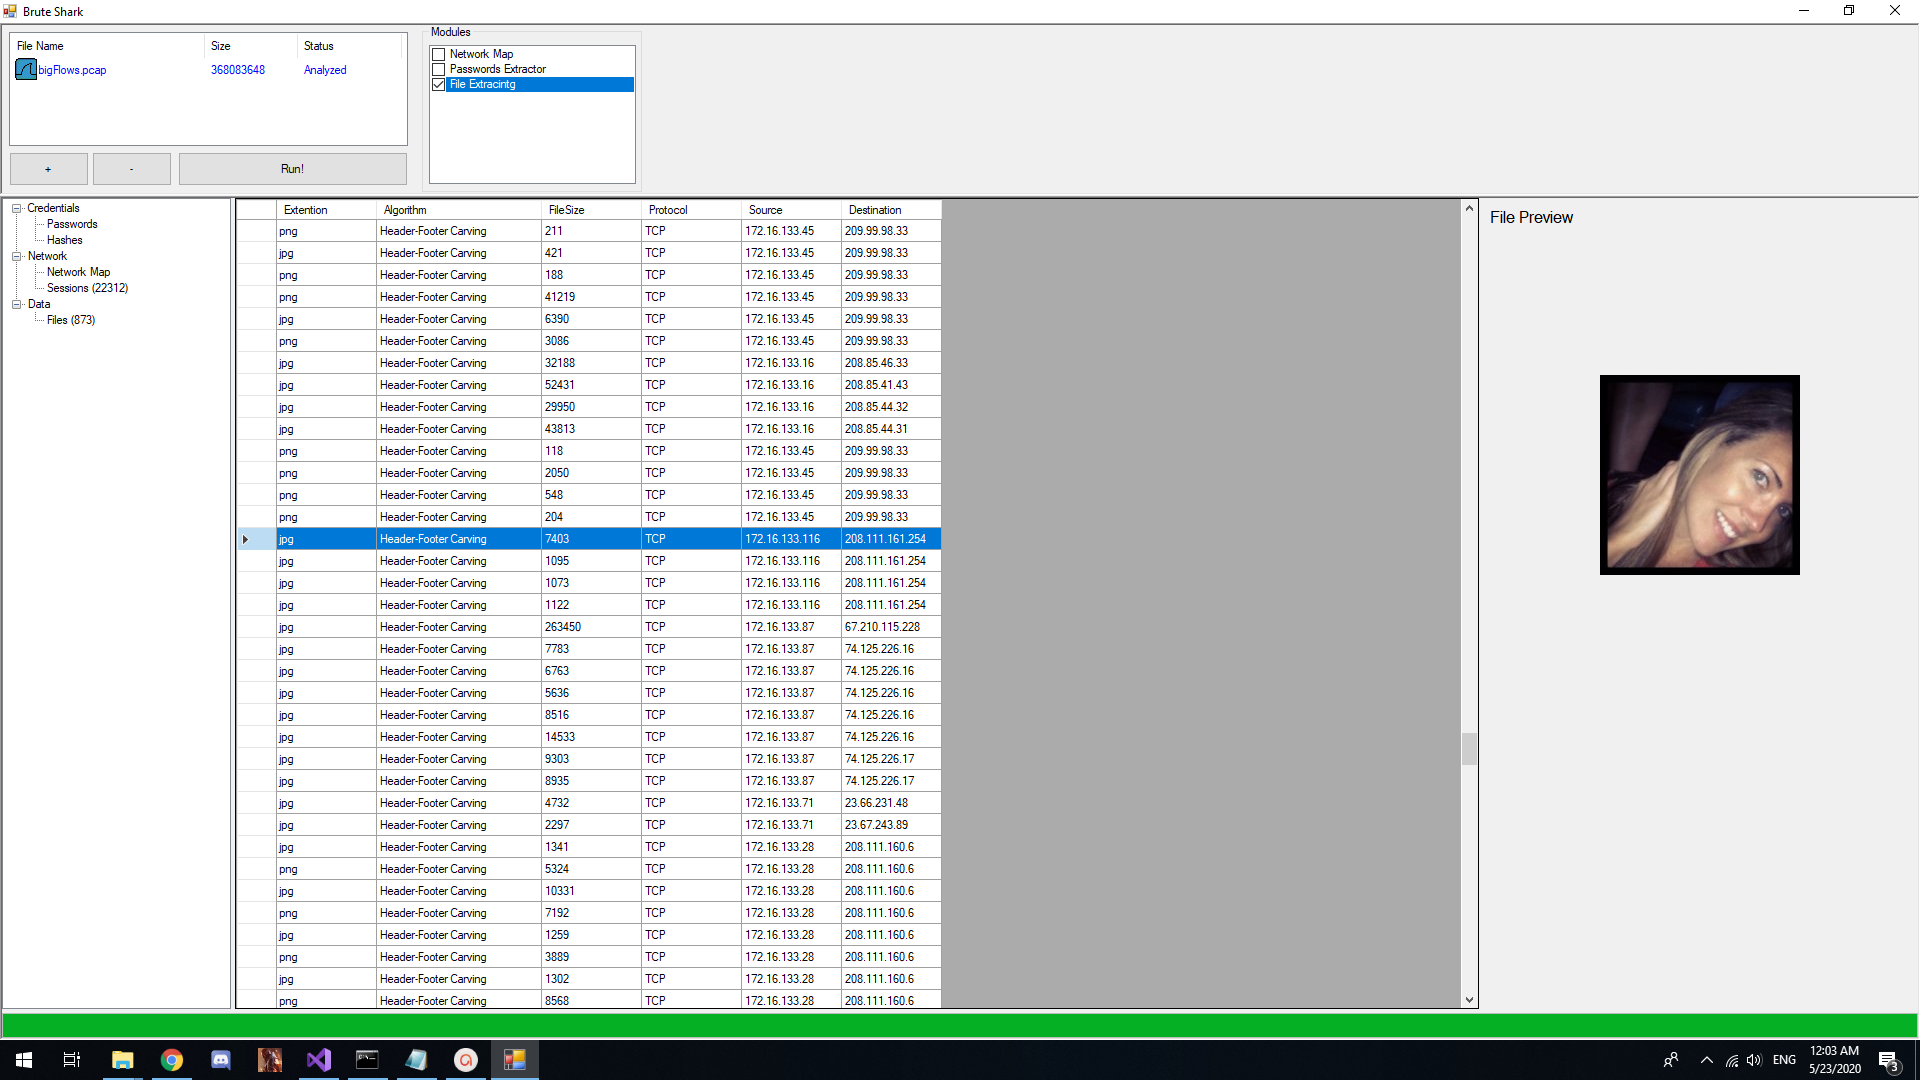
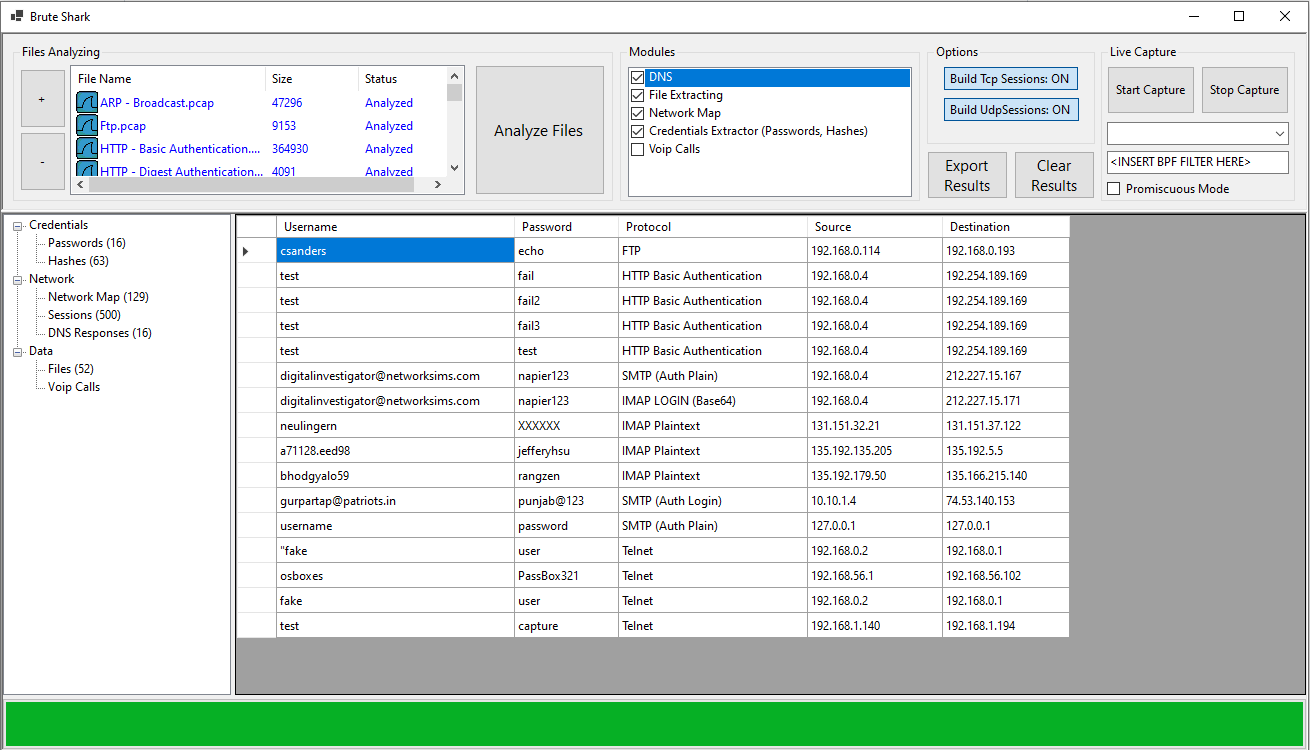
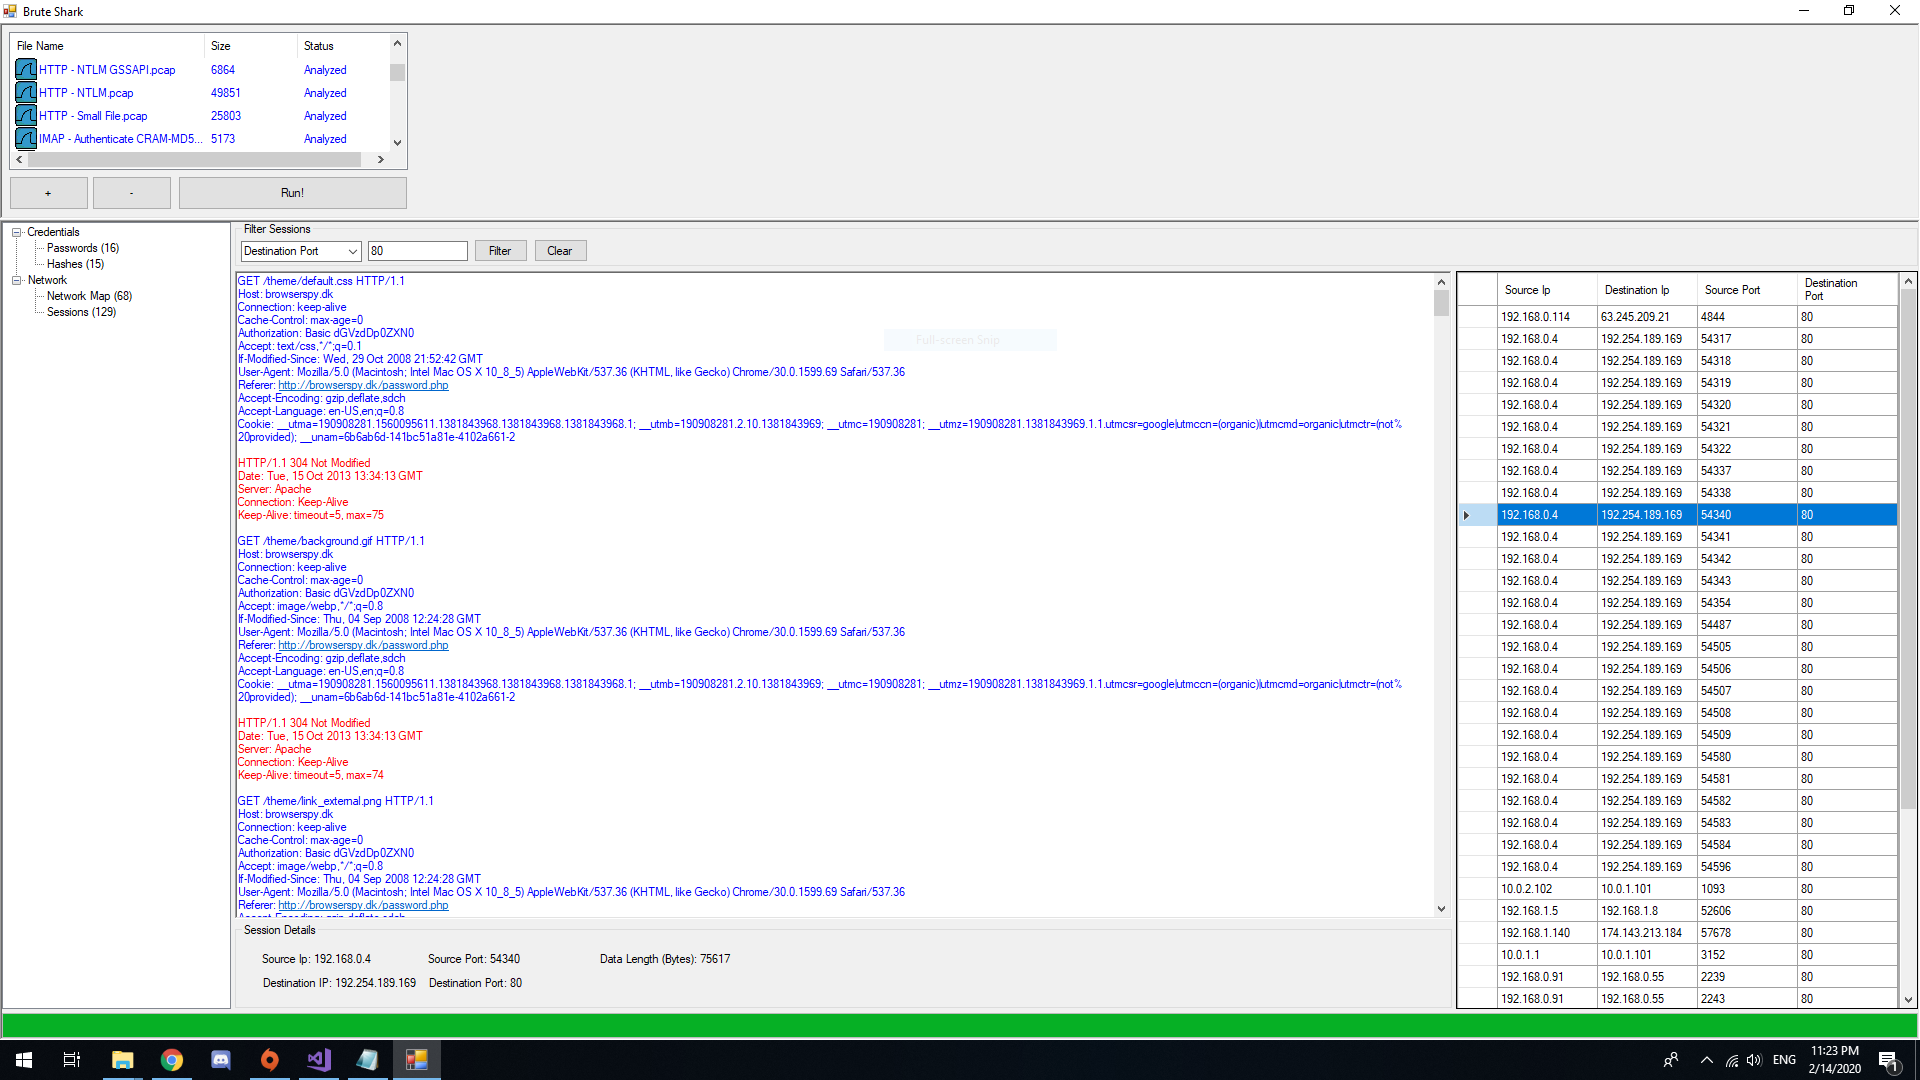
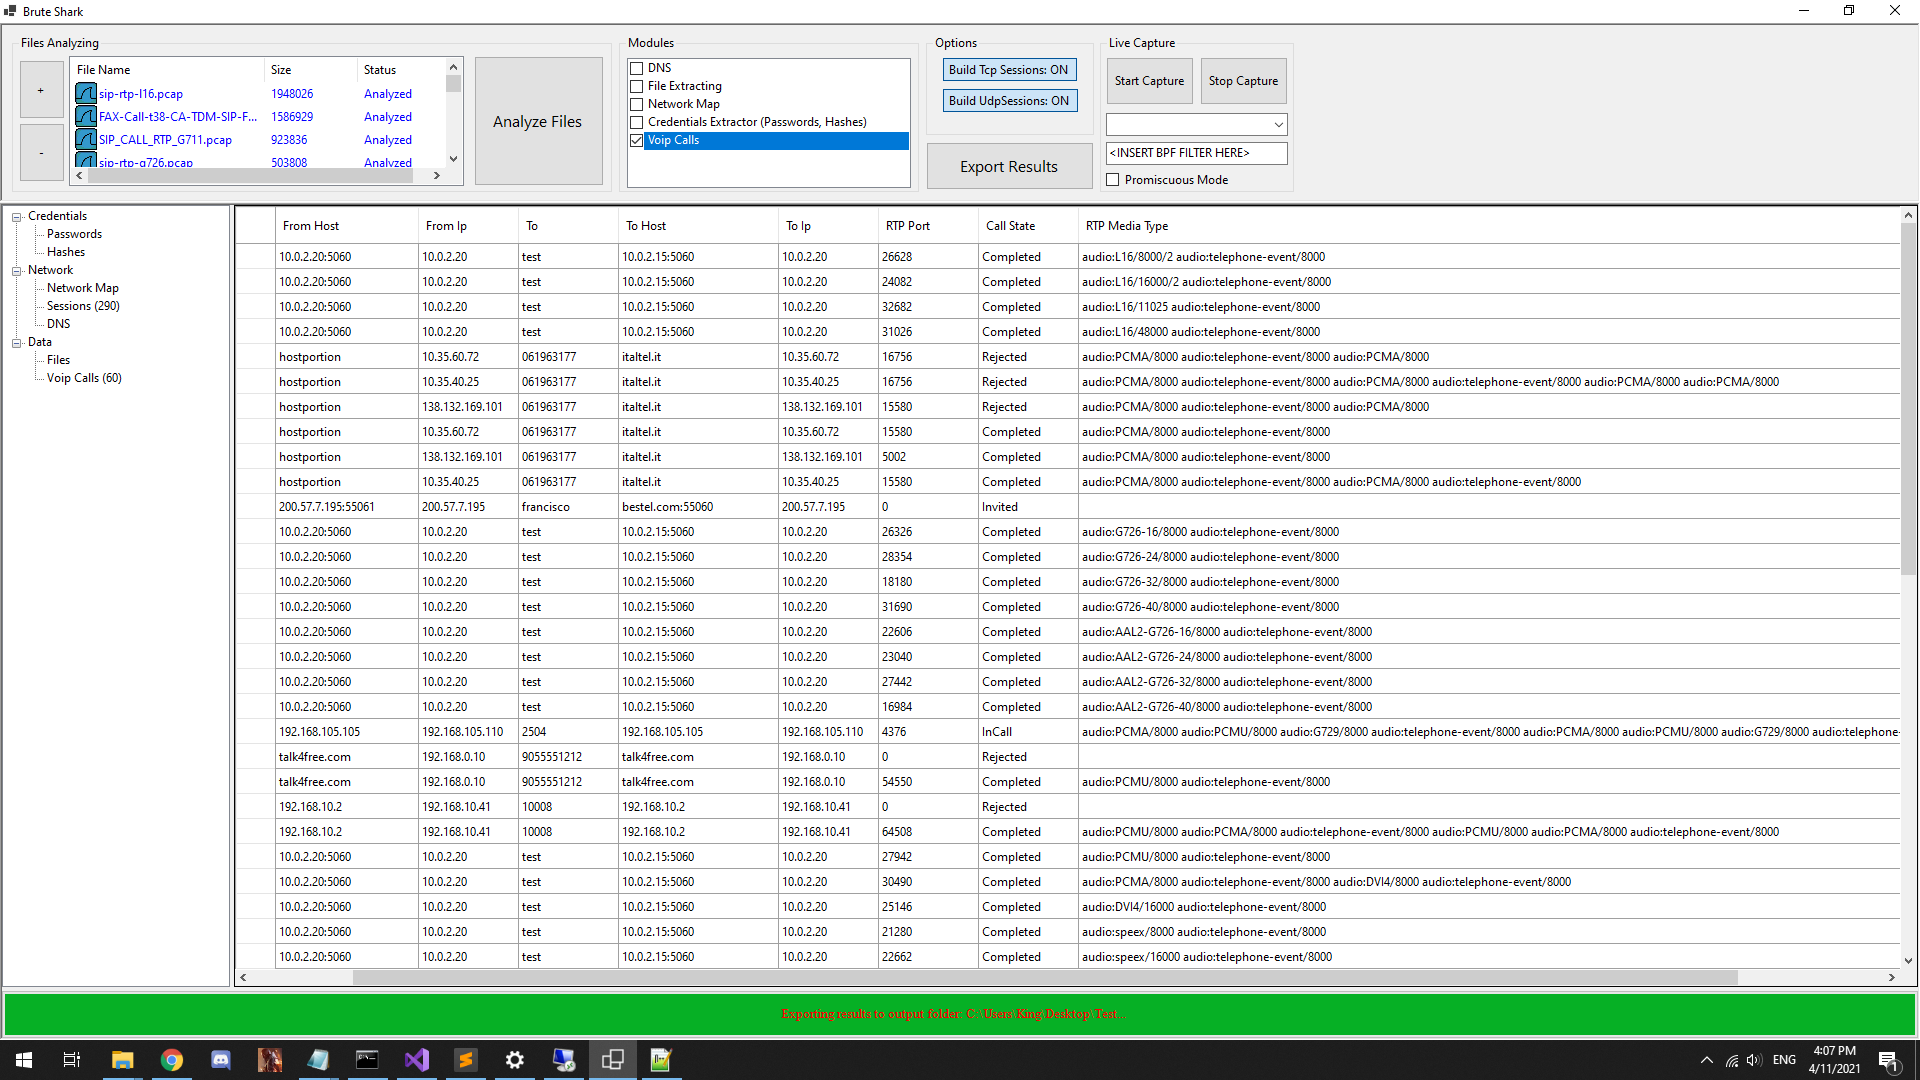
بشكل عام، يُنصح بتحميل الملفات وتشغيلها واستكشاف النتائج.
يمكن تنزيل ملفات PCAP مثال تحتوي على سيناريوهات توضح جميع إمكانيات BruteShark من هنا.
لاحظ أن تحليل حركة مرور الشبكة عملية تستهلك الوقت والموارد، لذا يُنصح بتحديد الوحدات المطلوبة فقط عند تحميل ملفات كبيرة.
ينبغي إيلاء اهتمام خاص لخياري "Build TCP Sessions" / "Build UDP Sessions".
الواجهة الرسومية واضحة بذاتها إلى حد كبير، فقط قم بتحميل الملفات المطلوبة، واضبط الوحدات المطلوبة، ثم اضغط زر التشغيل.
BruteSharkCli هو إصدار سطر الأوامر من BruteShark لمستخدمي لينكس وويندوز. يتمتع بجميع ميزات BruteSharkDesktop وهو مصمم للعمل من الصدفة (Shell). كأداة CLI تقليدية، يعمل عن طريق تلقي جميع المعاملات ذات الصلة للمعالجة ثم طباعة النتائج إلى stdout أو إلى ملفات.
عرض قائمة المساعدة:
BruteSharkCli --help
احصل على بيانات الاعتماد من جميع الملفات في مجلد (ستتم طباعة كلمات المرور والتجزئات إلى stdout):
BruteSharkCli -m Credentials -d "C:\Users\King\Desktop\Pcap Files"
احصل على بيانات الاعتماد من جميع الملفات في مجلد وقم أيضًا بتصدير التجزئات المستخرجة (إن وُجدت) إلى ملفات إدخال Hashcat.
BruteSharkCli -m Credentials -d C:\Users\King\Desktop\Pcap_Examples -o C:\Users\King\Desktop\Results
شغّل وحدات متعددة على جميع الملفات في مجلد وقم أيضًا بتصدير جميع النتائج.
BruteSharkCli -m Credentials,NetworkMap,FileExtracting -d C:\Users\King\Desktop\Pcap_Examples -o C:\Users\King\Desktop\Results
التقط حركة المرور من واجهة اسمها "Wi-Fi"، وشغّل وحدات متعددة، وقم أيضًا بتصدير جميع النتائج إلى مجلد (سيتم تصدير النتائج فقط عند إيقاف أداة الالتقاط بالضغط على CTRL + C).