

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Enumprotections_BOF — أداة BOF لتعداد عمليات النظام، ومستويات الحماية الخاصة بها، والمزيد. | Kitploit

أدوات/GitHubGitHub/octoberfest7/enumprotections_bof
تصعيد الامتيازاتالاستطلاعتحليل الثغرات الأمنيةجمع المعلوماتما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHuboctoberfest7/enumprotections_bof

Enumprotections_BOF

أداة BOF لتعداد عمليات النظام، ومستويات الحماية الخاصة بها، والمزيد.

عرض المستودع
126732منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

Enumprotections BOF

يمكن استخدام هذا الـ BOF لتعداد عمليات النظام وتحديد مستوى الحماية لكل عملية. كما يتم إرجاع معلومات إضافية، مثل علاقة الخدمة، والمستخدم، والجلسة، والمسار. ويمكن استخدام هذه المعلومات مجتمعة لتحديد مرشحين جيدين لاستكشاف اختطافات DLL على مستوى SYSTEM. ستكون العمليات المثالية:

  1. غير محمية
  2. مرتبطة بخدمة، وبالتالي يمكن تشغيلها/إيقافها
  3. برامج الطرف الثالث. مايكروسوفت جيدة في تحديد اختطافات مكونات مايكروسوفت.

الاستخدام

alt text

التجميع

تمت كتابة هذه الأداة دون استخدام تعريفات واجهة برمجة التطبيقات (API) المعتادة لـ BOF (مثل ملف bofdefs.h). كما هو موضح في هذا المنشور بقلم Matt Ehrnschwender، من الممكن استخدام objcopy لترقيع الرموز الصحيحة ذات الصيغة DLL$API في BOF بعد التجميع. ويستدعي Makefile الخاص بهذه الأداة objcopy، مررًا ملف imports_enumprotectionsXX.txt الذي يحتوي على استبدالات الرموز الصحيحة إلى الأداة، مما يجعل BOF قابلاً للاستخدام.

لقد كتبت أداة باسم BOFPatcher تقوم بأتمتة هذه العملية. وهذا يسمح للمستخدمين بكتابة BOFs بلغة C عادية دون القلق بشأن تعريفات واجهات برمجة التطبيقات المرهقة:
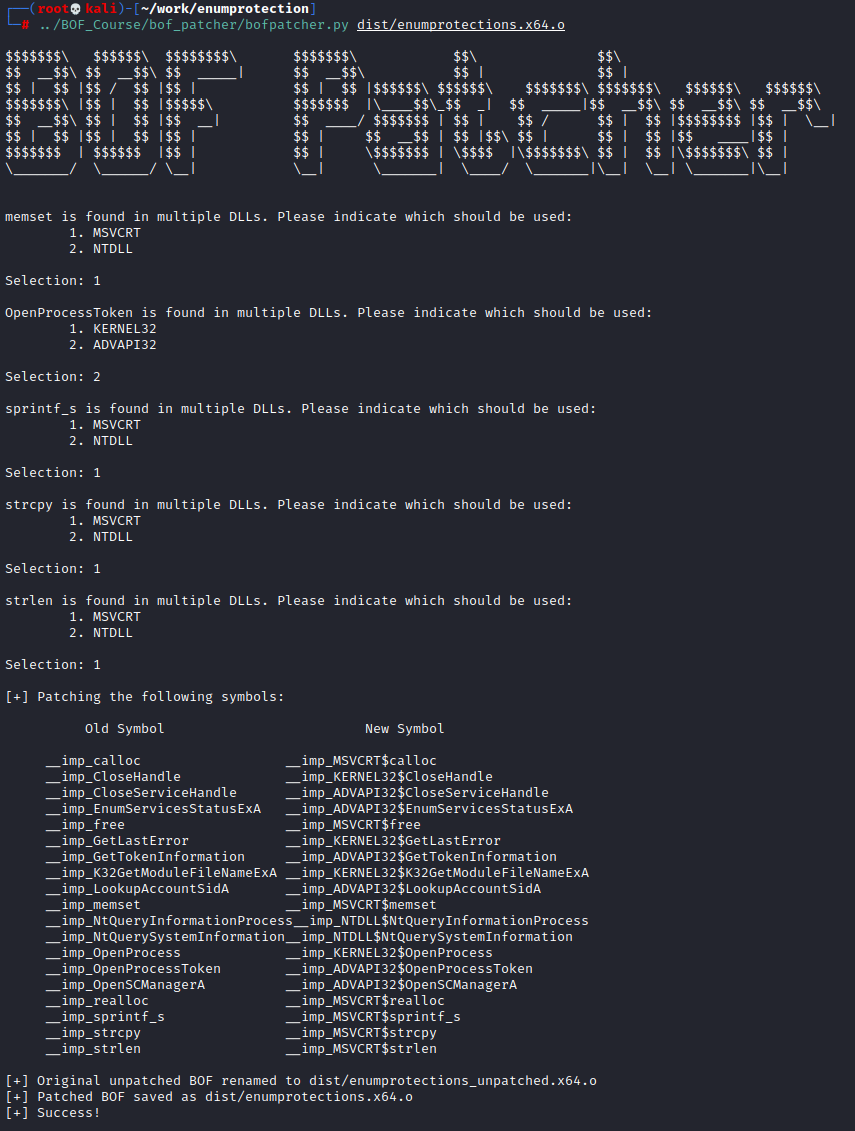
alt text

هذه الأداة متاحة لمن يشتري دورتي BOF Development and Tradecraft.

الشكر

شكرًا لـ hasherezade على هذا المقتطف وكذلك لـ Gabriel Landau على NoFault.

كما أحيي العديد من الأفراد الموهوبين الذين جمع ChatGPT أعمالهم وقمت باستخدامها.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





