ماسح CVE-2024-2997


نظرة عامة
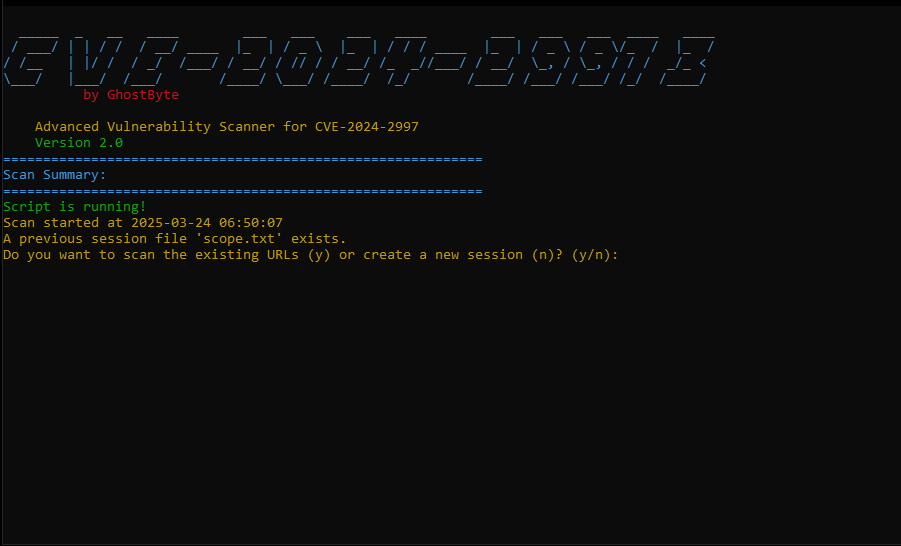
ماسح CVE-2024-2997 هو أداة متقدمة لفحص الثغرات الأمنية مصممة لاكتشاف ثغرة حقن الأوامر في تطبيقات الويب. تساعد هذه الأداة المتخصصين في مجال الأمن على تحديد المخاطر الأمنية المحتملة في تطبيقاتهم.
إخلاء مسؤولية
هذه الأداة لأغراض تعليمية فقط. استخدمها فقط على التطبيقات التي تملكها أو لديك إذن باختبارها. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذه الأداة.
الميزات
- فحص عالي الأداء: يستخدم تعدد الخيوط (حتى 20 خيطًا) للفحص السريع
- توليد شامل لعناوين URL: يولّد نطاقًا واسعًا من عناوين URL المعرضة للخطر
- تتبع التقدم في الوقت الفعلي: يعرض تقدم الفحص بشريط تقدم ديناميكي
- تقارير مفصلة: يولّد تقارير نصية وتقارير HTML لنتائج الفحص
- تصنيف الثغرات: يصنف النتائج حسب مستوى الثقة (منخفض، متوسط، مرتفع، حرج)
- كشف ذكي: يحدد CVE-2024-2997 والثغرات المشابهة
- معالجة بالدفعات: يعالج عناوين URL في دفعات لمنع تحميل النظام الزائد
- إعدادات قابلة للتخصيص: عدد خيوط ووقت انتهاء وتأخير وأحجام دفعات قابلة للتعديل
- تقارير HTML ذات الثيم الداكن: تقارير احترافية وحديثة مع معلومات مفصلة عن الثغرات
- إدارة الجلسات: إمكانية حفظ واستئناف جلسات الفحص
التثبيت
- استنساخ المستودع:
git clone https://github.com/lfillaz/CVE-2024-2997.git
cd CVE-2024-2997
- تشغيل السكربت مع خيارات سطر الأوامر:
python CVE-2024-2997.py -u http://example.com -v
- أو التشغيل التفاعلي واتباع التعليمات التي تظهر على الشاشة:
python CVE-2024-2997.py
خيارات سطر الأوامر
يدعم الماسح خيارات سطر الأوامر التالية:
| الخيار | الوصف |
|---|
-u, --url | عنوان URL الأساسي للفحص |
-p, --proxy | عنوان الوكيل (مثل: http://127.0.0.1:8080) |
-v, --verbose | تفعيل وضع الإخراج المفصّل |
-o, --output | ملف الإخراج لعناوين URL المعرضة للخطر (الافتراضي: sus.txt) |
-d, --details | ملف الإخراج لتفاصيل الثغرات (الافتراضي: vulnerable_details.txt) |
-s, --scan-delay | تأخير الفحص بالثواني (الافتراضي: 0.1) |
-t, --threads | عدد الخيوط المستخدمة (الافتراضي: 20) |
-r, --resume | استئناف الفحص من scope.txt الموجود |
--timeout | مهلة الطلب بالثواني (الافتراضي: 5) |
--user-agent | سلسلة User-Agent مخصصة |
--batch-size | عدد عناوين URL المراد فحصها في كل دفعة (الافتراضي: 50) |
كيف يعمل
- يطبع السكربت شعار ASCII ويبدأ عملية الفحص.
- يتحقق مما إذا كان ملف جلسة سابقة
scope.txt موجودًا:
- إذا كان موجودًا، يمكن للمستخدم اختيار متابعة فحص عناوين URL من الجلسة السابقة أو بدء جلسة جديدة.
- إذا لم يكن موجودًا، تبدأ جلسة جديدة.
- يقوم المستخدم بإدخال عنوان URL الأساسي (أو يوفره عبر سطر الأوامر).
- يولّد السكربت نطاقًا واسعًا من عناوين URL بناءً على عنوان URL الأساسي، بما في ذلك:
- مسارات الإدارة
- نقاط نهاية API
- مسارات المصادقة
- مسارات إدارة المحتوى
- مسارات أنظمة إدارة المحتوى الشائعة
- المسارات المعروفة بأنها معرضة للخطر
- يبدأ الفحص بشريط تقدم في الوقت الفعلي يعرض حالة الاكتمال.
- يفحص السكربت كل عنوان URL بحثًا عن ثغرة حقن الأوامر، ويعرض النتائج بتنسيق ملوّن:
- عناوين URL المعرضة للخطر تُعرض باللون الأحمر مع مستوى الثقة.
- عناوين URL الآمنة تُعرض باللون الأخضر (عند تفعيل وضع الإخراج المفصّل).
- بعد الفحص، يُنشأ تقرير HTML شامل يتضمن:
- إحصائيات ملخص الفحص
- تفاصيل الثغرات مع مستويات الثقة
- مؤشرات بصرية لخطورة الثغرات
- تصميم متجاوب بثيم داكن
فهم النتائج
يصنف الماسح الثغرات حسب مستوى الثقة:
- حرج: ثغرة مؤكدة مع حمولات متعددة
- مرتفع: مؤشرات قوية على وجود ثغرة
- متوسط: ثغرة محتملة أو مشكلة مشابهة تم اكتشافها
- منخفض: مؤشرات ضعيفة تتطلب مزيدًا من التحقيق
ملفات الإخراج
- sus.txt: يحتوي على قائمة عناوين URL المعرضة للخطر
- vulnerable_details.txt: يحتوي على معلومات مفصلة عن كل ثغرة
- report.html: تقرير HTML تفاعلي مع نتائج فحص شاملة
- scope.txt: يحتوي على جميع عناوين URL المولّدة للجلسة الحالية/السابقة
- response_*.txt: يحتوي على الاستجابات الخام من نقاط النهاية المعرضة للخطر (لأجل الثغرات المؤكدة)
المجتمع
انضم إلى مجتمعنا على ديسكورد للحصول على التحديثات والدعم والمناقشات:
الترخيص
هذا المشروع مرخّص بموجب رخصة MIT - راجع ملف LICENSE للحصول على التفاصيل.
 o9-9/cve-2024-2997

