

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-15474 — ثغرة حجب خدمة في القفل الذكي AuntyFey BLE تسمح بفيضانات اتصال غير مصادق عليها لإقصاء المستخدمين الشرعيين. CVE-2025-15474 | Kitploit
أدوات/GitHubGitHub/nsm-barii/cve-2025-15474
أمن البلوتوثأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالأمن الشبكات اللاسلكيةأمان الأجهزة وإنترنت الأشياءالتعلم والتعليم
GitHubnsm-barii/cve-2025-15474

CVE-2025-15474

ثغرة حجب خدمة في القفل الذكي AuntyFey BLE تسمح بفيضانات اتصال غير مصادق عليها لإقصاء المستخدمين الشرعيين. CVE-2025-15474

عرض المستودع
450منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

ثغرة حجب الخدمة (DoS) في القفل الذكي بتقنية BLE

يمكن لفيضان اتصالات Bluetooth Low Energy (BLE) غير المُصادَق عليها أن يمنع المستخدمين الشرعيين بشكل موثوق من فتح الجهاز عن طريق مقاطعة إدخال لوحة المفاتيح وفرض حالات قفل متكررة.


📌 الملخص

يُوثّق هذا المستودع ثغرة حجب الخدمة (DoS) تؤثر على قفل ذكي تجاري بتقنية BLE
(منتج أمازون).

يكشف الجهاز عن عنوان MAC ثابت لتقنية BLE (بدون RPA) ويقبل محاولات اتصال غير مُصادَق عليها.
من خلال بدء اتصالات BLE بشكل متكرر في حلقة، يمكن للمهاجم التدخل في تدفق مصادقة لوحة مفاتيح القفل، مما يمنع المستخدمين من إكمال إدخال رمز PIN.

هذا السلوك ليس ناتجًا عن محاولات كلمة مرور خاطئة — إذ يُحرم المستخدم من الوقت الكافي لإدخال رمز PIN قبل أن يدخل الجهاز قسريًا في حالة قفل.


🔥 التأثير

  • ❌ يمنع المستخدمين الشرعيين من فتح الجهاز
  • ⛔ تصبح لوحة المفاتيح غير مستجيبة أثناء الإدخال
  • 🔁 يحدث القفل القسري كل 10–15 ثانية
  • 🧠 يتم تحفيز القفل بتداخل BLE، وليس بمحاولات PIN غير صالحة
  • 🔓 يعمل على كل من الإعدادات الافتراضية والمخصصة
  • 📡 يستخدم الهدف عنوان MAC ثابتًا، مما يسمح بالتتبع المستمر
  • 🚫 لا يتطلب إقرانًا أو مصادقة

وطالما استمر الهجوم، يظل الجهاز غير قابل للاستخدام فعليًا.


🧪 متطلبات الهجوم

  • نظام Linux يدعم BLE
  • Python 3.x
  • مكتبة بايثون bleak
  • عنوان MAC للهدف (يجب أن يبثه الجهاز بعد الضغط الفعلي على الزر)

🚀 إثبات المفهوم (PoC)

الخطوة 1: تثبيت التبعيات

python3 -m venv venv
source venv/bin/activate
pip install bleak

الخطوة 2: تشغيل الهجوم

python3 poc.py -m <target_mac>

يبدأ هذا محاولات اتصال BLE غير مُصادَق عليها في حلقة.
يصبح القفل غير قابل للاستخدام، مما يقاطع إدخال المستخدم باستمرار ويفرض سلوك القفل.


📷 العرض التوضيحي

فيما يلي صورة ثابتة من جلسة هجوم مباشرة حيث أصبحت لوحة مفاتيح الجهاز غير وظيفية:
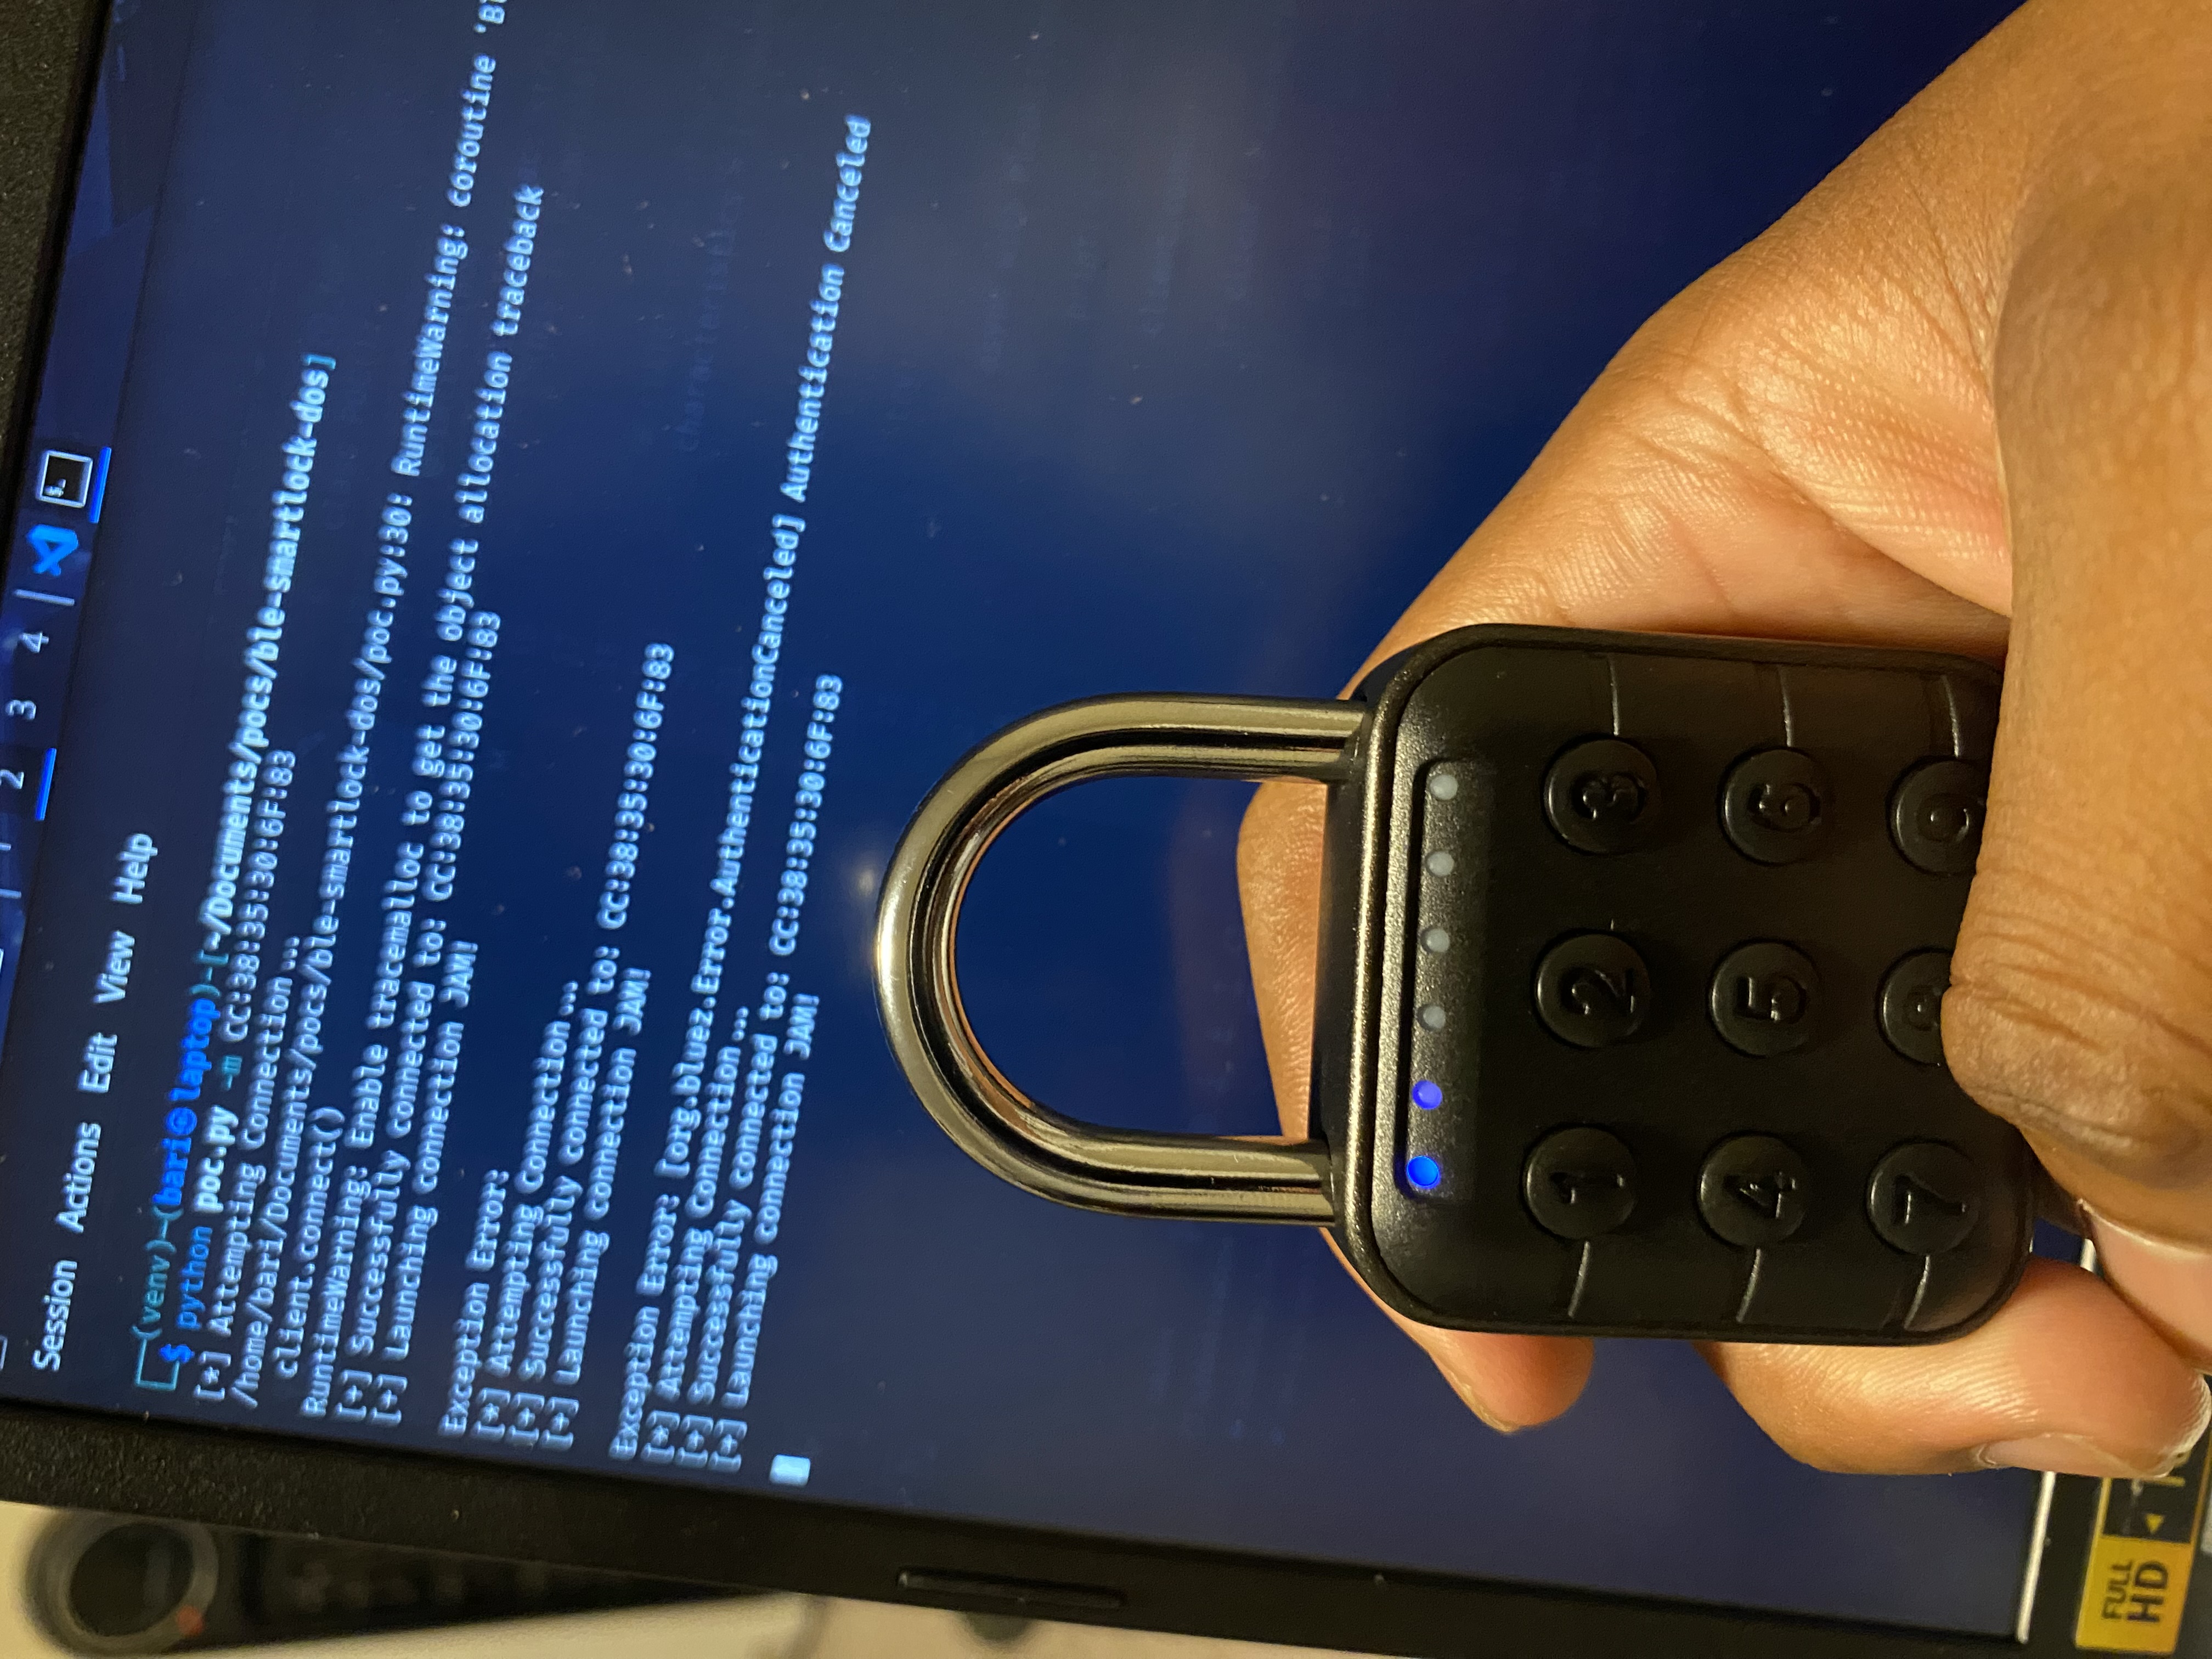
الهجوم أثناء التنفيذ


🛑 إخلاء المسؤولية القانوني

يُقدَّم إثبات المفهوم هذا لأغراض التعليم والإفصاح المسؤول فقط.

  • لا تختبر هذا على أجهزة لا تملكها أو لا تملك الإذن لتقييمها
  • لا يجوز استخدام هذه الأداة في أنشطة ضارة
  • لا يتحمل المؤلف أي مسؤولية عن إساءة الاستخدام

يتم الإبلاغ عن هذه الثغرة بشكل مسؤول إلى البائع وسلطات CVE ذات الصلة.


🕒 الجدول الزمني للإفصاح

  • تاريخ اكتشاف الثغرة: 2025
  • أُبلغ إلى: MITRE + VulnCheck
  • حالة CVE: Assigned
  • الباحث: nsm_barii
    GitHub: https://github.com/nsm-barii

🔗 المراجع

  • منتج أمازون: https://www.amazon.com/dp/B0F9L1M4XG
  • مستودع GitHub: https://github.com/nsm-barii/CVE-2025-34462
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





