Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
OpenVAS-Vulnerability-Assessment-Incident-Response — أُجري تقييم نقاط الضعف Full & Fast باستخدام OpenVAS ضد Metasploitable2، وتم تحديد ثغرة الباب الخلفي الحرجة في vsftpd (CVE-2011-2523)، وتطوير توثيق للاحتواء والمعالجة والاستجابة للحوادث. | Kitploit
أدوات/GitHubGitHub/nitinsukthe-g/openvas-vulnerability-assessment-incident-response
الاستطلاعماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةاختبار الاختراقالتعلم والتعليمالاستجابة للحوادث
GitHubnitinsukthe-g/openvas-vulnerability-assessment-incident-response

OpenVAS-Vulnerability-Assessment-Incident-Response

أُجري تقييم نقاط الضعف Full & Fast باستخدام OpenVAS ضد Metasploitable2، وتم تحديد ثغرة الباب الخلفي الحرجة في vsftpd (CVE-2011-2523)، وتطوير توثيق للاحتواء والمعالجة والاستجابة للحوادث.

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع
18منذ 3 أشهرلم تتم المراجعة بعد

عملية SecureScan — تقييم الثغرات باستخدام OpenVAS والاستجابة للحوادث

OpenVAS Kali Linux Cybersecurity MITRE


نظرة عامة على المشروع

يوضح هذا المشروع سير عمل متكاملًا لـتقييم الثغرات والاستجابة للحوادث باستخدام OpenVAS (Greenbone Vulnerability Manager) في بيئة مختبر أمن سيبراني خاضعة للتحكم.

استهدف التقييم Metasploitable2 وحدد ثغرة حرجة — باب خلفي في حزم المصدر المخترقة لـ vsftpd (CVE-2011-2523).

يحاكي المشروع مسؤوليات واقعية تشمل محلل SOC ومحلل أمني وإدارة الثغرات، ومنها:

  • اكتشاف الثغرات
  • تقييم المخاطر
  • تحليل الثغرات الحرجة
  • احتواء الحوادث
  • التخطيط للمعالجة
  • إعداد التقارير الأمنية

الأهداف

✔ تكوين ماسح الثغرات OpenVAS

✔ تنفيذ تقييم الثغرات

✔ تحليل النتائج الأمنية الحرجة

✔ التحقيق في CVE-2011-2523

✔ تقييم المخاطر والأثر الأمني

✔ تطوير استراتيجية المعالجة

✔ إنتاج توثيق الاستجابة للحوادث


بيئة المختبر

المكوّنالتقنية
منصة الاستضافةVirtualBox / VMware
الجهاز المهاجمKali Linux
ماسح الثغراتOpenVAS / Greenbone
الجهاز المستهدفMetasploitable2
نوع التقييمتقييم ثغرات داخلي
ملف تعريف المسحFull & Fast

مخطط البنية

Host Machine
│
├── Kali Linux
│      └── OpenVAS Scanner
│
└── Metasploitable2
       └── Vulnerable Target

التقنيات المستخدمة

  • Kali Linux
  • OpenVAS / Greenbone
  • Metasploitable2
  • Linux Networking
  • CVE Analysis
  • MITRE ATT&CK
  • Incident Response
  • Vulnerability Management

المنهجية


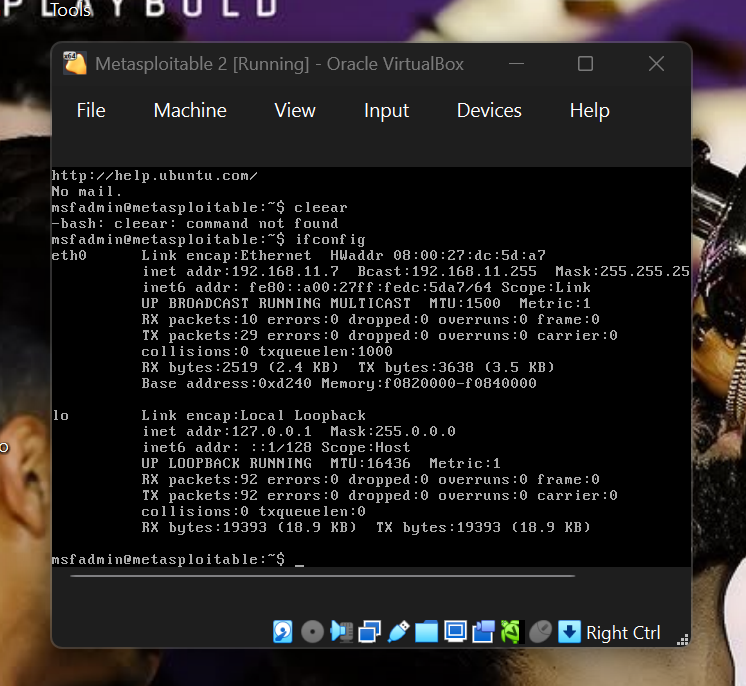
الخطوة 1 — تحديد عنوان IP الخاص بـ Metasploitable2

حدد عنوان IP الخاص بالجهاز المستهدف.

لقطة الشاشة

Metasploitable IP


الخطوة 2 — التحقق من اتصال الشبكة

تحقق من الاتصال بين Kali Linux والجهاز المستهدف الضعيف.

لقطة الشاشة

Ping Test


الخطوة 3 — إضافة الهدف في OpenVAS

انتقل إلى:

Configuration → Targets

أنشئ هدفًا باستخدام عنوان IP الخاص بـ Metasploitable2.

لقطة الشاشة

Add Target


الخطوة 4 — تشغيل فحص الثغرات

انتقل إلى:

Scans → Tasks

أنشئ وشغّل فحص الثغرات.

الإعدادات المستخدمة:

Full and Fast

لقطة الشاشة

Quick Scan


الخطوة 5 — مراقبة تقدم الفحص

تتبع:

  • تقدم الفحص
  • نتائج الخطورة
  • حالة التشغيل

لقطة الشاشة

Scan Progress


الخطوة 6 — تحليل تقرير الفحص

راجع نتائج الثغرات والمشكلات الأمنية المحددة.

انتقل إلى:

Scans → Reports

لقطة الشاشة

Analyze Report


نتائج تقييم الثغرات


تحليل خطورة النتائج

راجع توزيع الخطورة الذي تم تحديده أثناء الفحص.

لقطة الشاشة

Results Severity


تحليل خطورة المنافذ

حلل خدمات الشبكة الضعيفة والمنافذ المكشوفة.
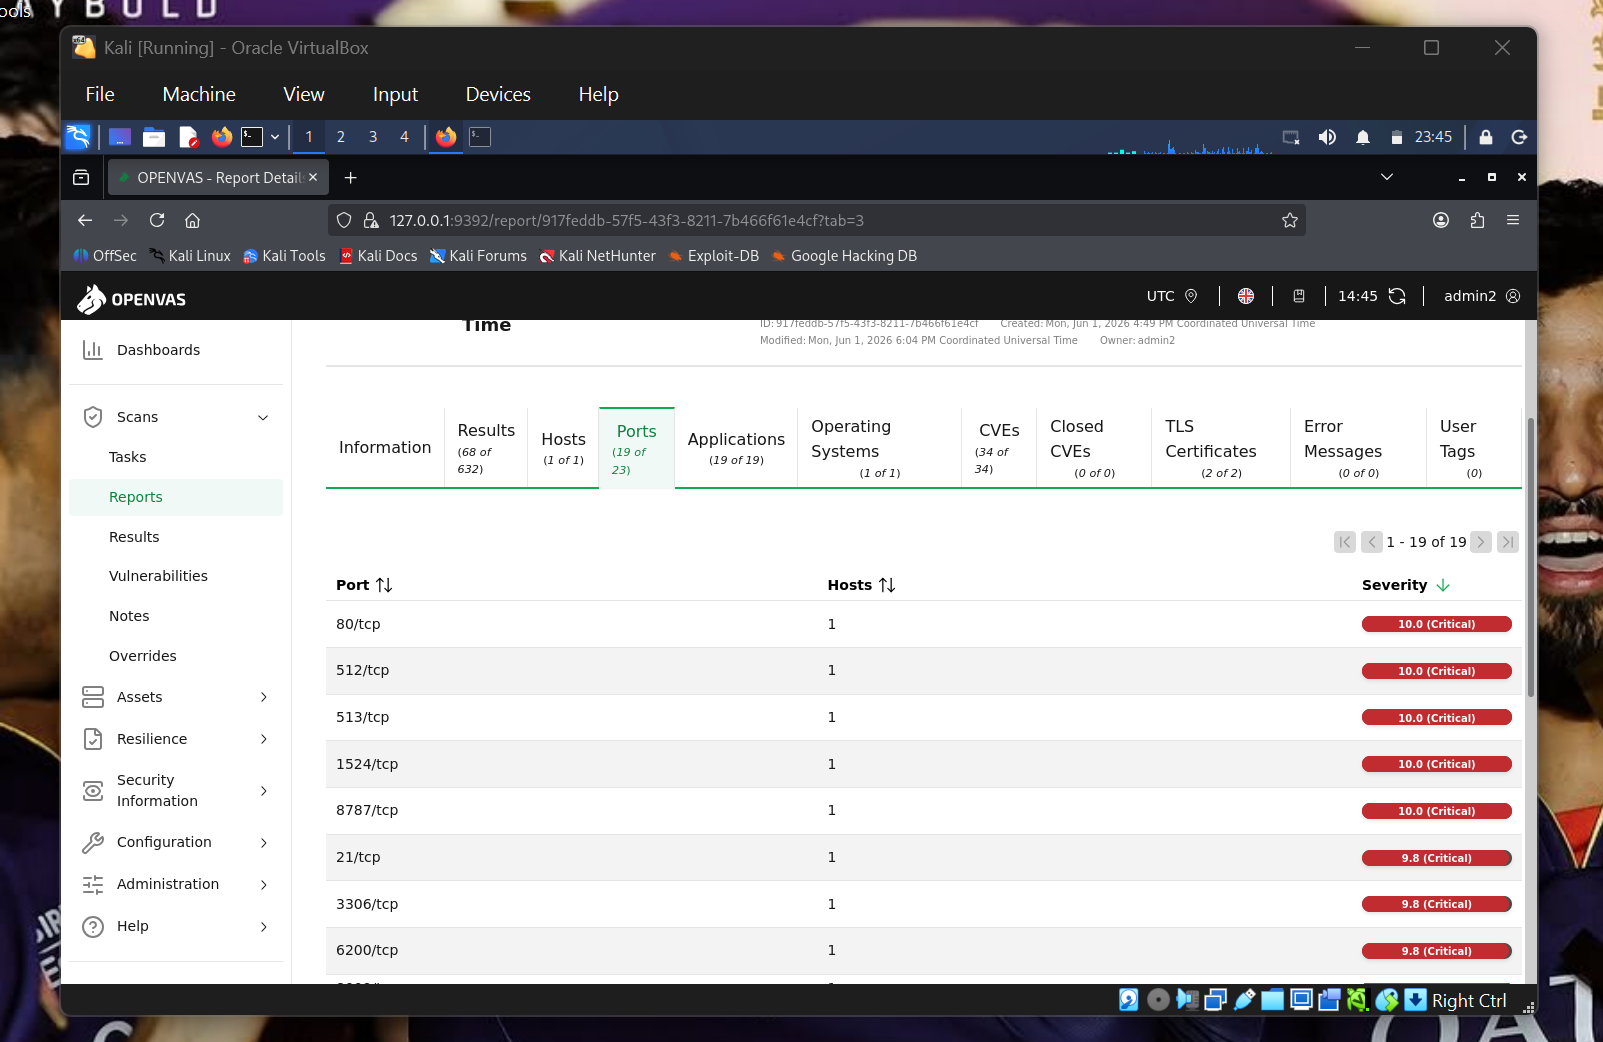
لقطة الشاشة

Ports Severity


تحليل خطورة التطبيقات

راجع التطبيقات الضعيفة التي رصدها OpenVAS.
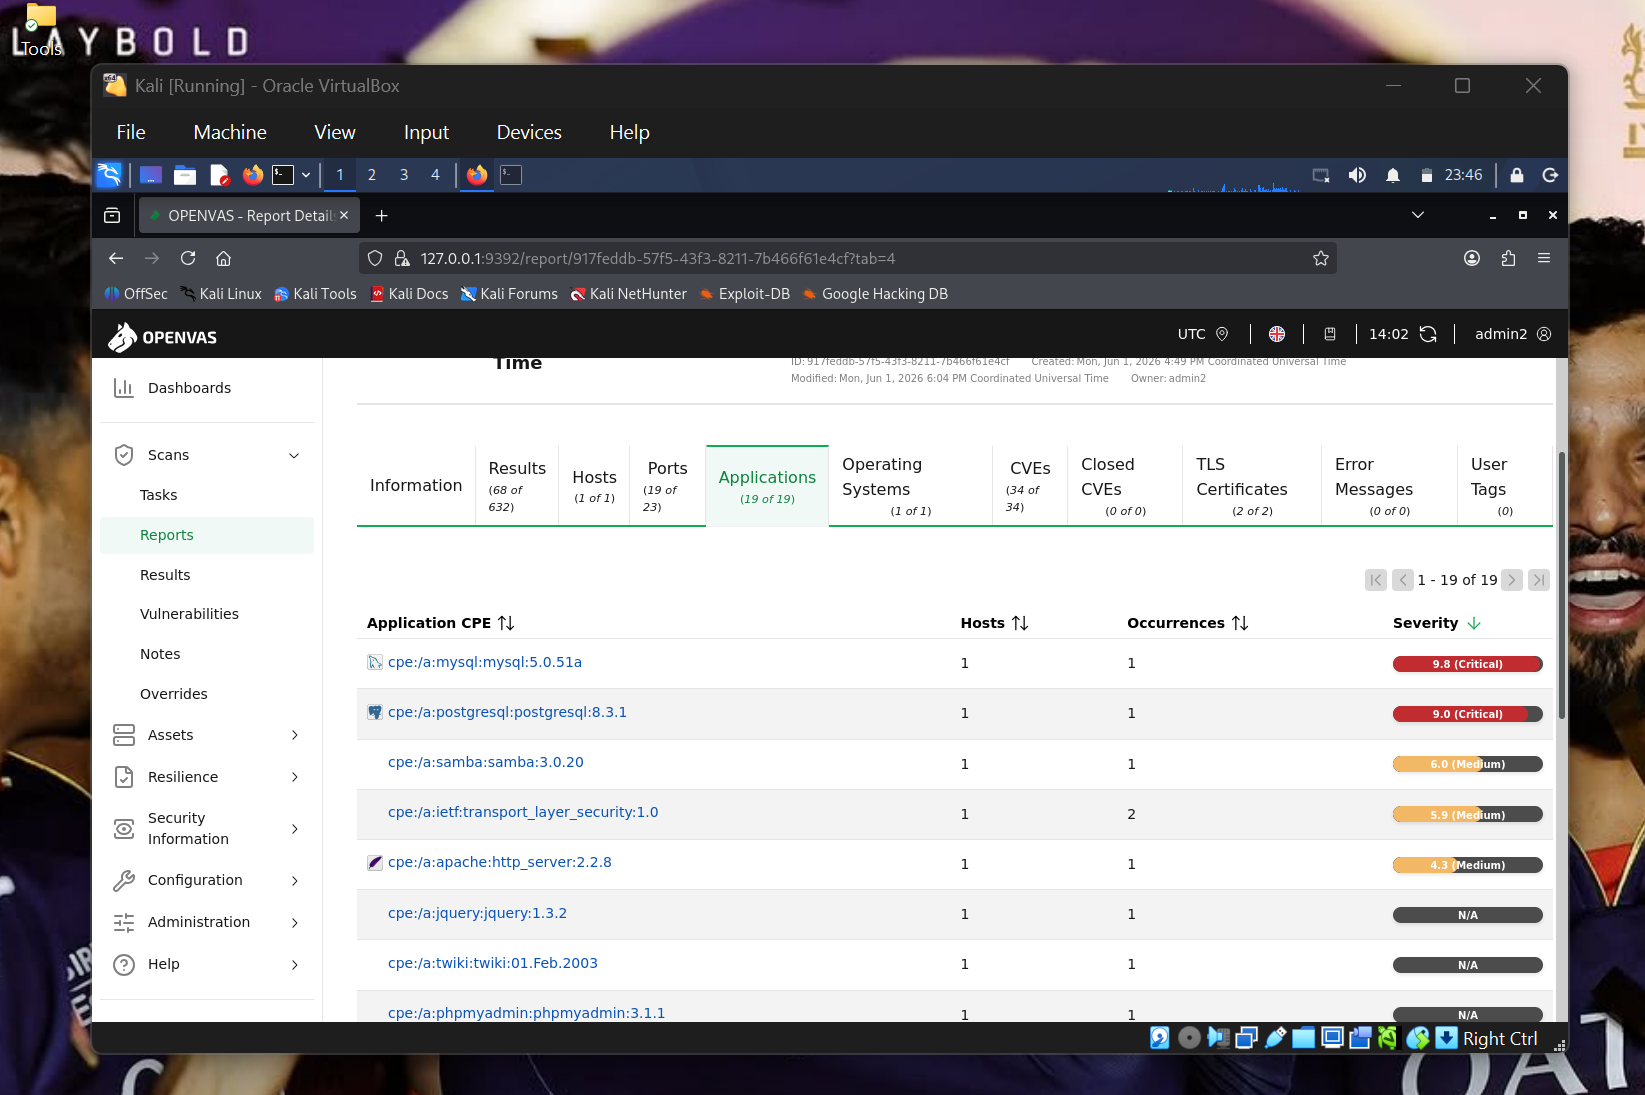
لقطة الشاشة

Applications Severity


تحليل خطورة CVE

راجع الثغرات المكتشفة (CVEs) وتقييم الخطورة.
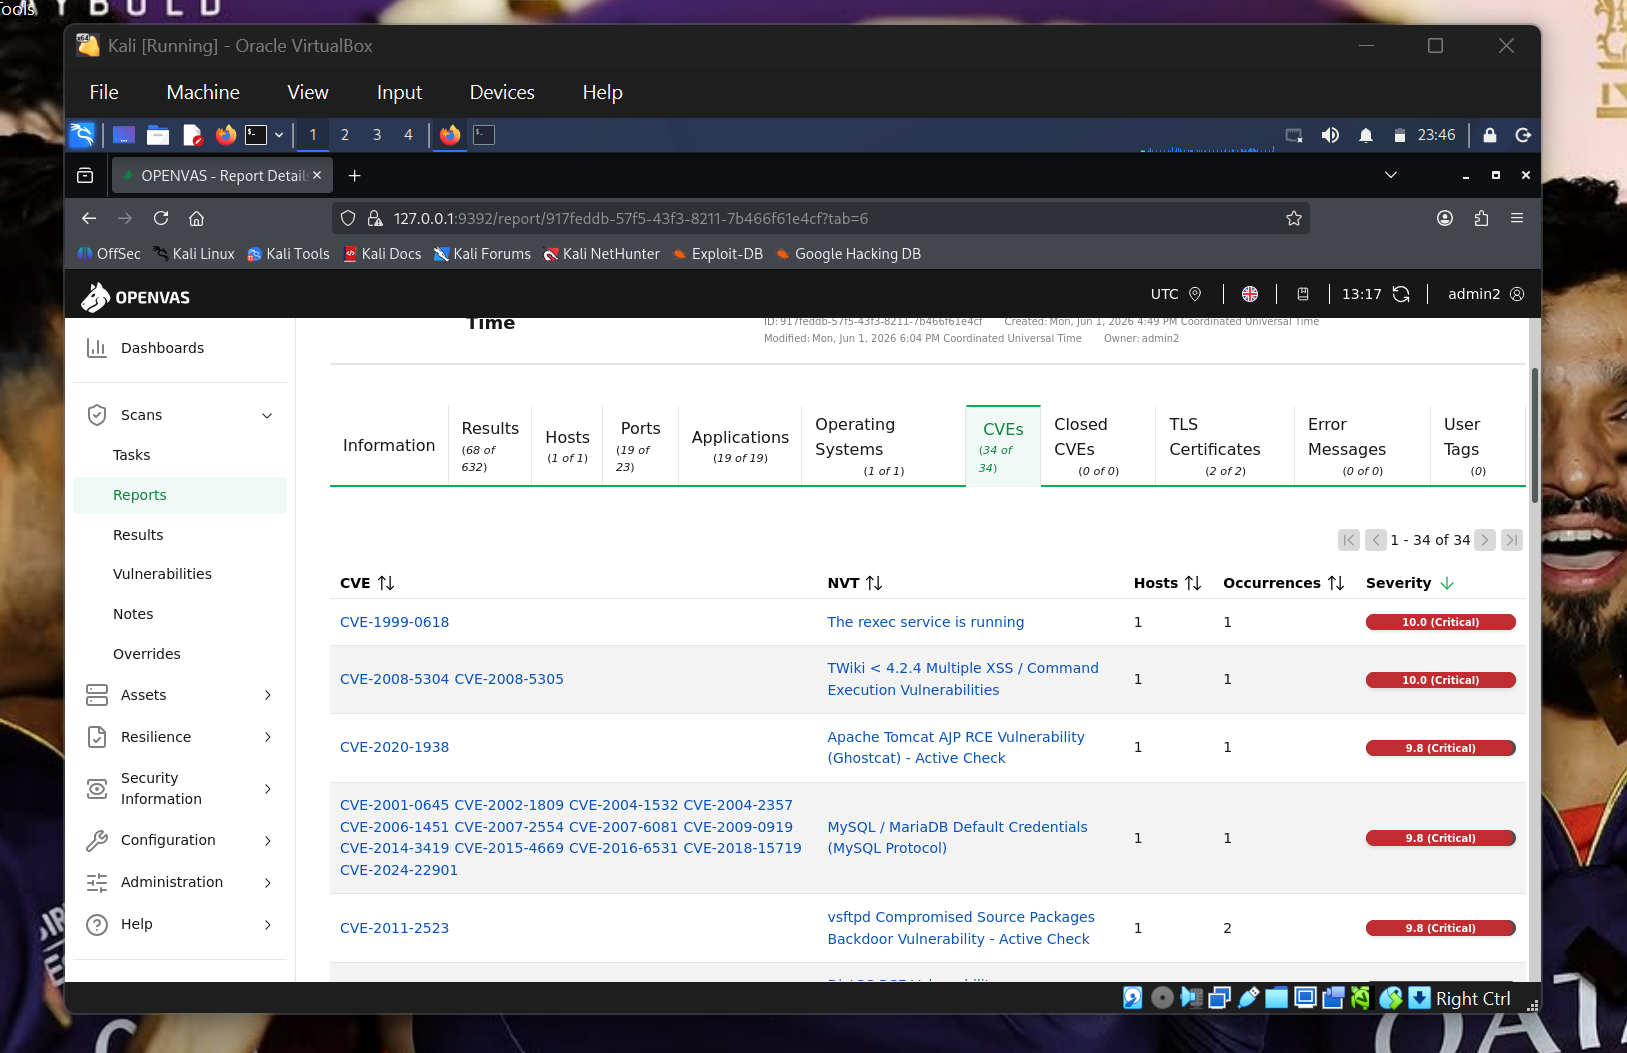
لقطة الشاشة

CVE Severity


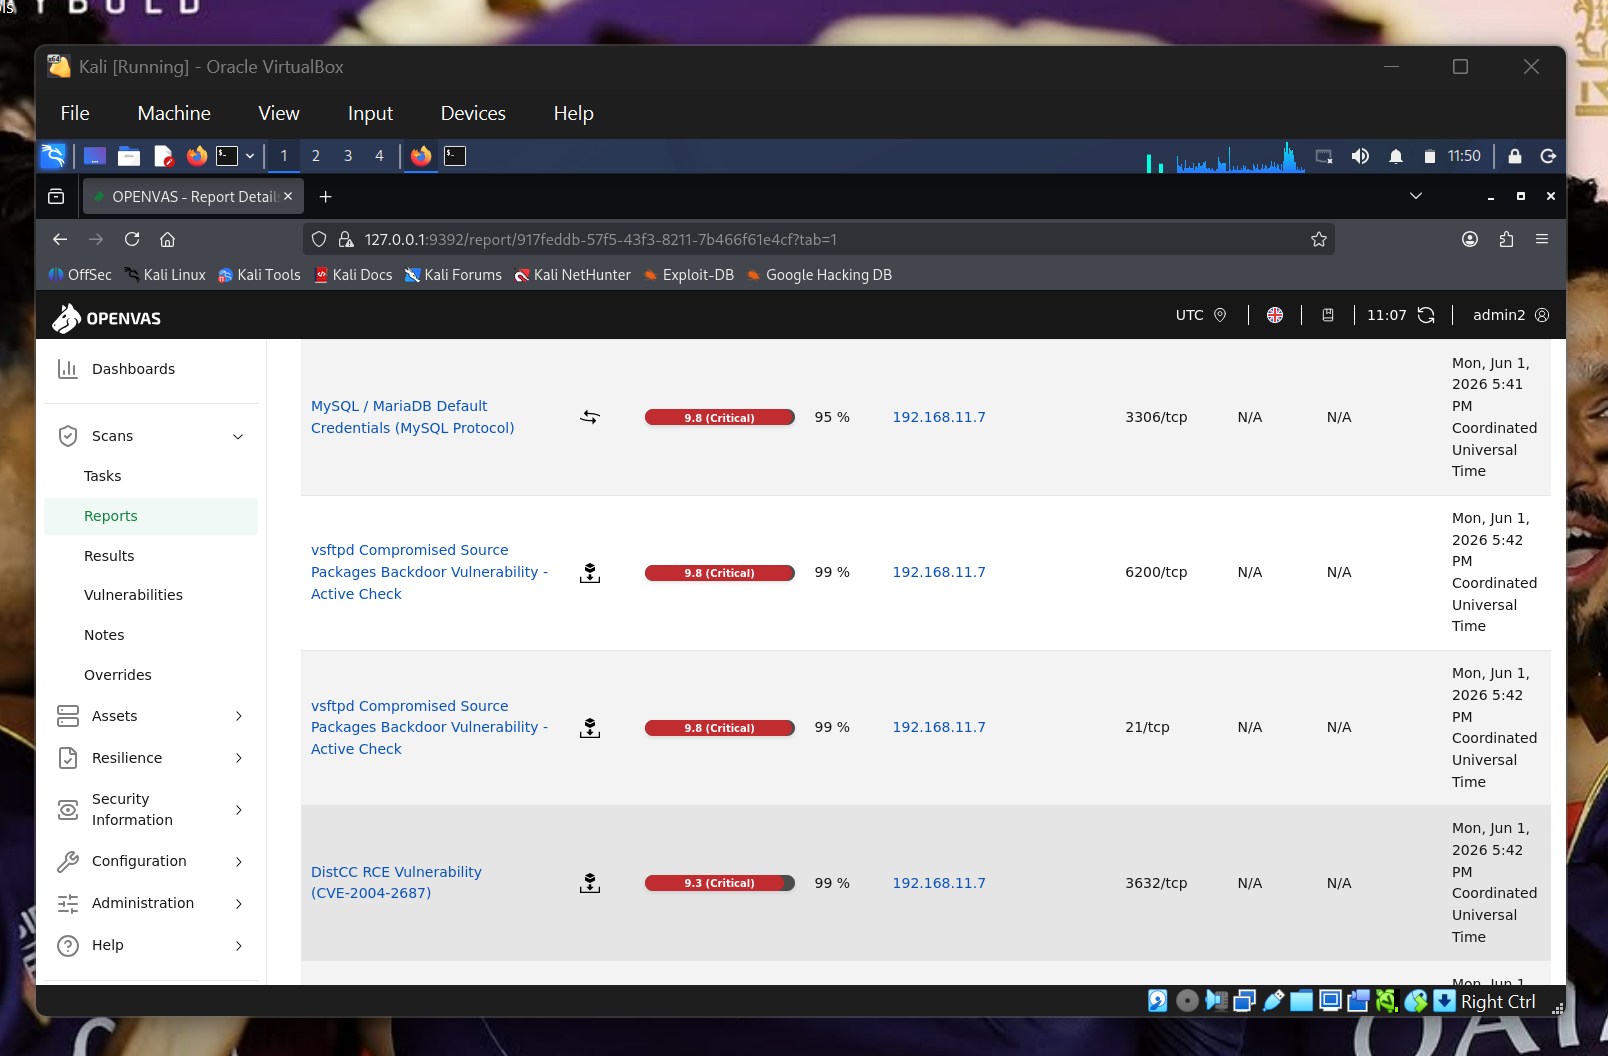
التحقيق في الثغرة الحرجة

باب خلفي في حزم المصدر المخترقة لـ vsftpd

تفاصيل الثغرة

الحقلالقيمة
الثغرةباب خلفي في حزم المصدر المخترقة لـ vsftpd
CVECVE-2011-2523
الخطورةحرجة
درجة CVSS9.8
المنافذ21/TCP, 6200/TCP
الخدمةFTP / vsftpd

الوصف الفني

تؤثر الثغرة على نسخة معدلة بشكل خبيث من Very Secure FTP Daemon (vsftpd).

تتضمن حزمة المصدر المخترقة وظيفة باب خلفي مخفية داخل خدمة FTP.

عند تشغيلها، تنشئ الخدمة مستمعًا صدفيًا غير مصرح به على منفذ TCP 6200، مما يتيح للمهاجمين الحصول على:

  • وصول صدفي عن بُعد
  • تنفيذ أوامر غير مصرح به
  • اختراق الخدمة
  • احتمالية الثبات

تدفق الهجوم

Reconnaissance
      ↓
FTP Enumeration
      ↓
Backdoor Trigger
      ↓
TCP/6200 Listener Activation
      ↓
Remote Command Execution
      ↓
System Compromise

الأثر الأمني

قد يؤدي الاستغلال الناجح إلى:

  • تنفيذ تعليمات برمجية عن بُعد
  • وصول غير مصرح به
  • إساءة استخدام الامتيازات
  • نشر البرمجيات الخبيثة
  • الحركة الجانبية
  • إنشاء الثبات

أدلة الثغرة

لقطة الشاشة

vsftpd Vulnerability


الربط مع MITRE ATT&CK

التقنيةالوصف
T1190استغلال التطبيق المواجه للجمهور
T1059تنفيذ الأوامر
T1105نقل الأدوات إلى الداخل

سير عمل الاستجابة للحوادث

يتبع المشروع دورة حياة للاستجابة للحوادث بنمط NIST.


التحديد

رصد OpenVAS ثغرة حرجة في خدمة FTP تؤثر على الجهاز المستهدف.


الاحتواء

الإجراءات الموصى بها:

  • تعطيل خدمة FTP الضعيفة
  • عزل النظام المتأثر
  • تقييد المنافذ المتأثرة
  • الحفاظ على الأدلة

الاستئصال

إجراءات المعالجة الموصى بها:

  • إزالة الحزمة المخترقة
  • تثبيت إصدار برمجي موثوق
  • تطبيق التصحيحات
  • التحقق من سلامة الحزمة

التعافي

نفّذ:

  • التحقق من الخدمة
  • إعادة الفحص بعد المعالجة
  • المراقبة الأمنية

الدروس المستفادة

نفّذ:

  • الإدارة المستمرة للثغرات
  • حوكمة التصحيحات
  • تجزئة الشبكة
  • تقوية الأمان

توصيات المعالجة

إجراءات فورية

✔ تعطيل خدمة FTP الضعيفة

✔ تقييد المنفذين 21/TCP و6200/TCP

✔ مراجعة سجلات النظام والمصادقة

✔ التحقق من سلامة الحزمة

✔ إعادة الفحص بعد المعالجة


تحسينات أمنية طويلة المدى

  • المراقبة المستمرة
  • دورة حياة إدارة التصحيحات
  • كشف التهديدات
  • إدارة جرد الأصول
  • الجاهزية للاستجابة للحوادث

الإنهاء والتنظيف

أنشطة التحقق النهائي وتنظيف المشروع.

لقطة الشاشة

Cleanup


المهارات المُبرهنة

  • تقييم الثغرات
  • إدارة OpenVAS
  • العمليات الأمنية
  • تحليل CVE
  • الاستجابة للحوادث
  • تقييم المخاطر
  • تحليل التهديدات
  • MITRE ATT&CK
  • التوثيق الأمني

التوثيق

وثائق داعمة إضافية:

تنزيل الأداة