Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/nirvanaon/antive-behaviorwatch
التحليل الديناميكي (عزل)التهرب من IDS/IPSتحليل البرمجيات الخبيثةتعلم الآلةالفريق الأحمرمكافحة الروبوتات
GitHubnirvanaon/antive-behaviorwatch

AntiVE-BehaviorWatch

شبكة عصبية من نوع GRU مدمجة للتحقق الفوري من سلوك الإنسان عبر تحليل حركة الفأرة، مع كشف أنظمة التحليل الآلي، وبيئات الاختبار المعزولة (sandboxes)، وبيئات المحاكاة على نظام ويندوز.

مشاركة
عرض المستودع
36146منذ 4 أشهرتمت المراجعة من قبل Kitploit

AntiVE-BehaviorWatch

Language Platform AI Inference Detection Status

AntiVE_BehaviorWatch

التحقق من السلوك البشري المدعوم بالذكاء الاصطناعي المضمّن لأبحاث الأمن السيبراني.


ما هو AntiVE-BehaviorWatch؟

AntiVE-BehaviorWatch هو مشروع بحثي في الأمن السيبراني يعمل على نظام ويندوز، ويستكشف نهجًا جديدًا للتحكم في التنفيذ باستخدام الذكاء الاصطناعي المضمّن.

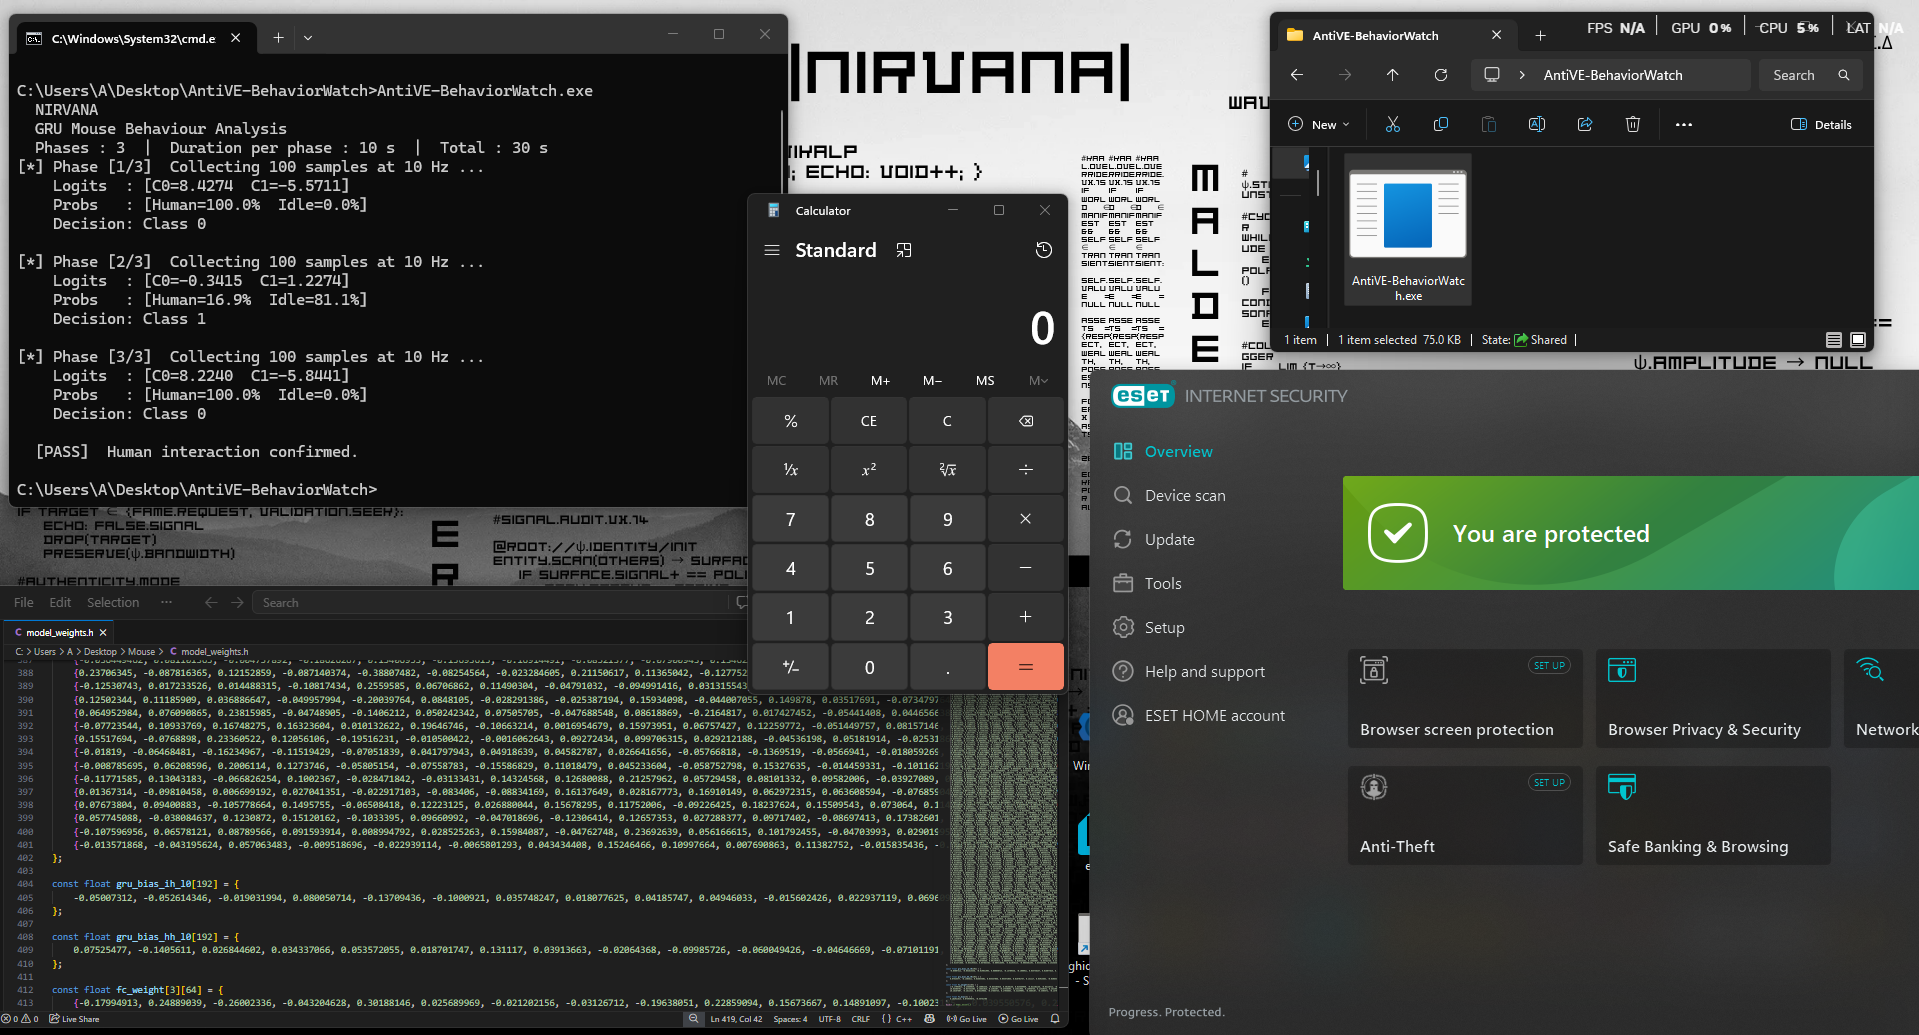
بدلاً من الاعتماد على تقنيات مكافحة التحليل التقليدية مثل كشف الآلة الافتراضية، وكشف الصندوق الرملي، وفحوصات المصحح، أو بصمات الأجهزة، يستخدم المشروع شبكة عصبية مضمّنة من نوع GRU (الوحدة المتكررة المُبوّبة) لتحديد ما إذا كان إنسان حقيقي يتفاعل مع النظام.

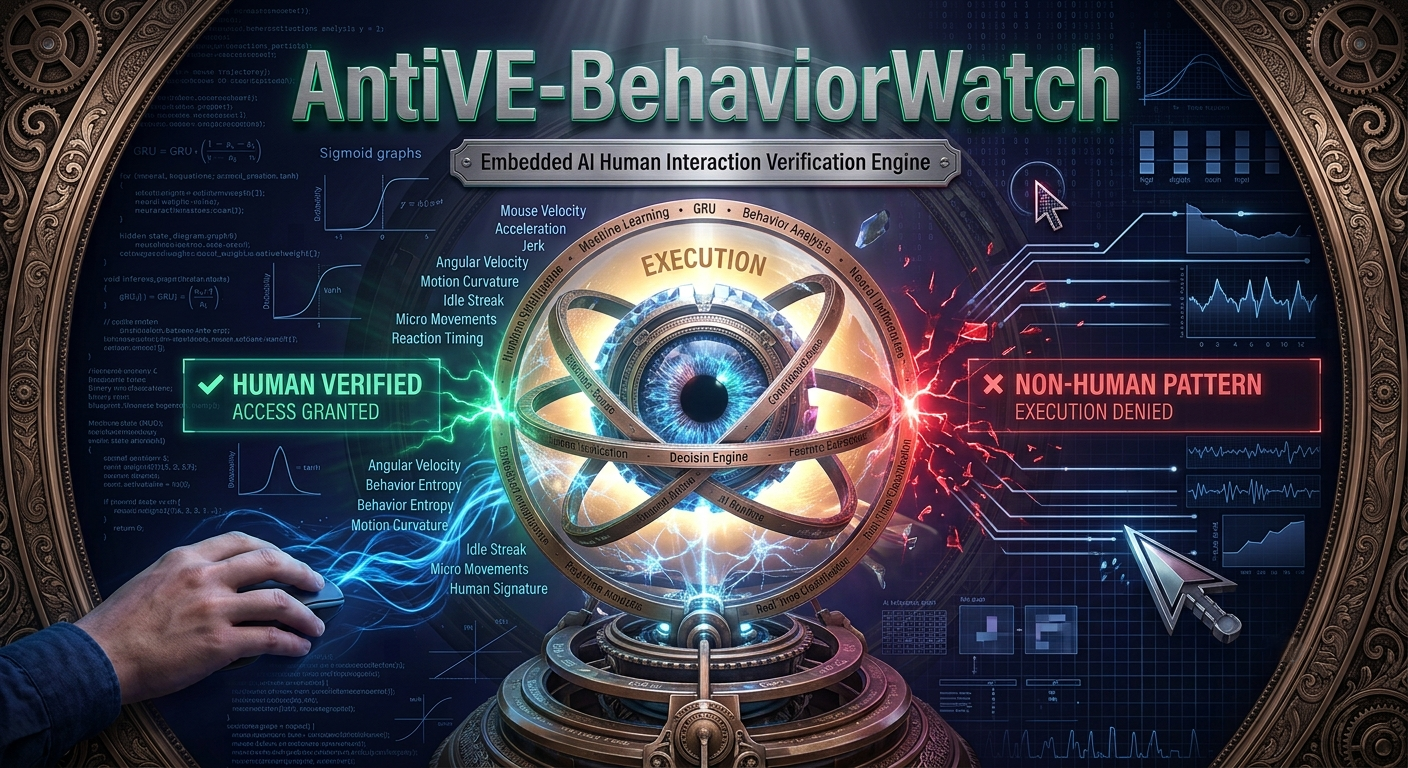
يحلل النموذج سلوك الفأرة في الوقت الفعلي — بما في ذلك حركة المؤشر، السرعة، التسارع، النفضة (jerk)، السرعة الزاوية، أنماط الخمول، وخصائص الحركة — لاتخاذ قرار ذكي أثناء التشغيل قبل السماح بمواصلة مسار التنفيذ المحمي.

AntiVE

الهندسة المعمارية

Mouse Movement
       │
       ▼
Feature Extraction
       │
       ▼
Embedded GRU Neural Network
       │
       ▼
Behavior Classification
       │
 ┌─────┴────────┐
 │              │
 ▼              ▼
Human      Idle / Artificial
Verified      Behavior
 │              │
 ▼              ▼
Continue     Abort
Execution


الميزات السلوكية

يحلل النموذج المضمّن ميزات سلوكية متعددة:

  • مسافة المؤشر
  • سرعة المؤشر
  • التسارع
  • النفضة
  • زاوية الفأرة
  • الحركة على المحور السيني
  • الحركة على المحور الصادي
  • حالة الخمول
  • طول فترة الخمول المتتالية

يتم جمع هذه الميزات باستمرار عبر مراحل مراقبة متعددة قبل الاستدلال.


الميزات

  • شبكة GRU عصبية مضمّنة
  • استدلال ذكاء اصطناعي دون اتصال
  • لا حاجة لوقت تشغيل ذكاء اصطناعي خارجي
  • تتبع سلوكي في الوقت الفعلي
  • التحقق من التفاعل البشري
  • تحليل متعدد المراحل
  • محرك قرار بالتصويت بالأغلبية
  • تطبيق C خفيف الوزن
  • تطبيق أصلي لويندوز
  • أوزان النموذج المضمّنة
  • تصنيف السلوك أثناء التشغيل

إخلاء مسؤولية

هذا المشروع مخصص بشكل صارم لأبحاث الأمن السيبراني، وتجارب التعلم الآلي، والتعليم، واختبارات الأمان المصرح بها.

إنه يوضح كيف يمكن استخدام الذكاء الاصطناعي المضمّن للتحقق السلوكي واتخاذ القرارات أثناء التشغيل. ليس مخصصًا للاستخدام غير المصرح به أو الضار.


المؤلف

Nirvana (0xNirSec)

"ثق بالسلوك، وليس البيئة."

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →