
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Damn-Vulnerable-Drone — Damn Vulnerable Drone هو محاكي اختراق طائرات بدون طيار معرض للثغرات عمداً، مبني على بنية ArduPilot/MAVLink الشهيرة، ويوفر بيئة واقعية لاختراق الطائرات بدون طيار بشكل عملي. | Kitploit
أدوات/GitHubGitHub/nicholasaleks/damn-vulnerable-drone
الاستطلاعتدقيق Wi-Fiأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالأمن الشبكات اللاسلكيةاختبار الاختراقأمان الأجهزة وإنترنت الأشياءالتعلم والتعليم

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
مختبرات وتدريب عملي
GitHubnicholasaleks/damn-vulnerable-drone

Damn-Vulnerable-Drone

Damn Vulnerable Drone هو محاكي اختراق طائرات بدون طيار معرض للثغرات عمداً، مبني على بنية ArduPilot/MAVLink الشهيرة، ويوفر بيئة واقعية لاختراق الطائرات بدون طيار بشكل عملي.

عرض المستودع
77213532منذ يوم واحدتمت المراجعة من قبل Kitploit

الطائرة المسيّرة القابلة للاختراق

الطائرة المسيّرة القابلة للاختراق (Damn Vulnerable Drone) هي محاكي اختراق طائرات مسيّرة مصمم ليكون قابلاً للاختراق بشكل متعمد، ويعتمد على معمارية ArduPilot/MAVLink الشائعة، مما يوفر بيئة واقعية لممارسة اختراق الطائرات المسيّرة عمليًا.
Damn Vulnerable Drone Logo

جدول المحتويات

  • حول الطائرة المسيّرة القابلة للاختراق
    • ما هي الطائرة المسيّرة القابلة للاختراق؟
    • لماذا تم بناؤها؟
    • كيف تعمل؟
    • الميزات
  • التثبيت
    • متطلبات النظام
    • الحصول على Docker
    • وضع Wi-Fi
    • وضع عدم الاتصال بـ Wi-Fi
  • المعمارية
  • حالات الطيران
  • سيناريوهات الهجوم
  • لقطات الشاشة
  • الإشارات
  • دعم المجتمع
  • الملاحظات والمساهمات
  • المشرفون
  • الاعتمادات
  • إخلاء المسؤولية
  • الترخيص

حول الطائرة المسيّرة القابلة للاختراق

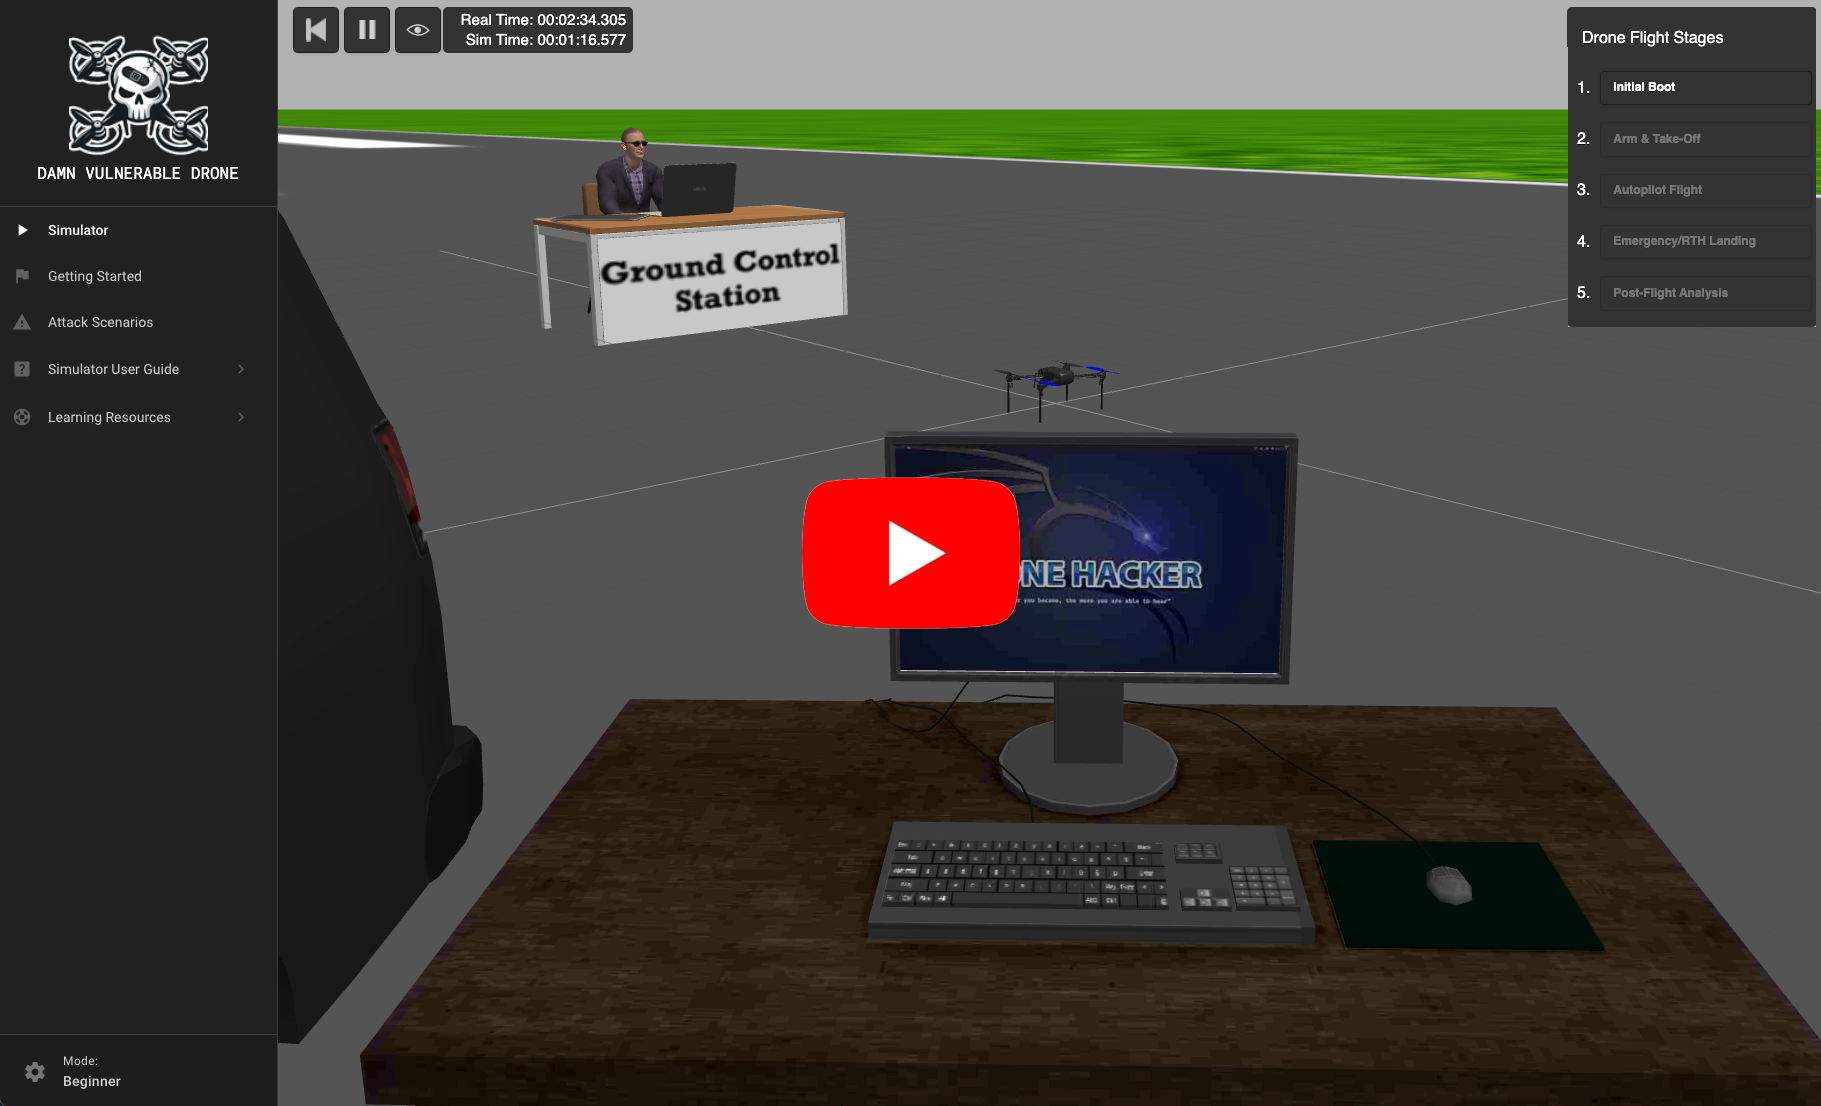
Damn Vulnerable Drone Demo

ما هي الطائرة المسيّرة القابلة للاختراق؟

الطائرة المسيّرة القابلة للاختراق هي بيئة محاكاة افتراضية مصممة لمتخصصي الأمن الهجومي لتعلم وممارسة تقنيات اختراق الطائرات المسيّرة بأمان. وهي تحاكي معماريات وثغرات الطائرات المسيّرة الواقعية ArduPilot و MAVLink، مما يوفر تجربة عملية في استغلال أنظمة الطائرات المسيّرة.

لماذا تم بناؤها؟

تهدف الطائرة المسيّرة القابلة للاختراق إلى تعزيز مهارات الأمن الهجومي ضمن بيئة مُتحكَّم بها، مما يجعلها أداة لا تُقدَّر بثمن لمتخصصي الأمن بمستوى متوسط، ومدققي الاختراق، وهواة الاختراق.

على غرار الطريقة التي يستخدم بها الطيارون محاكيات الطيران للتدريب، يمكننا استخدام محاكي الطائرة المسيّرة القابلة للاختراق لاكتساب معرفة معمّقة بأنظمة الطائرات المسيّرة الواقعية، وفهم ثغراتها، وتعلّم طرق فعّالة لاستغلالها.

منصة الطائرة المسيّرة القابلة للاختراق مفتوحة المصدر ومتاحة دون أي تكلفة، وقد صُممت خصيصًا لمعالجة النفقات الكبيرة التي غالبًا ما ترتبط بأجهزة الطائرات المسيّرة وأدوات الاختراق وصيانتها. وطبيعتها المجانية تتيح للمستخدمين الانغماس في اختراق الطائرات المسيّرة دون مخاوف مالية. هذا الوصول السهل يجعل الطائرة المسيّرة القابلة للاختراق موردًا حاسمًا للعاملين في مجالات أمن المعلومات واختبار الاختراق، مما يعزز تطوير مهارات الأمن السيبراني الهجومي في بيئة آمنة.

كيف تعمل؟

تعمل منصة الطائرة المسيّرة القابلة للاختراق وفق مبدأ البرمجيات في الحلقة (SITL)، وهي تقنية محاكاة تتيح للمستخدمين تشغيل برمجيات الطائرة المسيّرة كما لو كانت تعمل على طائرة مسيّرة حقيقية، وبالتالي محاكاة سلوكيات واستجابات الطائرة المسيّرة الحقيقية.

يتيح SITL الخاص بـ ArduPilot تنفيذ البرنامج الثابت للطائرة المسيّرة داخل بيئة افتراضية، محاكيًا سلوك طائرة مسيّرة حقيقية دون الحاجة إلى أجهزة مادية. وتُعزَّز هذه المحاكاة بشكل أكبر باستخدام Gazebo، وهو محاكي روبوتات ثلاثي الأبعاد ديناميكي، يوفر بيئة واقعية ومحرك فيزياء لتفاعل الطائرة المسيّرة معه. ومعًا، يضع SITL الخاص بـ ArduPilot و Gazebo الأساس لتجربة محاكاة طائرة مسيّرة متطورة وواقعية.

وعلى الرغم من أن إعداد الطائرة المسيّرة القابلة للاختراق الحالي لا يحاكي كل معمارية أو تكوين للطائرات المسيّرة، فإن التكتيكات والتقنيات والسيناريوهات المدمجة قابلة للتطبيق على نطاق واسع عبر أنظمة وطرازات وبروتوكولات اتصال مختلفة للطائرات المسيّرة.

الميزات

  • بيئة قائمة على Docker: تعمل في إعداد افتراضي بالكامل قائم على Docker، مما يجعلها متاحة وآمنة لتجارب اختراق الطائرات المسيّرة.
  • شبكات لاسلكية محاكاة: واجهات Wifi (802.11) محاكاة لممارسة هجمات الطائرات المسيّرة اللاسلكية.
  • بث الكاميرا على متن الطائرة والجيمبال: بث كاميرا RTSP محاكى على متن الطائرة المسيّرة مع جيمبال وتكامل مع الحاسوب المرافق.
  • واجهة ويب للحاسوب المرافق: إدارة تكوين الحاسوب المرافق عبر واجهة ويب واتصال تسلسلي محاكى بمتحكم الطيران.
  • تكامل QGroundControl/MAVProxy: تشغيل واجهة QGroundControl بنقرة واحدة (مدعوم فقط على معمارية x86) مع تكامل MAVProxy GCS.
  • تكامل MAVLink Router: إعادة توجيه القياس عن بُعد عبر MAVLink Router على واجهة ويب الحاسوب المرافق.
  • تسجيل الطيران الديناميكي: سجلات رحلات Ardupilot بصيغة bin ديناميكية بالكامل مخزنة على بطاقة SD محاكاة.
  • وحدة تحكم ويب للإدارة: وحدة تحكم ويب بسيطة الاستخدام لإدارة المحاكي تُستخدم لتفعيل السيناريوهات وحالات طيران الطائرة المسيّرة.
  • سيناريوهات اختراق شاملة: مثالية لممارسة مجموعة واسعة من تقنيات اختراق الطائرات المسيّرة، من الاستطلاع الأساسي إلى الاستغلال المتقدم.
  • أدلة تفصيلية: إذا كنت بحاجة إلى مساعدة في اختراق سيناريو معين، يمكنك الاستعانة بوثائق الشرح التفصيلية كحلٍّ كاشف للحل.

التثبيت

يرجى مراجعة التعليمات التالية بعناية لضمان بيئة مختبر الطائرة المسيّرة القابلة للاختراق مستقرة وعالية الأداء.

[!NOTE]
اعتمادًا على أداء حاسوبك وسرعة الإنترنت لديك، قد تستغرق عملية التثبيت الكاملة من البداية إلى النهاية، بما في ذلك بناء الحاويات وسحب الصور، ما بين 30-60 دقيقة. تحلَّ بالصبر ودع كل خطوة تكتمل قبل المتابعة.

متطلبات النظام

يمكن تشغيل الطائرة المسيّرة القابلة للاختراق في وضعين اعتمادًا على الأجهزة المتاحة لديك:

الوضع الخفيف (لا يتطلب GPU)

  • نظام التشغيل:

    • Kali Linux (موصى به، لكن الوضع الخفيف قد يعمل على معظم توزيعات Linux)
    • يعمل على بيئات العتاد الفعلي أو الآلة الافتراضية دون تمرير GPU
  • الأجهزة (الحد الأدنى):

    • الذاكرة العشوائية: 4–8 GB
    • أنوية المعالج: 2
    • مساحة القرص: 100 GB
    • الذاكرة التبادلية: 4 GB
  • الرسومات:

    • لا يتطلب GPU
    • يشغّل محاكيًا خفيفًا ثنائي الأبعاد باستخدام نموذج ديناميكيات الطيران المدمج في ArduPilot بدلاً من Gazebo
  • البرمجيات:

    • Docker
    • Docker Compose

يُوصى بالوضع الخفيف للمستخدمين الذين لا يستطيعون تلبية متطلبات GPU للوضع الكامل أو الذين يريدون إعدادًا أسرع وأخف وزنًا.
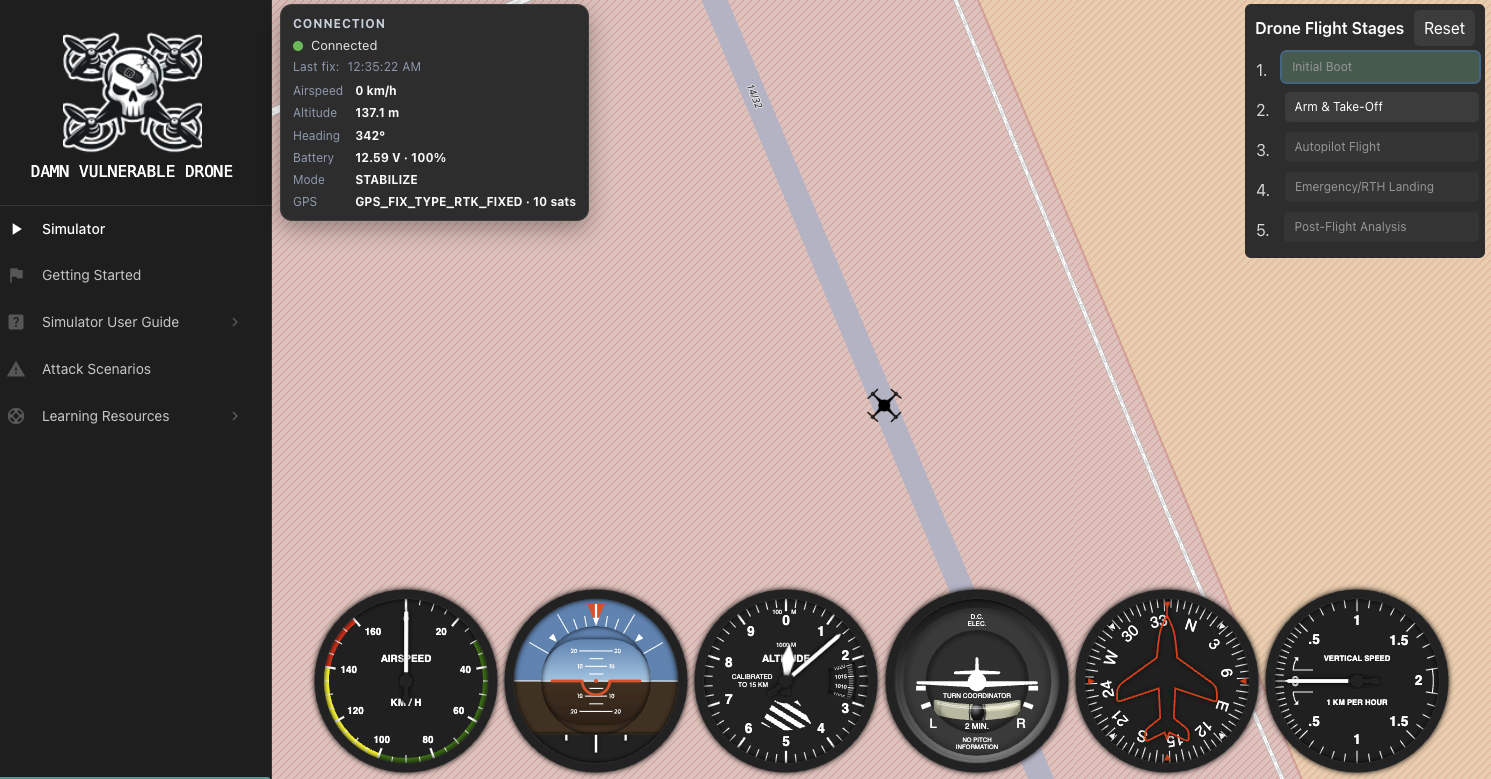
واجهة الوضع الخفيف

Damn Vulnerable Drone Lite Mode


الوضع الكامل (بيئة ثلاثية الأبعاد مع Gazebo)

  • نظام التشغيل:

    • Kali Linux (لا يُدعم أي نظام تشغيل آخر)
    • للحصول على أفضل أداء، استخدم العتاد الفعلي
    • إذا كان لا بد من استخدام آلة افتراضية، فتأكد من تفعيل تمرير GPU
      • راجع هذا الدليل حول تمرير GPU في Hyper-V للحصول على مساعدة في الإعداد
  • الأجهزة (الحد الأدنى):

    • الذاكرة العشوائية: 8–16 GB
    • أنوية المعالج: 2–4
    • مساحة القرص: 100 GB
    • الذاكرة التبادلية: 10–12 GB
  • الرسومات:

    • على الأقل 2 GB من VRAM (يُوصى بـ 4 GB أو أكثر)
    • OpenGL 3.0 (أو أعلى)
    • يُوصى بشدة باستخدام GPU مخصص
    • للآلات الافتراضية: فعّل تمرير GPU و تسريع ثلاثي الأبعاد
  • البرمجيات:

    • Docker
    • Docker Compose

واجهة الوضع الكامل ثلاثي الأبعاد

Damn Vulnerable Drone Full Mode


الحصول على Docker (الاعتماد الأساسي)

التعليمات التالية مُعدّة لتنفيذها على أحدث إصدار من Kali Linux، يرجى أيضًا اتباع دليل kali الرسمي حول كيفية تثبيت docker هنا

استنساخ المستودع

git clone https://github.com/nicholasaleks/Damn-Vulnerable-Drone.git && cd Damn-Vulnerable-Drone


سحب أو بناء صور حاويات Docker

تنزيل الأداة