
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/newaetech/phywhispererusb
أمان الأنظمة المدمجةاختراق الأجهزةاختبار الاختراقأمن الأجهزة
GitHubnewaetech/phywhispererusb

phywhispererusb

PhyWhisperer-USB: مشغل USB عتادي

عرض المستودع
982844منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

PhyWhisperer-USB

ما هذا الشيء؟ هذه أداة تشغيل لـ FI (حقن الأخطاء) أو SCA (تحليل القنوات الجانبية)، والتي يتم تشغيلها على ناقل USB. تأكد من قراءة التوثيق على http://phywhispererusb.readthedocs.io/ أيضًا!

إذا كنت مبتدئًا، فهناك بعض دفاتر الملاحظات التوضيحية التي توضح كيفية:

  • تجسس البيانات
  • دفق الالتقاطات الأطول
  • التشغيل على الحزم

احصل على PhyWhisperer-USB

تفقد https://www.crowdsupply.com/newae/phywhisperer-usb لـ Crowd Supply!
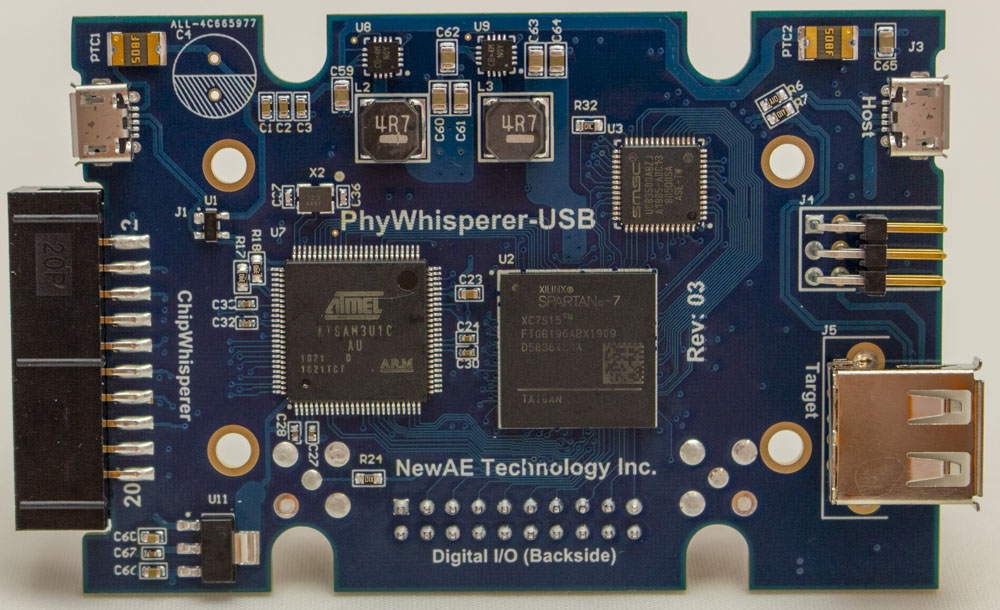
صور

مقارنة مع مشاريع أخرى

ما هو PhyWhisperer ولماذا هو موجود؟ الحلول ذات الصلة الأخرى:

  • TotalPhase Beagle 480 - حل مغلق المصدر لكنه جميل جدًا، في المقام الأول أداة تجسس/تحليل USB ولكن يمكنه أداء التشغيل عبر الأجهزة.

  • OpenVizsla - مفتوح المصدر، أداة تجسس USB مع FPGA. يمكن إضافة منطق تشغيل إلى هذا FPGA، لكنه يفتقد القدرة على إعادة تشغيل الطاقة للهدف.

  • GreatFET w/ GlitchKit - مفتوح المصدر باستخدام برنامج ثابت صغير لتشغيل USB.

  • FaceWhisperer - مفتوح المصدر باستخدام شريحة PHY قائمة على SPI.

يركز PhyWhisperer-USB بشكل أساسي على دمج FPGA مع التشغيل بناءً على بيانات خط USB. يسمح لك ذلك بتوليد أشكال موجات glitch أكثر تعقيدًا - سيكون تشغيل USB الفعلي ليس أفضل من Beagle 480، لكن الميزة هي أنه يمكن توصيل PhyWhisperer-USB مباشرة بأدوات أخرى مفتوحة ومغلقة المصدر (مثل ChipWhisperer و ChipSHOUTER أو مولد إشارة). بدلاً من تشغيل واحد في اللحظة الدقيقة (مثل Beagle 480) يمكنك ضبط الإزاحة وعرض إشارة التشغيل. هذا التعديل في الإزاحة/العرض مطلوب لمسح glitch يتم تشغيله من PhyWhisperer.

يضيف PhyWhisperer-USB ميزات مفيدة لمحترف glitch، مثل القدرة على إعادة تشغيل طاقة الجهاز المستهدف، وإجراء قياسات الطاقة عبر USB (يمكن أن تعمل هجمات SPA البسيطة المعقولة، مفيد بشكل أساسي لمعرفة الحالة التي يكون فيها الهدف).

مقارنة بـ GreatFET أو FaceWhisperer، لا يمكن لهذه الأداة أداء مهام مثل fuzzing أو آلات الحالة المعقدة (وهي سهلة نسبيًا مع تلك الأدوات).

توجد قدرة أساسية على تجسس USB في هذه الأداة، لأنها مفيدة عند تحديد تأثير glitch الخاص بك. إذا كنت بحاجة إلى محلل USB أكثر قوة، فإن TotalPhase Beagle 480 موصى به بشدة من قبل Colin (لا توجد علاقة - إنه يحبها حقًا).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




