


أداة "runc" مفتوحة المصدر من الجيل التالي تُمكّن الحاويات غير الجذرية (rootless) من تشغيل أعباء العمل مثل Systemd وDocker وKubernetes تمامًا مثل الأجهزة الافتراضية (VMs).


Sysbox هو بيئة تشغيل حاويات مفتوحة المصدر ومجانية (نظام "runc" متخصص)، طُوّر أصلاً بواسطة Nestybox ([استحوذت عليه Docker][docker-acquisition] في 05/2022)، ويعزّز الحاويات بطريقتين رئيسيتين:
يحسّن عزل الحاويات:
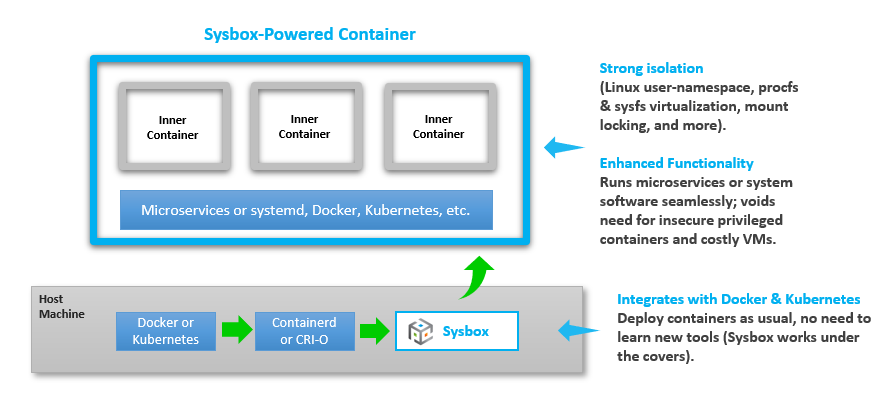
فضاء أسماء المستخدم (user-namespace) في لينكس على جميع الحاويات (أي أن مستخدم الجذر (root) داخل الحاوية لا يتمتع بأي صلاحيات على المضيف).
يوفّر محاكاة افتراضية لأجزاء من procfs وsysfs داخل الحاوية.
يُخفي معلومات المضيف داخل الحاوية.
يُقيّد عمليات التركيب (mounts) الأولية للحاوية، والمزيد.
يتيح للحاويات تشغيل أعباء العمل نفسها التي تعمل بها الأجهزة الافتراضية (VMs):
باستخدام Sysbox، يمكن للحاويات تشغيل برامج على مستوى النظام مثل systemd وDocker وKubernetes وK3s وbuildx (بما في ذلك البناء متعدد البنى multi-arch)، والتطبيقات القديمة، والتطبيقات متعددة البنى، والمزيد بسلاسة وأمان.
يمكن لهذه البرامج أن تعمل داخل حاويات Sysbox دون تعديل ودون استخدام إصدارات خاصة من البرنامج (مثل النسخ rootless).
لا حاجة لحاويات مميَّزة (privileged)، ولا صور معقّدة، ولا نقاط دخول (entrypoints) معقّدة، ولا عمليات تركيب وحدات تخزين خاصة، إلخ.
فكّر فيه كـ "شاحن فائق للحاويات": فهو يمكّن مديري الحاويات / منسّقيها الحاليين لديك (مثل Docker وKubernetes وغيرها) من نشر حاويات ذات عزل محصَّن ويمكنها تشغيل أي عبء عمل تقريباً يعمل على الأجهزة الافتراضية.
يحقق Sysbox ذلك بجعل الحاوية تشبه بيئة الجهاز الافتراضي قدر الإمكان، باستخدام تقنيات متقدمة للمحاكاة الافتراضية لنظام التشغيل.
على عكس بيئات التشغيل البديلة مثل Kata وKubeVirt، فهو لا يستخدم الأجهزة الافتراضية (VMs). وهذا يجعله أسهل في الاستخدام (خاصة في البيئات السحابية من خلال تجنّب المحاكاة الافتراضية المتداخلة)، على الرغم من أنه لا يوفّر مستوى العزل الذي توفّره بيئات التشغيل المعتمدة على الأجهزة الافتراضية. انظر هنا للمقارنة.
لا حاجة لتعلّم أدوات جديدة أو تعديل صور الحاويات الحالية أو سير العمل لديك للاستفادة من Sysbox. ما عليك سوى تثبيته وتوجيه مدير الحاويات / منسّقها إليه لنشر حاويات محسّنة.
يمكن لـ Sysbox أن يتواجد جنباً إلى جنب مع بيئات تشغيل الحاويات الأخرى على نفس المضيف (مثل runc الافتراضي لـ OCI وKata وغيرها). ويمكنك بسهولة اختيار الحاويات أو الـ pods التي تريد تشغيلها مع كلٍّ منها، حسب احتياجاتك.
Sysbox مجاني ومفتوح المصدر، مرخّص بموجب رخصة Apache، الإصدار 2.0. راجع ملف LICENSE للتفاصيل.
طُوّر Sysbox أصلاً بواسطة Nestybox. وبما أن [Nestybox أصبحت الآن جزءاً من Docker][docker-acquisition]، فإن Docker هي الراعي الرئيسي لمشروع Sysbox.
ومع ذلك، فإن Sysbox مشروع مجتمعي مفتوح المصدر وليس مدعوماً رسمياً من Docker (أي أن اشتراكات Docker لا تشمل دعم Sysbox). يتم تقديم الدعم على أساس بذل أقصى جهد عبر مستودع Github هذا أو عبر [منطقة Sysbox على Slack][slack].
نشجّع مشاركة المجتمع للمساعدة في تطوير Sysbox وتحسينه، بهدف زيادة حالات الاستخدام والفوائد التي يتيحها. نرحّب بالمشرفين والمساهمين الخارجيين.
يحل Sysbox مشاكل مثل:
تعزيز عزل الخدمات المصغّرة المعبأة في حاويات (حيث يُربط مستخدم الجذر داخل الحاوية بمستخدم غير مميَّز على المضيف).
تمكين مستخدم جذر قوي الإمكانيات داخل الحاوية دون المساس بأمان المضيف.
تأمين خطوط CI/CD من خلال تمكين Docker-in-Docker (DinD) أو Kubernetes-in-Docker (KinD) دون الحاجة إلى حاويات مميَّزة (privileged) غير آمنة أو تركيب مقبس Docker (socket) الخاص بالمضيف.
تمكين استخدام الحاويات كبيئات "شبيهة بالأجهزة الافتراضية" للتطوير والاختبار المحلي والتعلّم وغيرها، مع عزل قوي والقدرة على تشغيل systemd وDocker وبيئات التطوير (IDEs) والمزيد داخل الحاوية.
تشغيل التطبيقات القديمة داخل الحاويات (بدلاً من الأجهزة الافتراضية الأقل كفاءة).
استبدال الأجهزة الافتراضية بحل بديل قائم على الحاويات أسهل وأسرع وأكثر كفاءة وقابلية للنقل، ويمكن نشره بسهولة عبر البيئات السحابية.
تقسيم المضيفات الفعلية (bare-metal) إلى بيئات حوسبة معزولة متعددة بكثافة تبلغ ضعف كثافة الأجهزة الافتراضية (أي نشر ضعف عدد الحاويات الشبيهة بالأجهزة الافتراضية مقارنة بالأجهزة الافتراضية على نفس العتاد وبنفس الأداء).
تقسيم مثيلات السحابة (مثل EC2 وGCP وغيرها) إلى بيئات حوسبة معزولة متعددة دون اللجوء إلى محاكاة افتراضية متداخلة مكلفة.
يمكن تثبيت Sysbox بسهولة على مضيفات لينكس (العتاد الفعلي، الأجهزة الافتراضية، البيئات المحلية on-prem، السحابة، إلخ). وهو يعمل على جميع خدمات IaaS السحابية وخدمات Kubernetes الرئيسية (مثل EC2 وGCP وGKE وEKS وAKS وRancher وغيرها).
بمجرد تثبيته، يعمل Sysbox في الخلفية: تستخدم Docker أو Kubernetes أو غيرها لنشر الحاويات باستخدامه.
على سبيل المثال، هذا الأمر البسيط في Docker ينشئ حاوية باستخدام Sysbox:
$ docker run --runtime=sysbox-runc -it any_image
تحصل على حاوية معزولة جيداً قادرة على تشغيل الخدمات المصغّرة بسلاسة بالإضافة إلى البرامج على مستوى النظام التي تعمل عادة على الأجهزة الافتراضية (مثل systemd وDocker وKubernetes وغيرها).
المزيد حول كيفية استخدام Sysbox هنا.
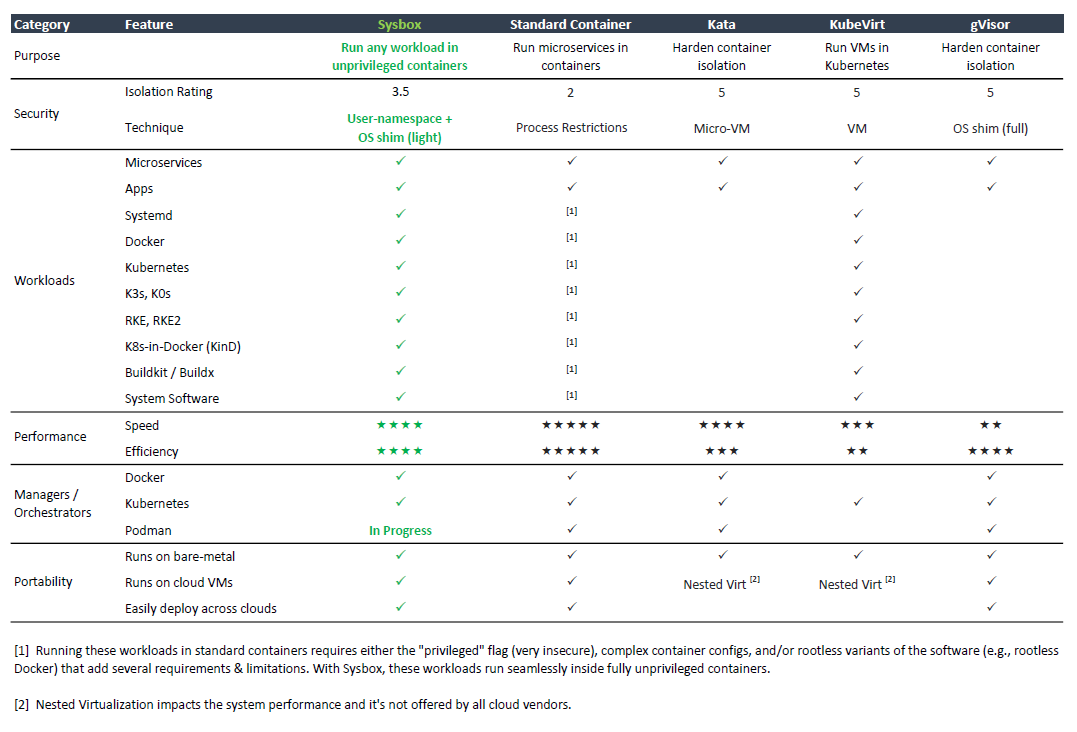
كما هو موضّح، يتيح Sysbox للحاويات غير المميَّزة (unprivileged) تشغيل أعباء عمل على مستوى النظام مثل systemd وDocker وKubernetes وغيرها بسلاسة، مع تقديم نهج متوازن بين عزل الحاويات والأداء والكفاءة وقابلية النقل.
وهو يفعل ذلك مع تغييرات ضئيلة في إعدادات البنية التحتية الحالية لديك: ما عليك سوى تثبيت Sysbox وضبط مدير الحاويات / منسّقها لإطلاق الحاويات باستخدامه، مع استخدام الصورة التي تختارها.
