

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-53359 — ثغرة عمرها 16 عامًا في نواة لينكس تسمح لجهاز افتراضي مُستأجر بالهروب ومهاجمة المضيف الذي يعمل عليه. على حدٍّ سواء في Intel و AMD. Januscape هي ثغرة من نوع use-after-free في كود KVM موجودة هناك منذ عام 2010. | Kitploit
أدوات/GitHubGitHub/ndouglas-cloudsmith/cve-2026-53359
تحليل الثغرات الأمنيةالاستغلالأمن السحابةالهروب من الحاوية
GitHubndouglas-cloudsmith/cve-2026-53359

CVE-2026-53359

ثغرة عمرها 16 عامًا في نواة لينكس تسمح لجهاز افتراضي مُستأجر بالهروب ومهاجمة المضيف الذي يعمل عليه. على حدٍّ سواء في Intel و AMD. Januscape هي ثغرة من نوع use-after-free في كود KVM موجودة هناك منذ عام 2010.

عرض المستودع
44منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-53359

ثغرة عمرها 16 عامًا في نواة Linux تسمح لجهاز افتراضي مستأجر بالهروب ومهاجمة المضيف الذي يعمل عليه.
Januscape هي ثغرة use-after-free في كود KVM موجودة منذ عام 2010.
باستخدام السكريبت exploit-check.sh، يمكننا الحصول على مزيد من المعلومات حول ثغرة نواة Linux - CVE-2026-53359.

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/exploit-check/refs/heads/main/exploit-check.sh
chmod +x exploit-check.sh
./exploit-check.sh update
./exploit-check.sh query CVE-2026-53359 --full
./exploit-check.sh query CVE-2026-46113 --full
./exploit-check.sh query CVE-2016-5195 --full --package-info

في وقت كتابة هذا التقرير، لم تكن هناك أي درجة CVSS أو ثغرات مستغلة معروفة لهذا العيب.
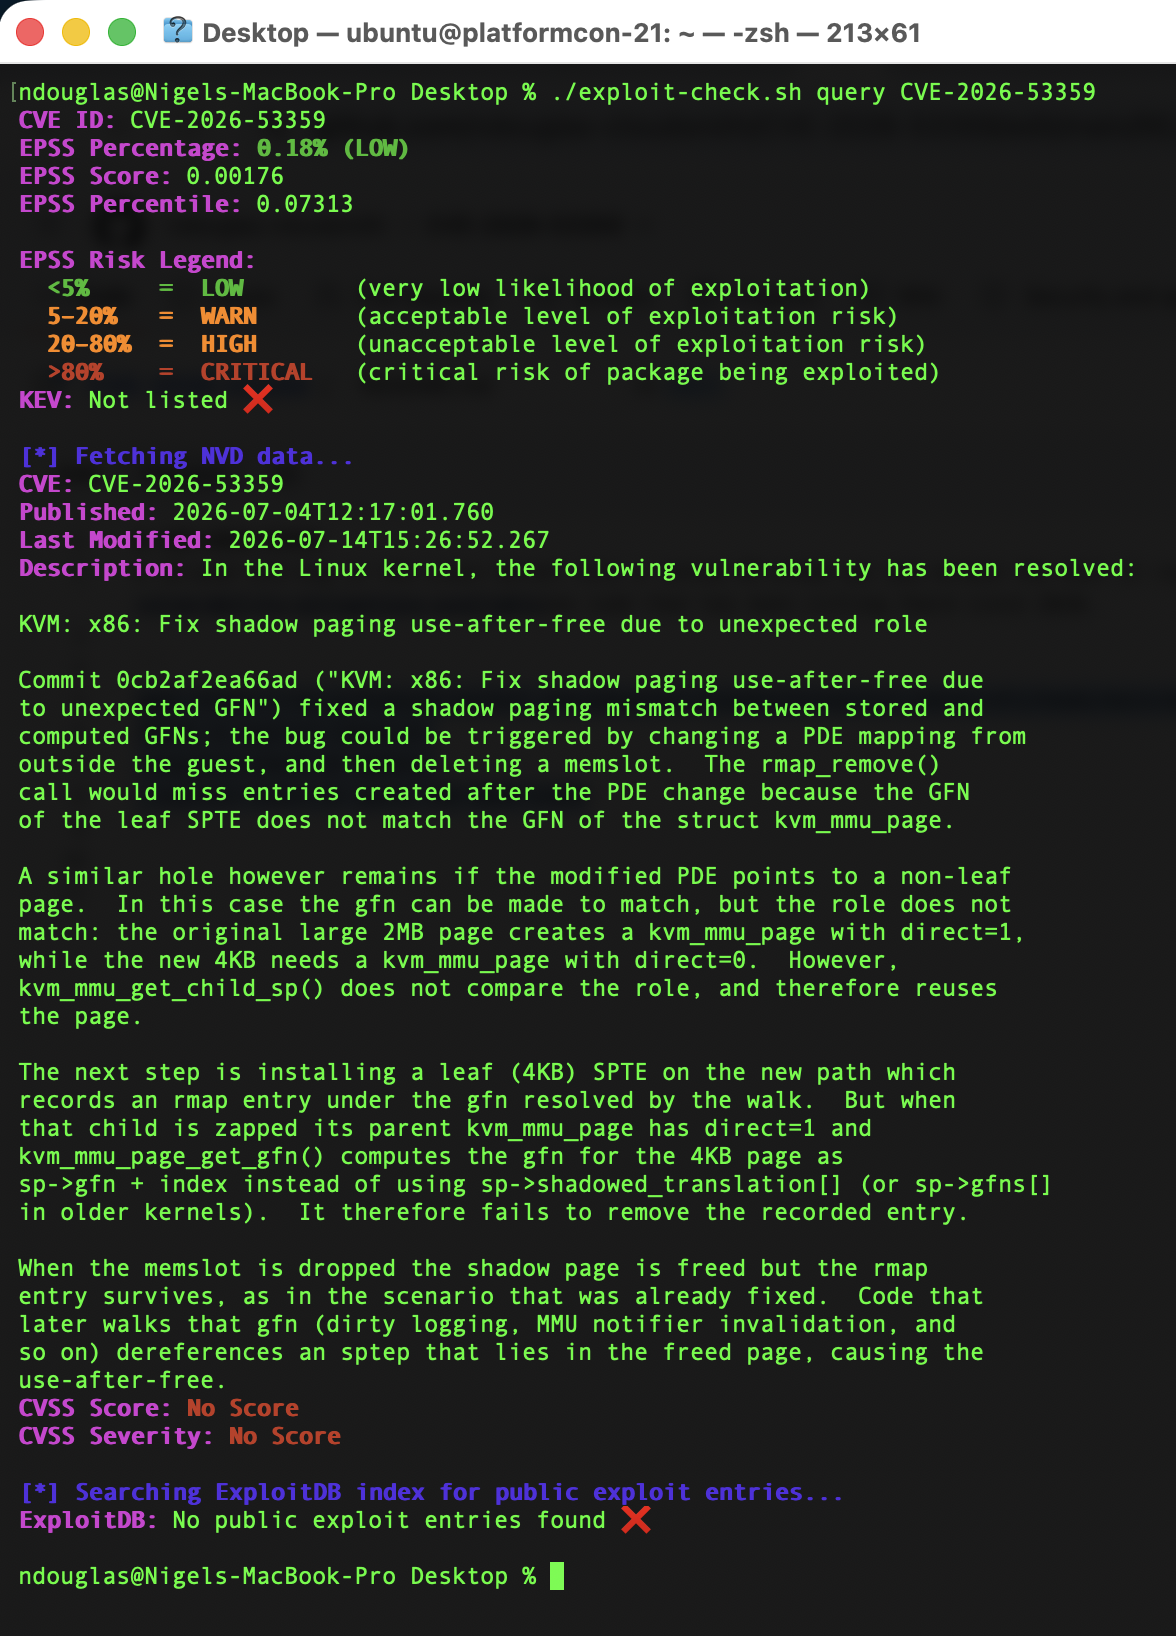
لقطة شاشة 2026-07-15 في 11 57 14

هل يمكن استغلال الثغرة؟

لم ينشر أيٌّ من NVD (المشار إليه أعلاه) ولا Kernel.org درجات CVSS الخاصة بهما لهذه المشكلة.
حسبت Canonical درجة الثغرة كـ8.4 على مقياس CVSS، ورأينا آخرين ينشرون درجات 7.8 و8.8 وحتى 9.3

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/ExploitPwned/refs/heads/main/exploitPwned.sh
chmod +x exploitPwned.sh
./exploitPwned.sh update
./exploitPwned.sh CVE-2026-53359
./exploitPwned.sh CVE-2026-46113
./exploitPwned.sh CVE-2016-5195 --details
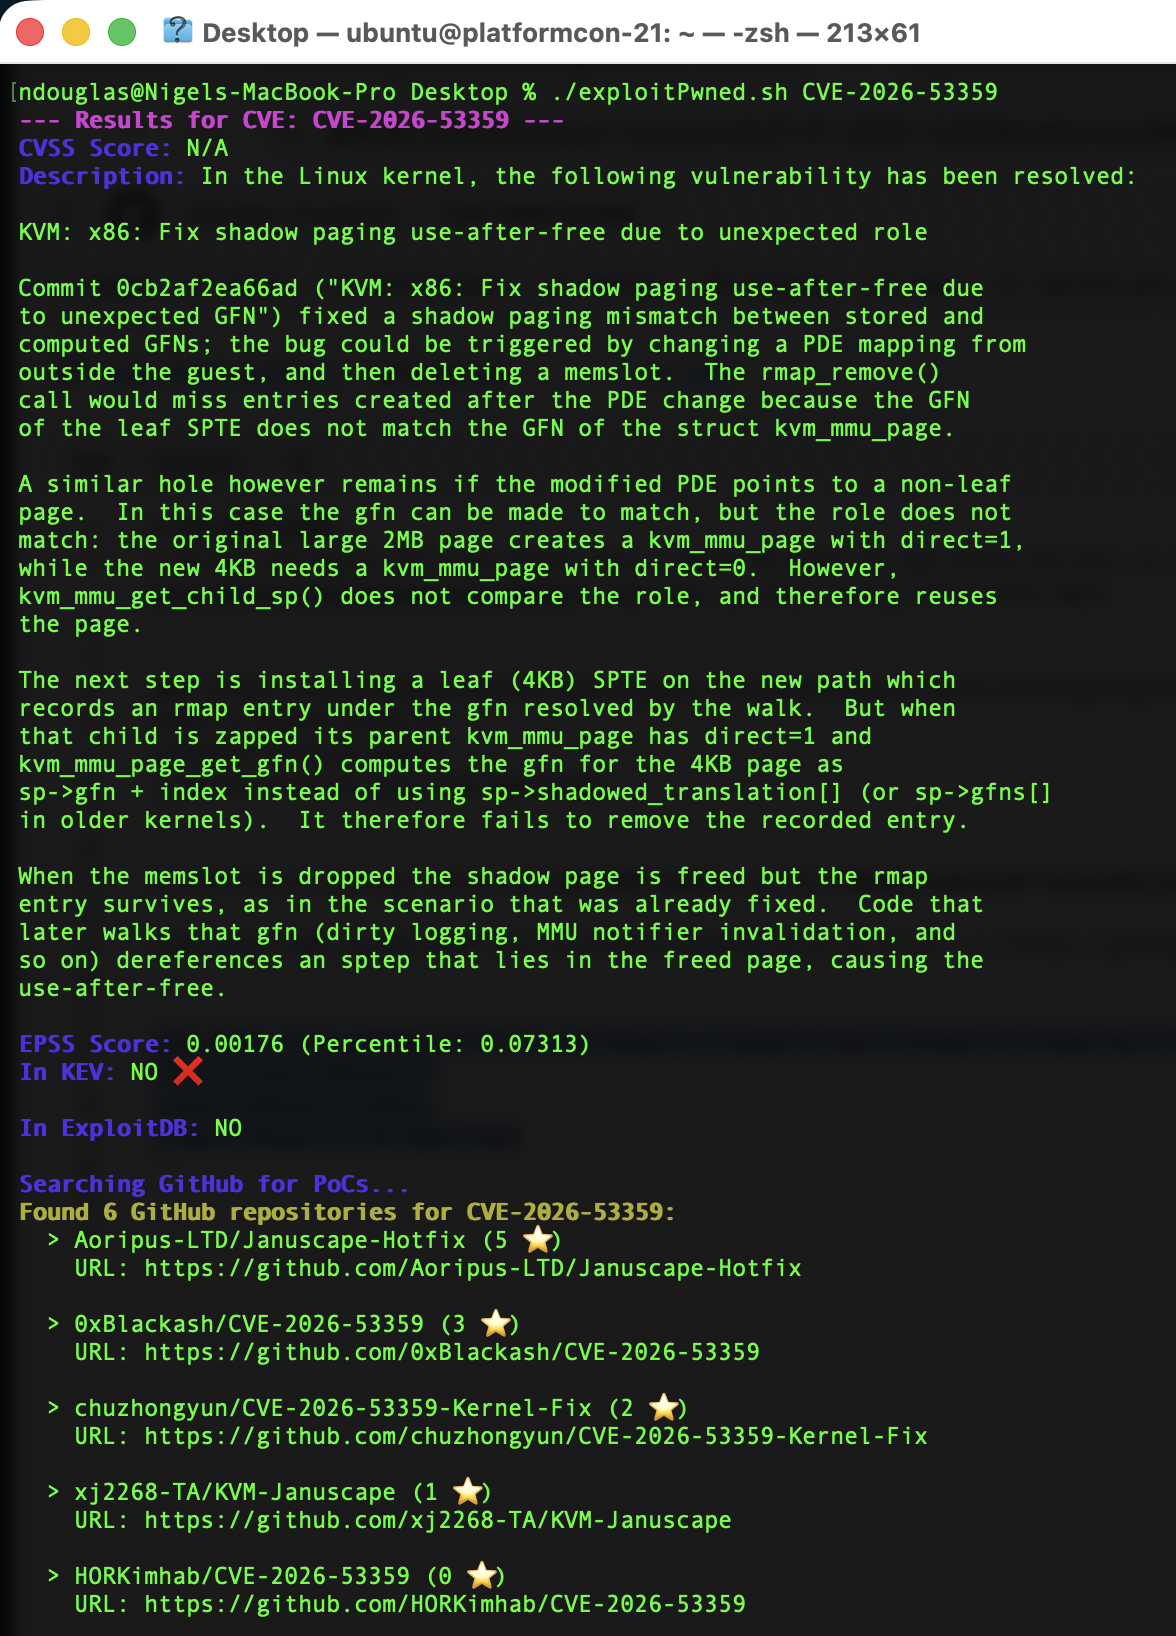
لقطة شاشة 2026-07-15 في 12 05 05

دليل على أننا لا يمكننا الوثوق بشكل أعمى في KEV و ExploitDB

باستخدام السكريبت exploitPwned.sh، يمكننا أن نرى أن بعض المستخدمين استغلوا الثغرة بالفعل. في أحد السيناريوهات، وبدلاً من تعديل الشفرة المصدرية للنواة أو استبدال الدوال، استخدم باحث صيني في مجال التهديدات أسلوب الترقيع الثنائي الساخن text_poke (NOP Patch) الذي يعدّل مباشرةً التعليمات المعرّضة للاستغلال داخل ذاكرة النواة النشطة.

المستودعURL
Aoripus-LTD/Januscape-Hotfixhttps://github.com/Aoripus-LTD/Januscape-Hotfix
0xBlackash/CVE-2026-53359https://github.com/0xBlackash/CVE-2026-53359
chuzhongyun/CVE-2026-53359-Kernel-Fixhttps://github.com/chuzhongyun/CVE-2026-53359-Kernel-Fix
xj2268-TA/KVM-Januscapehttps://github.com/xj2268-TA/KVM-Januscape
HORKimhab/CVE-2026-53359https://github.com/HORKimhab/CVE-2026-53359
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






