
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-7431 — CVE-2025-7431 | Kitploit
أدوات/GitHubGitHub/nagisayumaa/cve-2025-7431
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHubnagisayumaa/cve-2025-7431

CVE-2025-7431

CVE-2025-7431

عرض المستودع
39منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

إثبات المفهوم – CVE-2025-7431 Knowledge Base <= 2.3.1 - ثغرة تخزين XSS مصادق عليها (مسؤول+) عبر اسم المكون الإضافي

CVSS:3.1/AV:N/AC:H/PR:H/UI:N/S:C/C:L/I:L/A:N ------- 4.4

نظرة عامة على الثغرة

يمكن لمهاجم مصادق عليه (مسؤول) استغلال ثغرة تخزين XSS في إضافة Knowledge Base لووردبريس عن طريق حقن محتوى shortcode ضار في إعدادات الإضافة.

خطوات إعادة الإنتاج

  1. يتنقل المختبر إلى:
WordPress Admin Dashboard → Knowledge Base → Settings
  1. في حقل اسم المكون الإضافي لقاعدة المعرفة (ضمن قسم خيارات الاسم)، يقوم المهاجم بحقن الحمولة الضارة التالية باستخدام الـ shortcode القابل للثغرة [kbalert]:
[kbalert type='" onmouseover="alert('hacked_by_nagisa_yumaa')"']XSS[/kbalert]
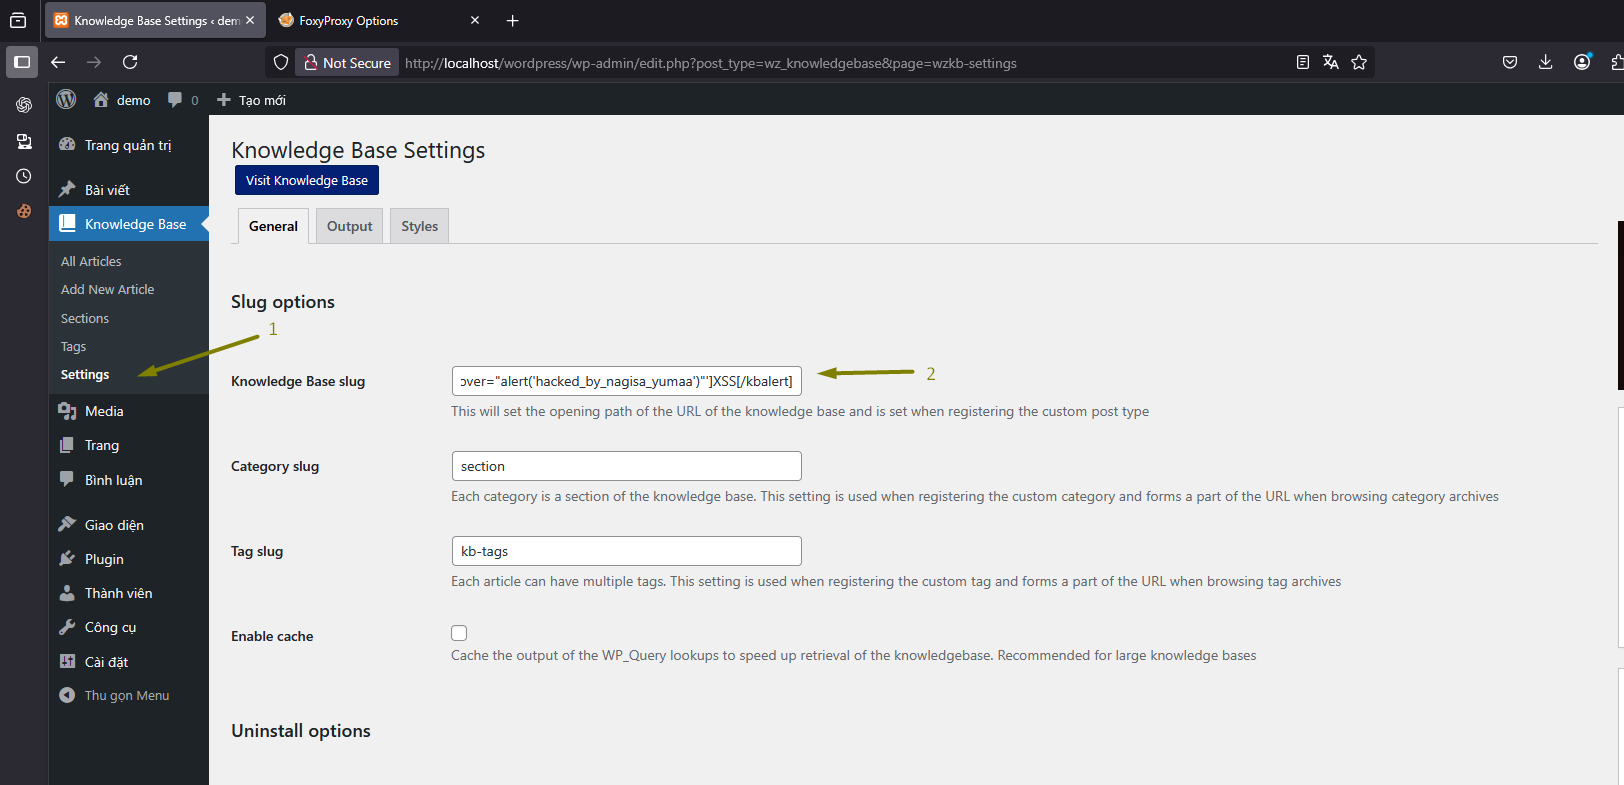
نص بديل نص بديل 3. تشغيل XSS عندما يصل ضحية (مثل مسؤول أو أي مستخدم مسجل الدخول) إلى عرض "جميع المقالات" لقاعدة المعرفة، يتم عرض JavaScript الضار المضمن في slug وتنفيذه تلقائيًا، مما يؤدي إلى تشغيل الهجوم. نص بديل

التأثير الأمني

  • يؤدي XSS المستمر إلى:

    • اختطاف الجلسة

    • السيطرة على حساب المسؤول

    • التصيد داخل لوحة تحكم ووردبريس

  • تؤثر الثغرة على جميع الإصدارات ≤ 2.3.1

تنزيل الأداة