 musana/mx-takeover
يمسح سجلات DNS MX لاكتشاف النطاقات غير المهيأة أو المنتهية أو غير المسجلة المعرضة لخطر الاستيلاء على البريد الإلكتروني، مع دعم استرداد تلقائي لـ Mailgun.



كيف يعمل • الميزات • التثبيت • الاستخدام • تشغيل mx-takeover
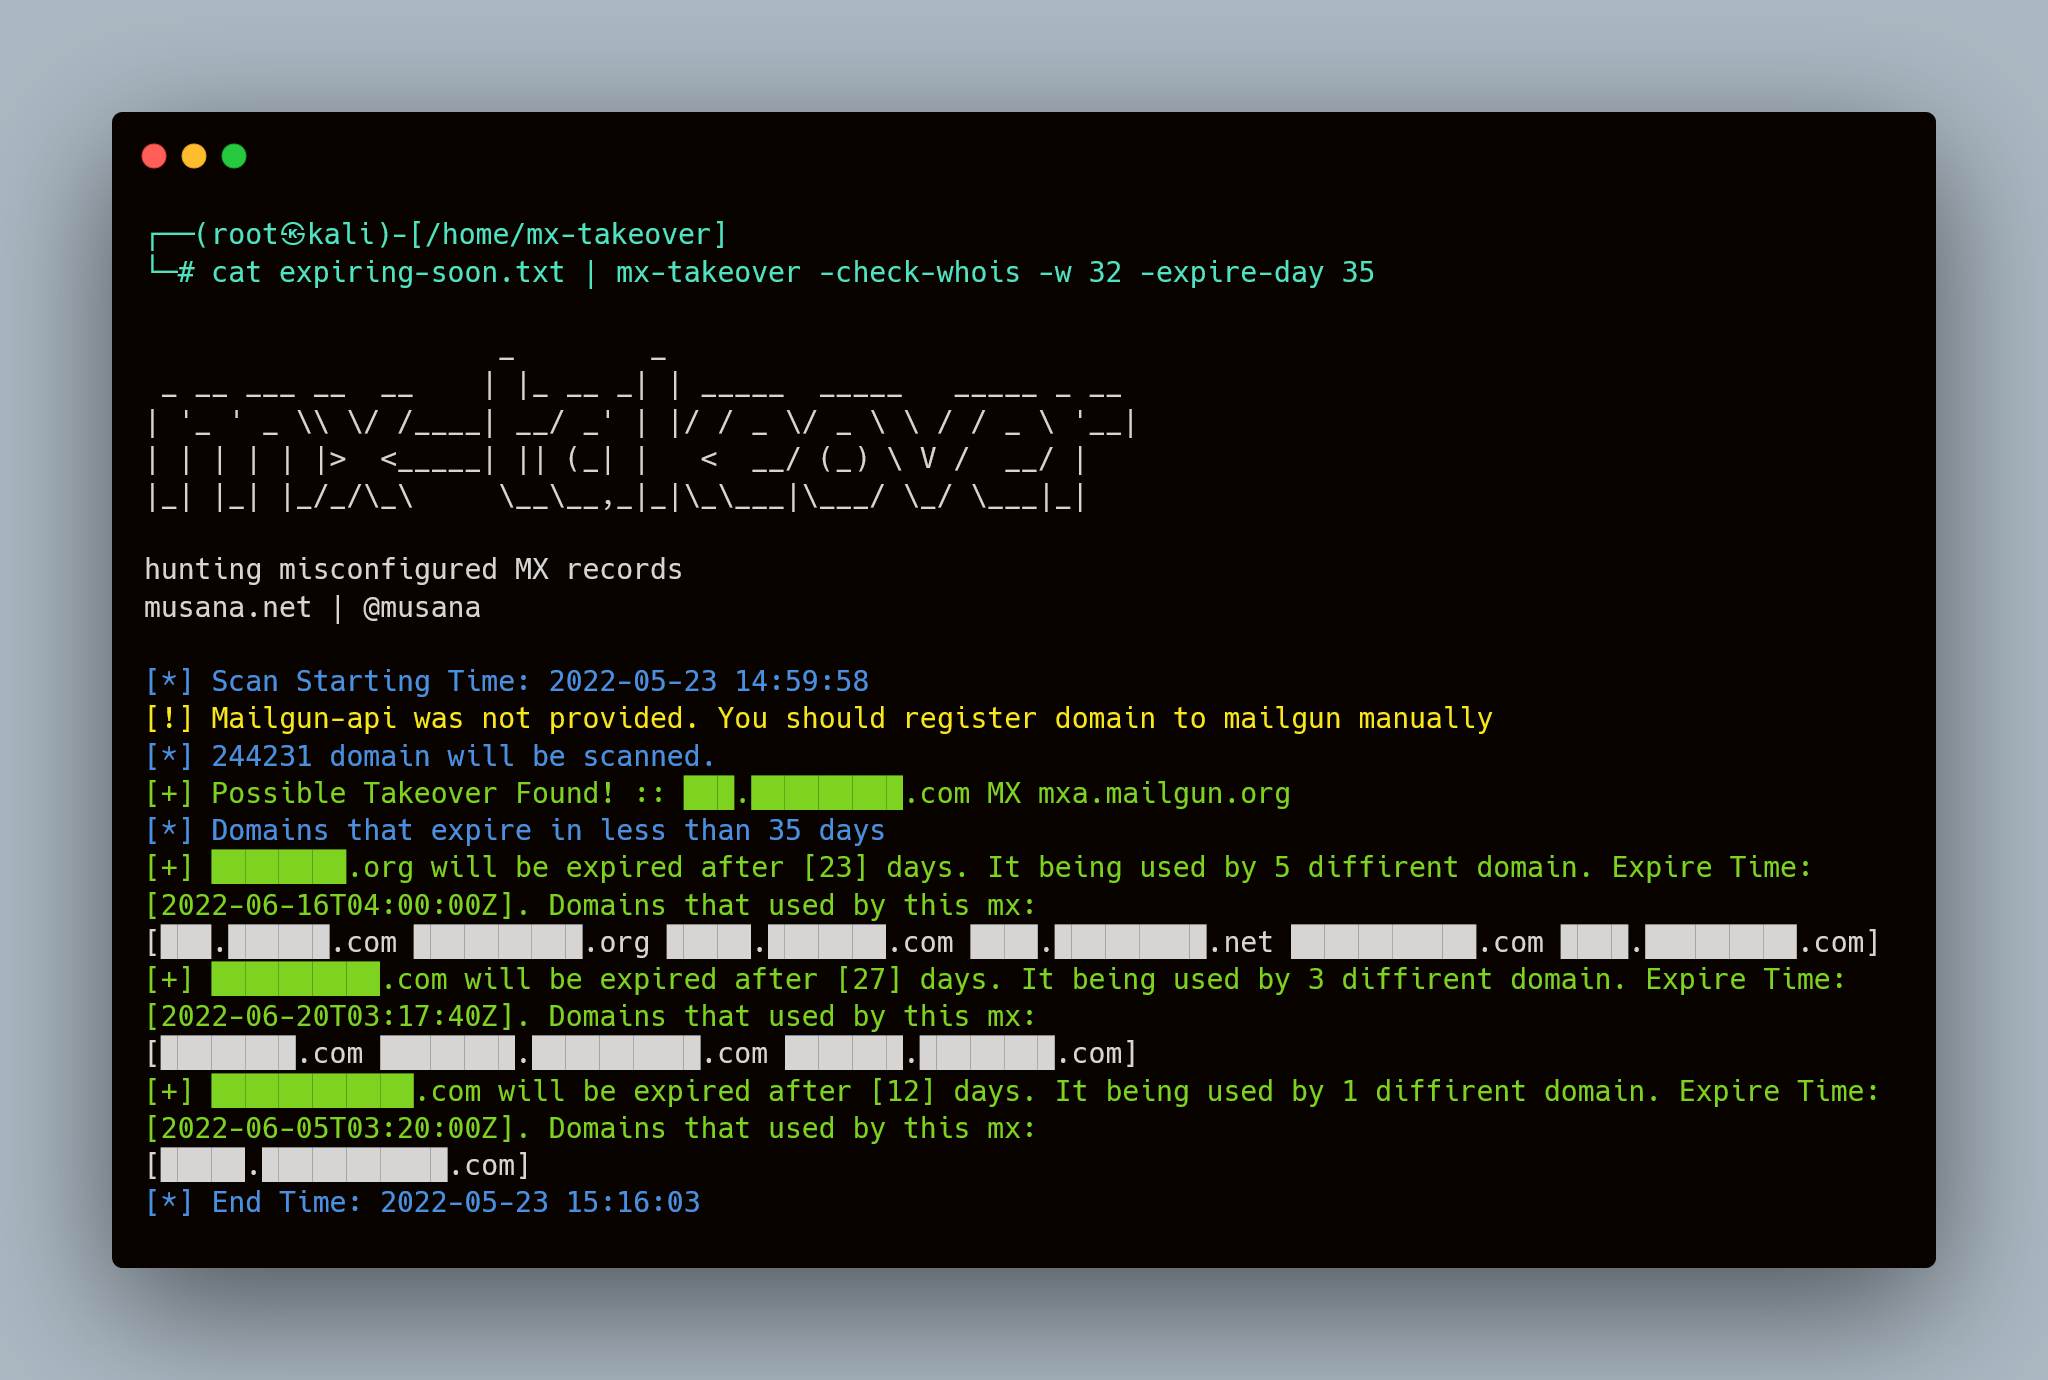
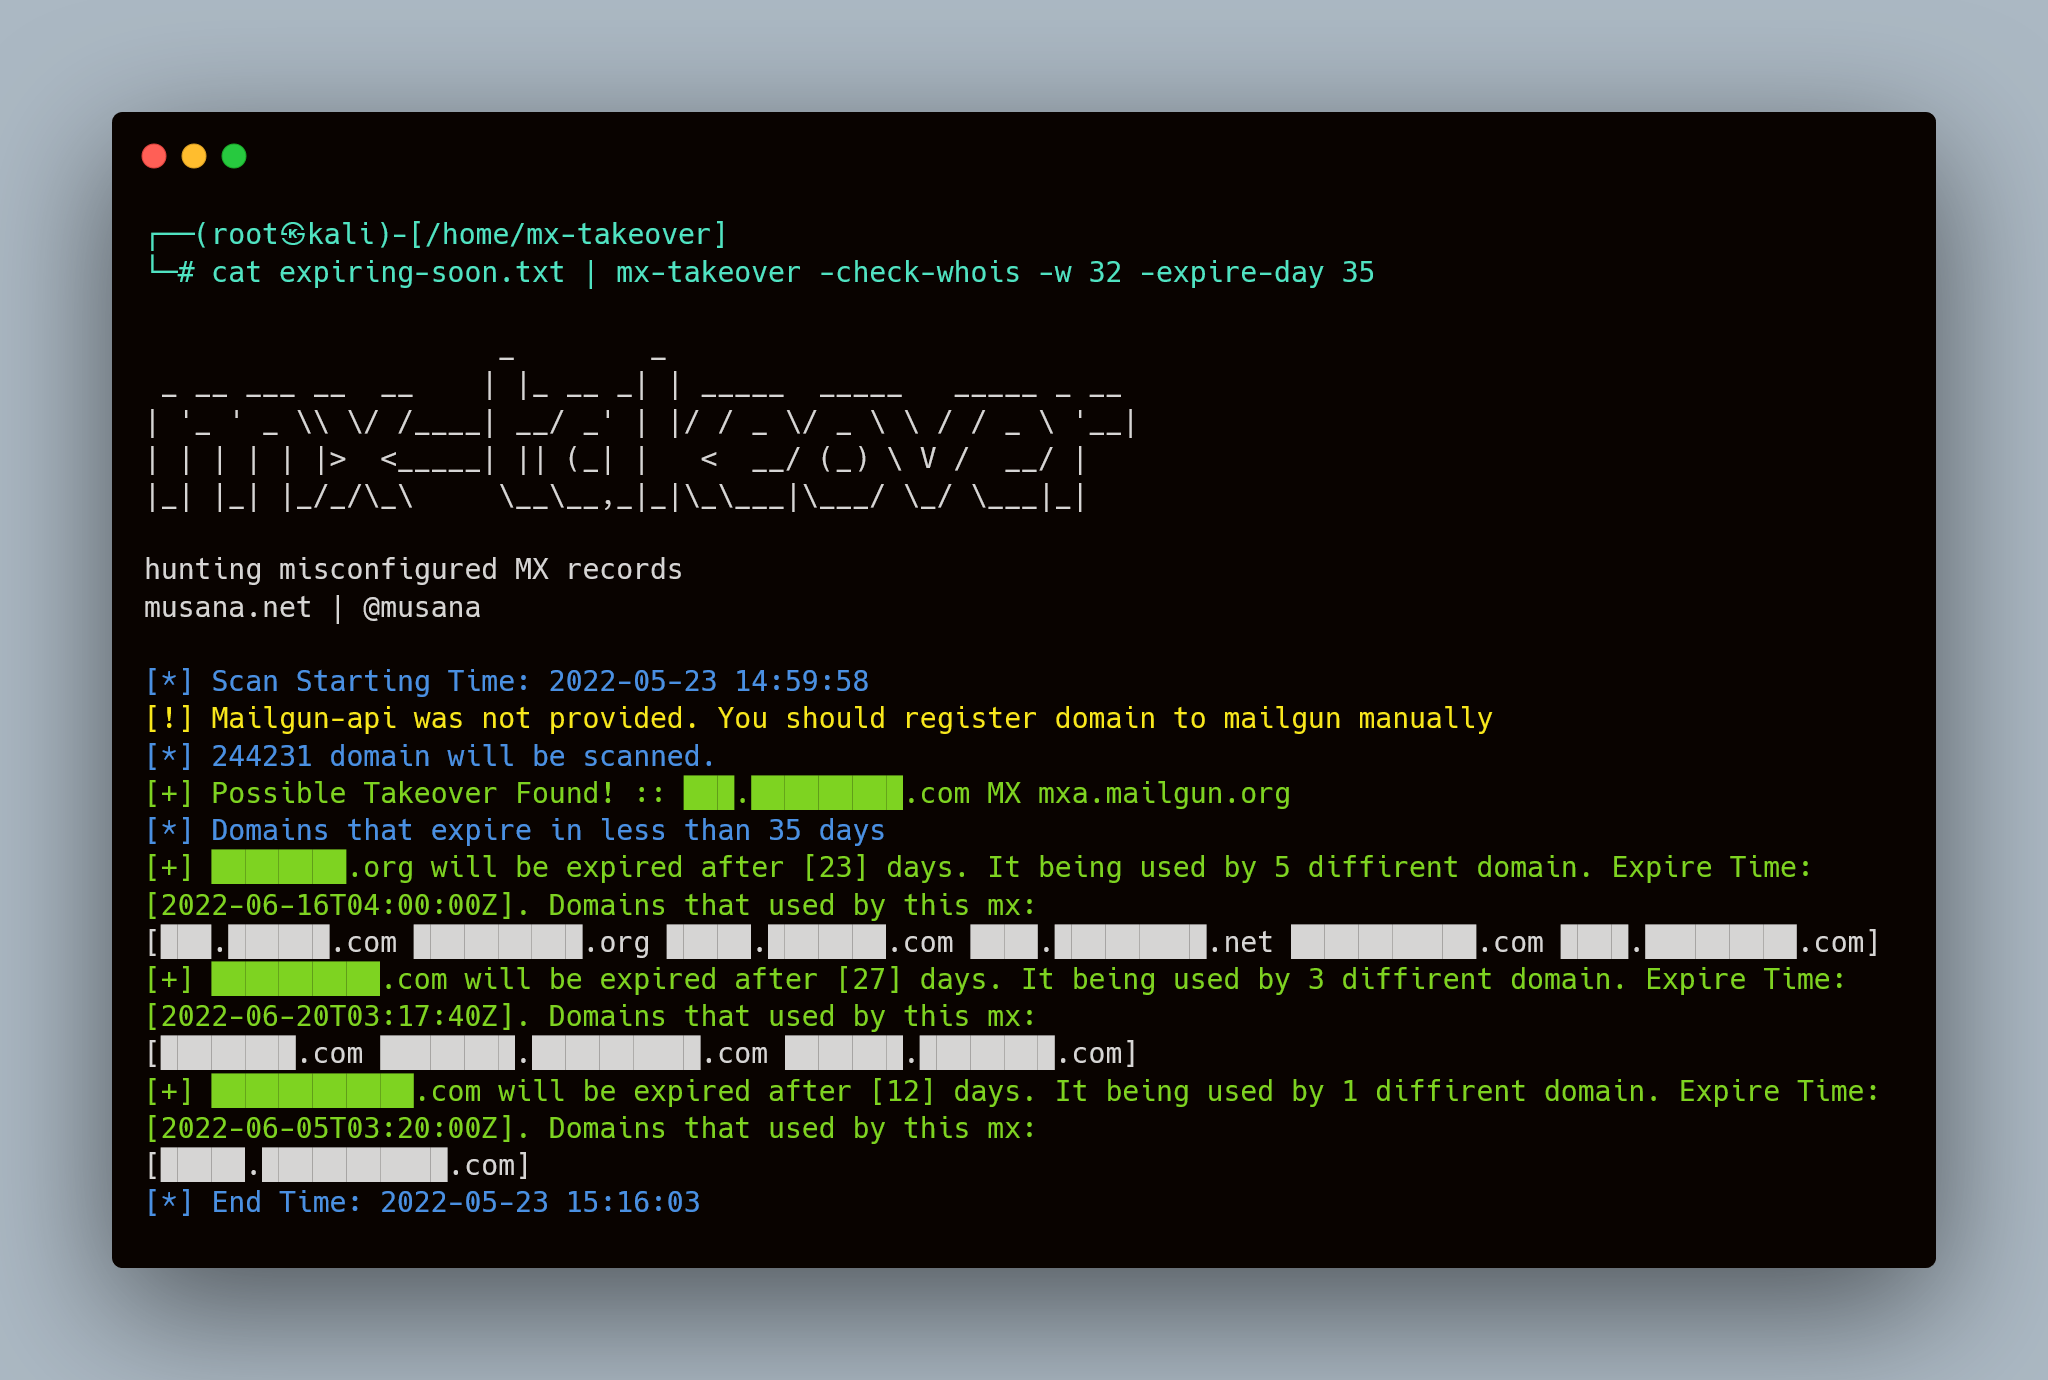
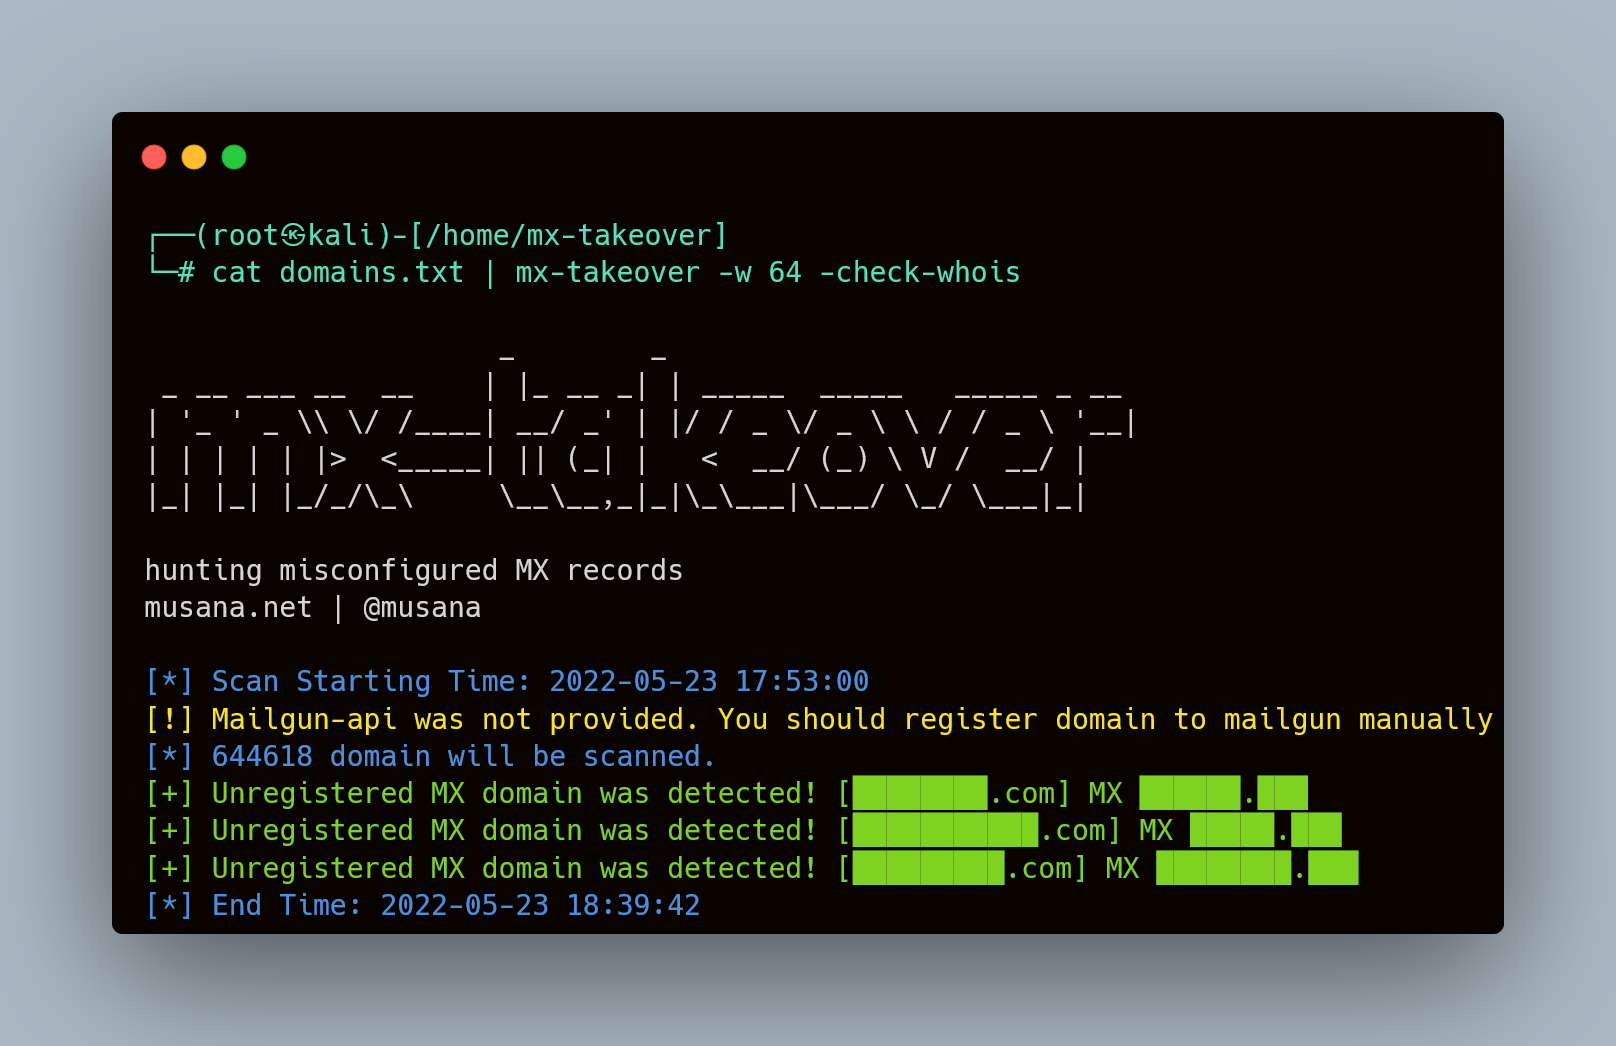
mx-takeover يركز على سجلات DNS MX ويكتشف سجلات MX غير المهيأة بشكل صحيح. يدعم حالياً ثلاث تقنيات. وهي:
القيود
يستخدم Mailgun سجلات MX لاستلام البريد، وسجلات TXT لإرسال البريد، وسجلات CNAME للتتبع. من بين هذه السجلات، سجل DKIM فقط هو الفريد ويتم إنشاؤه عشوائياً.
لذلك، لا يمكن إرسال رسائل بريد إلكتروني نيابة عن شخص آخر، ولكن يمكن قراءة (استلام) الرسائل المرسلة من قبل شخص آخر إلى المجال المرتبط.
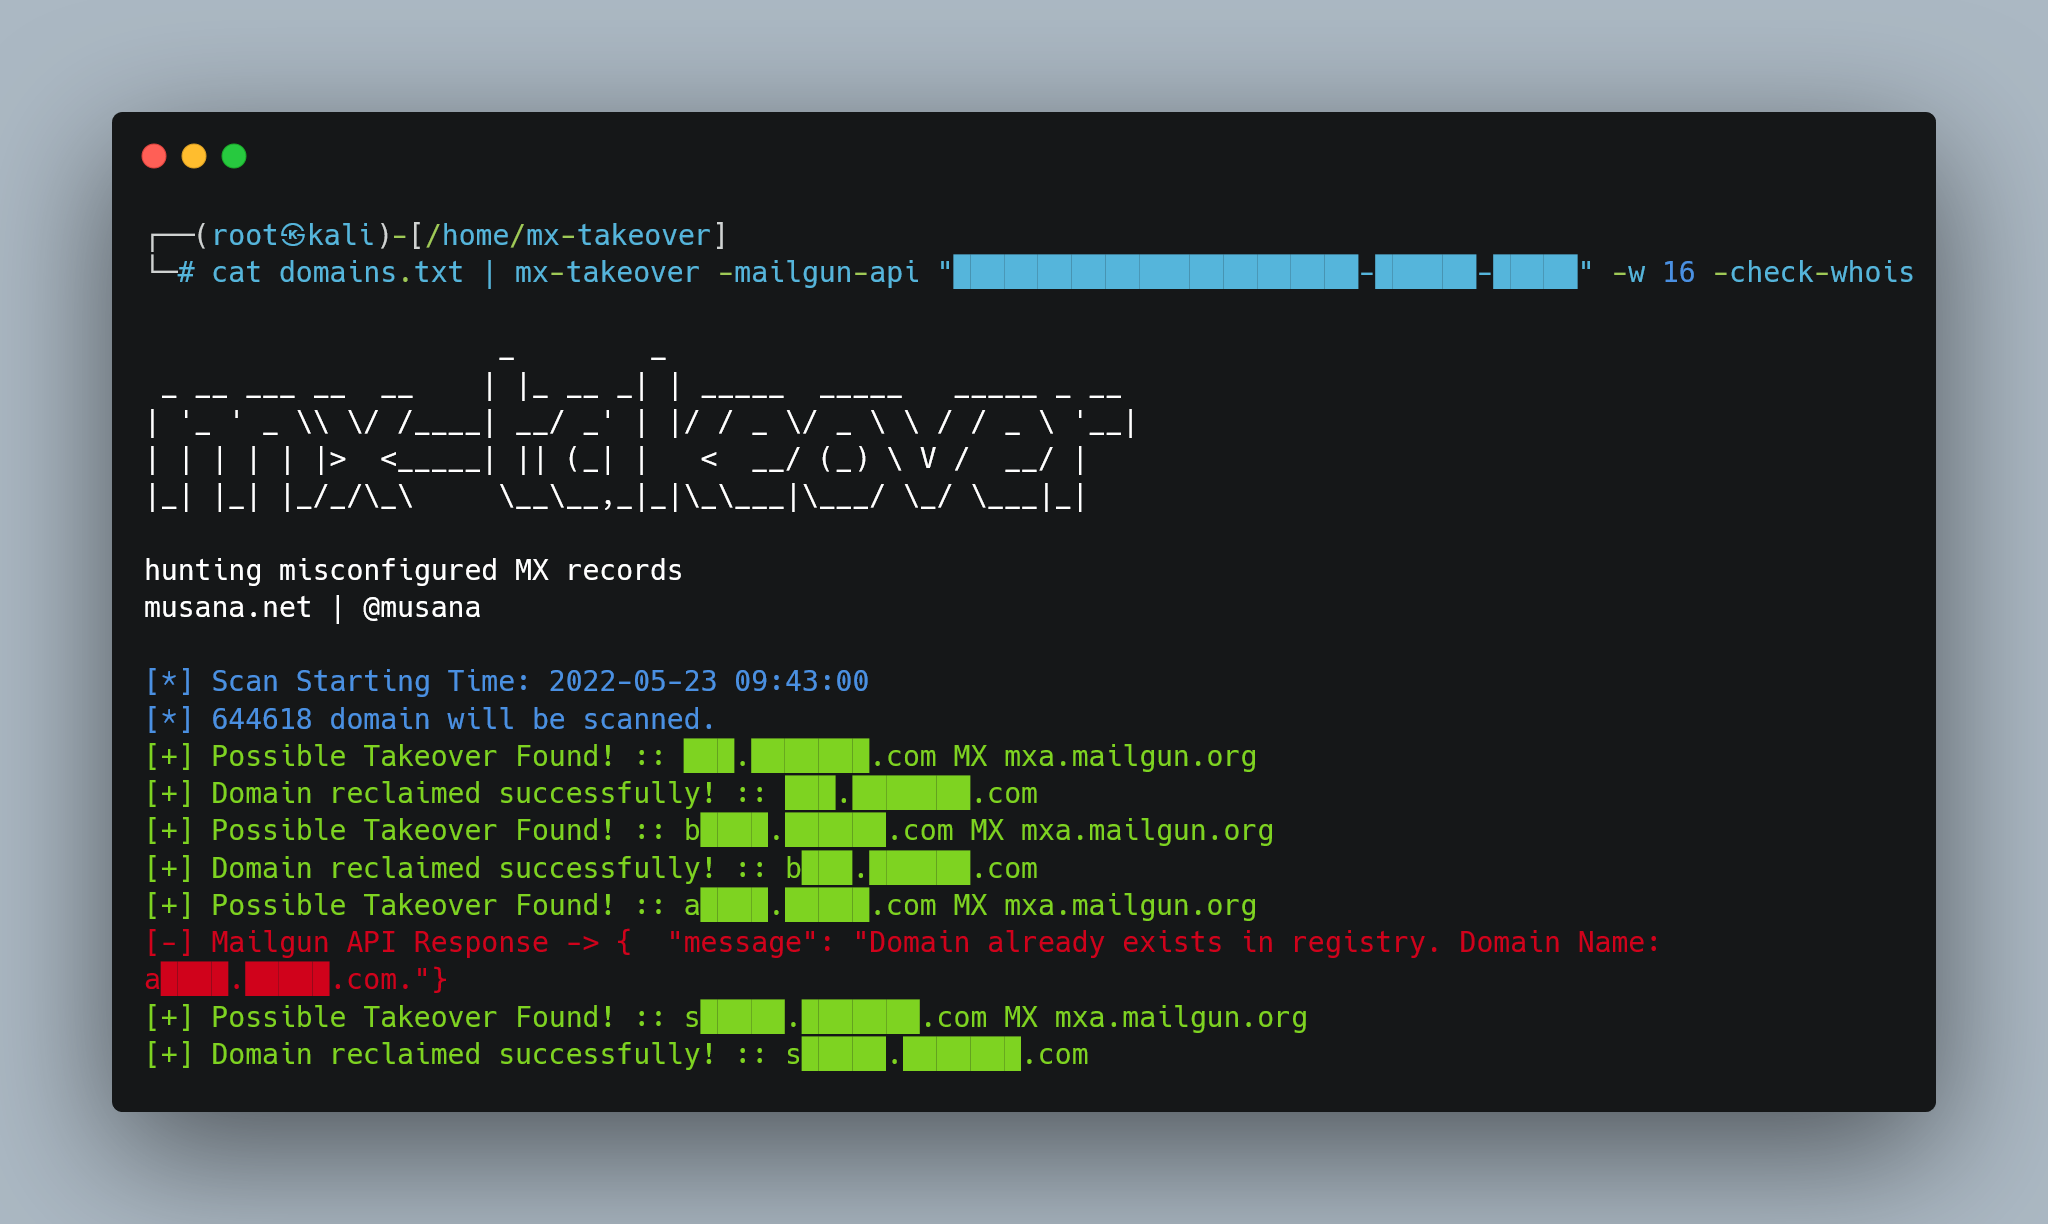
يتطلب mx-takeover go1.17 للتثبيت بنجاح. قم بتشغيل الأمر التالي للتثبيت.
go install -v github.com/musana/mx-takeover@latest
mx-takeover -h
سيؤدي هذا إلى عرض المساعدة الخاصة بالأداة.
┌──(root㉿kali)-[/home/mx-takeover]
└─# mx-takeover -h

                     _        _
 _ __ ___ __  __    | |_ __ _| | _____  _____   _____ _ __
| '_ ' _ \\ \/ /____| __/ _' | |/ / _ \/ _ \ \ / / _ \ '__|
| | | | | |>  <_____| || (_| |   <  __/ (_) \ V /  __/ |
|_| |_| |_/_/\_\     \__\__,_|_|\_\___|\___/ \_/ \___|_|

صيد سجلات MX غير المهيأة
musana.net | @musana

  -check-whois
        التحقق من whois للكشف عن نطاقات MX غير المسجلة أو التي ستنتهي صلاحيتها قريباً
  -expire-day int
        الأيام المقدرة لانتهاء الصلاحية (الافتراضي 30)
  -h    المساعدة
  -mailgun-api string
        واجهة برمجة تطبيقات mailgun للاستيلاء على النطاق تلقائياً
  -output string
        حفظ الإخراج إلى ملف بصيغة json
  -show-only-mx
        إظهار فقط تلك التي تحتوي على سجلات MX
  -v    طباعة جميع السجلات
  -w int
        عدد العمال (الافتراضي 32)
يجب أن يكون ملف النص سطراً بسطر
يجب أن يبدأ كل نطاق في ملف النص بـ http:// أو https://
┌──(root㉿kali)-[/home/mx-takeover]
└─# cat sdomain.txt| mx-takeover -check-whois -w 64 -output mx.json

                     _        _
 _ __ ___ __  __    | |_ __ _| | _____  _____   _____ _ __
| '_ ' _ \\ \/ /____| __/ _' | |/ / _ \/ _ \ \ / / _ \ '__|
| | | | | |>  <_____| || (_| |   <  __/ (_) \ V /  __/ |
|_| |_| |_/_/\_\     \__\__,_|_|\_\___|\___/ \_/ \___|_|

صيد سجلات MX غير المهيأة
musana.net | @musana

[*] وقت بدء الفحص: 2022-05-23 15:15:22
[!] لم يتم توفير واجهة برمجة تطبيقات Mailgun. يجب عليك تسجيل النطاق في Mailgun يدوياً
[*] سيتم فحص 141 نطاقاً.
[*] النطاقات التي ستنتهي صلاحيتها في أقل من 30 يوماً
[*] تم حفظ نتائج الفحص في mx.json
[*] وقت الانتهاء: 2022-05-23 15:15:24
المفاتيح هي نطاقات MX. القيم هي النطاقات المستخدمة بواسطة النطاق المحدد في المفتاح.
┌──(root㉿kali)-[/home/mx-takeover]
└─# cat mx.json| jq .
{
  "google.com": [
    "_cisco-uds._tcp.wordcamp.org"
  ],
  "maximum.nl": [
    "mcdonalds.maximum.nl"
  ],
  "naver.jp": [
    "line.naver.jp"
  ],
  "slgnt.eu": [
    "leveranciersmail.bol.com"
  ],
  "wordpress.net": [
    "_cisco-uds._tcp.wordpress.net"
  ],
  "wordpress.org": [
    "92.wordpress.org",
    "_cisco-uds._tcp.planet.wordpress.org",
    "_cisco-uds._tcp.profiles.wordpress.org",
    "_cisco-uds._tcp.wordpress.org",
    "_cisco-uds.planet.wordpress.org",
    "_cisco-uds.profiles.wordpress.org",
    "93.wordpress.org",
    "94.wordpress.org",
    "95.wordpress.org"
  ]
}
تحديث مهم (15.06.2022): يتطلب Mailgun الآن التحقق من DNS لجميع السجلات (MX, TXT, CNAME) حتى لاستلام البريد فقط. قبل الإصلاح، كان يكفي التحقق من MX لاستلام البريد. قبل حوالي ثلاثة أسابيع، كان هذا يعمل لكن الثغرة قد أصلحت الآن بواسطة Mailgun. كان الإرسال ناجحاً عند إرسال البريد مسبقاً ويمكنك الوصول إلى محتوى البريد من سجلات Mailgun لكنك الآن تحصل على خطأ "relaying denied". إذا حاولت الإرسال ستحصل على خطأ Remote Server returned '550 5.7.367 Remote server returned not permitted to relay -> 550 5.7.1 Relaying denied'.
وجدت هذا المشروع مفيداً؟ يمكنك شراء قهوة لي.







