
 murphysecurity/libwebp-checker
أداة للعثور على libwebp المعرض للثغرات (CVE-2023-4863)

中文 | EN
تتحقق هذه الأداة مما إذا كان تطبيق الخادم الخاص بك أو العملية المتأثرة بـ CVE-2023-4863 libwebp تجاوز سعة المخزن المؤقت في الكومة (الإصدار فوق 0.5.0).
قم بتشغيل هذا البرنامج النصي في بيئة الإنتاج الخاصة بك بحذر.
نتيجة الفحص

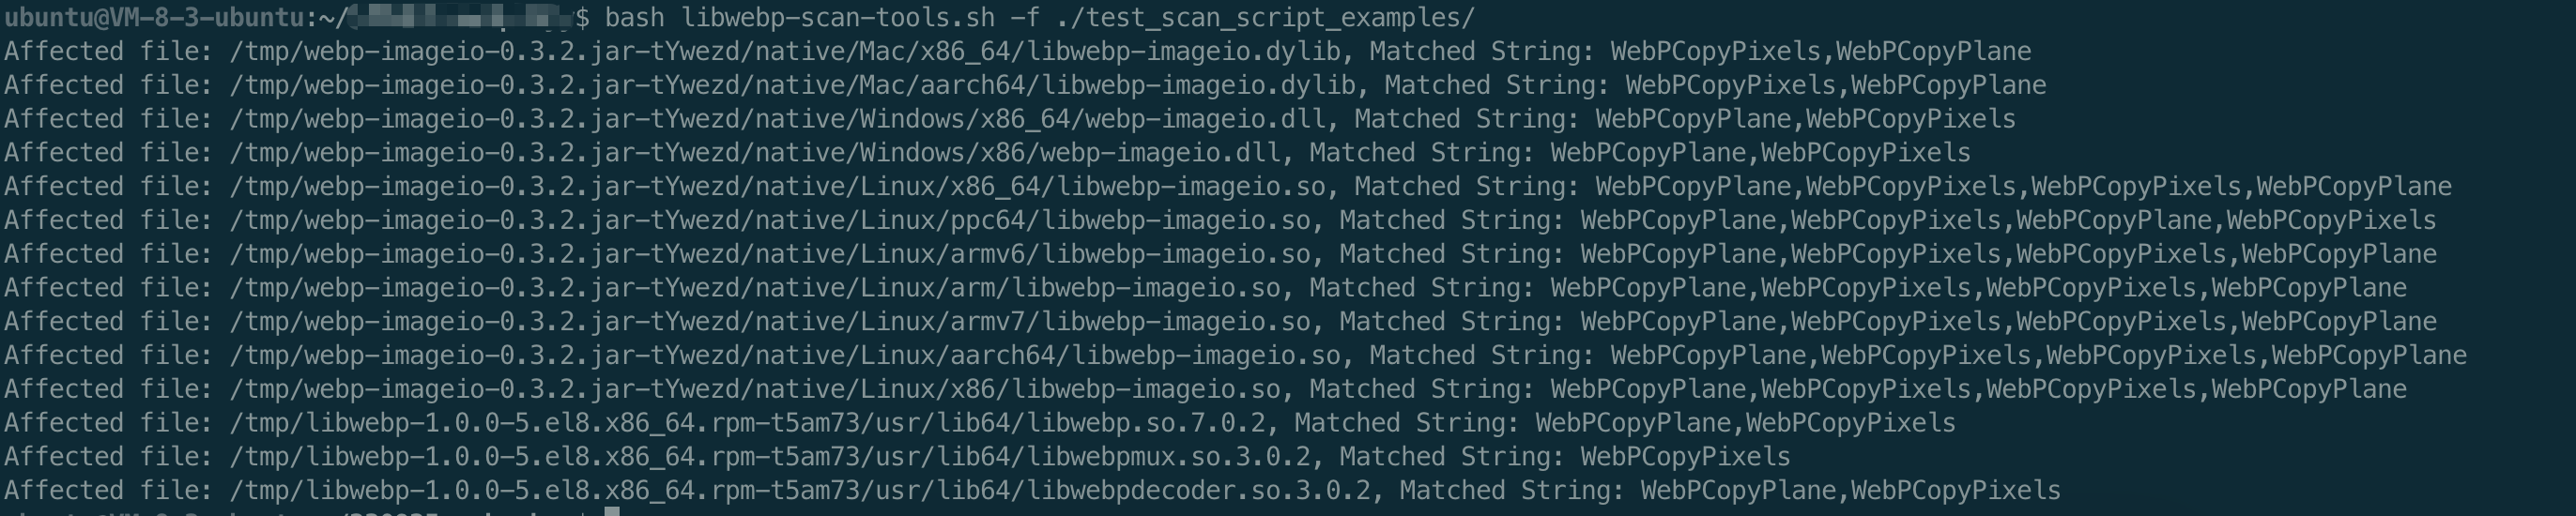
WebPCopyPlane وWebPCopyPixels. الوظيفة المعرضة للثغرة هي VP8LBuildHuffmanTable. لذلك، يمكن التعرف على إصدارات libwebp التي بها ثغرات من خلال مطابقة أسماء هذه الوظائف في الملفات.VP8LHuffmanTablesAllocate. إذا لم يتم تجريد الملف المستهدف، يمكن أن تكون هذه الوظيفة أيضًا أساسًا لتحديد الإصدار.في البيئات المحلية أو بيئات الخادم، تهدف هذه الأداة إلى فحص مسارات محددة، وملفات ثنائية لجميع العمليات الجارية، وحزم jar، وحزم rpm لتحديد ما إذا كان هناك اعتماد على المكون الضعيف لـ libwebp.
نحن نحلل المكونات من مستودع Maven المركزي للحصول على تجزئات المكونات المتأثرة، ونحن نبقي هذه البيانات محدثة باستمرار. يمكنك استخدام هذه البيانات للمطابقة بعد المصادقة باستخدام رمز وصول من MurphySec.com، مما يساعد في توفير وقت التحليل.
انتقل إلى منصة MurphySec - رمز الوصول، انقر على زر النسخ بعد الرمز، ثم سيتم نسخ رمز الوصول إلى الحافظة.

bash libwebp-checker.sh --token Your_Token_From_Console -f /path_you_want_scan/
bash libwebp-checker.sh --token Your_Token_From_Console -p
سيقوم بطباعة أسماء الملفات المتأثرة، ومعرفات العمليات، وسلاسل الكلمات الرئيسية المتطابقة، مثل WebPCopyPlane, WebPCopyPixels. للمساعدة في مزيد من التحليل وتحديث المكون.
ai.edgestore:engine
app.cash.paparazzi:layoutlib-native-linux
app.cash.paparazzi:native-linux
cn.ellabook:flutter-saassdk
cn.ellabook:saassdk
cn.fly2think:SmartPanorama
cn.fly2think:SmartPanoramaX
cn.rongcloud.sdk:fu_beautifier
com.aiyaapp.aiya:AyEffectSDK
com.computinglaboratory:opencv
com.criteo:jvips
com.eworkcloud.starter:ework-cloud-starter-image
com.eworkcloud:ework-cloud-starter-image
com.facebook.fresco:webpsupport
com.facebook.spectrum:spectrum-webp
com.freeletics.fork.paparazzi:layoutlib-native-linux
com.github.gotson:webp-imageio
com.github.jenly1314.WeChatQRCode:opencv-armv64
com.github.jenly1314.WeChatQRCode:opencv-armv7a
com.github.jenly1314.WeChatQRCode:opencv-x86
com.github.jenly1314.WeChatQRCode:opencv-x86_64
com.github.usefulness:webp-imageio
com.github.zjupure:webpdecoder
com.innov8tif.okaycam:opencv
com.innov8tif.okayid:opencv
com.scanzy:ScanzyBarcodeScannerSDK
com.waicool20.skrypton:skrypton-native-linux64
de.marcreichelt:webp-backport
de.sg-o.lib:opencv
id.mob:api-client
io.bitbucket.mobscannersdk:customdocscannerlib
io.bitbucket.mobscannersdk:docscannerlib
io.github.anylifezlb:slientEngine
io.github.darkxanter:webp-imageio
io.github.greycode:ocrlite
io.github.humbleui:skija-linux
io.github.humbleui:skija-linux-x64
io.github.izuiyou:octoflutter
io.github.jiemakel:octavo-assembly_2.12
io.github.zumikua:webploader-desktop
io.johnsonlee.layoutlib:native-linux
io.tiledb:tiledb-cloud-java
net.ifok.image:webp4j
org.demen.android.opencv:opencv
org.demen.android.opencv:opencv-img
org.demen.android.opencv:opencv_world
org.godotengine:godot
org.jetbrains.skiko:skiko-awt-runtime-linux-arm64
org.jetbrains.skiko:skiko-awt-runtime-linux-x64
org.jetbrains.skiko:skiko-jvm-runtime-linux-arm64
org.jetbrains.skiko:skiko-jvm-runtime-linux-x64
org.lucee:sejda-webp
org.openpnp:opencv
org.pireco:kypsdk
org.robolectric:nativeruntime-dist-compat
org.sejda.imageio:webp-imageio
org.sejda.webp-imageio:webp-imageio-sejda
science.aist:aistcv
تواصل مع حساب WeChat الرسمي الخاص بنا، وسنضيفك إلى المجموعة للتواصل.

