 mthcht/threathunting-keywords
قائمة رائعة من الكلمات المفتاحية والقطع الأثرية لجلسات صيد التهديدات

🎯 قائمة بالكلمات المفتاحية لجلسات صيد التهديدات
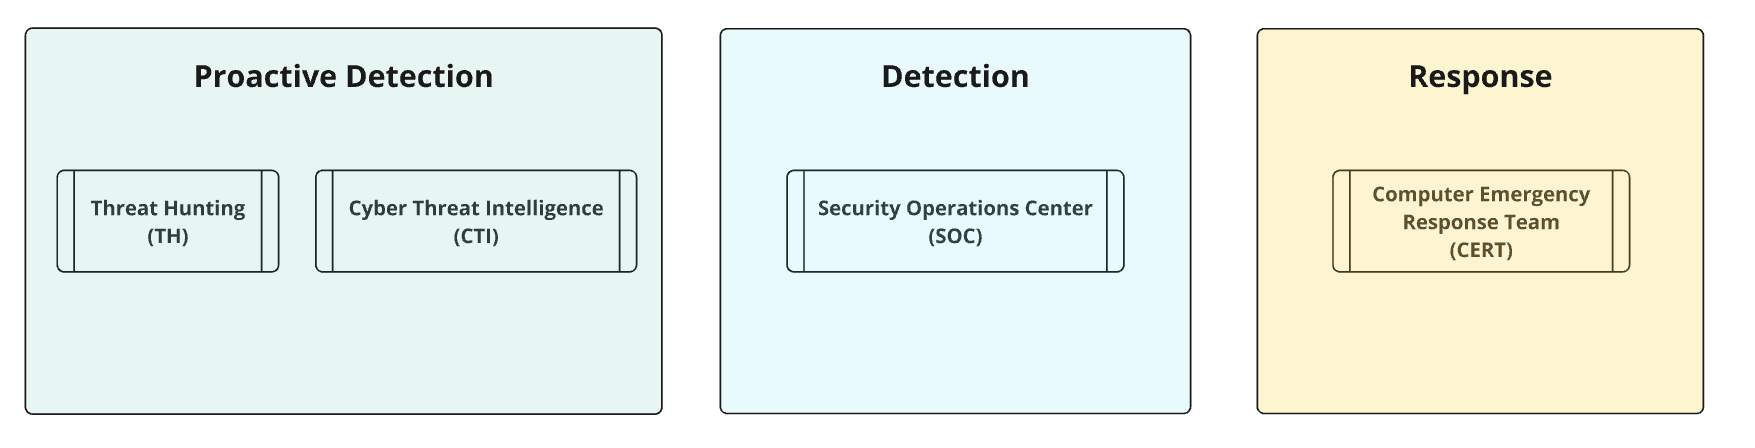
صيد التهديدات هو نهج استباقي ومتكرر لكشف الأنشطة الضارة داخل شبكة المؤسسة أو أنظمتها التي قد تكون تجاوزت التدابير الأمنية الآلية. وعلى عكس التحقيقات التفاعلية التي تُطلقها التنبيهات الأمنية، فإن صيد التهديدات يقوده فحوصات تستند إلى الاستخبارات التهديدية (TI) وفرضيات مستمدة من تحليل منهجي وانتهازي. تساعد هذه الفرضيات 💡 الصيادين على كشف التهديدات غير المعروفة، أو التهديدات المحتملة، أو التهديدات المعروفة التي ربما تكون قد تهربت من أنظمة الكشف الأمنية، بالإضافة إلى الثغرات أو مؤشرات الاختراق (IoCs) التي قد تفوتها الأنظمة الآلية أو تستبعدها. كما تركز العملية على تحديد المؤشرات الأولية للتنبيهات/لوحات التحكم وتحسين سير عمل SOC/الفرز (triage)، مع المساهمة أيضاً في إدارة جرد الأصول المخفية ورفع الأحداث منخفضة/متوسطة الدقة التي تتطلب مزيداً من التحقيق. الهدف الأساسي هو تحديد التكتيكات والتقنيات والإجراءات (TTPs) التي يستخدمها الفاعلون المهاجمون، مما يعزز قدرة المؤسسة على كشف الهجمات المحتملة والتخفيف منها بشكل استباقي.
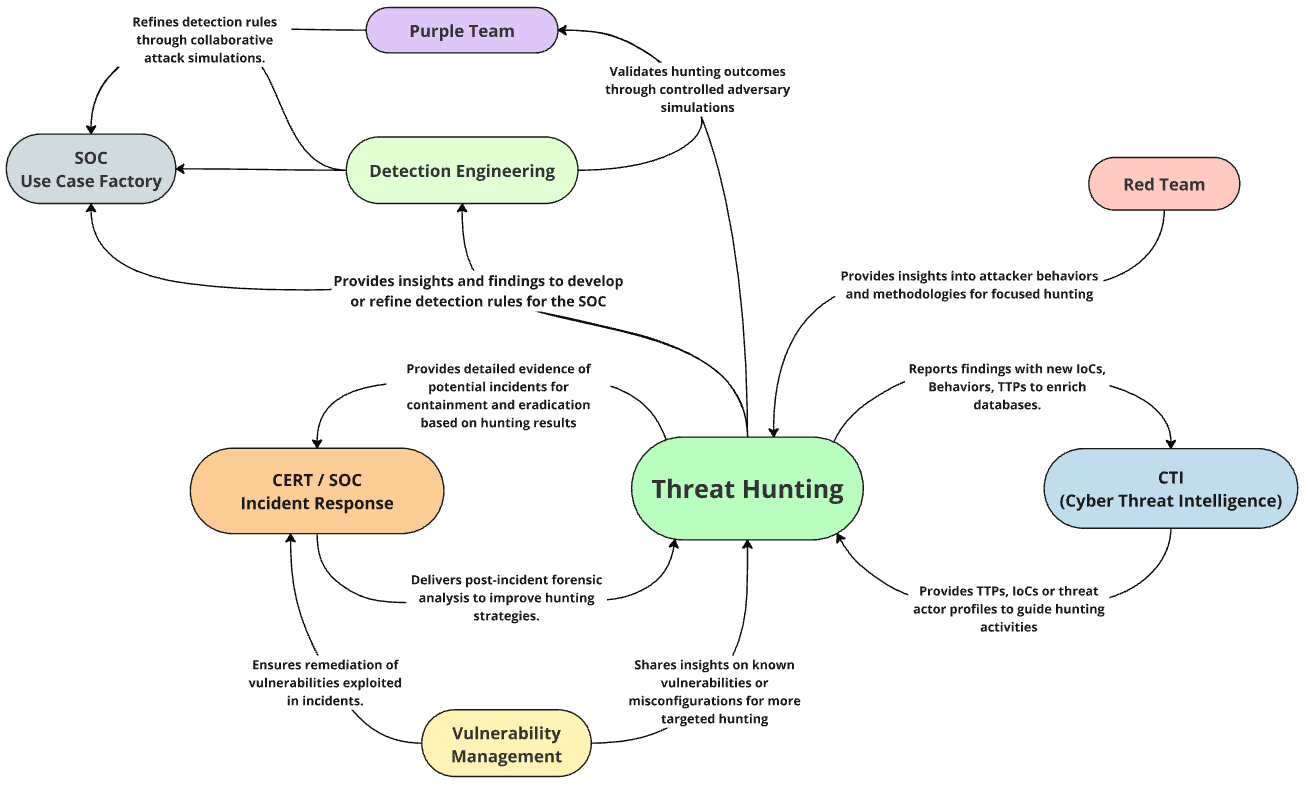
اقتراحي لتنظيم جلسات صيد التهديدات الآلية جزئياً للحفاظ على قواعد كشف عالية الجودة داخل SOC
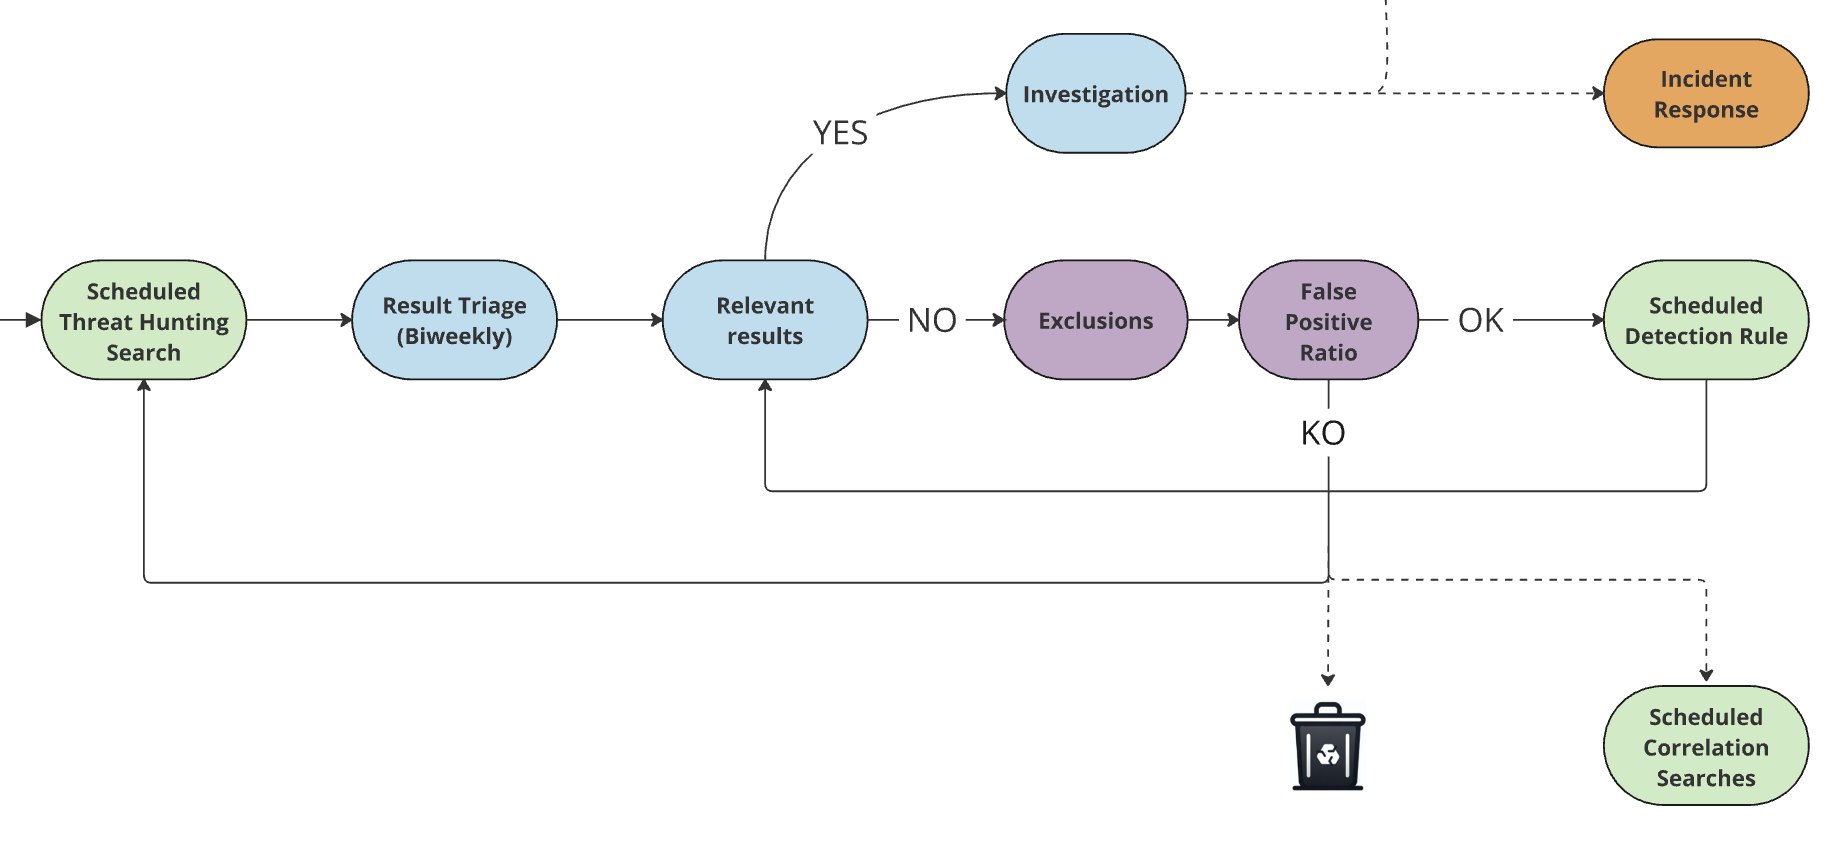
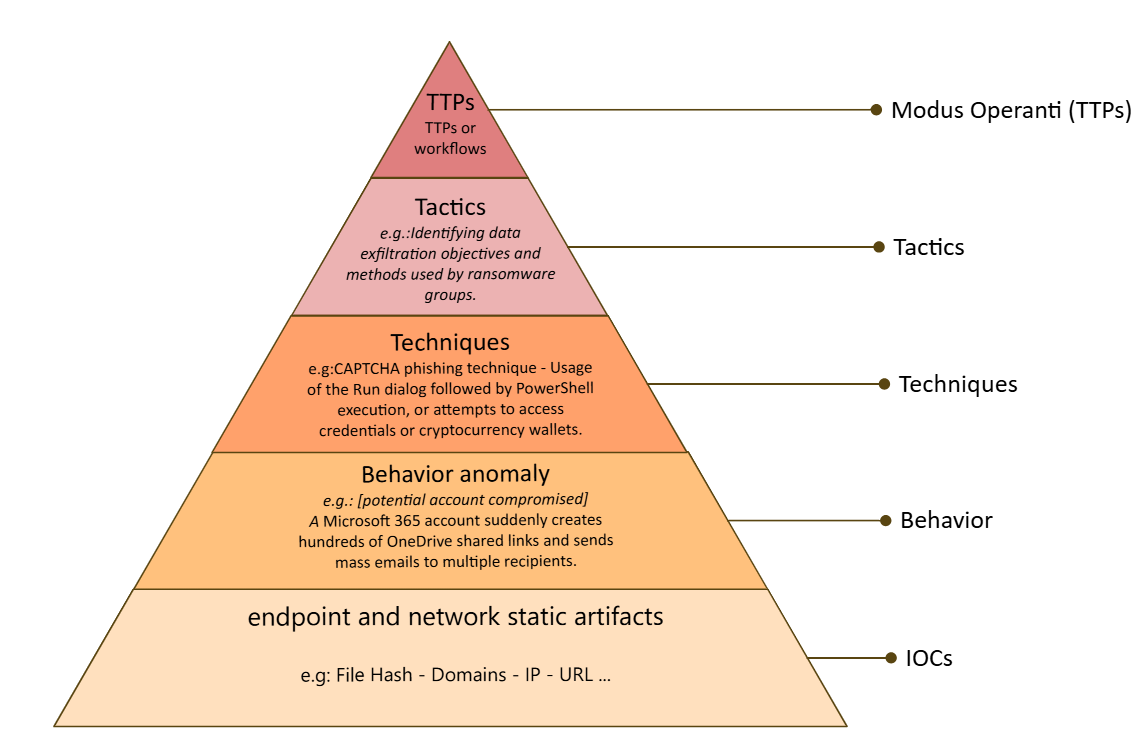 تركز فرق SOC على نشر عمليات كشف عالية الدقة عبر جميع مستويات هرم نضج الكشف، مستهدفةً التهديدات المعروفة بأقل عدد ممكن من النتائج الإيجابية الكاذبة. ويكمل صيد التهديدات ذلك من خلال معالجة التهديدات غير المعروفة وتكتيكات وتقنيات وإجراءات (TTPs) المتقدمة والحالات الشاذة المعرضة لمعدلات عالية من النتائج الإيجابية الكاذبة، مما يسد الفجوات ويعزز تغطية الكشف بما يتجاوز قدرات SOC القياسية.
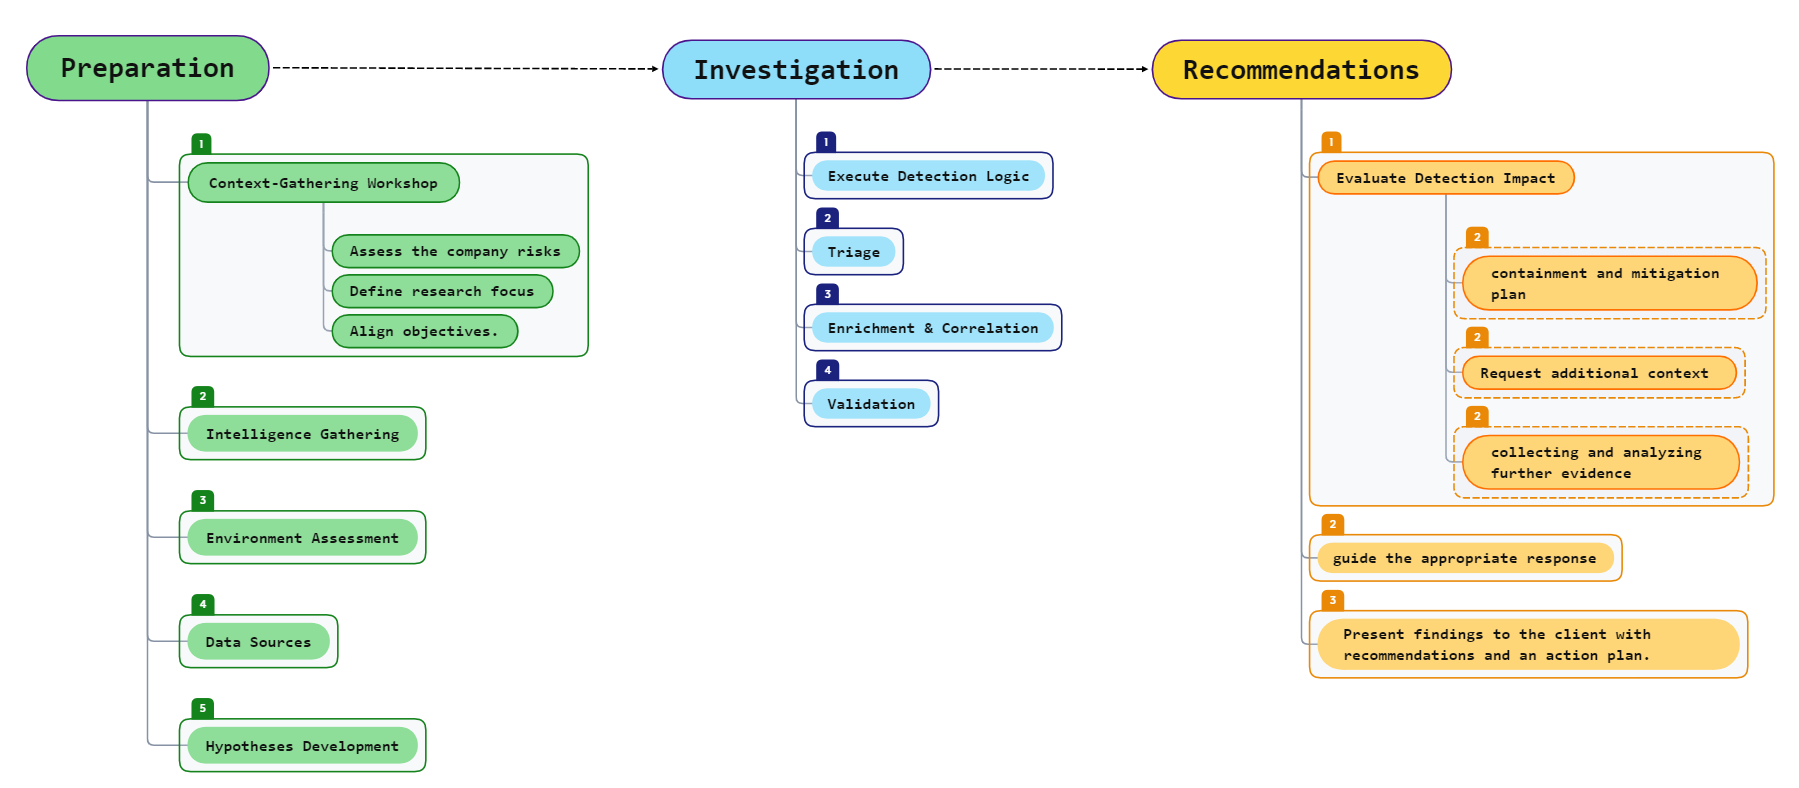
من الأفضل أن يكون لكل جلسة صيد تهديدات أهداف واضحة. يقدم هذا المخطط الانسيابي نهجاً منظماً لتوجيه عمليتك، بدءاً من الإعداد والتحقيق وصولاً إلى التوصيات القابلة للتنفيذ.
🎯 قائمة بالكلمات المفتاحية لجلسات صيد التهديدات
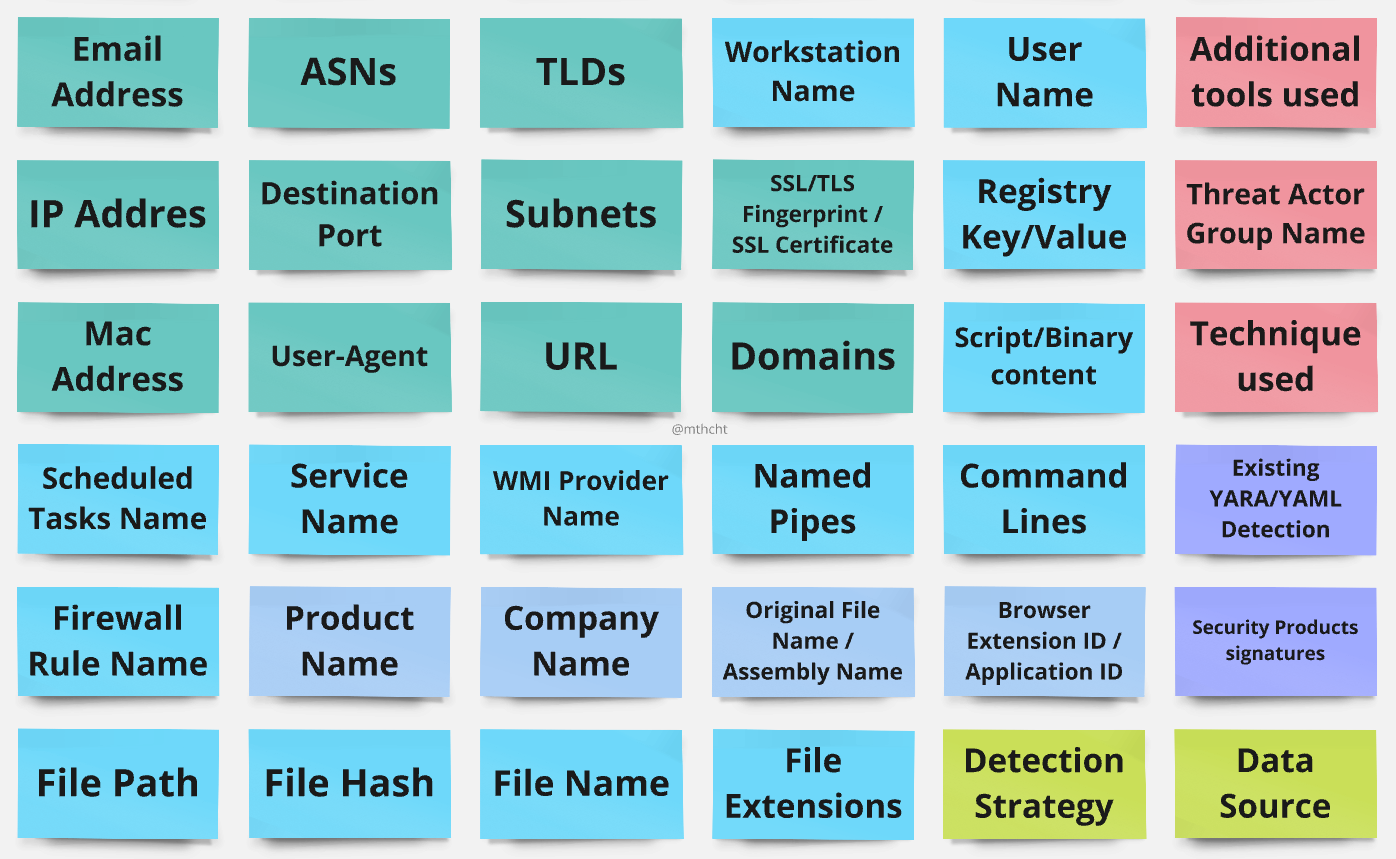
يمكن أن تكون قوائم ThreatHunting-Keywords ذات قيمة لصيادي التهديدات وفرق SOC وCERT لإجراء التحليل الثابت على SIEM، إذ تساعد في تحديد الفاعلين المهاجمين (أو أعضاء الفريق الأحمر 😆) الذين يستخدمون الإعدادات الافتراضية من أدوات الاستغلال المعروفة في السجلات. وتختلف عن موجزات مؤشرات الاختراق (IOC feeds) في أهميتها الدائمة: فالكلمات المفتاحية هنا ليس لها "تواريخ انتهاء صلاحية" ويمكنها كشف التهديدات بعد سنوات من إدراجها، وهي مرنة وتقبل مطابقة أحرف البدل والمطابقة غير الحساسة لحالة الأحرف، وتركز فقط على الكلمات المفتاحية الافتراضية.
صُممت هذه القائمة بشكل أساسي لصيد التهديدات، ويمكن أن تكون مفيدة في السيناريوهات المعقدة. سواء كان لديك إمكانية الوصول إلى SIEM لا تديره، مع بيانات غير محللة، أو كنت جزءاً من فريق SOC يدير SIEM بشكل جيد، فإن الأمثلة المقدمة هنا يمكنها تسريع عملية كشف النشاط الضار دون الحاجة إلى تحليل أي شيء. إذا كانت سجلاتك محللة بالفعل، فيمكن استخدام هذه القائمة لمطابقة الحقول داخل بياناتك، وربما تتحول إلى قاعدة كشف استناداً إلى فئة نوع الكلمة المفتاحية التي تختارها، بشرط أن يكون معدل النتائج الإيجابية الكاذبة منخفضاً بما يكفي.
⚠️ لا يمكن إضافة كل شيء في هذه القائمة، فنحن لا نُنشئ هنا عمليات كشف سلوكية معقدة، فقط عمليات كشف بسيطة بالكلمات المفتاحية في الحقول أو السجلات الخام، تهدف إلى كشف الإعدادات الافتراضية
