
 msnightmare/signdrop
ثغرة تصعيد الامتيازات المحلية يوم الصفر في نظام الملفات المشترك للسجلات (Common Log FileSystem) للمصادقة على Windows

لن تؤثر هذه الثغرة على جميع أجهزة ويندوز، لكنني أقدّر أن 80% من عمليات تثبيت ويندوز حول العالم معرّضة لها. للتحقق، تحتاج إلى تشغيل إثبات المفهوم أو فحص إعدادات السجل لديك، فإذا أنتج صدفة SYSTEM فأنت معرّض للثغرة. وأنت معرّض لها عمومًا إذا كان تثبيت ويندوز لديك أقدم من 90 يومًا، لذا من الآمن افتراض أن كل من يقرأ هذا معرّض للثغرة بالتأكيد.
قد تتساءل عن السبب، وهو يعتمد على ما إذا كانت تخفيف مصادقة CLFS مُفعّلًا أم لا، والسبب هو هذا:
من مايكروسوفت:
حاليًا، تستمر فترة التبني 90 يومًا، بدءًا من الوقت الذي تم فيه تشغيل النظام لأول مرة بهذه النسخة من CLFS. بعد انقضاء فترة التبني هذه البالغة 90 يومًا، سينتقل برنامج التشغيل تلقائيًا إلى وضع الإنفاذ عند تشغيله التالي، وبعد ذلك سيتوقع CLFS أن تحتوي جميع ملفات السجل على رموز مصادقة صالحة. لاحظ أن قيمة الـ 90 يومًا هذه قد تتغير في المستقبل.
منذ 28 أكتوبر 2025، أصدرت مايكروسوفت تخفيف مصادقة CLFS في قناة الإصدار الرسمية للحد من استغلال ثغرات CLFS، إذ كان CLFS هدفًا سهلًا للاستغلال لأنه كان يحلل ملفات سجل معقدة في وضع النواة. لذا إذا حدث أي خطأ، فهو فساد في الذاكرة يمكن استغلاله للحصول على صلاحيات مرتفعة. بعد تنفيذ التخفيف، حدث انخفاض حاد في ثغرات CLFS المستغلة علنًا لأنه لم يعد يمثل سطح هجوم هائل، لكن التخفيف أدخل ثغرة جديدة أسميها "SignDrop"
يوجد العيب المحدد في clfs.sys في طريقة تعامله مع إنشاء ملف المصادقة ".cnpf"، عند إنشاء ملف سجل جديد عبر الوصول إلى الجهاز المكشوف في \CLFS
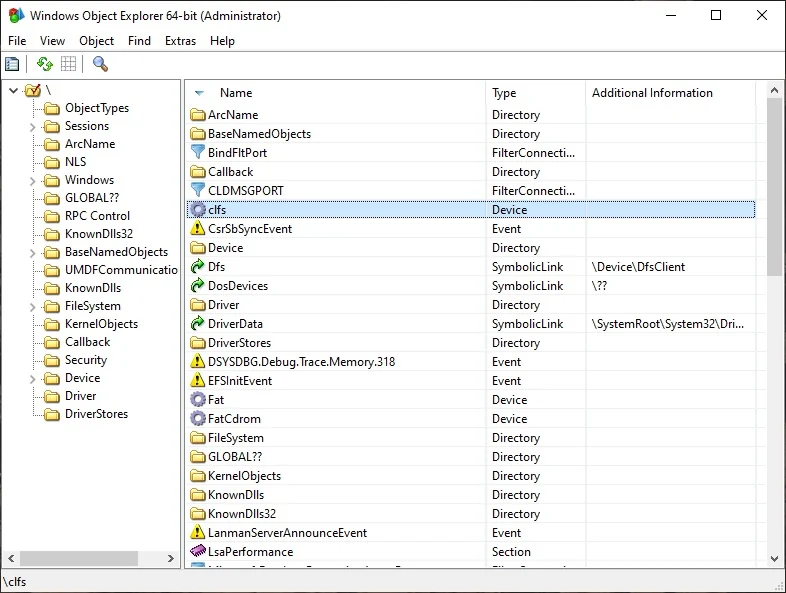
سينشئ برنامج التشغيل لك ملف سجل بامتداد ".blf"، ويمكنك أيضًا إنشاء ملفات سجل مرتبطة بالسجل الأولي عبر استدعاء AddLogContainer، ويمكنك تحديد مسار السجل الجديد، وسيتم أيضًا توقيع هذا السجل الجديد بملف مصادقة آخر ينتهي بـ C:\Controlled\Path.cnpf. حتى هذه النقطة، لم يخطئ CLFS في شيء لأنه يفرض فحص الوصول بشكل صحيح عبر تحديد OBJ_FORCE_ACCESS_CHECK، لذا تُنشأ الكائنات الجديدة ضمن سياق العملية المستدعية.
في روتين CclfsContainer::Create، يمكن العثور على ما يلي،
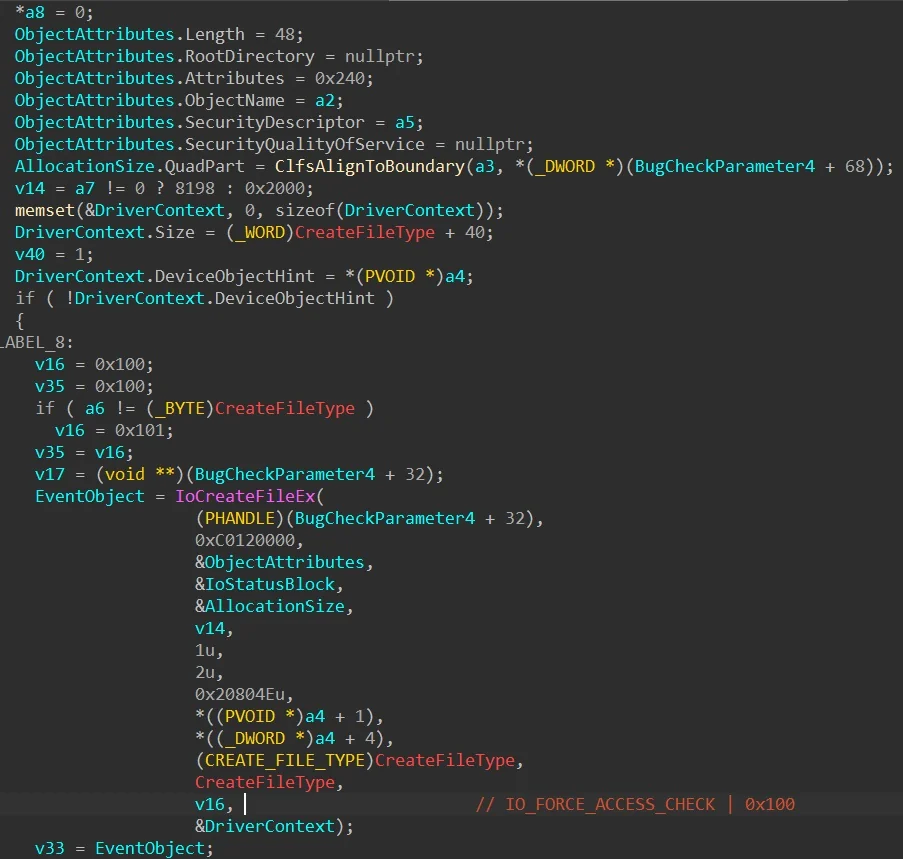
هذا الكود مسؤول عن إنشاء/فتح ملفات الحاوية وملفات المصادقة أيضًا، والجزء المثير للاهتمام هو أنه إذا ربطت ملف سجل بالحاوية الأصلية، فسيتم دائمًا فتح الحاوية المرتبطة أيضًا إذا تم فتح حاوية ".blf" الأصلية. وجدت سلوكًا مثيرًا للاهتمام في CLFS، فإذا كان ملف الحاوية المرتبط حديثًا فارغًا فإن CLFS سيحاول توقيع الملف بغض النظر عما إذا كان ملف التوقيع موجودًا أم لا، وهذا مثير للاهتمام... مجددًا، حتى الآن، التنفيذ سليم لأن كل شيء يتم ضمن سياق العملية المستدعية، لذا لا يمكن أن يحدث خطأ، أليس كذلك؟
يمكن أن تنشأ المشكلة إذا تغيّرت العملية المستدعية، لأن فتح ملف سجل لا يتطلب تحديد أي أعلام خاصة في NtCreateFile، بل يحتاج فقط إلى تحديد المسار الصحيح، فعلى سبيل المثال "\CLFS??\C:\test\t" سيفتح "t.blf" وسيُفتح ملف السجل، وفي هذه الحالة تحديدًا، إذا حدّد الملف ملف سجل مرتبطًا فسيُفتح الملف المرتبط أيضًا.
في هذه الحالة، يمكننا إجبار أي عملية ذات امتيازات على فتح ملف السجل بعد إعداده بصفة مستخدم عادي، وفي هذه الحالة يُجبَر Windows Defender على فتح ملفات الحاوية عبر استدعاء ServerMpUpdateEngineSignature، فعن طريق التلاعب بروابط symbolic links الخاصة بمدير الكائنات، يمكنك خداع Windows Defender لفتح حاوية CLFS في سياق محرك مكافحة البرامج الضارة، وسيستخدم مسار الملف المحدد في الحاوية الأصلية لفتح الحاوية المرتبطة، وإذا كان ملف التوقيع غائبًا فسيُنشأ.
وبما أن العملية المستدعية ذات امتيازات، فسيُنشأ ملف المصادقة بصفة SYSTEM... وما يزيد الأمر سوءًا هو أن CLFS سينشئ دائمًا ملف المصادقة الجديد بقائمة DACL الخاصة بالملف الأصلي
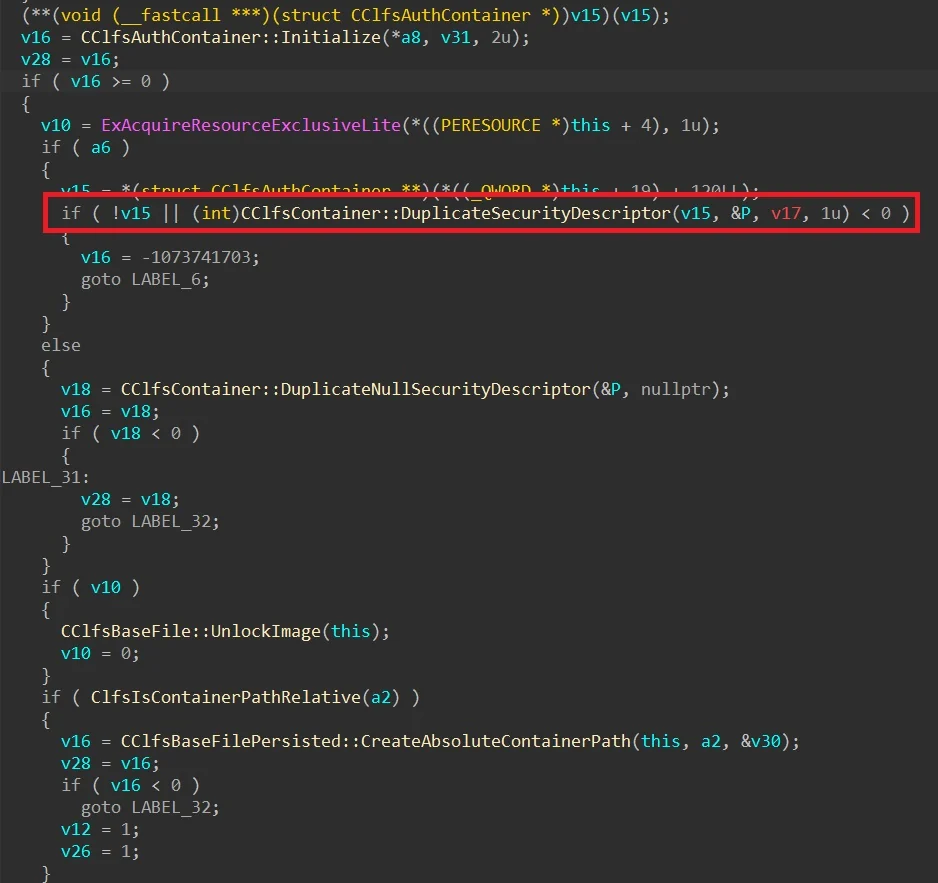
إذا سُلسِلت الأمور بشكل صحيح، فمن الطريف أن هذا التخفيف الأمني المشروع يمكن استخدامه ضد نفسه ويسمح برفع الامتيازات. كل شيء مُنفَّذ بشكل صحيح من قِبل Microsoft هنا، لكن المنطق يسمح بإساءة الاستخدام. وما يزيد الطرافة أنه يمكن استخدامه ضد أي محرك مكافحة برامج ضارة لتجاوز آلية الدفاع الذاتي الخاصة به (أو الحماية من العبث)، إذ يمكنك تحفيز إنشاء ملفات عشوائية في سياق عملية مكافحة البرامج الضارة الخاصة بهم، فمن منظور برامج التشغيل النواة الخاصة بهم، يأتي طلب إنشاء الملف من عمليتهم المشروعة الخاصة، لذا يمر الطلب، وهذا ما يجعل هذه الثغرة فريدة إذ يمكن استخدامها لإيقاف تشغيل أي برنامج مضاد للفيروسات/EDR.

تم اختبار الثغرة في Windows 11 26H2 وWindows 11 26H2 Experimental وWindows Server 2025 Experimental
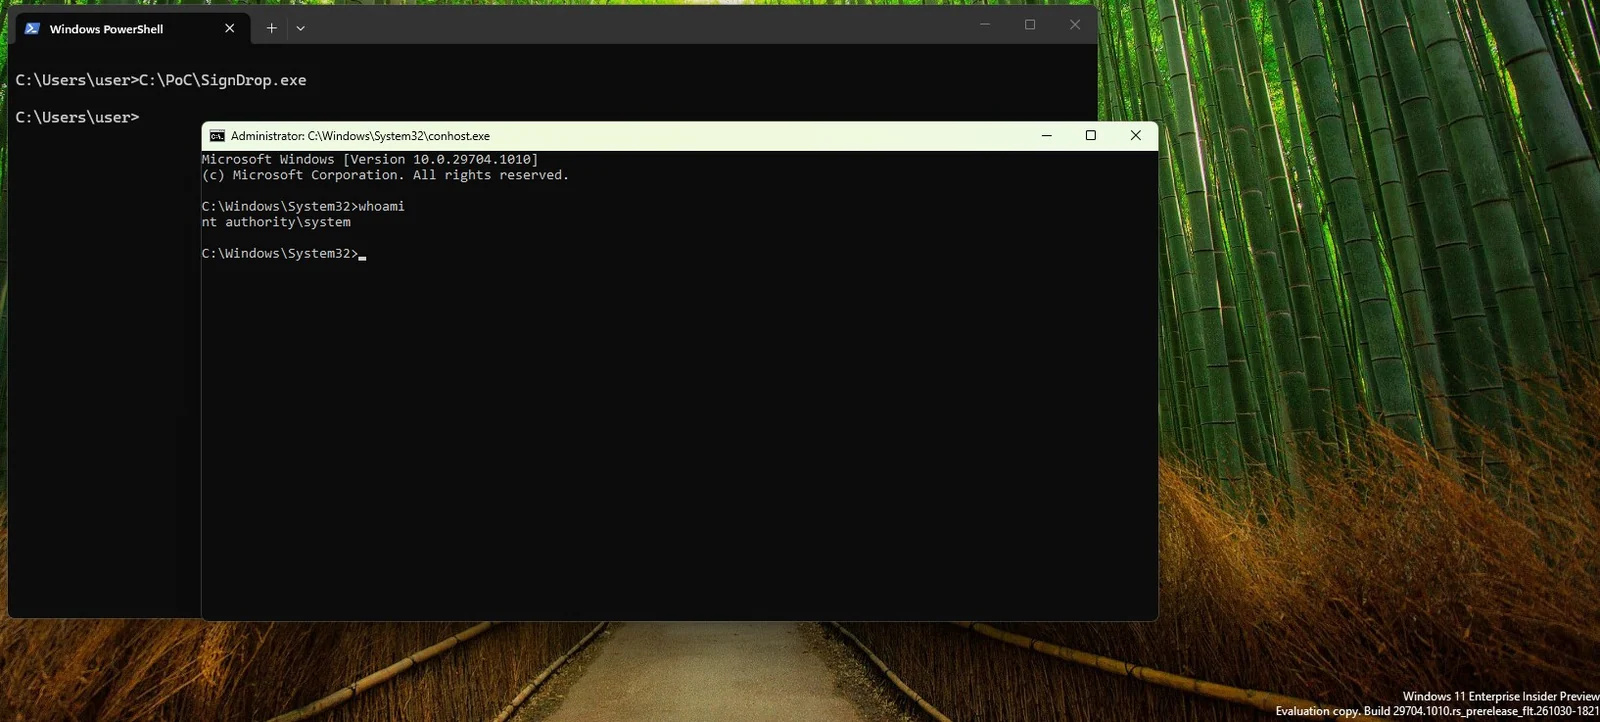
للتحقق مما إذا كانت هذه الثغرة تؤثر عليك، تحقق من وضع مصادقة CLFS لديك، فإذا كان في وضع التعلّم أو وضع الإنفاذ فأنت عرضة للثغرة، وينبغي أن يُشغّل PoC صدفة SYSTEM.
لسوء الحظ، في الوقت الحالي، فإن تعطيل التخفيف سيعرّض جهازك لثغرات فساد الذاكرة لأن CLFS لا يزال لا يتعامل مع ملفات السجل بشكل جيد، ولهذا السبب يوجد التخفيف في المقام الأول، لذا لا يوجد حل لهذا حاليًا سوى انتظار إصدار تصحيح من Microsoft. إذا واجهت مشكلة مع هذا المستودع، فتواصل مع [email protected] بشأن مخاوفك.






