 msnightmare/fastunlock
دراسة إثبات مفهوم (Proof-of-concept) لتجاوز شاشة القفل في Windows Narrator يحقق تنفيذ التعليمات البرمجية بصلاحيات WsiAccount ويتغلب على BitLocker من خلال الوصول الفيزيائي.

FastUnlock: ثغرة يوم-الصفر لتجاوز شاشة القفل عبر Windows Narrator
تكمن الثغرة في الطريقة التي يتعامل بها Narrator مع واجهة المستخدم في سياق حساب مقفل، ويؤدي استغلالها بنجاح إلى تجاوز BitLocker وتنفيذ تعليمات برمجية في سياق حساب شاشة القفل "WsiAccount"
استغرق الأمر إجمالاً 5 دقائق من اكتشاف هذا الأمر إلى اختراق جهاز BitLocker مشفّر بالكامل يعمل بنظام Windows 11 26H2 مع تحديث نوفمبر المثبّت، وهي مشكلة ناجمة عن إهمال تام من جانب Microsoft... تبدو الثغرة متسقة للغاية في كل جهاز اختبرتها عليه، بعبارة أخرى، إذا كنت تعرف كيفية التحكم بـ Narrator في الخلفية بشكل صحيح أو تضغط فقط على التركيبة الصحيحة من الأزرار، فستحصل على تنفيذ تعليمات برمجية في الجهاز المستهدف أيضاً.
من الواضح أن هذا يتطلب وصولاً مادياً وحساباً واحداً على الأقل في الجهاز مرتبطاً بحساب عبر الإنترنت، وهذا ينقض الضمانة القائلة بأن جهاز BitLocker المؤمّن بشكل صحيح لا يمكن الوصول إليه حتى لو كان لدى المهاجم وصول مادي، لذا احتفظ بأي أجهزة Windows بحذر حتى تصدر Microsoft تصحيحاً لهذا.
في أثناء إعطاء Narrator مظهراً جديداً، نسيت Microsoft التأكد من أن واجهة المستخدم الجديدة لا تعمل في حال كانت تعمل في سياق مستخدم شاشة القفل (ومن المثير للاهتمام أنه لا يزال يحتوي على التعليمات البرمجية القديمة التي تمنعه من إظهار النافذة إذا كان يعمل بصلاحيات SYSTEM)
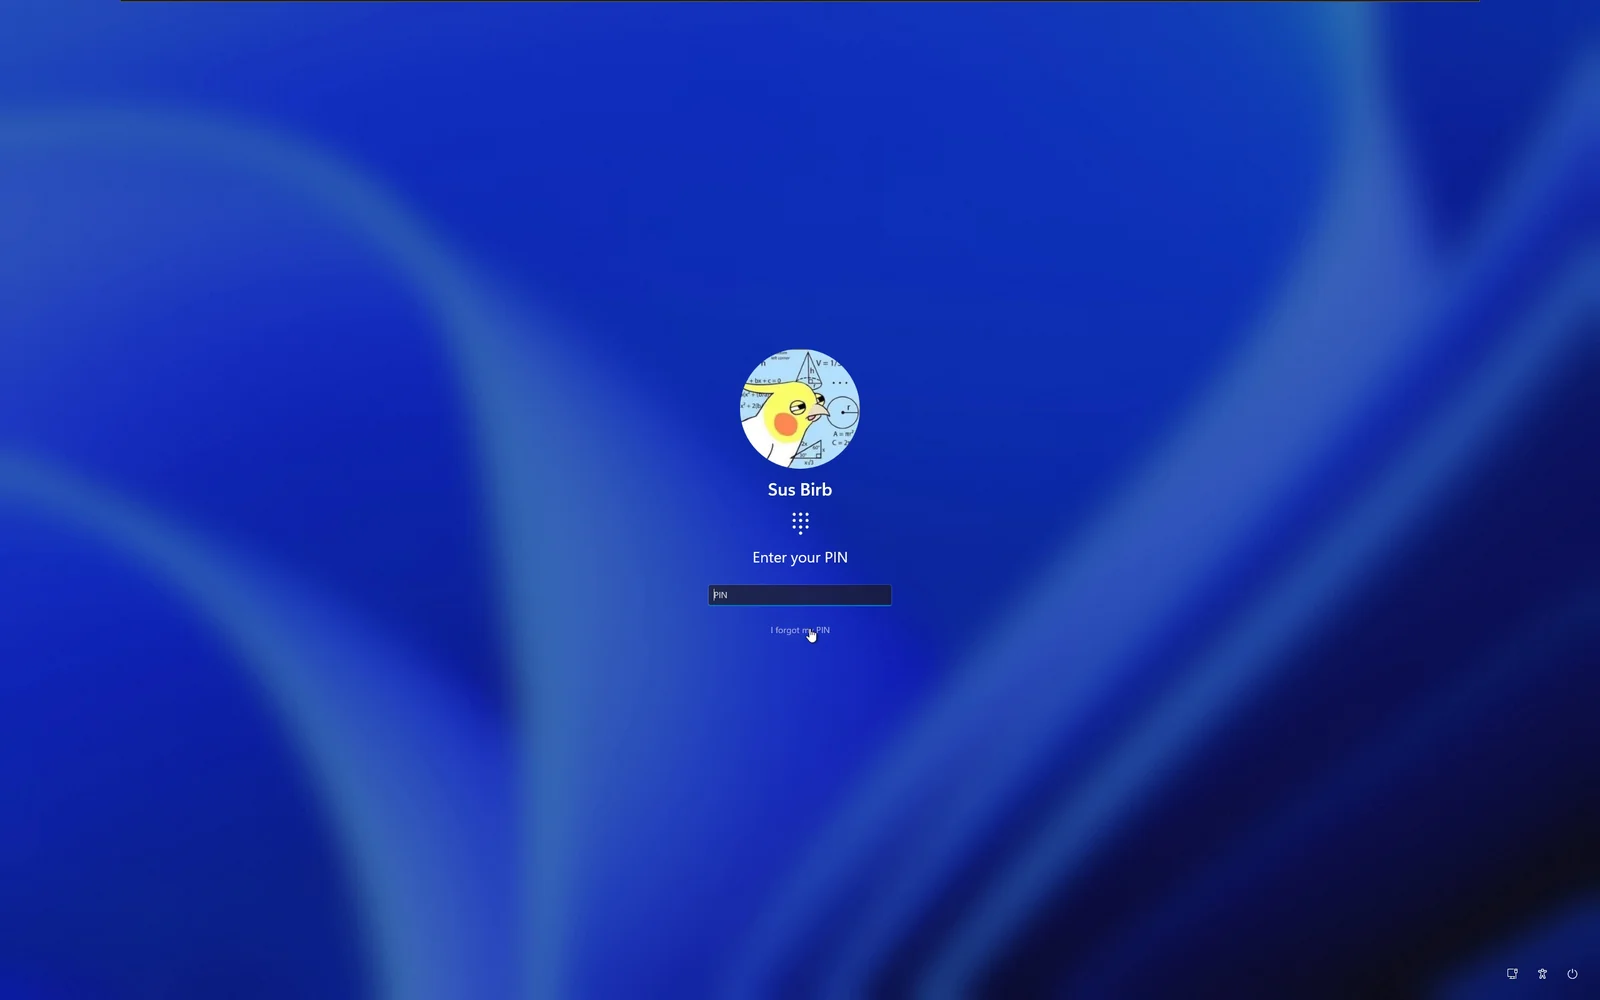
وعلى عكس ثغرات تجاوز شاشة القفل السابقة التي اكتشفتها في الماضي (على سبيل المثال ZDI-21-1053)، فإن هذه الثغرة مريحة للغاية في الاستخدام، فعندما تنقر على "I forgot my PIN" (أو كلمة المرور أو أي كان)،
بمجرد أن تطالبك نافذة حساب Microsoft بإجراء لإعادة تعيين الحساب، اضغط Win+U وانقر على Narrator،
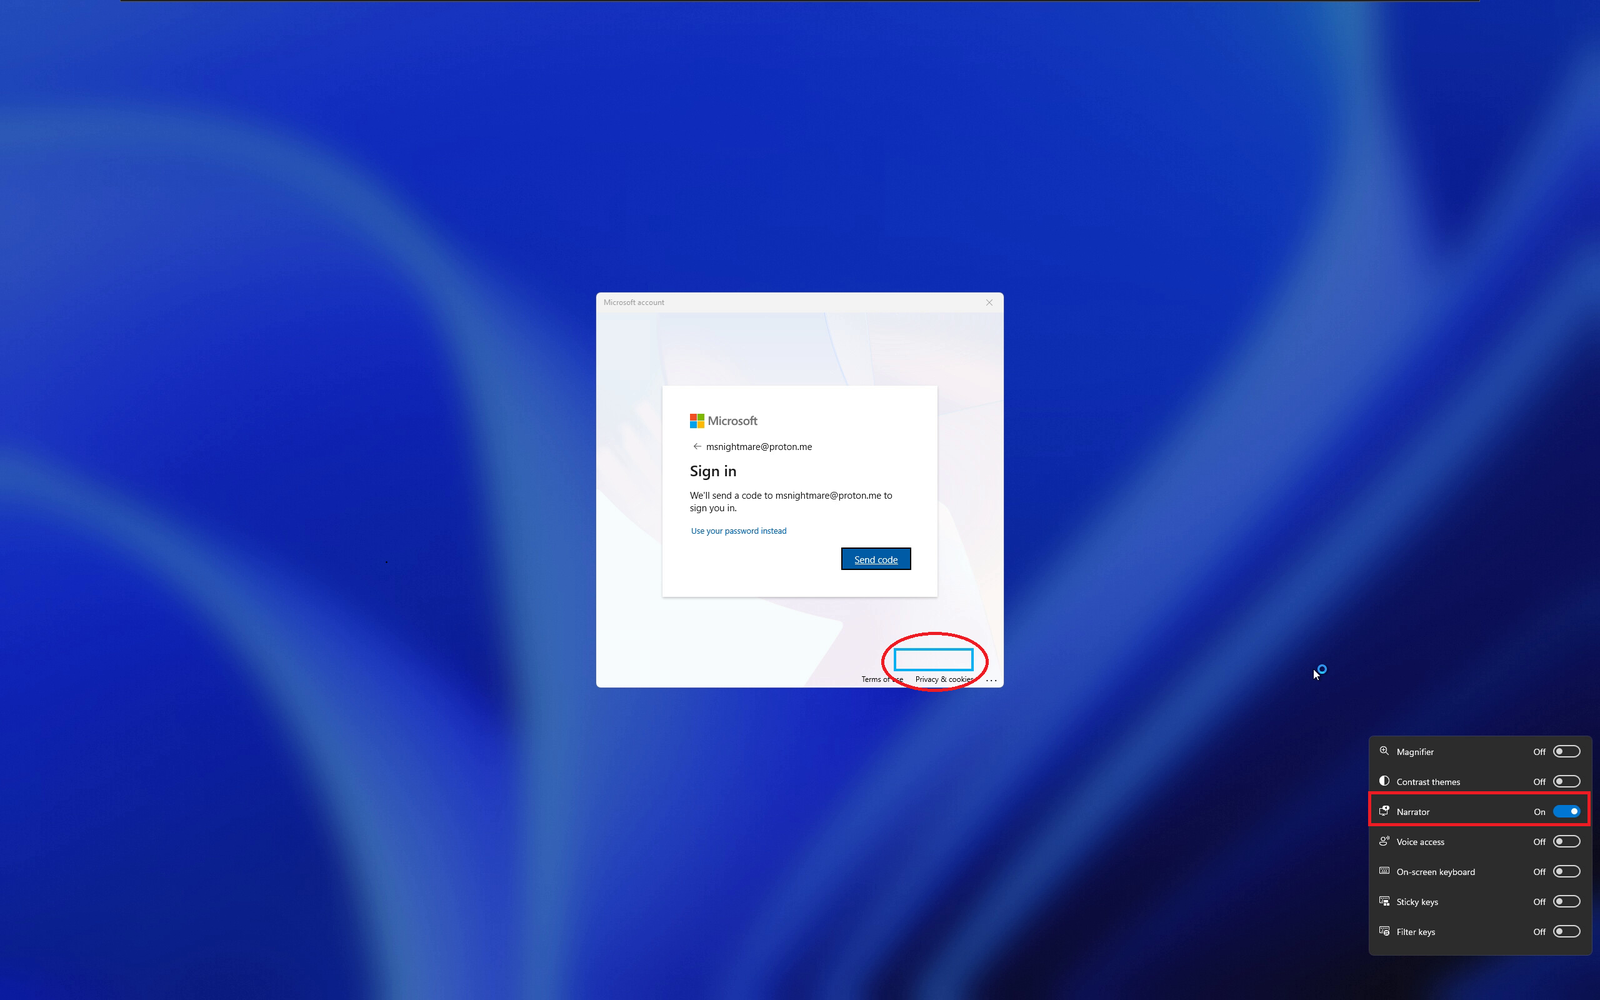
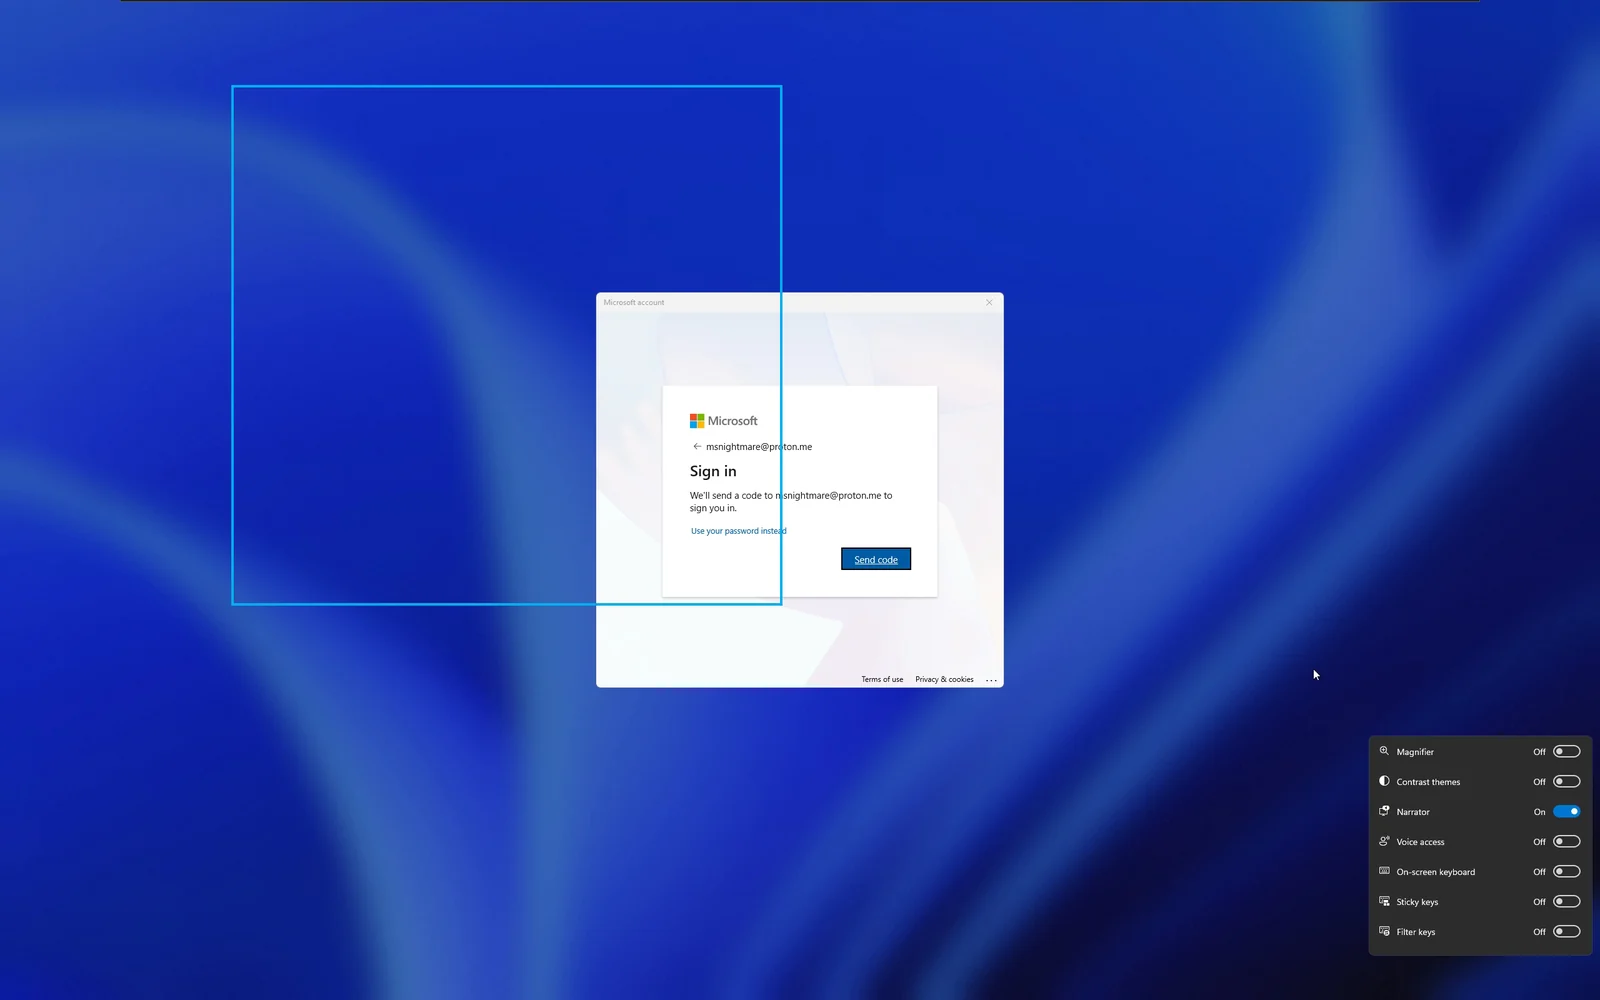
في اللحظة التي تفعّل فيها Narrator سيركّز فوراً على نافذة خلفية مملوكة لـ Narrator، هذه النافذة بالتحديد ستكون في الخلفية لكنك لن تتمكن من رؤيتها
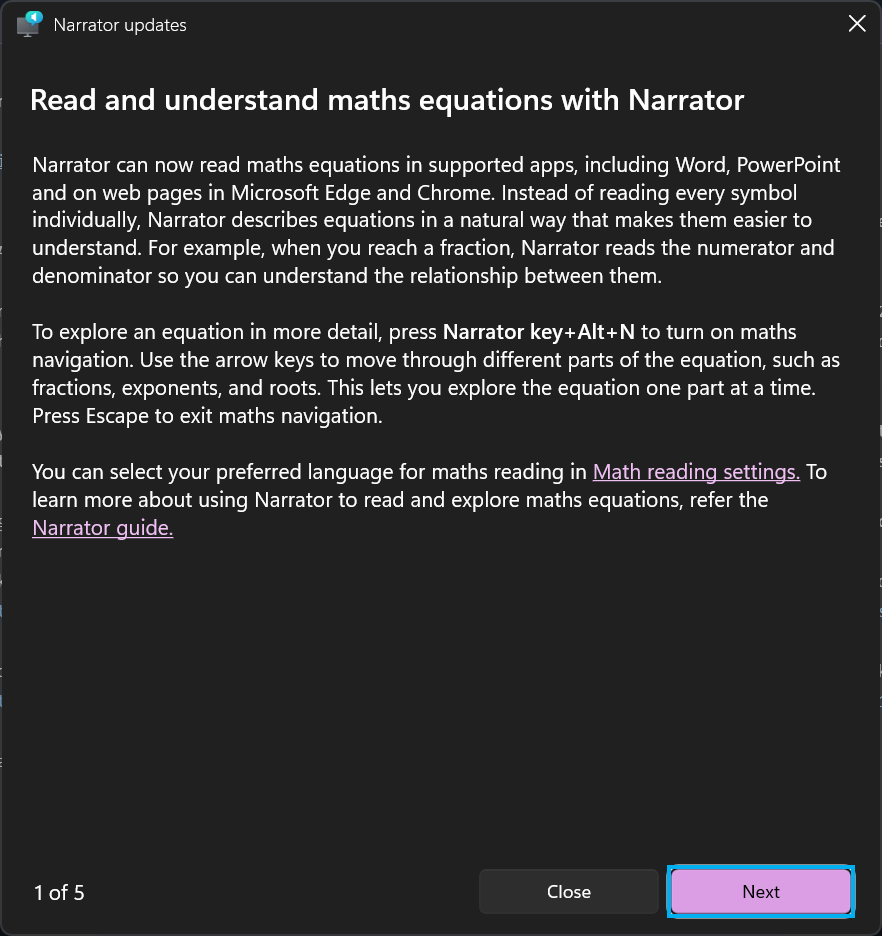
كما ترى، فإن Narrator مركّز على زر "Next"، للتنقل اضغط باستمرار على مفتاح Caps (لا تحرره) واستخدم مفاتيح الأسهم للتنقل، هدفك التالي واضح، انقر على "Math reading settings"، ومن أجل النقر على الرابط الفعلي يمكنك الضغط على CAPS + Enter، وسينقلك هذا إلى الخطوة التالية، نافذة الإعدادات
من الآن فصاعداً، الأمر متروك لك في كيفية تنفيذ التعليمات البرمجية، فوجود التركيز على نافذة الإعدادات يتيح طرقاً متعددة للحصول على تنفيذ تعليمات برمجية في سياق مستخدم "WsiAccount". بالنسبة لي أفضّل التنقل إلى "Bluetooth & Devices" ثم إلى "AutoPlay" ثم "Removable Drive" وأخيراً "Open folder to view files (File Explorer)"
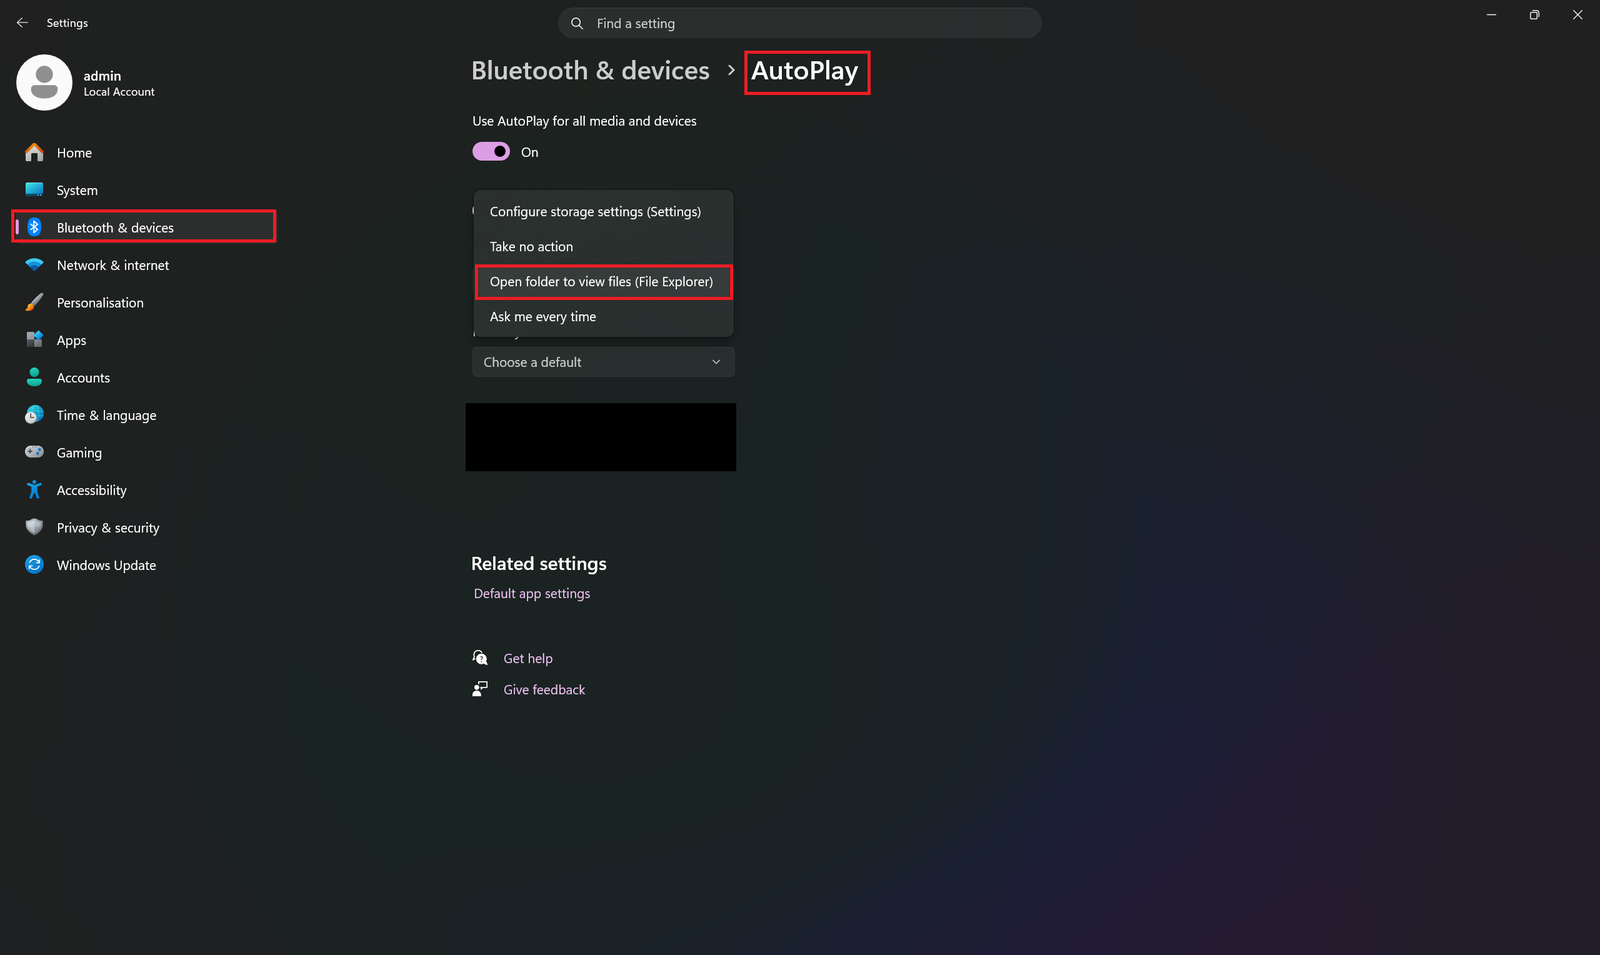
كما هو موضح على التوالي في فيديو العرض التوضيحي،
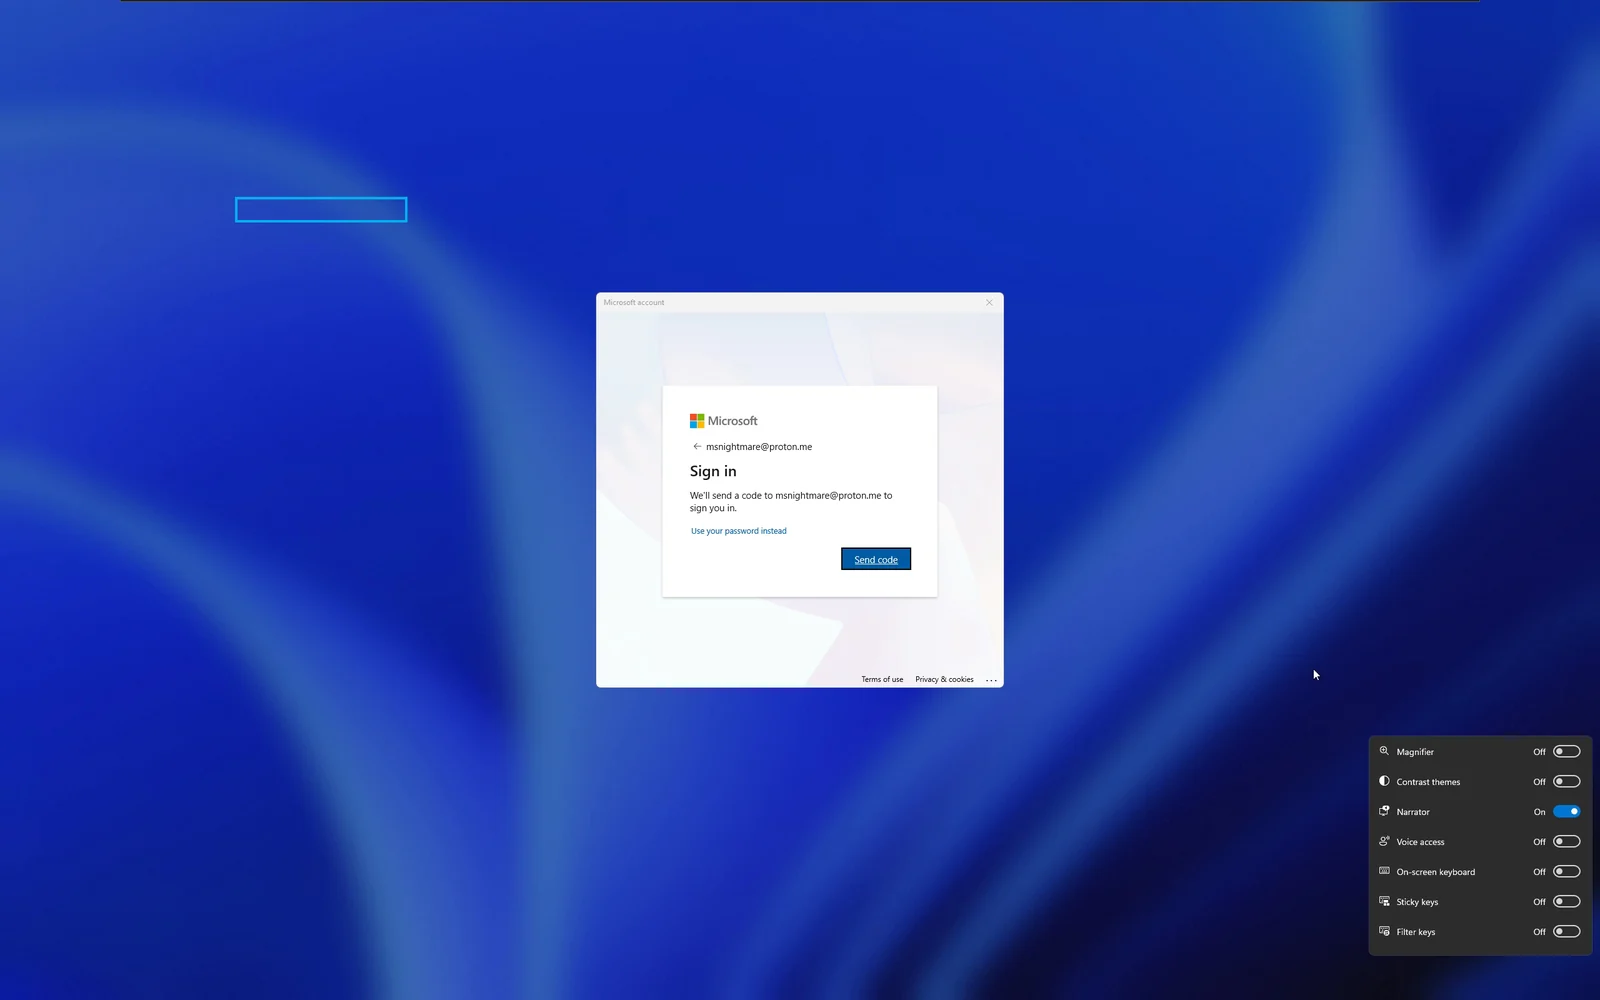
لم أعرض العرض الكامل لتنفيذ التعليمات البرمجية لأنني لا أملك فعلياً وحدة USB، لكنني قمت بهذا مرات كافية لأعرف ما سيحدث بعد ذلك، خطوتك التالية هي توصيل وحدة USB، وبمجرد أن تفعل ذلك سيركّز Narrator على Explorer عارضاً محتوى وحدة التخزين الموصولة ويمكنك حينها التنقل بنفس تركيبة الأزرار (CAPS LOCK + مفاتيح الأسهم/Enter/Space)، وإذا فعلت كل شيء بشكل صحيح فسيتم تنفيذ الملف التنفيذي الموجود في وحدة USB في سياق "WsiAccount"
لم أتحقق من إصدارات Windows الأخرى، لذا لست متأكدًا حقًا مما إذا كان هذا قد يعمل على Windows 10.






