Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2024-0044 — CVE-2024-0044 | Kitploit
أدوات/GitHubGitHub/mrw0l05zyn/cve-2024-0044
أمان أندرويدتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن الجوال
GitHubmrw0l05zyn/cve-2024-0044

cve-2024-0044

CVE-2024-0044

عرض المستودع
12311منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

python-static-badge android-static-badge

CVE-2024-0044

  • يسمح CVE-2024-0044 بهجوم "run-as"، مما يؤدي إلى تصعيد محلي للصلاحيات. وهذا يمكّن المهاجم من الوصول إلى الملفات الخاصة المخزنة محليًا بواسطة أي تطبيق على الجهاز المحمول، مما يخرق ضمانات الأمان التي يوفرها "صندوق حماية التطبيقات".
  • يتطلب الوصول إلى واجهة ADB shell وتمكين وضع المطور على الجهاز المحمول.
  • يؤثر على إصدارات Android 12 و12L و13 و14*.
  • تم اكتشافه والإفصاح عنه بواسطة Meta Red Team X في مارس 2024.
  • تم إصدار التصحيح الأمني من Google في نشرة Android الأمنية لشهر مارس 2024.

الاستخدام

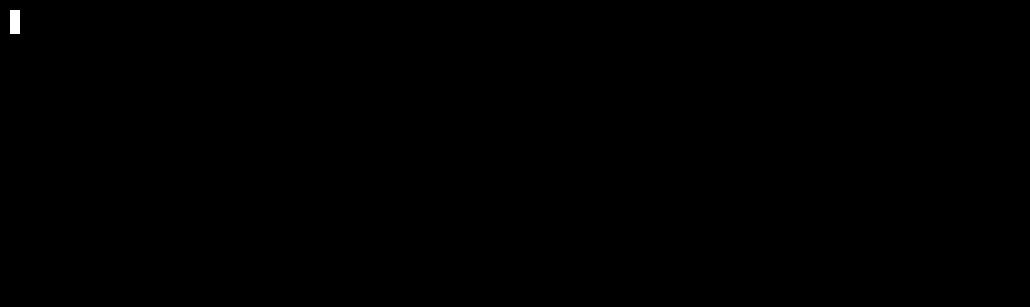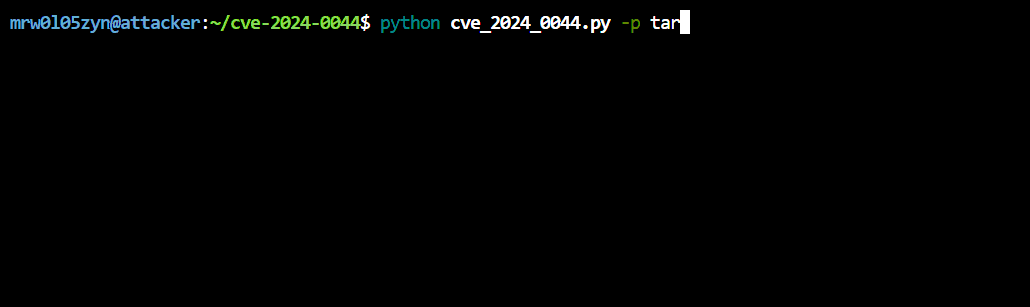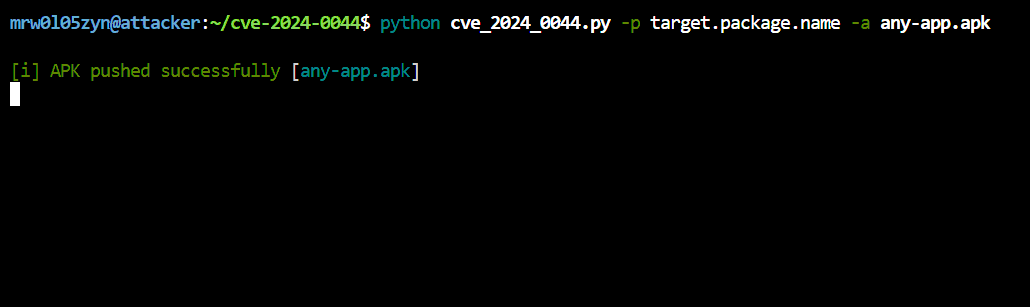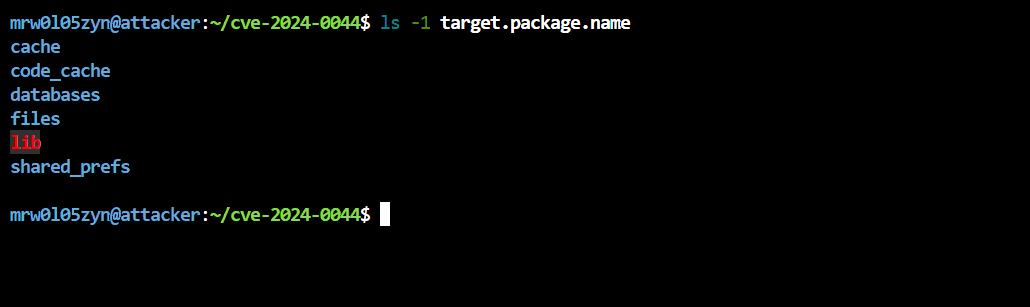
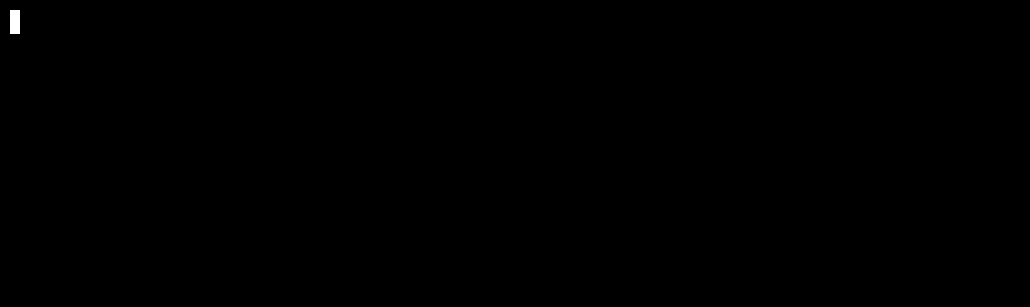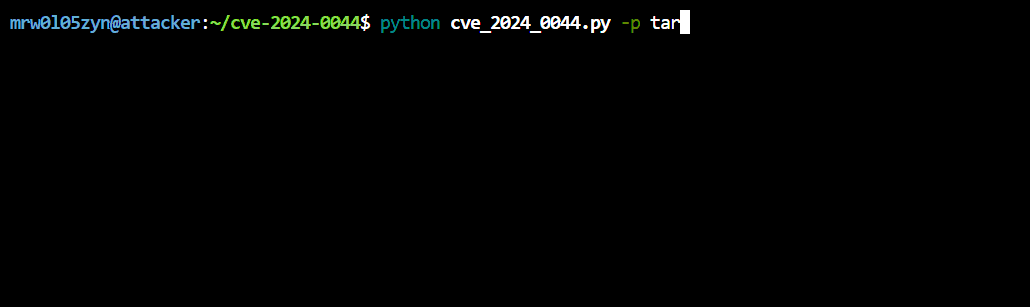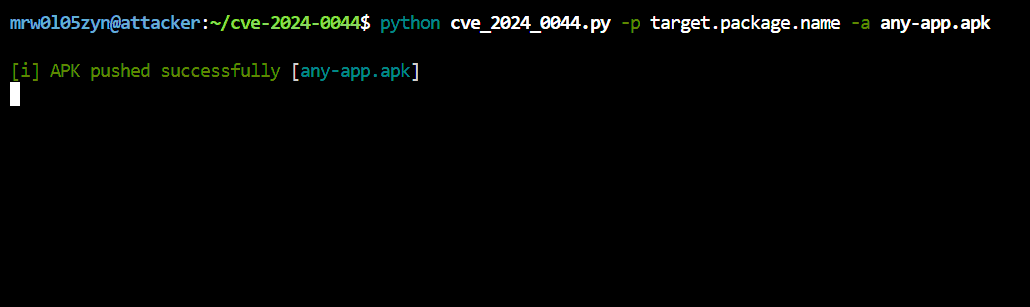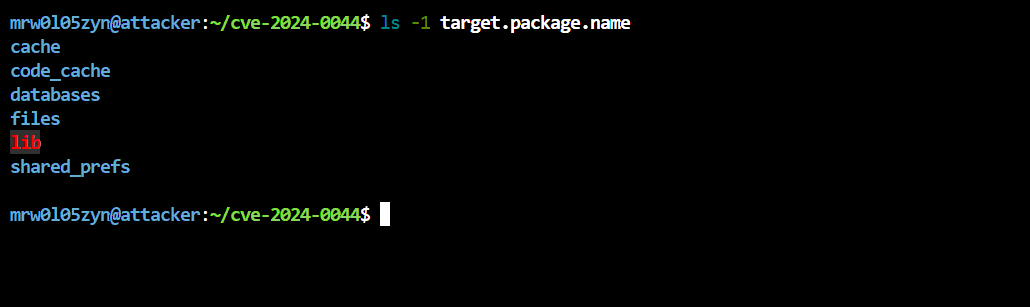
python cve_2024_0044.py -p target.package.name -a any-app.apk
cve-2024-0044

[!TIP] بالنسبة لملف any-app.apk، يمكن استخدام أي تطبيق محمول، مثل F-Droid، على سبيل المثال.
تنزيل الأداة
