Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-3400 — ثغرة Palo Alto | Kitploit
أدوات/GitHubGitHub/mrr0b0t19/cve-2024-3400
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعد
GitHubmrr0b0t19/cve-2024-3400

CVE-2024-3400

ثغرة Palo Alto

عرض المستودع
129منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

ثغرة CVE-2024-3400

الوصف

ثغرة CVE-2024-3400 هي ثغرة أمنية تؤثر على جدران الحماية PAN-OS في الإصدارات 10.2 و11.0 و11.1. تُستغل هذه الثغرة عندما تكون إعدادات بوابة GlobalProtect وتليمترية الأجهزة مفعّلة. يمكن للمهاجم استغلال هذه الثغرة لتنفيذ أوامر خبيثة والمساس بأمان النظام.

التفاصيل التقنية

  • CVE: CVE-2024-3400
  • المنتجات المتأثرة: جدران الحماية PAN-OS الإصدارات 10.2 و11.0 و11.1
  • الأثر: تنفيذ أوامر عن بُعد والمساس بأمان النظام.

خطوات إعادة الإنتاج

  1. تأكد من أن إعداد بوابة GlobalProtect وتليمترية الأجهزة مفعّلة على جدار الحماية PAN-OS. أو جهّز البيئة باستخدام https://github.com/CerTusHack/CVE-2024-3400-PoC
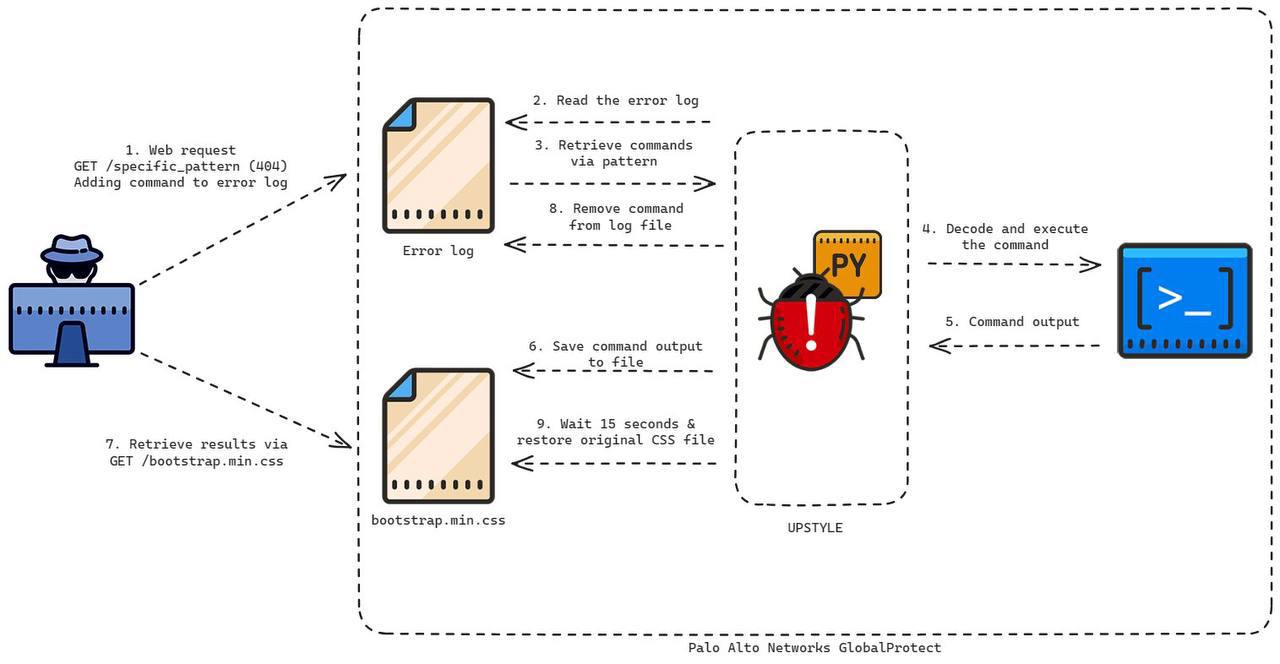
  2. أرسل طلب ويب GET إلى نقطة نهاية محددة تؤدي إلى تفعيل الثغرة.
  3. احقن أمرًا خبيثًا (مثل سكربت XSS) في طلب GET لاستغلال الثغرة.
  4. سيعالج جدار الحماية PAN-OS الطلب وينفّذ الأمر الخبيث.
  5. يمكن للمهاجم الحصول على وصول عن بُعد إلى النظام والمساس بأمانه.

الاستخدام

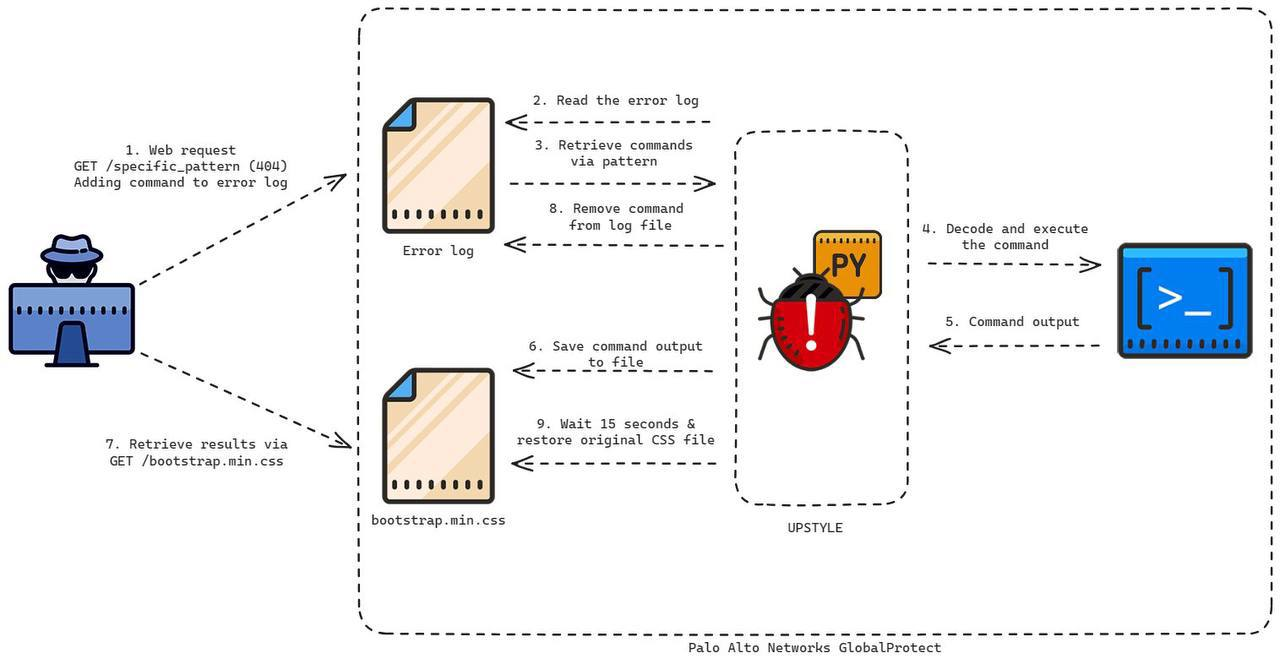
الأمر بسيط: استنسخ هذا المستودع، نفّذ الملف menu.py، واتبع كل خطوة من الخطوات. كل ذلك موضح في هذا الشرح
image

التخفيف

للتخفيف من هذه الثغرة، يُنصح بما يلي:

  • حدّث البرنامج الثابت (firmware) لجدار الحماية PAN-OS إلى إصدار مصحح يعالج هذه الثغرة.
  • عطّل إعداد بوابة GlobalProtect وتليمترية الأجهزة إذا لم تكن ضرورية لبيئتك.
  • نفّذ تدقيقًا أمنيًا منتظمًا لاكتشاف أي ثغرات محتملة وإصلاحها.

المراجع

  • الصفحة الرسمية لـ CVE-2024-3400
  • إشعار أمان Palo Alto Networks

المساهمة

إذا كانت لديك معلومات إضافية حول هذه الثغرة أو طرق للتخفيف منها، فلا تتردد في المساهمة في هذا المستودع عبر طلبات السحب (pull requests).

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







