 mrhackercharlie/netspecter
أداة مراقبة النظام في الوقت الفعلي لاكتشاف نشاط العمليات والتعرض الشبكي!

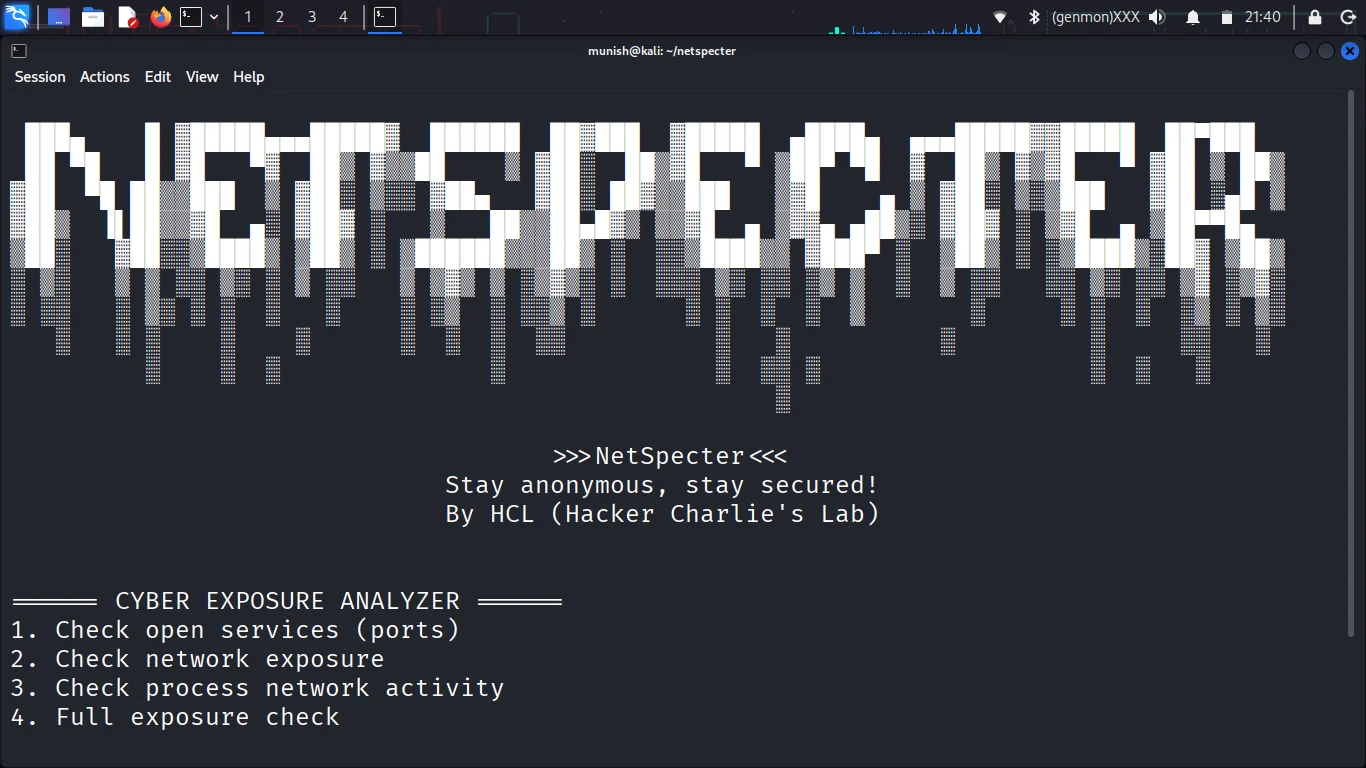
NetSpecter هو نظام خفيف لمراقبة الأمن السيبراني في الوقت الفعلي، مصمم لمساعدة المستخدمين على فهم سطح التعرض لنظامهم، واكتشاف النشاط غير المعتاد، وبناء الوعي الأمني من خلال تحليل شفاف.
بُني NetSpecter مع التركيز على الأمن الدفاعي، وهو يسد الفجوة بين رؤية النظام وفهم المخاطر بشكل عملي.
تشغّل الأنظمة الحديثة العشرات من العمليات الخلفية وخدمات الشبكة التي لا يعيها معظم المستخدمين. يخلق هذا النقص في الرؤية فجوة بين نشاط النظام ووعي المستخدم.
صُمم NetSpecter للإجابة على سؤال بسيط:
"ماذا يفعل نظامي الآن، وهل هو آمن؟"
🔍 تحليل المنافذ المفتوحة يكتشف الخدمات المُصغية ويحدد الواجهات المكشوفة
🌐 كشف التعرض الشبكي يحدد ما إذا كان النظام خلف NAT أو مكشوفًا مباشرة
⚙️ مراقبة نشاط العمليات يتتبع إنشاء العمليات وإنهاءها في الوقت الفعلي
📊 محرك تصنيف المخاطر يصنّف النتائج إلى مجالات أمنية ذات معنى:
🧠 نظام تنبيهات ذكي يبرز التغييرات عن السلوك الأساسي بدلًا من إغراق السجلات
🔄 وضع المراقبة المستمرة يكتشف:
يتبع NetSpecter نموذج مراقبة الفروق عن خط الأساس:
يضمن هذا التصميم:
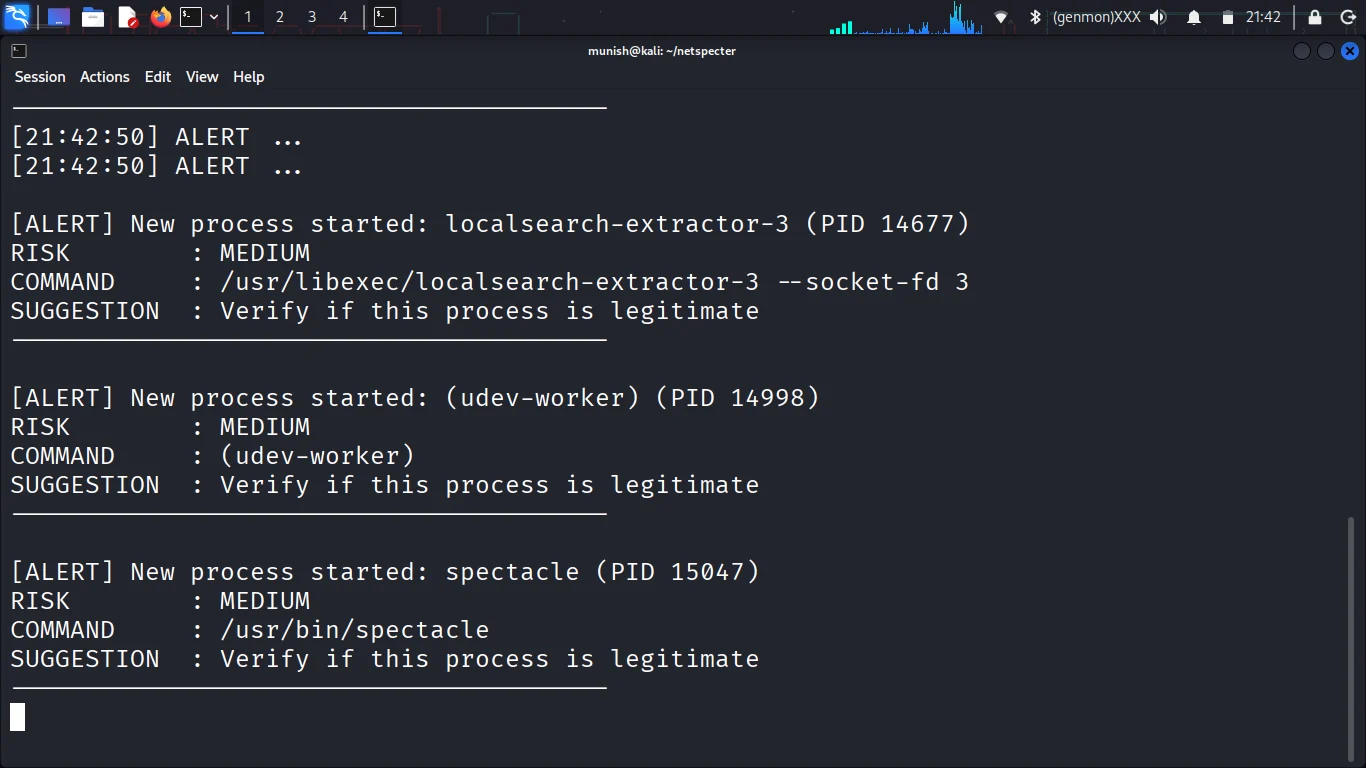
[10:49:34] ALERT ...

[ALERT] New process started: bwrap (PID 13618)
RISK        : MEDIUM
COMMAND     : bwrap --unshare-all ...
SUGGESTION  : Verify if this process is legitimate
----------------------------------------
NetSpecter هو أداة أمن سيبراني دفاعية بشكل صارم.
يتوافق هذا المشروع مع ممارسات الأمن الأخلاقي والاستخدام المسؤول.
git clone https://github.com/MrHackerCharlie/netspecter.git
cd netspecter
pip install -r requirements.txt
python netspecter.py
NetSpecter ليس مجرد أداة، بل منصة تعلم لـ:
Munish Manohar (Mr. Hacker Charlie)
شغوف بالأمن السيبراني ويركز على الاختراق الأخلاقي وأمن الأنظمة وأدوات التعلم العملية.
هذا المشروع مرخّص بموجب رخصة MIT.
المساهمات مرحّب بها. إذا كنت ترغب في تحسين منطق الاكتشاف أو الأداء أو سهولة الاستخدام، فلا تتردد في فتح مشكلة أو تقديم طلب سحب.
يهدف NetSpecter إلى التطور ليصبح منصة شاملة مفتوحة المصدر لمراقبة الأمن تُمكّن الأفراد من فهم أنظمتهم وتأمينها دون الحاجة إلى خبرة تقنية عميقة.
"ابقَ مجهولًا، ابقَ آمنًا!"
