 mr-xn/cve-2022-24112
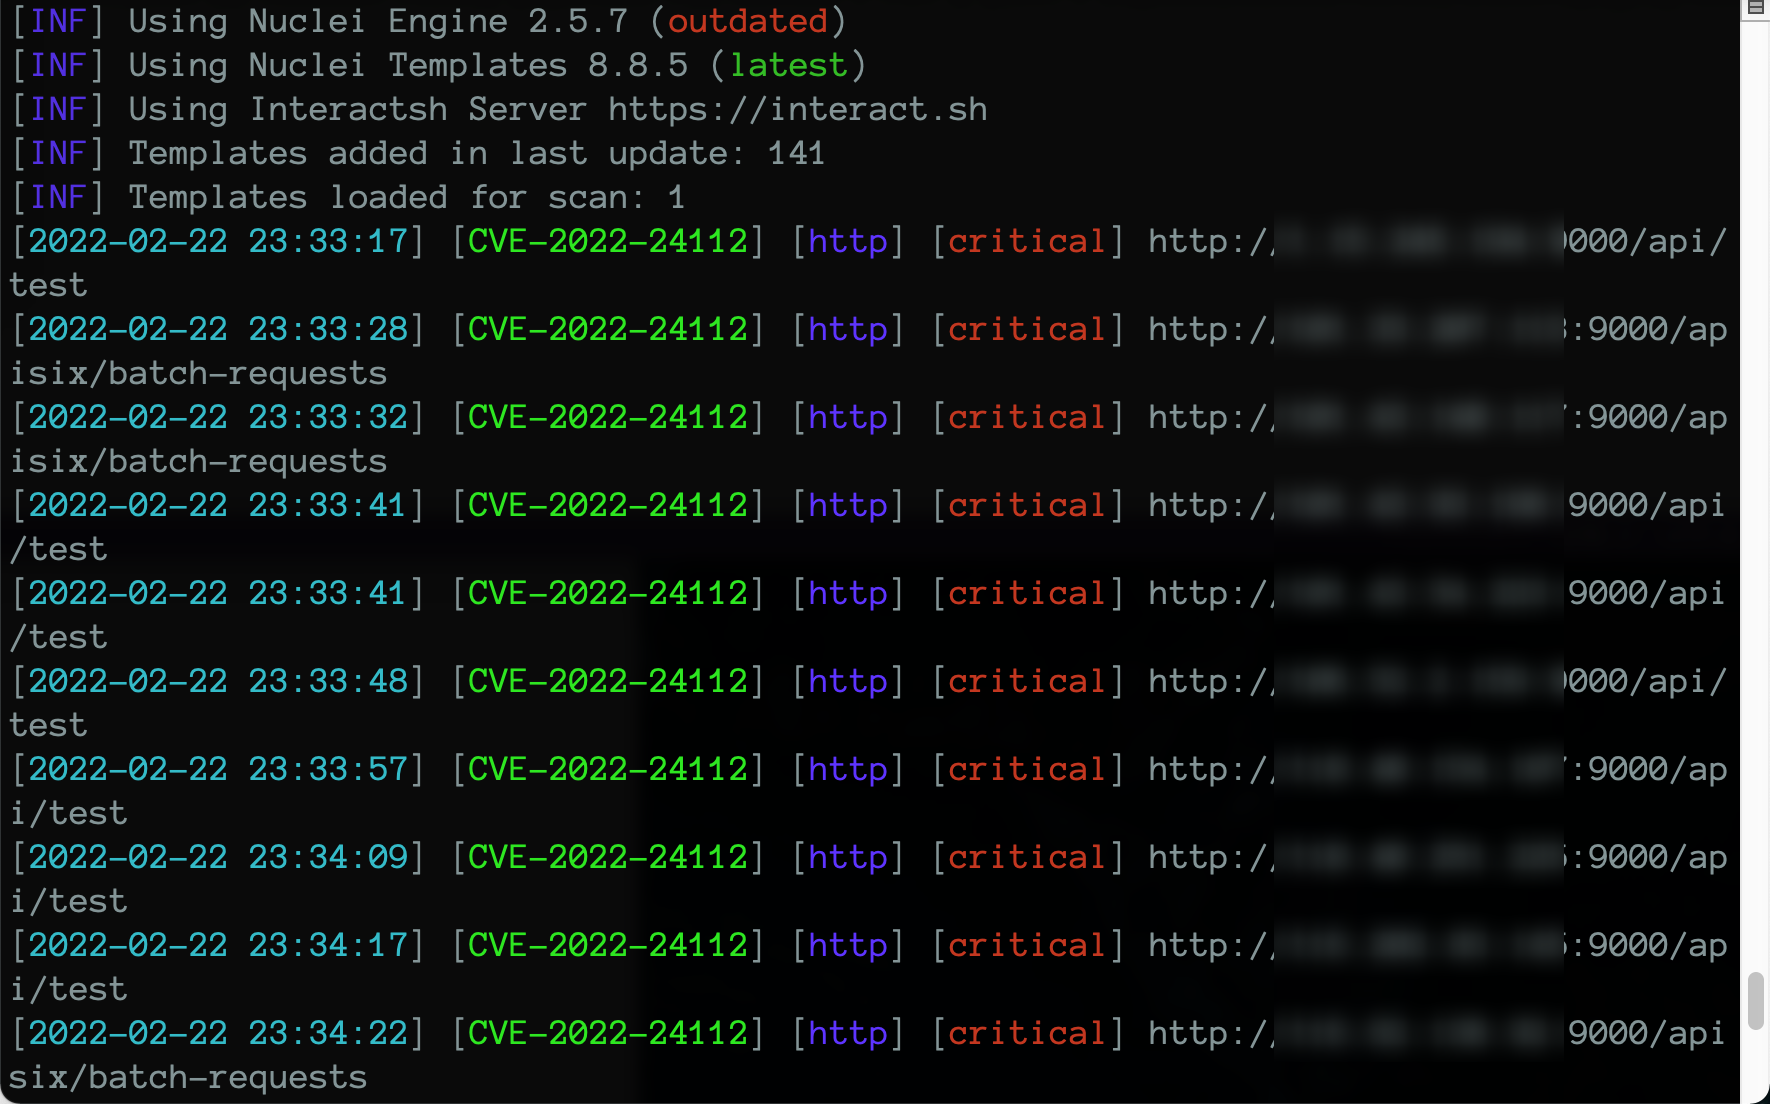
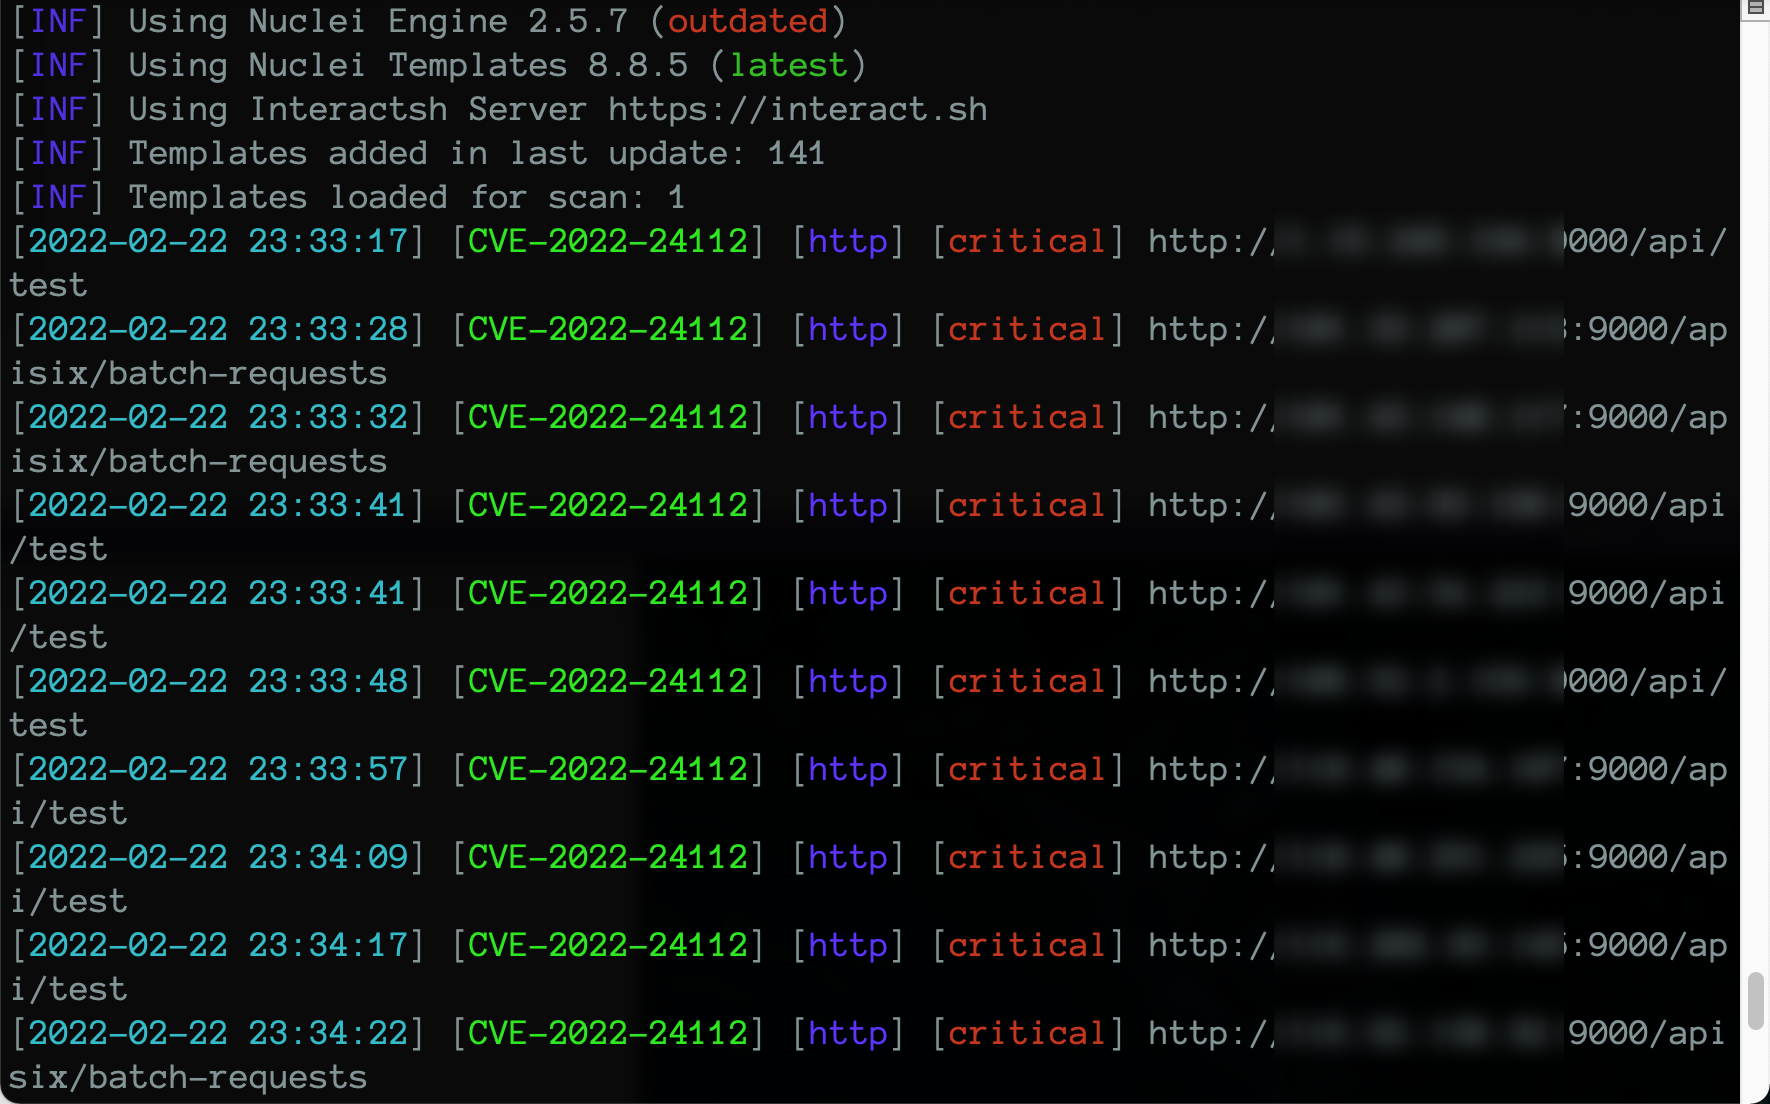
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE

CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
nuclei template :CVE-2022-24112.yaml
استغلال هذه الثغرة مشابه في جوهره لاستغلال CVE-2021-45232، فكلاهما يعتمد على تجاوز التفويض أو استغلال غياب المصادقة لتنفيذ filter_func أو script خبيث داخل route لتشغيل أوامر.
X-Real-IP يمكن أن تكون 127.0.0.1 أو localhost أو 2130706433pipeline عنصر إلزامي، وفيما يلي شرح لقيم جزء الـ body الخاص بهmethod ثابت على PUTuri موجودًا، وهو أيضًا عنوان URL الذي يجب الوصول إليه بعد الاستغلال لتفعيل الثغرةplugins أو upstream/upstream_id أو service_id، ويمكن الرجوع إلى الوثائق الرسمية لمزيد من التفاصيلإذا لم يكن service_id متاحًا، فيمكن استبداله بـ \"upstream\":{\"type\":\"roundrobin\",\"nodes\":{\"httpbin.org:80\":1}}
المراجع:
