
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-62168 — ماسح وإثبات مفهوم لـ CVE-2025-62168، يكتشف كشف معلومات Squid Proxy الذي يسرّب بيانات اعتماد مصادقة HTTP. | Kitploit
أدوات/GitHubGitHub/monzaviman/cve-2025-62168
تحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubmonzaviman/cve-2025-62168

CVE-2025-62168

ماسح وإثبات مفهوم لـ CVE-2025-62168، يكتشف كشف معلومات Squid Proxy الذي يسرّب بيانات اعتماد مصادقة HTTP.

عرض المستودع
16614منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-62168
كشف معلومات Squid Proxy في معالجة الأخطاء

الماسح الضوئي (الاكتشاف وإثبات المفهوم)

"بسبب الفشل في إخفاء بيانات اعتماد مصادقة HTTP فإن Squid عرضة لهجوم كشف المعلومات. الخطورة:

تسمح هذه المشكلة لبرنامج نصي بتجاوز حماية أمان المتصفح والتعرف على بيانات الاعتماد التي يستخدمها عميل موثوق للمصادقة.

تسمح هذه المشكلة أيضًا لعميل بعيد بتحديد رموز الأمان أو بيانات الاعتماد المستخدمة داخليًا بواسطة تطبيق ويب يستخدم Squid لموازنة التحميل في الخلفية.

لا تتطلب هذه الهجمات تكوين Squid مع مصادقة HTTP."

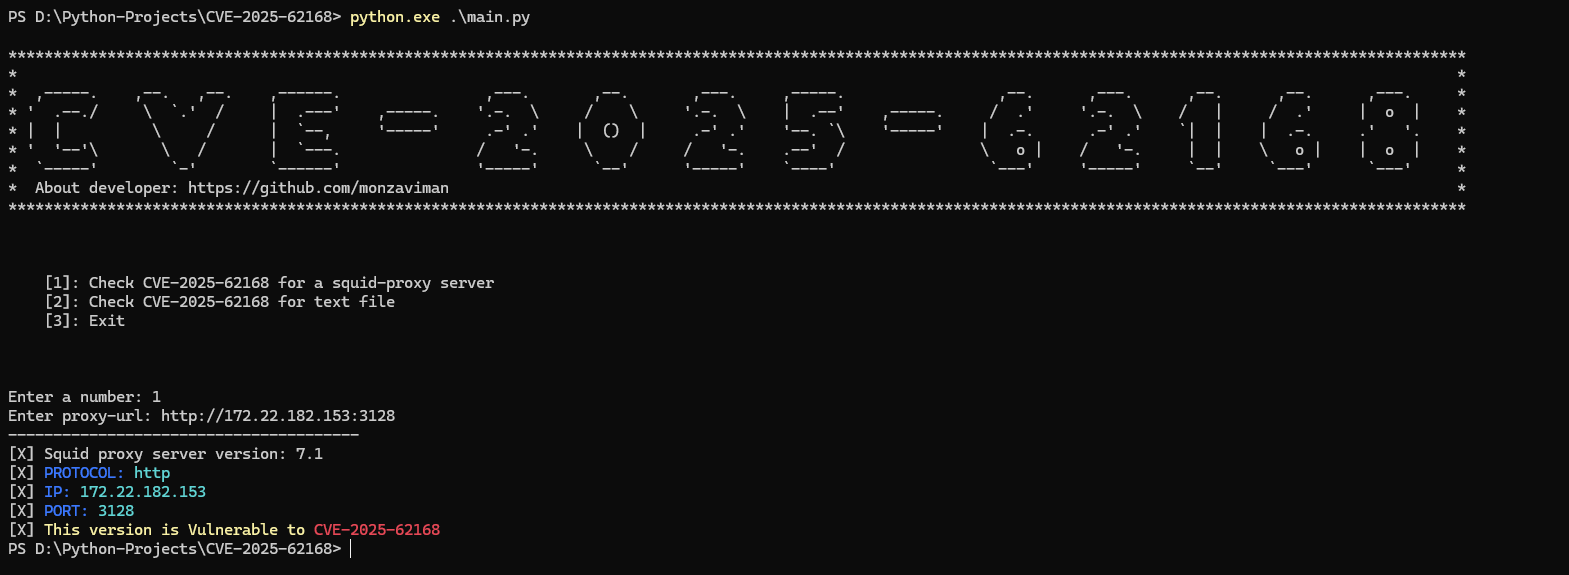
طريقة الاستخدام

استخدم البيئة الافتراضية وقم بتفعيلها
pip install -r requirements.txt

python3 main.py
تنزيل الأداة