
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Ashwesker-CVE-2025-52691 — CVE-2025-52691 | Kitploit
أدوات/GitHubGitHub/mohammadzarnian1357/ashwesker-cve-2025-52691
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubmohammadzarnian1357/ashwesker-cve-2025-52691

Ashwesker-CVE-2025-52691

CVE-2025-52691

عرض المستودع
32منذ 10 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    352
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🚨 CVE-2025-52691 — ثغرة أمنية حرجة في SmarterMail

ثغرة أمنية في SmarterMail - DIVD

الحالة: 🔥 حرجة — مطلوب إجراء فوري درجة CVSS v3.1: 10.0 / 10 تاريخ الإفصاح: 29–30 ديسمبر 2025


🧩 ملخص الثغرة الأمنية

CVE-2025-52691 هي ثغرة أمنية حرجة وغير موثّقة لرفع الملفات بشكل تعسفي (arbitrary file upload) تؤثر على SmarterTools SmarterMail Server. يمكن أن يؤدي استغلالها مباشرة إلى تنفيذ التعليمات البرمجية عن بُعد (RCE) و اختراق الخادم بالكامل.


🎯 التفاصيل الفنية الرئيسية

التصنيفالتفاصيل
المنتجSmarterTools SmarterMail
الإصدارات المتأثرةالإصدارات ≤ 9406
الإصدار المُصلحالإصدار 9413 أو أحدث
متجه الهجوم🌐 الشبكة
مطلوب مصادقة❌ لا
تفاعل المستخدم❌ لا
CWECWE-434 — رفع الملفات بدون قيود
نطاق التأثيرتغير (Changed)
السرية🔴 عالية
السلامة🔴 عالية
التوفر🔴 عالية

متجه CVSS:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

💥 ما يمكن للمهاجم فعله

يمكن للمهاجم عن بُعد وغير موثّق:

✅ رفع ملفات تعسفية إلى أي موقع على الخادم ✅ وضع ملفات تنفيذية ضارة أو أوامر ويب (web shells) ✅ تنفيذ تعليمات برمجية تعسفية على خادم البريد ✅ الحصول على التحكم الكامل في النظام ✅ إساءة استخدام البنية التحتية للبريد الإلكتروني للبريد العشوائي والتصيد والحركة الجانبية

⚠️ نظرًا لأن خوادم البريد عادة ما تكون معرضة للإنترنت، فإن الخطر الواقعي مرتفع للغاية.


🧨 تقييم المخاطر

العاملالمخاطرة
تعقيد الاستغلال🟢 منخفض
الامتيازات المطلوبة🟢 لا شيء
التعرض🔴 مواجه للإنترنت
الضرر المحتمل🔴 اختراق كامل

مستوى المخاطر الإجمالي: 🚨 حرج


🛠️ التخفيف والإصلاح (عاجل)

✅ إجراءات فورية

  1. ترقية SmarterMail إلى الإصدار 9413 أو أحدث
  2. تقييد الوصول الخارجي حتى اكتمال التصحيح
  3. مراجعة أنظمة ملفات الخادم بحثًا عن رفع غير متوقع
  4. فحص السجلات بحثًا عن نشاط POST/رفع مشبوه
  5. تدوير بيانات الاعتماد إذا اشتبه في حدوث اختراق

🕵️ حالة الاستغلال

  • 🚫 لا يوجد إثبات مفهوم (PoC) منشور على نطاق واسع (حتى الآن)

  • ⚠️ احتمالية عالية للاستغلال النشط بسبب:

    • CVSS 10.0
    • الوصول غير الموثّق
    • الخدمة المواجهة للإنترنت
    • مسار هجوم بسيط

🏷 الإسناد

  • مُحدد CVE من قبل: وكالة الأمن السيبراني (CSA)، سنغافورة

  • تمت الإشارة بواسطة:

    • NVD (NIST)
    • CSA سنغافورة
    • تحذيرات CERT الوطنية (الاتحاد الأوروبي وآسيا والمحيط الهادئ)

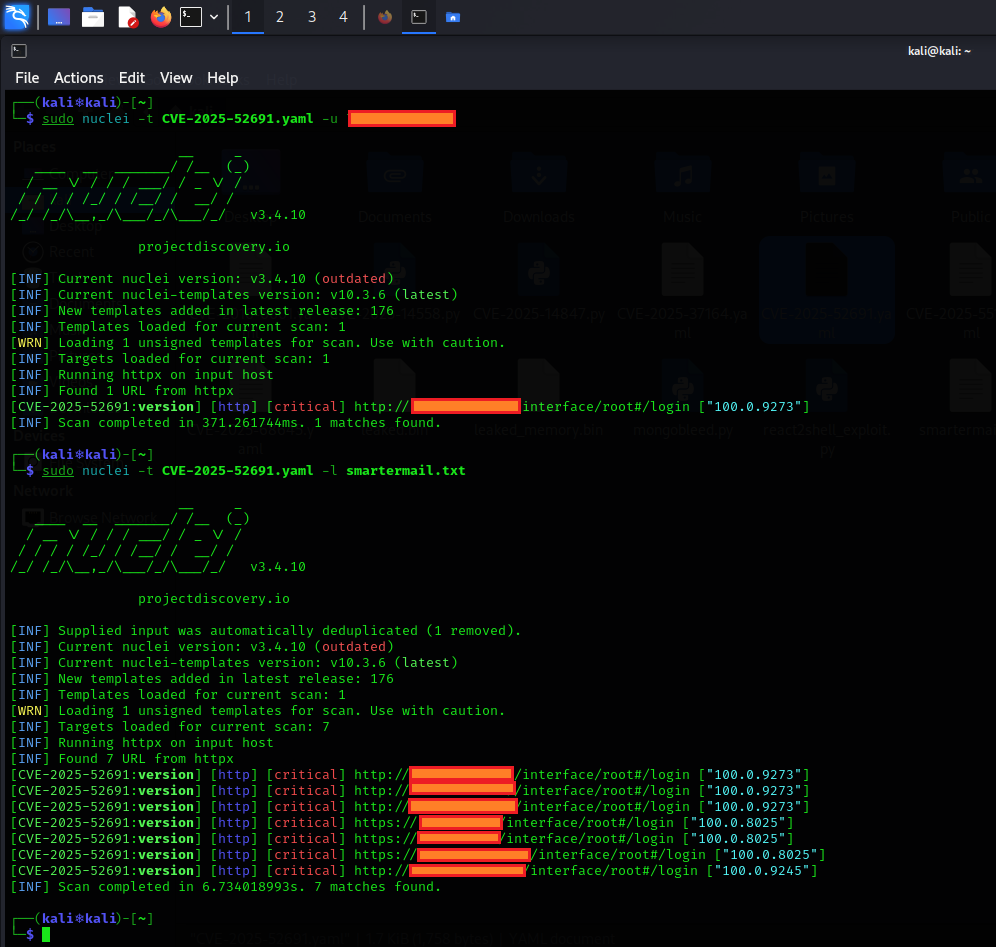
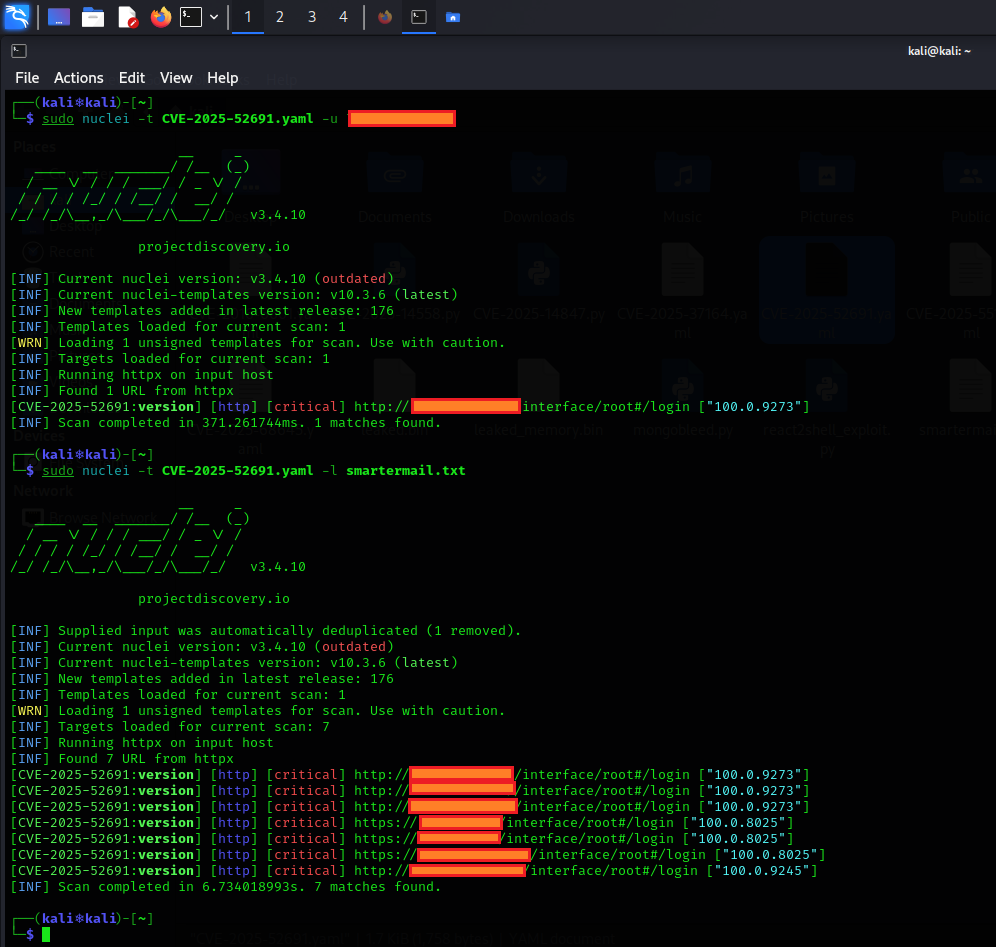
فيما يلي الخطوات المختصرة لتشغيل قالب الكشف Nuclei لـ CVE-2025-52691:

  1. حفظ القالب

    انسخ YAML إلى ملف: cve-2025-52691.yaml

  2. تثبيت/تحديث Nuclei (إذا لزم الأمر)

    go install -v github.com/projectdiscovery/nuclei/v3/cmd/nuclei@latest
    
  3. تشغيل على هدف واحد

    nuclei -t cve-2025-52691.yaml -u https://your-smartermail-domain.com
    
  4. تشغيل على أهداف متعددة (من ملف يسمى targets.txt)

    nuclei -t cve-2025-52691.yaml -l targets.txt
    
  5. علامات إضافية مفيدة

    • -v → رؤية المزيد من التفاصيل
    • -o results.txt → حفظ المخرجات
    • -silent → إظهار المطابقات فقط

هذا كل شيء! إذا وجد إصدارًا ضعيفًا (< Build 9413)، فسيصدر تنبيهًا لك.
smartermail

تذكير: امسح فقط الأنظمة التي تملكها أو لديك إذن بفحصها. 😊

تنزيل الأداة