
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-56381 — تم اكتشاف أن ERPNEXT v15.67.0 يحتوي على ثغرات متعددة في حقن SQL في نقطة النهاية /api/method/frappe.desk.reportview.get عبر معاملات order_by و group_by. | Kitploit
أدوات/GitHubGitHub/moalali/cve-2025-56381
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubmoalali/cve-2025-56381

CVE-2025-56381

تم اكتشاف أن ERPNEXT v15.67.0 يحتوي على ثغرات متعددة في حقن SQL في نقطة النهاية /api/method/frappe.desk.reportview.get عبر معاملات order_by و group_by.

عرض المستودع
127منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-56381 — حقن SQL مُوثَّق في ERPNext / Frappe عبر معاملَي order_by و group_by

📌 الملخص يحتوي ERPNext الإصدار v15.67.0 وFrappe Framework الإصدار v15.72.4 على ثغرات متعددة في حقن SQL المُوثَّق في نقطة نهاية API الخاصة بـ frappe.desk.reportview.get. يمكن استخدام المدخلات الخبيثة في معاملَي order_by أو group_by لحقن وتنفيذ عبارات SQL عشوائية. وهذا يسمح لمستخدم مُوثَّق (بصلاحية أساسية للوصول إلى التقارير) باستخراج بيانات حساسة، وإجراء تعداد لقاعدة البيانات، وربما التلاعب بالصلاحيات أو تصعيدها داخل النظام.


🛠 التفاصيل الفنية

  • نوع الثغرة: حقن SQL (CWE-89)

  • المنتج(ات) المتأثرة: ERPNext / Frappe

  • الإصدارات المتأثرة:

    • Frappe — 15.72.4
    • ERPNext — 15.67.0
  • نقطة النهاية المتأثرة:

    POST /api/method/frappe.desk.reportview.get
    
  • المعاملات القابلة للاستغلال:

    • order_by
    • group_by
  • المصادقة المطلوبة: نعم (جلسة صالحة عبر ملف تعريف الارتباط sid)

  • نوع الهجوم: عن بُعد

  • الخطورة: عالية (تنفيذ أكواد SQL، تسريب بيانات، احتمال تصعيد صلاحيات)

  • تقدير درجة CVSS v3.1: 8.6 (عالية) — تقدير؛ يجب أن تُحدَّد الدرجة النهائية من قِبل جهة CVE الرسمية.

  • الحالة: غير مُعالَجة (حتى تاريخ الإفصاح)

  • اكتُشفت بواسطة: Mohammed Aloli (GitHub, X, LinkedIn)

  • معرّف CVE: CVE-2025-56381


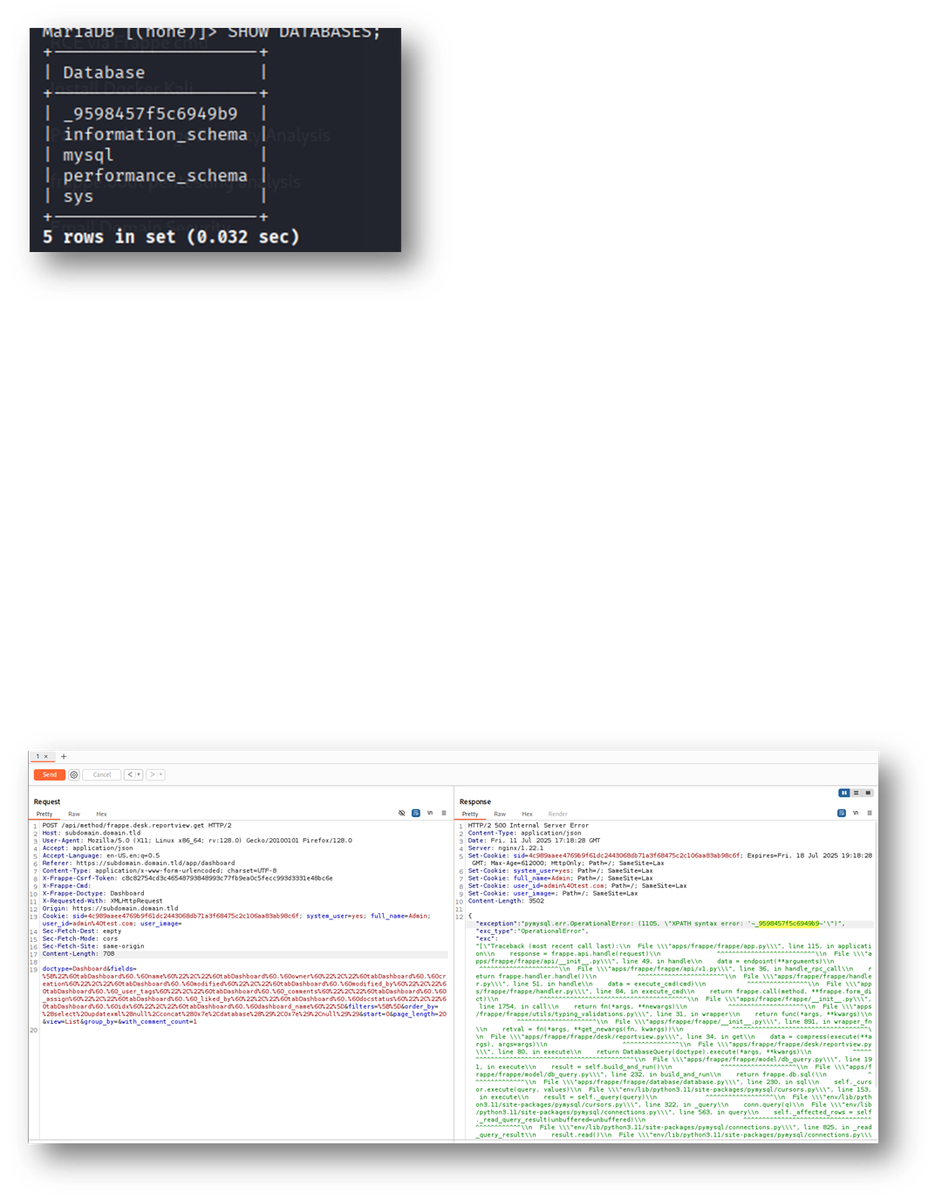
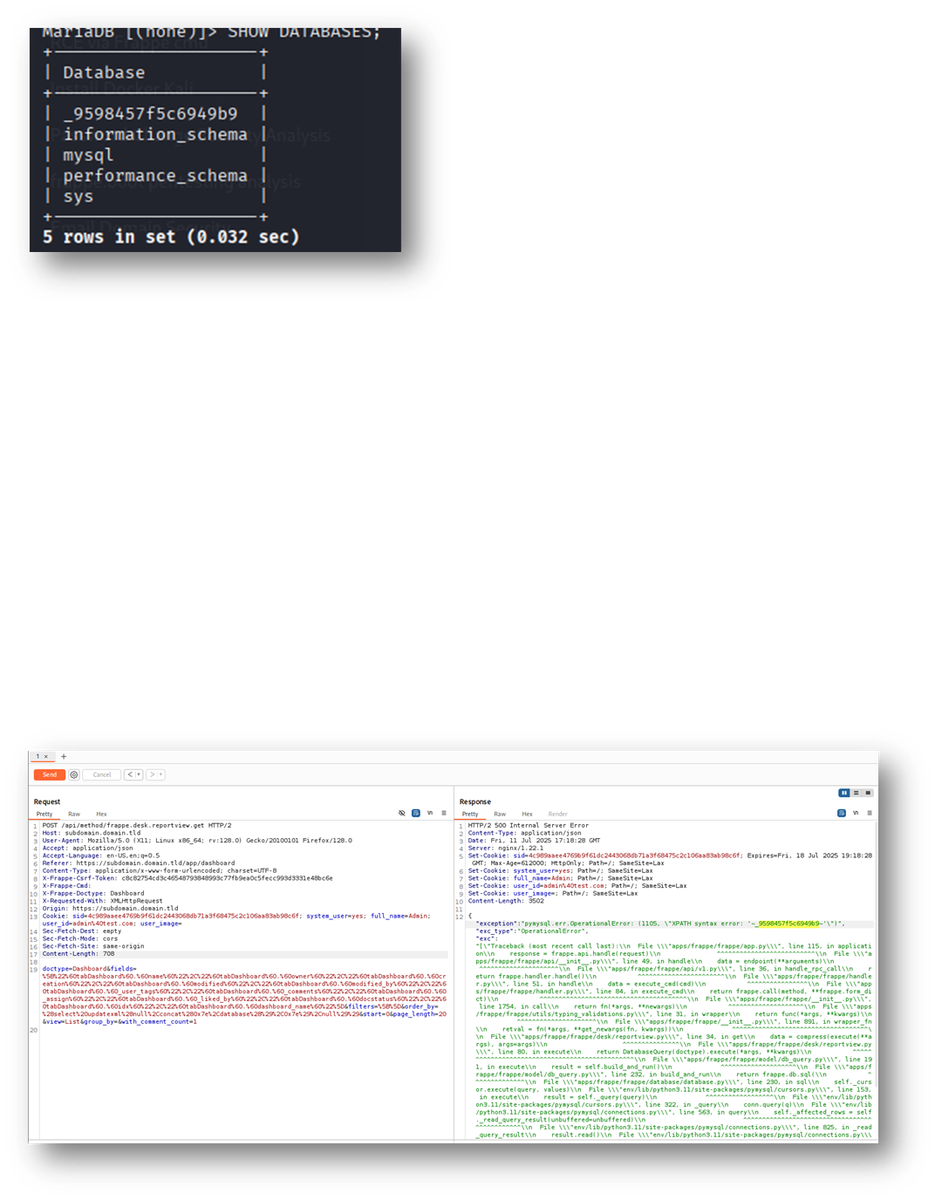
🚀 إثبات المفهوم (PoC) — حقن SQL قائم على الأخطاء

image

✅ اختبر فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها. لا تستخدم ضد أنظمة الإنتاج دون موافقة.

❗ الحمولة (مشفّرة بعنوان URL):

%28select%20updatexml%28null%2Cconcat%280x7e%2Cdatabase%28%29%2C0x7e%29%2Cnull%29%29

مثال على نص JSON (طلب POST):

{
  "doctype": "User",
  "order_by": "(select updatexml(null,concat(0x7e,database(),0x7e),null))"
}

يؤكد هذا أن حقن SQL قد نُفِّذ بنجاح وأن اسم قاعدة البيانات الحالية قد تم تسريبه.


🧪 سيناريو الاستغلال

  1. يسجّل المهاجم الدخول إلى نسخة ERPNext/Frappe بصلاحيات أساسية (مثل الوصول إلى التقارير القياسية).
  2. يتم إرسال طلب POST مُصمَّم إلى /api/method/frappe.desk.reportview.get مع حمولة خبيثة في order_by أو group_by.
  3. تقوم الواجهة الخلفية بحقن هذه القيمة مباشرة في استعلام SQL دون تنقية.
  4. يرى المهاجم خطأً في قاعدة البيانات يكشف عن المخرجات المحقونة — مما يؤكد وجود الحقن.
  5. يمكن دمج نفس التقنية مع حمولات قائمة على الوقت، أو حقن UNION، أو مسارات تصعيد الصلاحيات اعتمادًا على تكوين قاعدة البيانات الأساسية.

🔐 توصيات التخفيف

  1. استخدام استعلامات مُعاملات (Parameterized Queries): يجب ربط جميع مدخلات المستخدم بشكل آمن وعدم دمجها مباشرة في استعلامات SQL.
  2. تحقق صارم من المدخلات: تحقق من order_by و group_by مقابل قائمة بيضاء معروفة من أسماء الأعمدة المقبولة قبل المعالجة.
  3. تهريب المعرفات بشكل صحيح: استخدم التهريب الخاص بنظام إدارة قواعد البيانات لأعمدة/حقول المعرفات إذا كان الاستخدام الديناميكي مطلوبًا.
  4. تقليل التعرض: قيّد الوصول إلى API الخاص بـ /reportview.get وميزات التقارير بناءً على أدوار المستخدم ومستويات الثقة.
  5. تنقية السجلات: تجنب تسجيل حمولات الحقن الخام لمنع تسربها في أنظمة التدقيق.
  6. تحديد معدل طلبات API: خفّف من استدعاءات API عالية التردد لتقليل تأثير محاولات التعداد العمياء أو القائمة على الأخطاء.
  7. تطبيق التصحيحات: يجب على مطوّري Frappe إصدار تصحيح يؤمّن هذه النقطة وينقّح طرق frappe.desk الأخرى. يجب على المشغّلين الترقية فور توفر التصحيح.

🔗 المراجع

  • المكتشف: Mohammed Aloli

    • GitHub: MoAlali
    • X (Twitter): @alaliksa_
  • Frappe Framework: https://github.com/frappe/frappe

  • مشروع ERPNext: https://github.com/frappe/erpnext

  • ورقة OWASP المرجعية لمنع حقن SQL: https://cheatsheetseries.owasp.org/cheatsheets/SQL_Injection_Prevention_Cheat_Sheet.html

📢 إخلاء مسؤولية

يُنشر هذا التقرير لأغراض البحث التعليمي والدفاعي الأمني فقط. استغلال هذه الثغرة دون إذن غير قانوني وغير أخلاقي. إذا كنت مطوّرًا أو مسؤولًا عن ERPNext أو Frappe، فطبّق التوصيات التخفيفية فورًا وراقب أي استخدام غير طبيعي للـ API.



تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →