
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mnqazi/cve-2023-2516
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويبالأوراق والأبحاثالتعلم والتعليم
GitHubmnqazi/cve-2023-2516

CVE-2023-2516

مدونة Medium

عرض المستودع
131منذ 3 سنواتلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

CVE-2023-2516: ثغرة XSS مخزنة في Teampass 3.0.6 - M Nadeem Qazi

مرحبًا بالجميع، أردت مشاركتكم ثغرة اكتشفتها في Teampass، وهو برنامج لإدارة كلمات المرور. لقد وجدت ثغرة XSS مخزنة (CVE-2023-2516) تسمح للمهاجمين بحقن تعليمات برمجية ضارة في المجلدات المشتركة، مما قد يؤدي إلى عواقب وخيمة مثل سرقة البيانات الحساسة أو الوصول غير المصرح به إلى الأنظمة.

تفاصيل الثغرة

  • نوع الثغرة: XSS مخزنة
  • CVE: CVE-2023-2516
  • إصدار البرنامج: Teampass 3.0.6
  • المؤلف: M Nadeem Qazi

الوصف

إذا كان لدى مستخدمين اثنين صلاحية الوصول إلى مجلد مشترك، يمكن للمهاجم إنشاء عنصر جديد في المجلد وإدراج حمولة XSS في حقل العنصر. عند حفظ العنصر، يتم تنفيذ الحمولة بنجاح داخل المجلد المشترك. بعد ذلك، عندما يفتح مستخدم آخر المجلد المشترك وينقر على العنصر، يتم تفعيل تنبيه XSS.
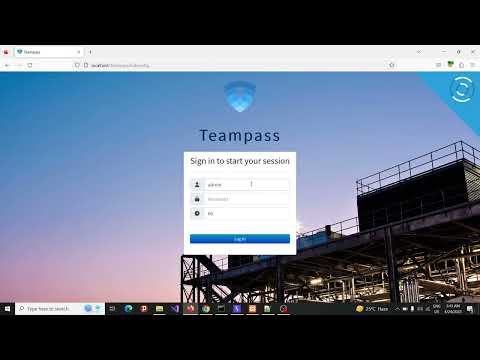
إثبات المفهوم (PoC)

PoC

التخفيف

أبلغت فريق تطوير Teampass بهذه الثغرة وتم إصلاحها في أحدث إصدار من البرنامج. ومع ذلك، لا يزال يتعين على المستخدمين اتخاذ الاحتياطات اللازمة لمنع الاستغلال، مثل تقييد الوصول إلى المجلدات المشتركة والحذر عند فتح الروابط أو الملفات من مصادر غير موثوقة.

موارد إضافية

إذا كنت مهتمًا بمعرفة المزيد عن اكتشافاتي، تحقق من رابط التقرير على huntr.dev.

يمكنك أيضًا متابعتي للحصول على تحديثات حول أبحاثي والموضوعات الأخرى المتعلقة بالأمان:

  • إنستغرام: @mnqazi
  • تويتر: @mnqazi
  • فيسبوك: @mnqazi
  • لينكد إن: M_Nadeem_Qazi

ابقوا بأمان!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







