 mmakingdom/cve-2025-63419
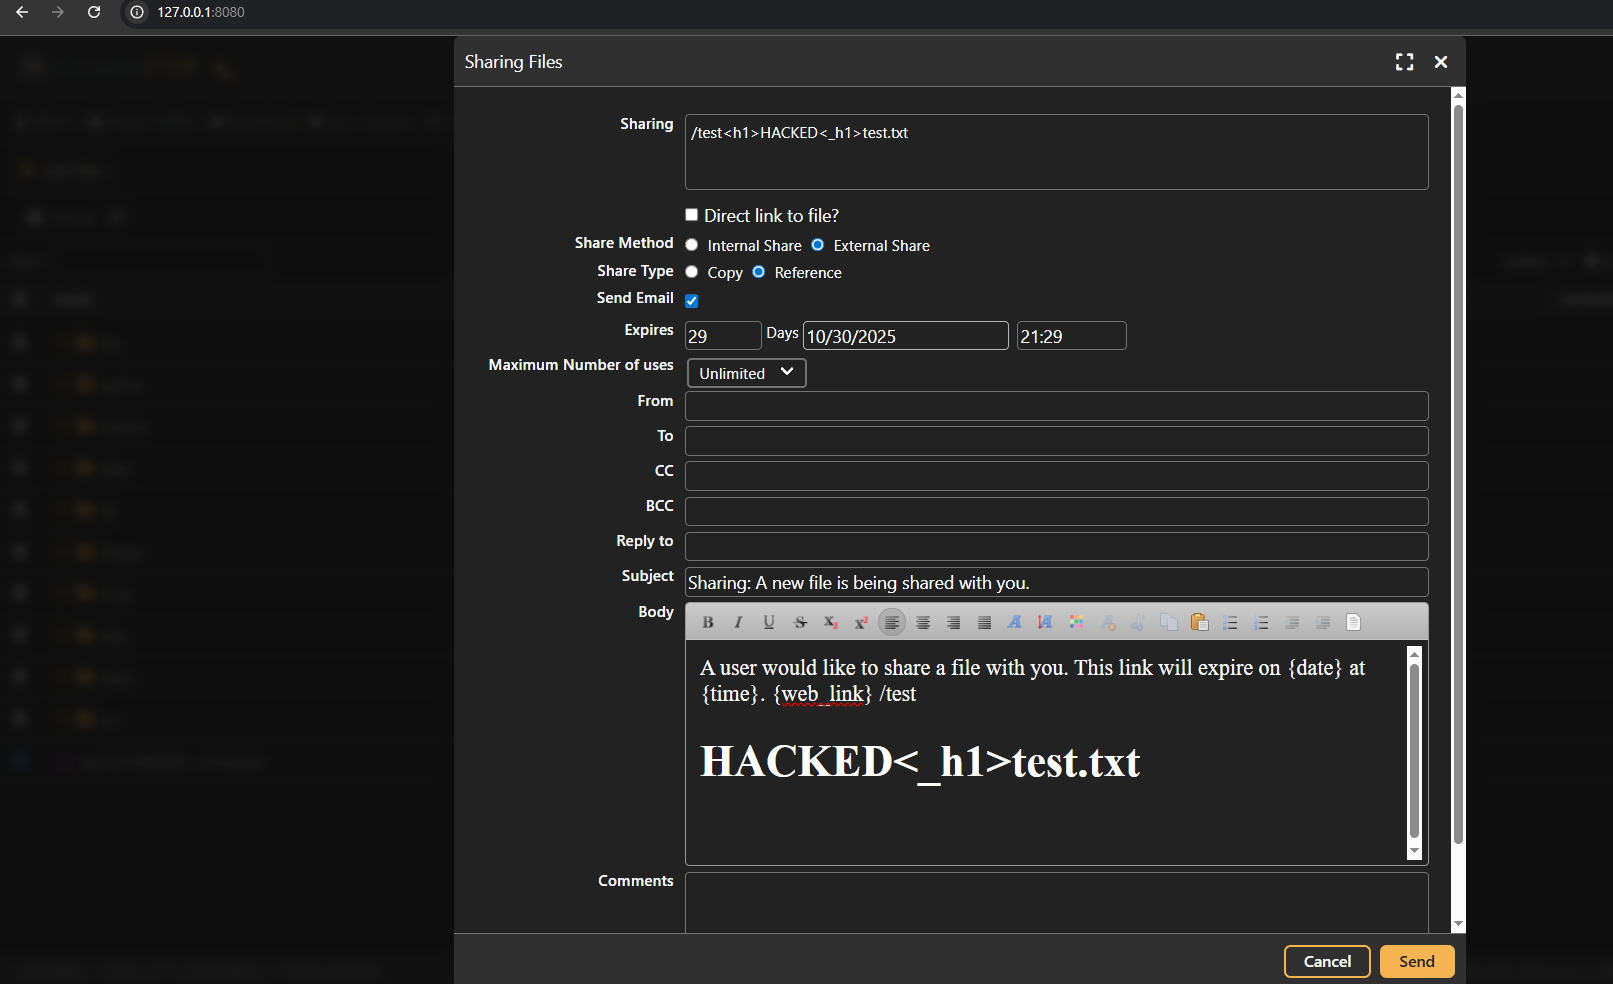
CrushFTP قبل الإصدار 11.3.7_60 معرض لثغرة HTML Injection. يحتوي الخادم المستند إلى الويب على ميزة تتيح للمستخدمين مشاركة الملفات، حيث تعكس هذه الميزة اسم الملف إلى حقل نص البريد الإلكتروني دون أي تطهير مما يؤدي إلى ثغرة HTML Injection.

CrushFTP قبل الإصدار 11.3.7_60 معرّض لثغرة حقن HTML. يمتلك الخادم المستند إلى الويب ميزة تتيح للمستخدمين مشاركة الملفات، وتقوم هذه الميزة بعكس اسم الملف إلى حقل نص البريد الإلكتروني دون أي تنقية، مما يؤدي إلى حقن HTML.
CWE-79 — التحييد غير السليم للمدخلات أثناء توليد صفحات الويب (البرمجة النصية عبر المواقع)
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N
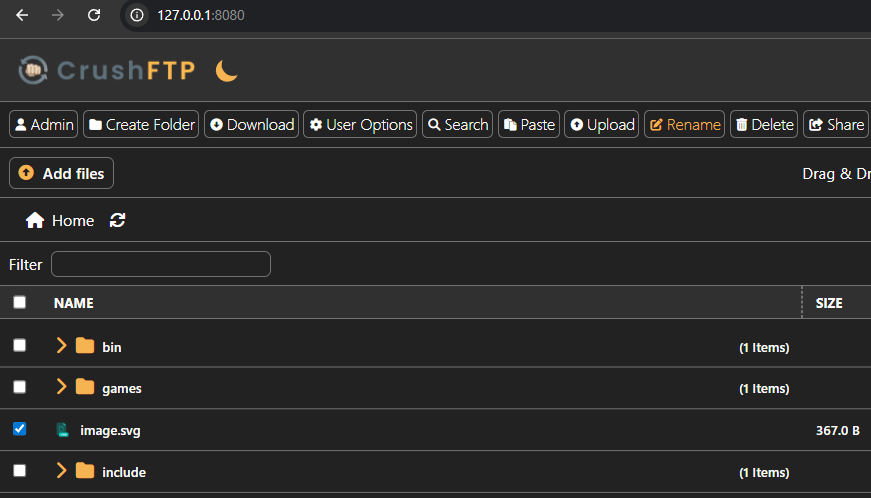
يمتلك خادم CrushFTP المستند إلى الويب ميزة تتيح للمستخدمين مشاركة الملفات، وتقوم هذه الميزة بعكس اسم الملف إلى حقل نص البريد الإلكتروني دون أي تنقية، مما يؤدي إلى حقن HTML (HTMLi). وبينما تدعم هذه الميزة عمدًا استخدامًا محدودًا لتعليمات HTML البرمجية، فإن غياب التنقية يجعل هذا الحقن غير مقصود ويشكّل تأثيرًا منخفضًا على السلامة.
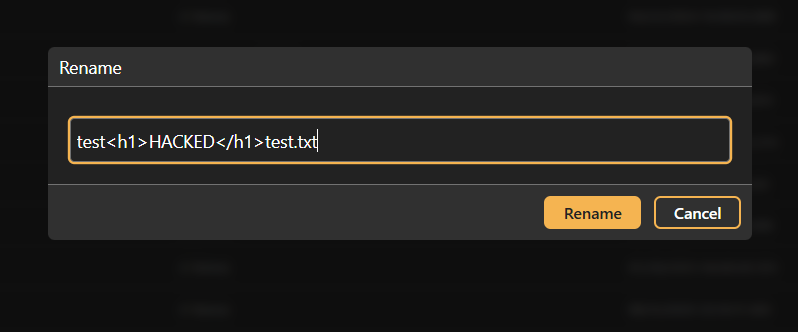
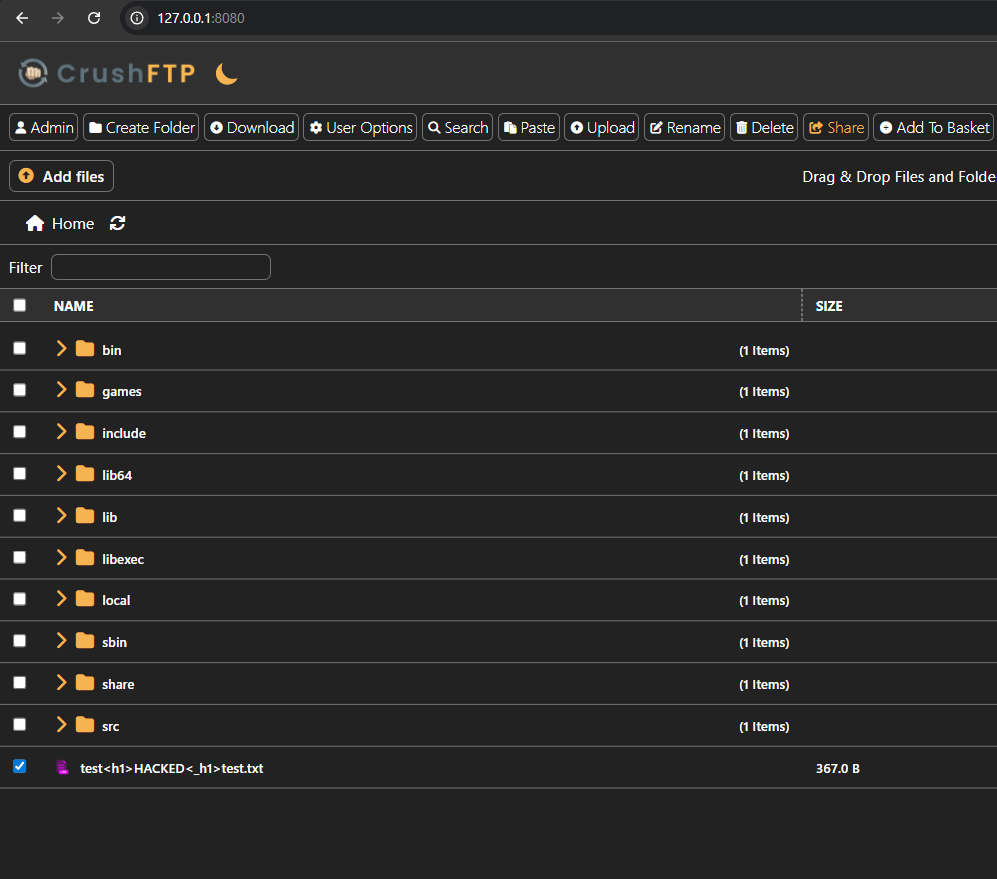
test<h1>HACKED</h1>test.txt
Muntadhar Ahmed
