
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-21338-Exploit — استغلال إثبات المفهوم لـ CVE-2024-21338، وهي ثغرة تصعيد امتيازات برنامج تشغيل Windows AppLocker (appid.sys) المستخدمة من قبل مجموعة Lazarus كـ 0day. يحقق قراءة/كتابة kernel من خلال طلبات IOCTL مصممة والتلاعب بـ PreviousMode. | Kitploit
أدوات/GitHubGitHub/mistyfir/cve-2024-21338-exploit
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالأوراق والأبحاثالتعلم والتعليماستغلال الملفات الثنائية
GitHubmistyfir/cve-2024-21338-exploit

CVE-2024-21338-Exploit

استغلال إثبات المفهوم لـ CVE-2024-21338، وهي ثغرة تصعيد امتيازات برنامج تشغيل Windows AppLocker (appid.sys) المستخدمة من قبل مجموعة Lazarus كـ 0day. يحقق قراءة/كتابة kernel من خلال طلبات IOCTL مصممة والتلاعب بـ PreviousMode.

مشاركة
عرض المستودع
7431منذ 7 أشهرلم تتم المراجعة بعد

استغلال CVE-2024-21338

نظرة عامة على المشروع

هذا هو POC لـ CVE-2024-21338، وهو ثغرة رفع امتياز في برنامج تشغيل Windows AppLocker (appid.sys)، وقد تم استغلالها كـ 0day من قبل مجموعة Lazarus لرفع الامتيازات المحلية في Windows.

خلفية الثغرة

CVE-2024-21338 هي ثغرة رفع امتياز تم الكشف عنها في تصحيح الثلاثاء من Microsoft في 13 فبراير 2024، وقد استغلتها مجموعة Lazarus للوصول إلى النواة لنشر برنامج FudModule rootkit.

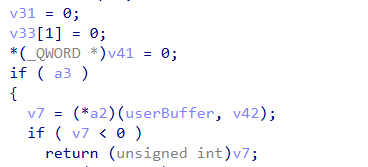
توجد الثغرة في رمز التحكم 0x22A018 لبرنامج تشغيل appid.sys، حيث يمكن للمهاجم إرسال طلب IOCTL مخصص لاستغلال الثغرة، مما يتيح استدعاء دوال رد اتصال عشوائية، وفي النهاية الحصول على صلاحيات القراءة والكتابة في النواة.
مبدأ الثغرة

موقع الثغرة

alt text

تقع الثغرة في دالة AppHashComputeImageHashInternal لبرنامج تشغيل appid.sys، حيث لم يتحقق AipDeviceIoControlDispatch بشكل صحيح من PreviousMode عند معالجة طلب 0x22A018، مما يسمح لعملية وضع المستخدم بتفعيل دوال رد اتصال في وضع النواة.

عملية الاستغلال

  1. الحصول على صلاحية Local Service: تتطلب الثغرة صلاحية Local Service للوصول إلى جهاز \\Device\\AppID، لذلك ستبحث الأداة عن عملية Local Service وتنتحلها.

  2. بناء طلب IOCTL: ستبني الأداة طلب IOCTL مخصصًا يحتوي على مؤشر دالة قابل للتحكم ومعاملات.

  3. تفعيل الثغرة: بإرسال طلب IOCTL، يتم تفعيل الثغرة واستدعاء دالة gadget في النواة لتعديل حقل PreviousMode للخيط الحالي من وضع المستخدم إلى وضع النواة.

  4. الحصول على صلاحيات قراءة/كتابة النواة: بعد تعديل PreviousMode، يمكن لعملية وضع المستخدم استخدام NtReadVirtualMemory وNtWriteVirtualMemory لقراءة وكتابة أي ذاكرة نواة.

هيكل المشروع

اسم الملفالوصف الوظيفي
main.cppالدالة الرئيسية، تتحكم في تدفق استغلال الثغرة
CVE-2024-21338.hإعلانات الهياكل والدوال المتعلقة باستغلال الثغرة
CVE-2024-21338.cppتنفيذ دوال الشروط المسبقة لاستغلال الثغرة
export_func.hإعلانات الدوال المصدرة
gadget_search.cppتنفيذ البحث عن gadget في النواة
Native.hتعريفات Native API الأصلية
PE.hدوال مساعدة لمعالجة ملفات PE

طريقة الاستخدام

الترجمة

يتم ترجمة هذا المشروع باستخدام Visual Studio 2026، ويتطلب Windows SDK ومترجم C++.

التشغيل

  1. قم بتمكين خدمة Application Identity على نظام Windows غير مُصحح (مثل Windows 10 1709).

  2. قم بتشغيل الملف التنفيذي المُترجم بصلاحيات المسؤول.

  3. ستجد الأداة تلقائيًا عملية Local Service وتنتحلها.

  4. ستحمل الأداة برنامج تشغيل appid.sys وتبني طلب IOCTL لتفعيل الثغرة.

  5. بعد نجاح تفعيل الثغرة، ستطلب الأداة إدخال عنوان النواة والقيمة المراد تعديلها لتحقيق تعديل ذاكرة النواة.

إخلاء المسؤولية

هذا المشروع مخصص للأغراض التعليمية والبحثية فقط، ولا يجوز استخدامه لأغراض غير قانونية.

المراجع

  1. رفع امتياز برنامج تشغيل Windows AppLocker (CVE-2024-21338)

  2. Lazarus و FudModule Rootkit: ما وراء BYOVD مع Zero-Day من المسؤول إلى النواة

  3. نشرة الأمان من Microsoft CVE-2024-21338

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





