 micro-joan/blackstone
مولد تقارير اختبار الاختراق الآلي مع قاعدة بيانات الثغرات الأمنية، وتصنيف الشدة، وجمع معلومات العميل عبر اكتشاف النطاقات الفرعية والبريد الإلكتروني.

موقعي الإلكتروني: https://microjoan.com
مدونتي: https://darkhacking.es/
فيديو الاستخدام والتنصيب: https://youtu.be/qasPlaaYxiU
اشتر لي قهوة: https://www.buymeacoffee.com/microjoan
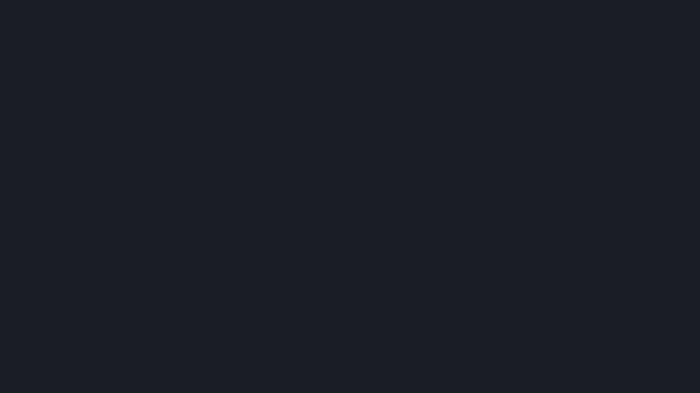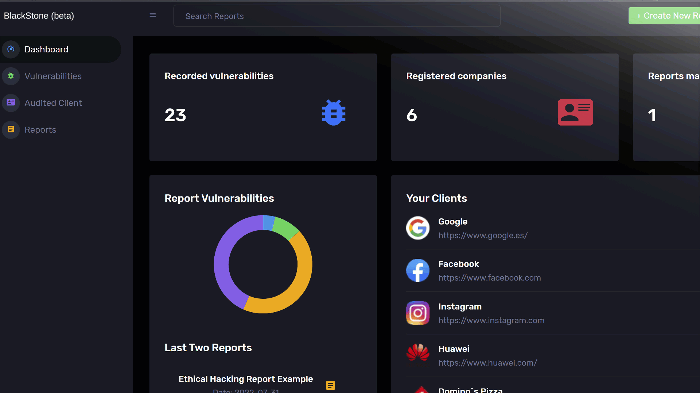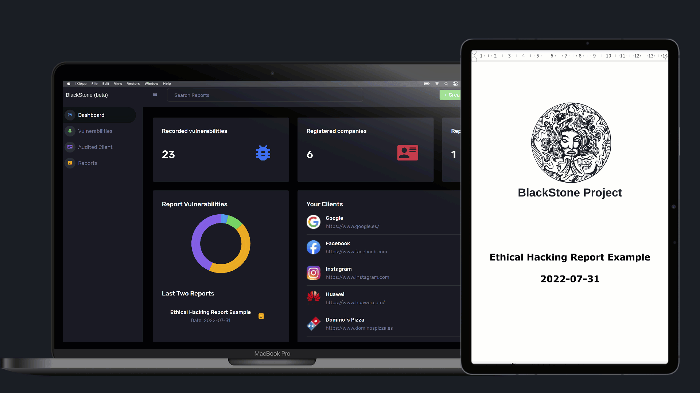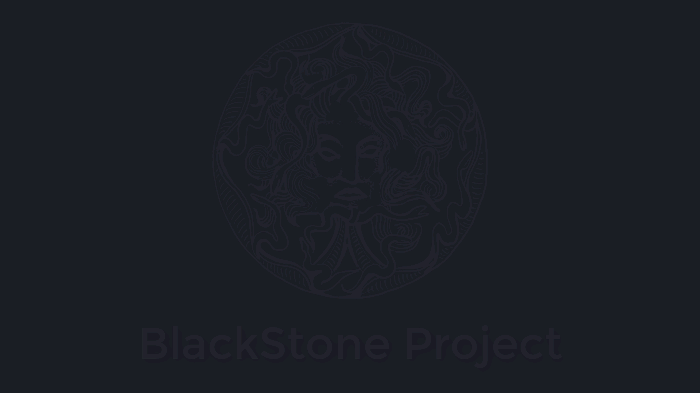
مشروع BlackStone أو "BlackStone Project" هو أداة تم إنشاؤها بغرض أتمتة عملية صياغة وتقديم تقرير عن تدقيقات الاختراق الأخلاقي أو اختبار الاختراق.
في هذه الأداة يمكننا تسجيل الثغرات التي نجدها في التدقيق في قاعدة البيانات، وتصنيفها حسب التدقيق الداخلي أو الخارجي أو الواي فاي، بالإضافة إلى ذلك، يمكننا وضع وصفها وتوصياتها، وكذلك مستوى الخطورة والجهد المطلوب لتصحيحها. ستساعدنا هذه المعلومات بعد ذلك في إنشاء جدول خطورة في التقرير كملخص عام للثغرات التي تم العثور عليها.
يمكننا أيضًا تسجيل شركة، وبمجرد إضافة صفحتها الإلكترونية، ستتمكن الأداة من العثور على النطاقات الفرعية وأرقام الهواتف والشبكات الاجتماعية وعناوين البريد الإلكتروني للموظفين...
cd /opt
git clone https://github.com/micro-joan/BlackStone
cd BlackStone
chmod +x installer.sh
./installer.sh
سيتم تشغيل التطبيق تلقائيًا ولكن إذا قمت بتسجيل الدخول، فستحصل على خطأ 500، لذا يجب عليك إعادة تشغيل النظام وتشغيل برنامج التثبيت مرة ثانية (هذا أمر طبيعي)
(إعادة تشغيل النظام)
cd /opt/BlackStone
./installer.sh
بمجرد اكتمال التثبيت، يمكنك استخدام BlackStone من الطرفية (بصلاحية الجذر):
blackstone
أو يمكنك أيضًا البحث عن الأيقونة في النظام:
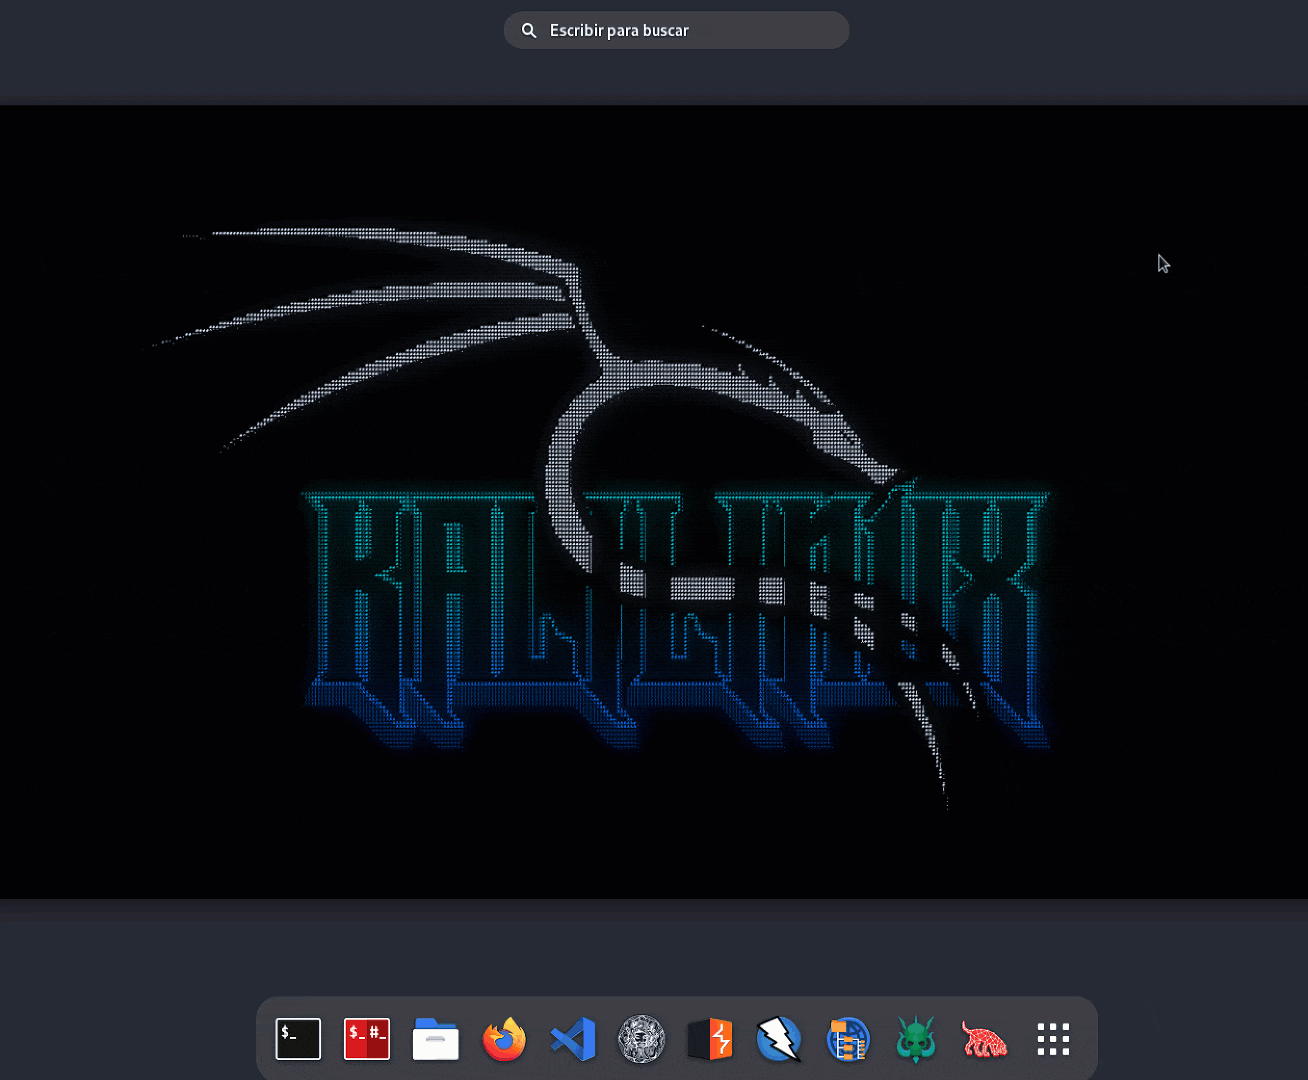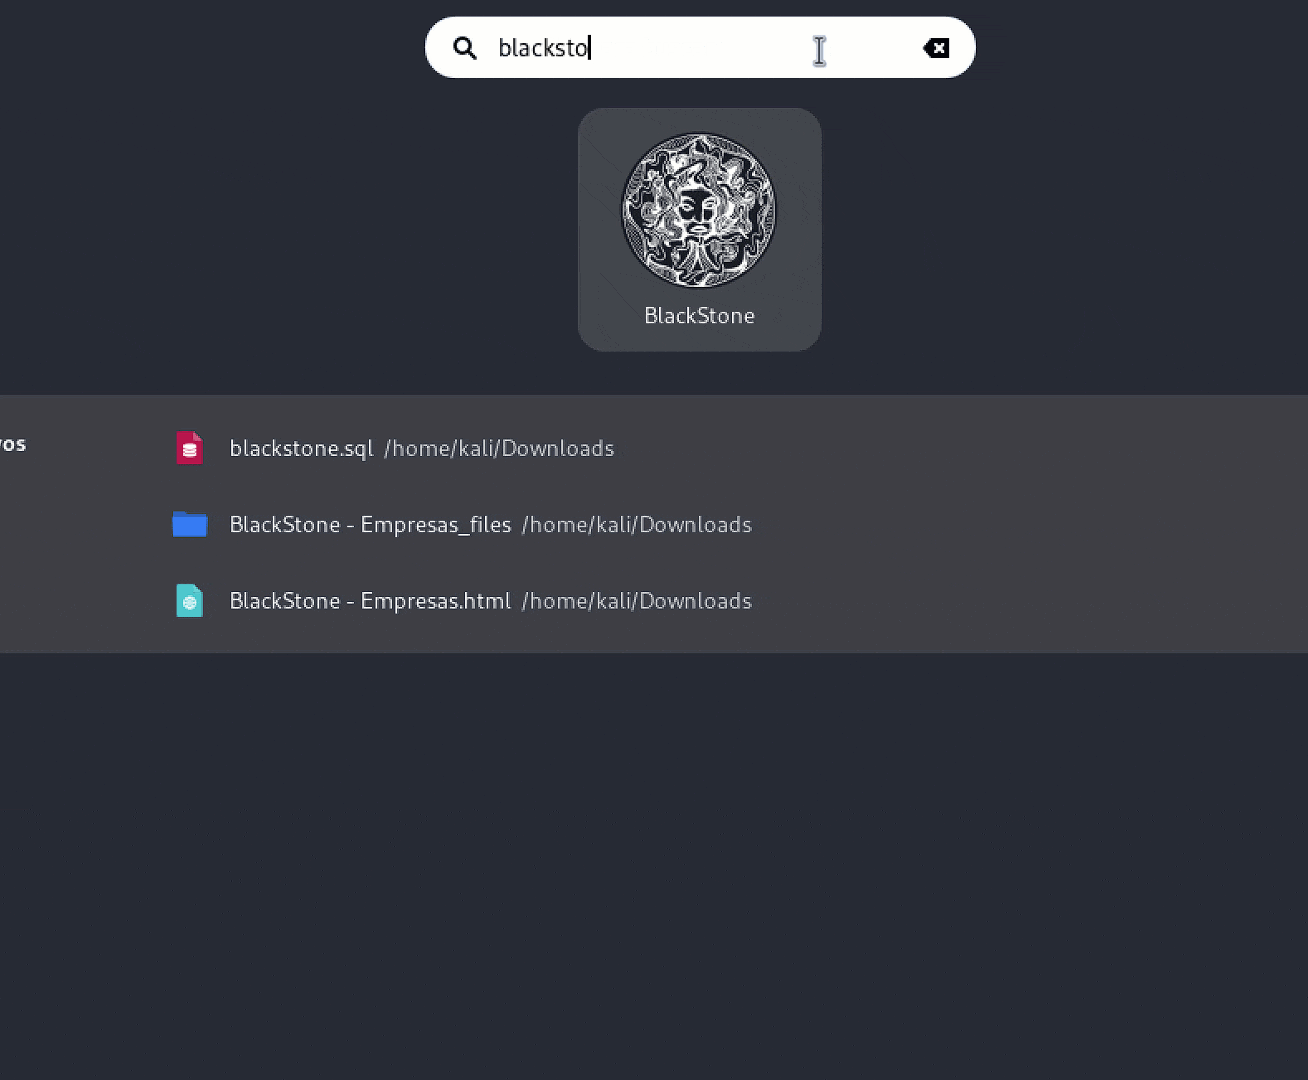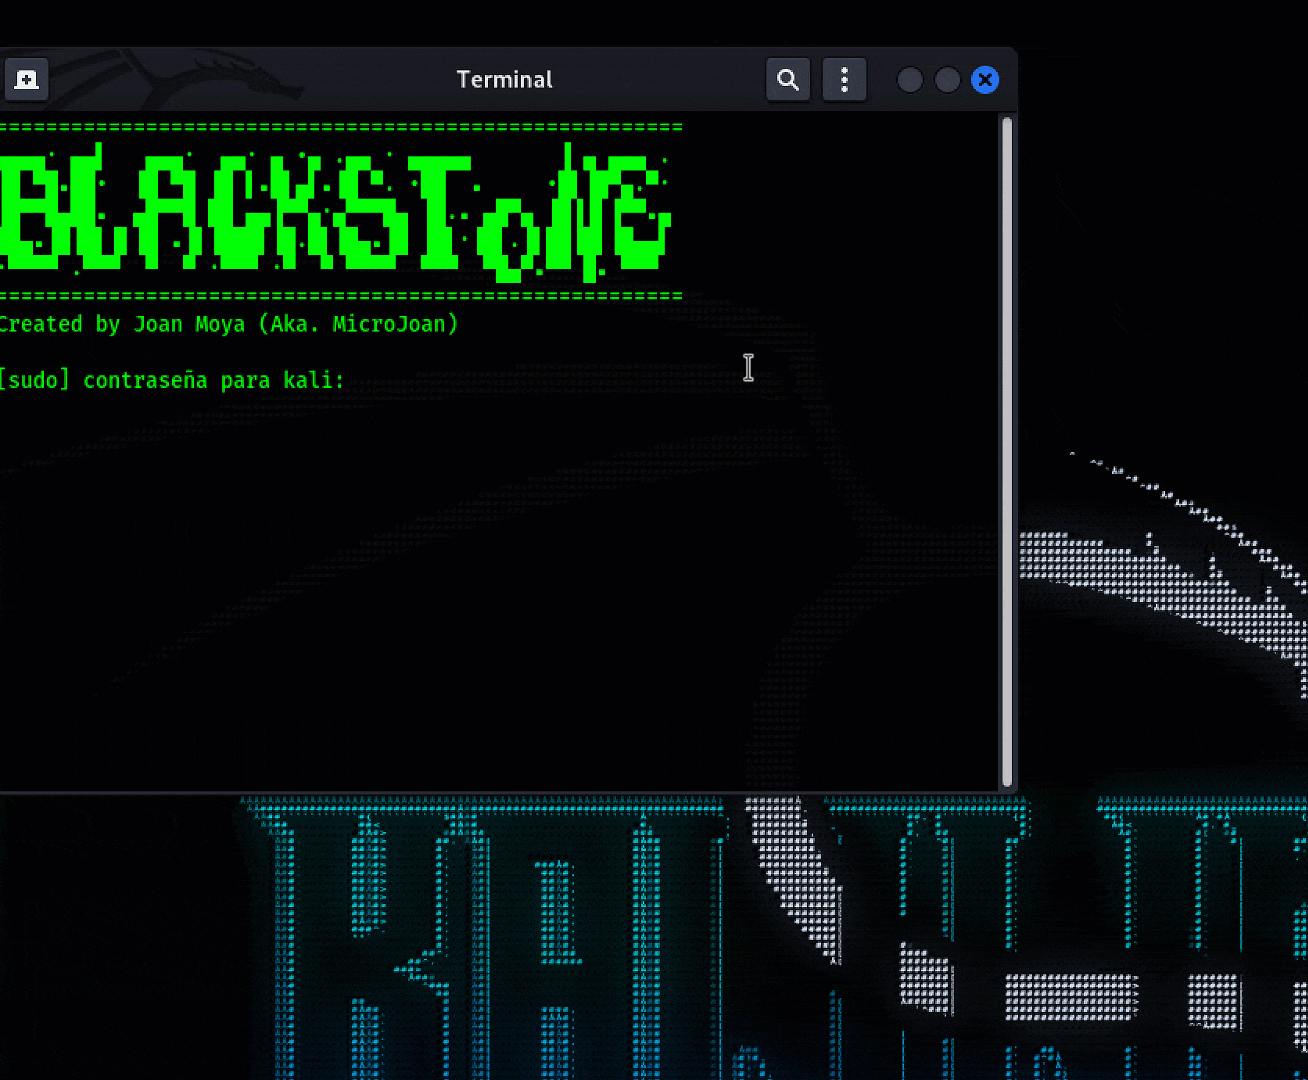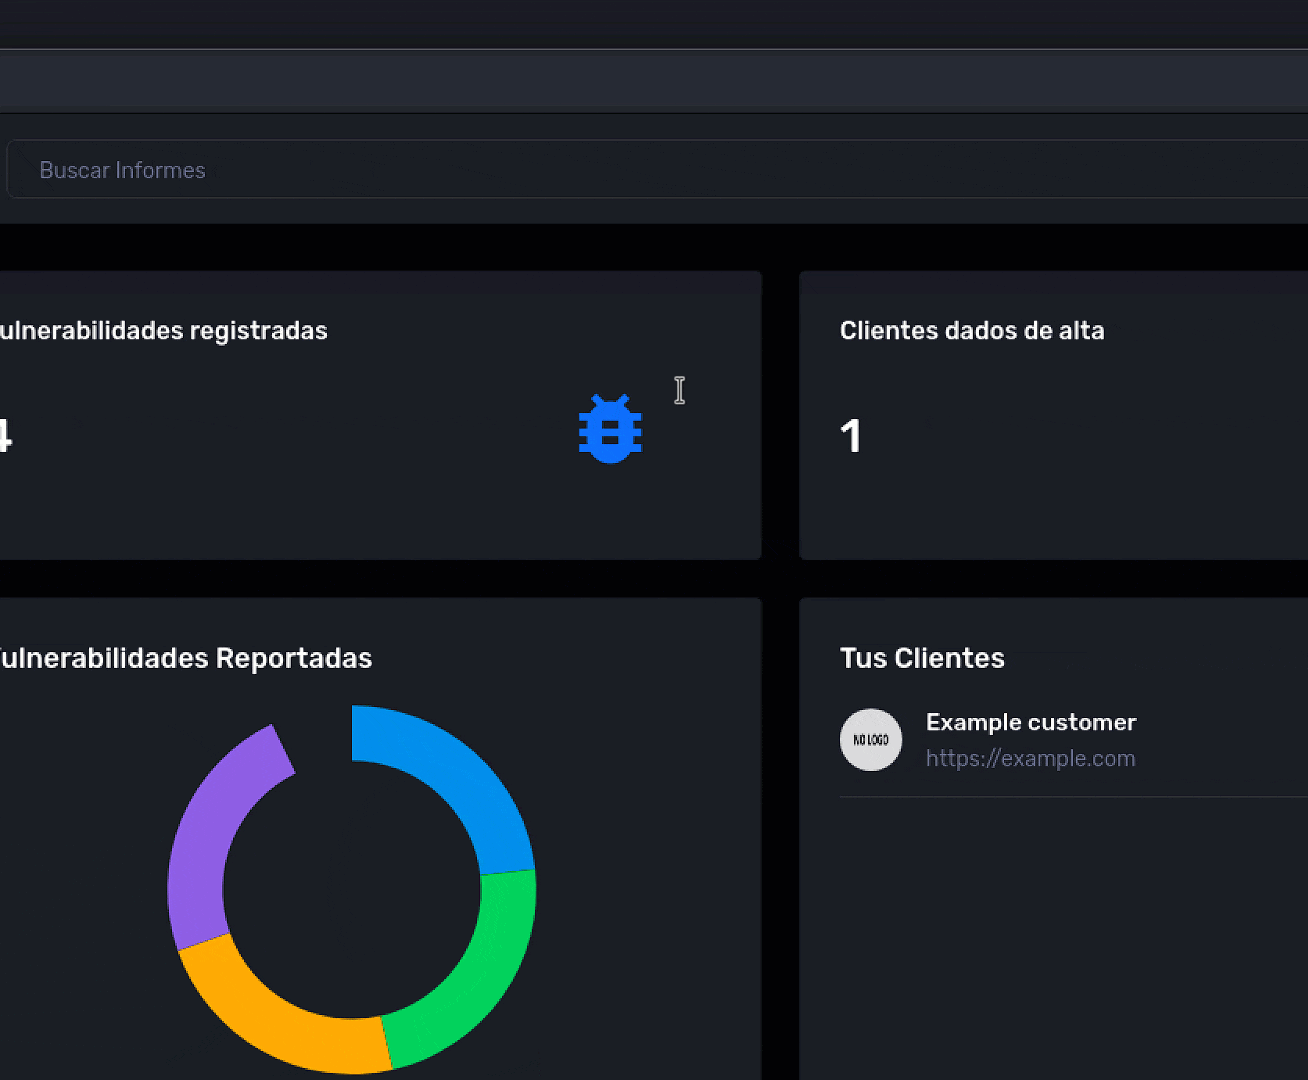
بعد وجود الثغرات في قاعدة البيانات، سننتقل إلى العميل المدقق ونسجل عميلاً مع صفحته الإلكترونية، وبمجرد التسجيل يمكننا الذهاب إلى تفاصيل العميل وسنتمكن من رؤية المعلومات التالية:
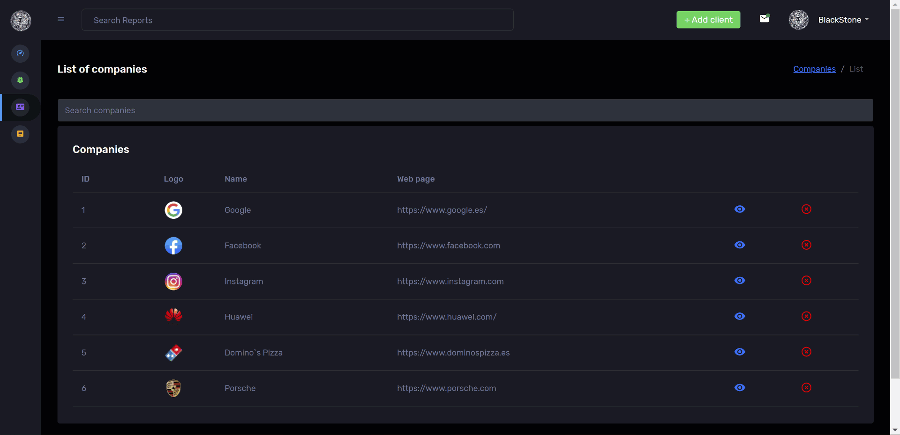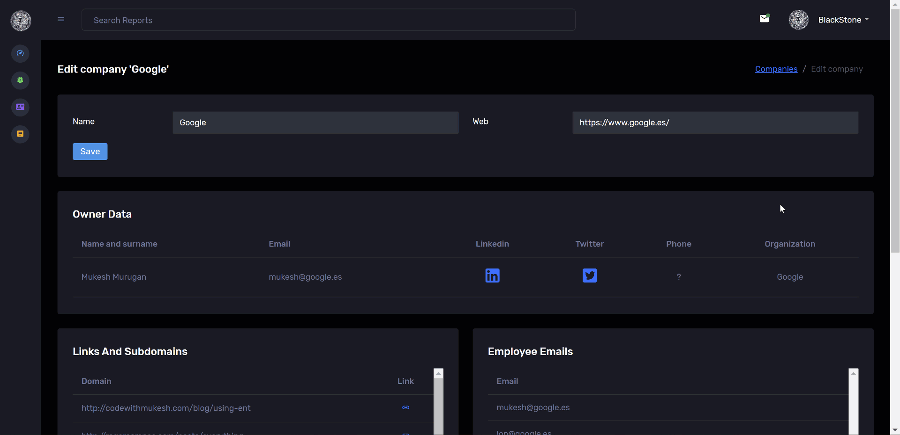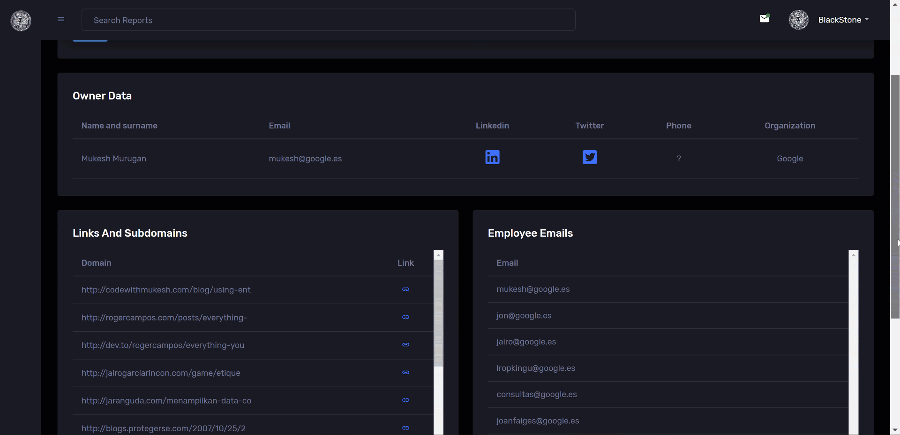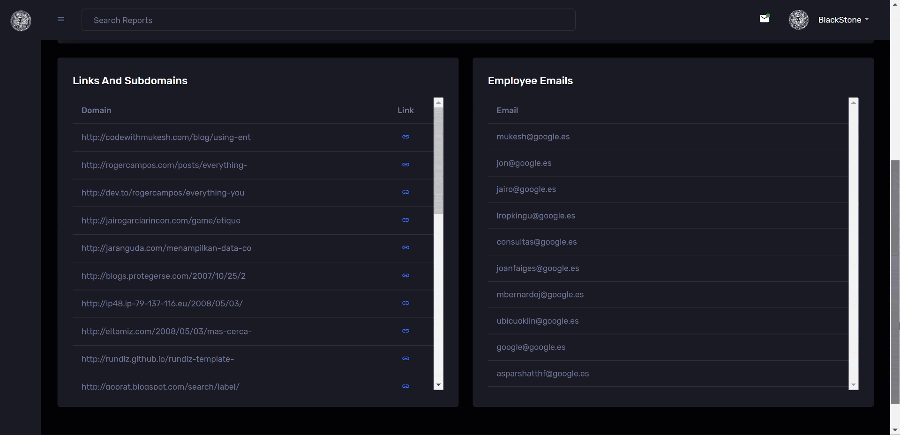
بمجرد أن تكون لدينا الشركة التي سنقوم بتدقيقها مسجلة في قاعدة البيانات، سننشئ تقريرًا، مع إضافة التاريخ واسم التقرير والشركة التي سيتم تدقيقها. عند تسجيل التقرير، سنضغط على زر التحرير ثم نحدد الثغرات التي نريد ظهورها في التقرير:
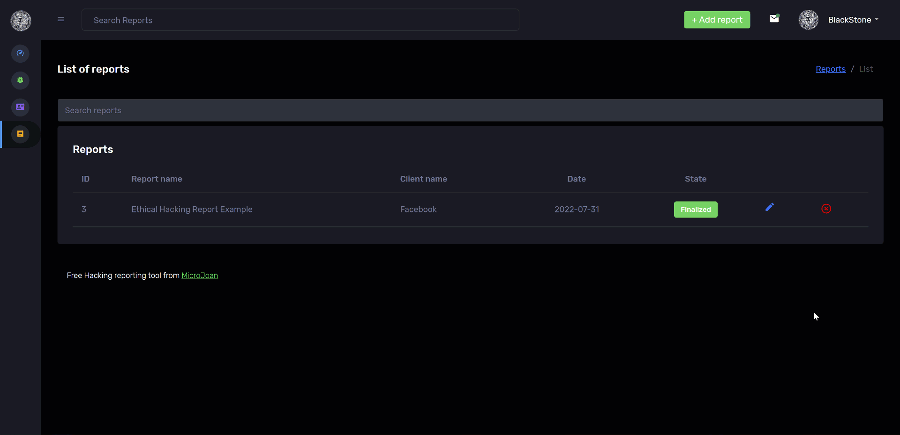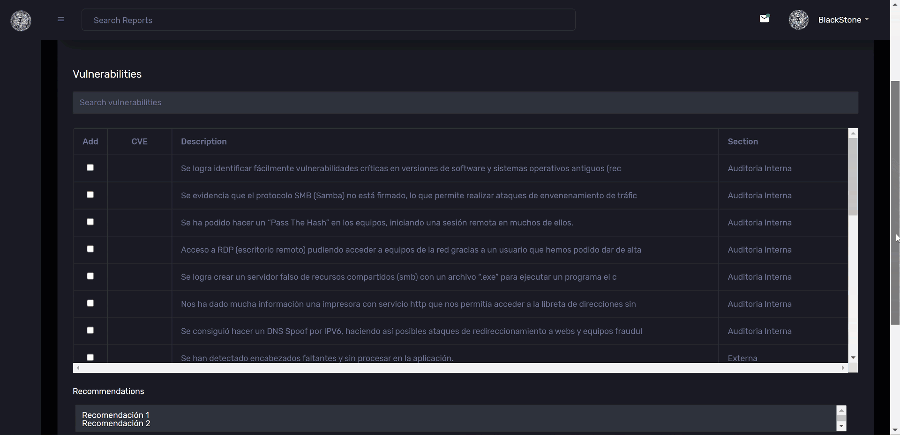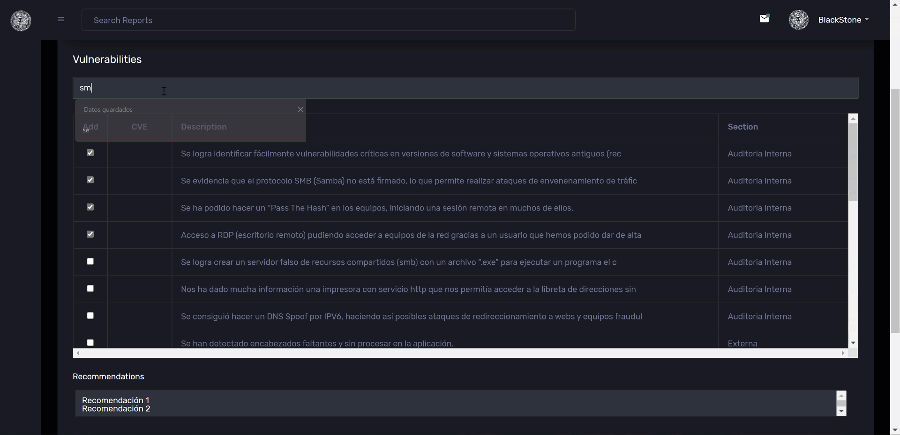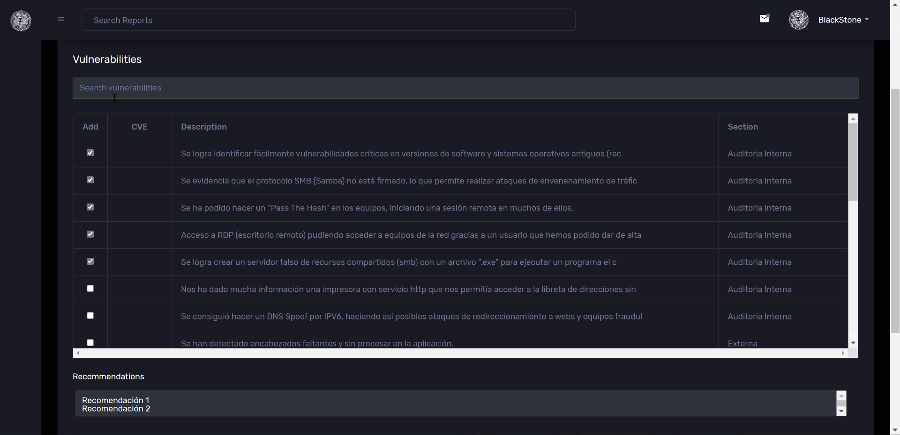
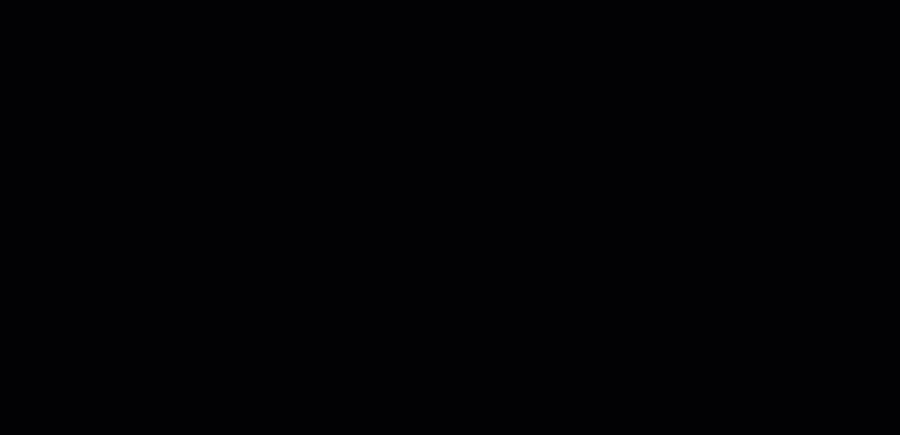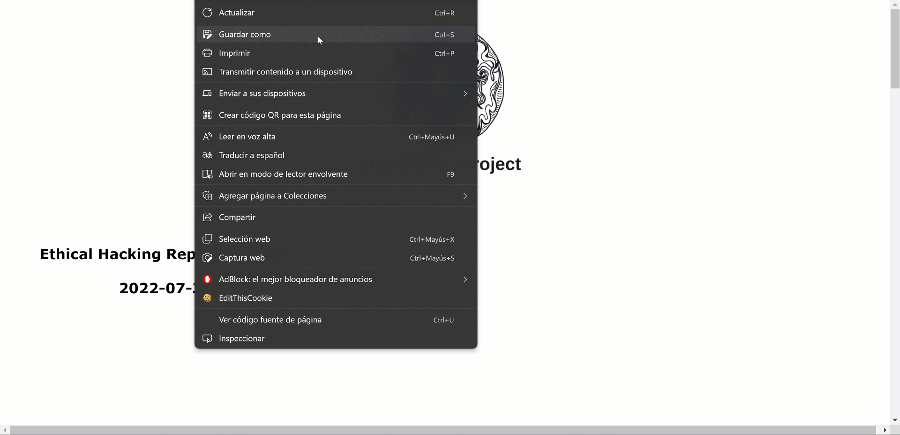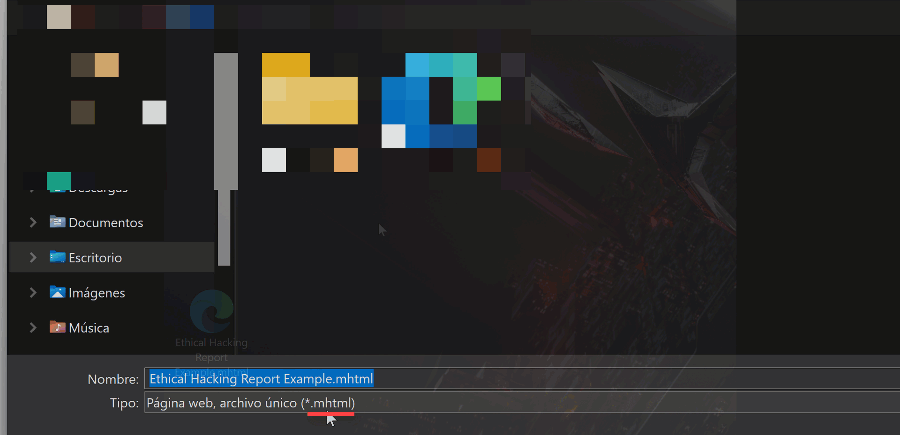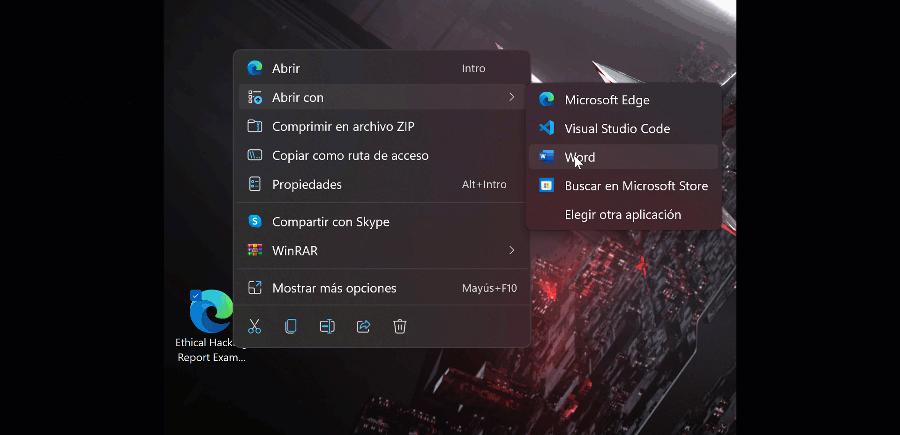
أخيرًا، سنقوم بإنشاء التقرير بالضغط على زر "تقرير النظرة العامة"، ثم سنحفظ الصفحة التي تم إنشاؤها بصيغة ".mht"، ثم نفتحها باستخدام Word لنتمكن من العمل على التقرير الذي تم إنشاؤه: